
Quando vi viene chiesto di pensare a un container, potreste immaginare un enorme container da trasporto dai colori sgargianti, di quelli che si trovano sulle navi che trasportano merci da un paese all'altro. In informatica, il concetto di container non è poi così diverso. In modo rivoluzionario, l'idea di container ha trasformato i sistemi software, proprio come i container da trasporto hanno rivoluzionato il commercio globale.
Senza container standardizzati, ogni porto avrebbe bisogno di attrezzature di carico diverse, i trasferimenti di merci richiederebbero giorni anziché ore e il commercio internazionale sarebbe drasticamente più lento e costoso. La semplice invenzione del container ha trasformato la logistica creando un metodo universale per imballare, movimentare e gestire le merci in tutto il mondo. Una rivoluzione simile si è verificata con l'informatica moderna.
In passato, le applicazioni venivano create come grandi sistemi monolitici strettamente legati all'infrastruttura sottostante. Ciò significava che la distribuzione del software era spesso un processo lungo, costellato di conflitti di dipendenza e comportamenti imprevedibili tra ambienti diversi. Naturalmente, questa non era una soluzione efficiente con l'avvento della trasformazione digitale.
Oggi, le applicazioni vengono sempre più spesso suddivise in servizi più piccoli e indipendenti, che possono essere impacchettati, distribuiti e scalati singolarmente. Questo cambiamento architetturale ha alimentato l'ascesa dei container, di sistemi software come Kubernetes o Docker e del più ampio movimento noto come Cloud Native Computing. Oggi esploreremo la storia della containerizzazione, le realtà che si celano dietro il dibattito Kubernetes vs Docker, l'evoluzione delle piattaforme di orchestrazione e come le organizzazioni possono scegliere un framework pratico per un successo a lungo termine nel cloud computing.
Comprendere la containerizzazione nell'era del cloud computing moderno
Sebbene le macchine virtuali abbiano migliorato l'utilizzo dell'hardware, i container offrono un ambiente molto più scalabile, sicuro e ottimizzato per l'esecuzione delle applicazioni. Per questo motivo, le aziende moderne hanno optato per i container come naturale evoluzione. Le macchine virtuali hanno rappresentato una tecnologia epocale, ma hanno anche presentato una serie di sfide.
Ogni macchina virtuale (VM) contiene un sistema operativo completo, che richiede storage dedicato, memoria, aggiornamenti di sicurezza e manutenzione. Pertanto, con l'espansione dei servizi digitali delle organizzazioni, la necessità improvvisa di centinaia o addirittura migliaia di VM ha creato inevitabili costi operativi e inefficienze delle risorse. Ora, a differenza delle macchine virtuali, i container condividono il kernel del sistema operativo host pur mantenendo i propri ambienti applicativi isolati. Ciò riduce drasticamente il consumo di risorse e i tempi di avvio.
Immaginate una macchina virtuale come una tradizionale casa indipendente con la staccionata bianca. Ha il suo impianto idraulico, il suo sistema di sicurezza e la sua elettricità, e necessita di manutenzione periodica per funzionare. D'altra parte, abbiamo i container, che sono più simili ad appartamenti in un moderno grattacielo. In questi appartamenti, i residenti godono dei loro spazi abitativi privati pur condividendo le infrastrutture di base, come ascensori, utenze e supporti strutturali.
Questo significa che i container sono molto più efficienti perché condividono il kernel del sistema operativo host, ovvero la complessa infrastruttura di base, pur mantenendo spazi utente isolati, o aree abitative. Questa efficienza si è rivelata particolarmente preziosa per supportare le architetture a microservizi, in cui le applicazioni sono suddivise in servizi più piccoli e indipendenti che possono evolversi separatamente.
Grazie alla condivisione di risorse comuni, i container possono essere creati e distrutti in pochi secondi anziché in minuti, facilitando la scalabilità in caso di picchi di traffico. Le organizzazioni possono inoltre implementare un maggior numero di applicazioni sullo stesso hardware, riducendo al contempo i costi operativi. In definitiva, i container offrono una velocità di implementazione e una densità di risorse superiori, elementi essenziali per le aziende moderne che desiderano superare i vecchi colli di bottiglia operativi. Ora, cerchiamo di capire come si inseriscono in questo contesto i confronti tra Docker e Kubernetes.
Analisi della rivalità principale tra Kubernetes e Docker
Innanzitutto, affrontiamo subito la questione più spinosa. Kubernetes non sostituisce Docker. Si tratta semplicemente di un equivoco, dovuto alla mancata comprensione dei ruoli specifici di ciascuna tecnologia. Kubernetes è un software open source utilizzato dai team DevOps per distribuire, gestire e scalare i container all'interno di un cluster. Docker è un'altra tecnologia open source che crea container. Quindi, tecnicamente, non si tratta di una contrapposizione tra Kubernetes e Docker, ma piuttosto di due livelli complementari di infrastruttura che lavorano insieme per raggiungere un obiettivo comune.
Immaginate un server che utilizza i container per ottimizzare prestazioni ed efficienza. Per fare ciò, usereste Docker per creare, distribuire ed eseguire i container. Quando un'applicazione funziona su un computer ma non su un altro, spesso è a causa di un sistema operativo e di un ambiente diversi. Docker crea essenzialmente un container con tutti gli elementi necessari per l'esecuzione dell'applicazione, quindi lo invia al nuovo computer, fornendovi tutti gli ingredienti necessari per eseguire l'applicazione con successo.
Tuttavia, il suo ruolo si ferma qui. Da solo, Docker permette di creare ed eseguire container su un singolo host, ma non è sufficiente per applicazioni complesse composte da più istanze di container. Per questo, è necessario un orchestratore principale che gestisca il tutto. Ed è qui che entra in gioco Kubernetes.
Si può pensare a Kubernetes, o K8s, come al gestore principale che aiuta a eseguire, controllare ed espandere i carichi di lavoro dei container su più server in un cluster. Dopo aver raggruppato i container in Pod, il software gestisce automaticamente il rilevamento dei servizi, il bilanciamento del carico, l'autoscaling e l'autoriparazione. Se un container si guasta, Kubernetes ne fornisce uno nuovo; se un computer si guasta, reindirizza il traffico verso un computer funzionante.
Riprendendo la nostra analogia logistica precedente, possiamo pensare a Docker come all'azienda che produce container per il trasporto merci, mentre Kubernetes funge da coordinatore della rete logistica globale, decidendo dove viaggiano i container, quando si spostano e come vengono gestite le interruzioni. Docker e Kubernetes non sono concorrenti, ma piuttosto soluzioni a problemi di diverso livello, con Kubernetes che, come Docker, è uno strumento per la gestione dei container. Ciascuno ha uno scopo specifico e può essere utilizzato in situazioni specifiche.
Kubernetes offre prestazioni ottimali in configurazioni complesse che richiedono resilienza, pianificazione automatizzata e scalabilità dinamica. L'infrastruttura auto-riparante è ideale per le organizzazioni che gestiscono più microservizi con complesse esigenze di comunicazione e sicurezza, oppure per quelle che necessitano di una gestione centralizzata per progetti complessi o su larga scala. Utilizzare Kubernetes per contesti meno complessi sarebbe eccessivo.
Docker viene utilizzato principalmente per lo sviluppo di microservizi o applicazioni containerizzate, quando è necessaria coerenza tra lo sviluppo locale e la produzione, e per disporre di un ambiente leggero per test e distribuzione. Se non hai familiarità con i container, è consigliabile iniziare con Docker; in seguito, quando il numero di container diventa troppo complesso, puoi introdurre Kubernetes per gestirli in modo efficiente.
Per la maggior parte delle aziende, il vero dibattito non verte sul confronto tra Docker e Kubernetes, ma sulla comprensione di come entrambe le tecnologie contribuiscano a una più ampia strategia di Cloud Native Computing. Ora, esploriamo le differenze strutturali tra le due piattaforme.
Differenze strutturali tra Docker e Kubernetes
In parole semplici, Docker si concentra sulla creazione e l'esecuzione di container, consentendo agli sviluppatori di creare immagini container standardizzate che raggruppano applicazioni e dipendenze. Queste immagini possono quindi essere eseguite in modo coerente su laptop, ambienti di test e sistemi di produzione. Immaginate Docker come qualcuno che prepara il cesto regalo perfetto per far funzionare correttamente la vostra app, includendo tutto il codice necessario, il runtime, gli strumenti di sistema, le librerie di sistema e le impostazioni. Può essere distribuito manualmente, utilizzando Docker Compose, oppure tramite un orchestratore come Kubernetes o Docker Swarm.
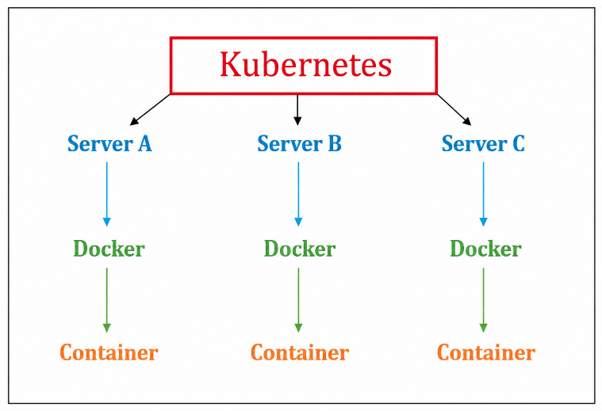
Kubernetes si posiziona al di sopra di questo livello. Anziché gestire singoli container come Docker, Kubernetes coordina cluster di macchine. Gestisce dove devono essere eseguiti i container, ne monitora lo stato di salute, sostituisce le istanze non funzionanti, bilancia i carichi di lavoro e scala automaticamente le risorse. Per semplificare ulteriormente, confrontiamo i due software più direttamente:
| Caratteristica | Docker | Kubernetes |
| Scopo primario | Crea, impacchetta ed esegue container | Orchestra e gestisce i container su larga scala |
| Ruolo nelle infrastrutture | Piattaforma di runtime e sviluppo per container | Piattaforma di orchestrazione dei container |
| Utenti target | Team di sviluppatori e DevOps | Ingegneri di piattaforma, team DevOps e team operativi |
| Ambito di implementazione | Host singolo o ambienti di piccole dimensioni | Cluster multi-nodo e ambienti aziendali |
| Scalabilità | Ridimensionamento manuale o nativo limitato | Ridimensionamento automatico orizzontale e verticale |
| Autoguarigione | Limitato | Riavvia e sostituisce automaticamente i carichi di lavoro non riusciti |
| Bilanciamento del carico | Funzionalità di base | Bilanciamento del carico e instradamento del traffico integrati avanzati |
| Curva di apprendimento | Relativamente facile | Più complesso e richiede competenze operative |
| Casi d'uso ottimali | Sviluppo, test, flussi di lavoro CI/CD, implementazioni su piccola scala | Ambienti di produzione su larga scala, microservizi, applicazioni cloud-native |
| Supporto all'ecosistema | Vasta gamma di strumenti per i container e repository di immagini. | Vasto ecosistema che include strumenti di monitoraggio, sicurezza, service mesh e automazione. |
| Gestione delle risorse | Gestione dei singoli contenitori | Ottimizzazione delle risorse a livello di cluster |
La quota di mercato di Kubernetes è cresciuta da 2,57 miliardi di dollari nel 2025 a circa 3,13 miliardi di dollari nel 2026, con una proiezione di 8,41 miliardi di dollari entro il 2031. Gli analisti del settore considerano sempre più la flessibilità del runtime dei container come un vantaggio strategico per tutte le organizzazioni. L' indagine annuale Cloud Native della CNCF ha rilevato che, con circa l'82% degli utenti di container che utilizzano Kubernetes in produzione, il cloud nativo ha superato una soglia critica.
La ricerca, incentrata sul futuro dell'infrastruttura per l'IA, afferma che ciò che un tempo era sperimentale è ora diventato fondamentale, in quanto Kubernetes funge oggi da livello operativo comune su cui le organizzazioni fanno affidamento per gestire sistemi moderni di livello produttivo e integrare l'IA in ambienti reali.
Per garantire la flessibilità, le aziende moderne privilegiano sempre più architetture che separano lo sviluppo delle applicazioni dalla gestione dell'infrastruttura. Ciò assicura un ambiente scalabile e ideale per l'innovazione futura e riduce i rischi di dipendenza a lungo termine. Vediamo ora come la gestione standard dei container in cluster si confronta con l'orchestrazione avanzata.
Scontro tra Docker Swarm e Kubernetes nell'orchestrazione dei container.
La gestione standard dei container in cluster e l'orchestrazione avanzata si differenziano principalmente per l'ambito di automazione, l'intelligenza di scalabilità e la complessità operativa. Con la diffusione dei container, le organizzazioni hanno avuto bisogno di più modi per gestire i carichi di lavoro su più server, il che ha portato al passaggio operativo da sistemi a singolo host a configurazioni multi-nodo e alla nascita delle piattaforme di orchestrazione. Docker Swarm è stato introdotto come soluzione di clustering nativa di Docker. Ha esteso i flussi di lavoro Docker già noti, consentendo al contempo l'esecuzione dei container su più host. Oggi, il confronto si è trasformato più in un confronto tra Docker Swarm e Kubernetes, piuttosto che tra Docker e Kubernetes, a causa delle funzionalità simili.
Tuttavia, Kubernetes si è evoluto in una piattaforma di orchestrazione più completa, progettata per gestire ambienti di produzione su scala molto più ampia rispetto a quanto Docker Swarm potesse fare. Il confronto tra i due si concentra spesso sulla semplicità rispetto alle capacità. Sebbene Docker Swarm offra una distribuzione più rapida, una configurazione minima e un'esperienza Docker familiare, è più adatto ad ambienti e carichi di lavoro di dimensioni ridotte.
Kubernetes mantiene ancora funzionalità di pianificazione superiori, capacità di auto-riparazione e un'ampia integrazione con l'ecosistema, il che lo rende la piattaforma più adatta per reti sofisticate e scalabilità di livello enterprise. I responsabili IT che desiderano prendere la decisione giusta nella scelta tra le due soluzioni dovrebbero sempre valutare sia i requisiti immediati che quelli futuri.
Le organizzazioni che cercano implementazioni rapide e una scalabilità contenuta potrebbero apprezzare la semplicità di Docker Swarm; tuttavia, le aziende che prevedono una crescita rapida, carichi di lavoro complessi, requisiti normativi o operazioni globali spesso trovano Kubernetes più in linea con gli obiettivi a lungo termine.
Uno studio recente ha dimostrato che la scelta ottimale dipende dalla scala di implementazione, dalle competenze del team e dai requisiti operativi, con approcci ibridi che emergono per casi d'uso specifici. Tra le raccomandazioni, si suggerisce l'adozione di Docker standalone per lo sviluppo e la produzione su piccola scala, mentre le piattaforme di orchestrazione sono consigliate per implementazioni aziendali con più di dieci container o che richiedono funzionalità avanzate.
Kubernetes contro Docker Swarm per la scalabilità delle applicazioni.
Nel confronto tra i due software, la scalabilità diventa un fattore di differenziazione cruciale. Gli ambienti più piccoli spesso funzionano efficacemente con soluzioni di clustering semplici. Tuttavia, con la crescita delle applicazioni, la complessità dell'infrastruttura aumenta drasticamente. Si pensi a una piattaforma di streaming che subisce picchi di domanda imprevedibili durante grandi eventi in diretta, come i recenti Mondiali di calcio. In questo caso, il traffico può moltiplicarsi in pochi secondi, spesso sovraccaricando soluzioni di clustering più semplici.
Tuttavia, Kubernetes offre funzionalità sofisticate che si adattano perfettamente a queste situazioni, grazie al dimensionamento orizzontale automatizzato, alla sicurezza degli accessi granulare, all'isolamento delle policy e alla tolleranza ai guasti su larga scala, oltre a framework di governance completi che supportano questi requisiti. Ciò non significa che Docker Swarm sia obsoleto, ma piuttosto che illustra come i requisiti infrastrutturali si evolvano con la crescita delle organizzazioni.
Transizione da Docker Compose a Kubernetes per carichi di lavoro aziendali
Molti team di sviluppo si avvicinano ai container per la prima volta tramite Docker Compose. Tuttavia, il confronto tra Docker Compose e Kubernetes mette in luce un percorso di crescita comune. Docker Compose semplifica lo sviluppo locale consentendo agli sviluppatori di definire più servizi applicativi all'interno di un singolo file di configurazione, un approccio ideale per lo sviluppo e il testing.
Tuttavia, gli ambienti di produzione ad alta disponibilità hanno requisiti molto più elevati, che spesso superano l'ambito previsto di Docker Compose. Ciò rende la migrazione da Docker Compose a Kubernetes complessa a causa di alcuni problemi, tra cui la coerenza della configurazione e l'automazione. Per superare questi ostacoli, le organizzazioni possono adottare pipeline CI/CD per ridurre i rischi di implementazione e mantenere la coerenza tra gli ambienti. Questa checklist può includere:
✔ Standardizzazione delle immagini dei contenitori
✔ Automazione dei processi di implementazione
✔ Implementazione del monitoraggio dell'infrastruttura
✔ Definizione delle politiche di sicurezza
✔ Definizione di quadri di governance
In definitiva, le aziende che affrontano l'adozione di Kubernetes in modo strategico, con obiettivi a lungo termine ben definiti, godono di un percorso di trasformazione più agevole, riducendo al minimo le interruzioni operative.
L'ascesa del cloud computing nativo e le sue applicazioni nel mondo reale
Oggi, l'orchestrazione moderna dei container è utilizzata in tutti i settori per la gestione dei microservizi, il dimensionamento automatizzato e le implementazioni di cloud ibrido, contribuendo a far funzionare la maggior parte delle applicazioni in modo fluido e sicuro. Il cloud native computing si è rapidamente evoluto da pratica ingegneristica di nicchia a strategia aziendale di uso comune. Oggi, le organizzazioni si affidano a container e piattaforme di orchestrazione per promuovere la continuous delivery rapida, scomporre sistemi legacy complessi ed elaborare in modo sicuro carichi di lavoro di big data elastici.
Secondo il sondaggio annuale Cloud Native della CNCF , il panorama del cloud nativo si è evoluto tra il 2023 e il 2025: il 98% delle organizzazioni utilizza ormai tecniche cloud native almeno in parte, e Kubernetes si è affermato come piattaforma di orchestrazione di fatto, essendo presente nell'82% degli ambienti containerizzati.
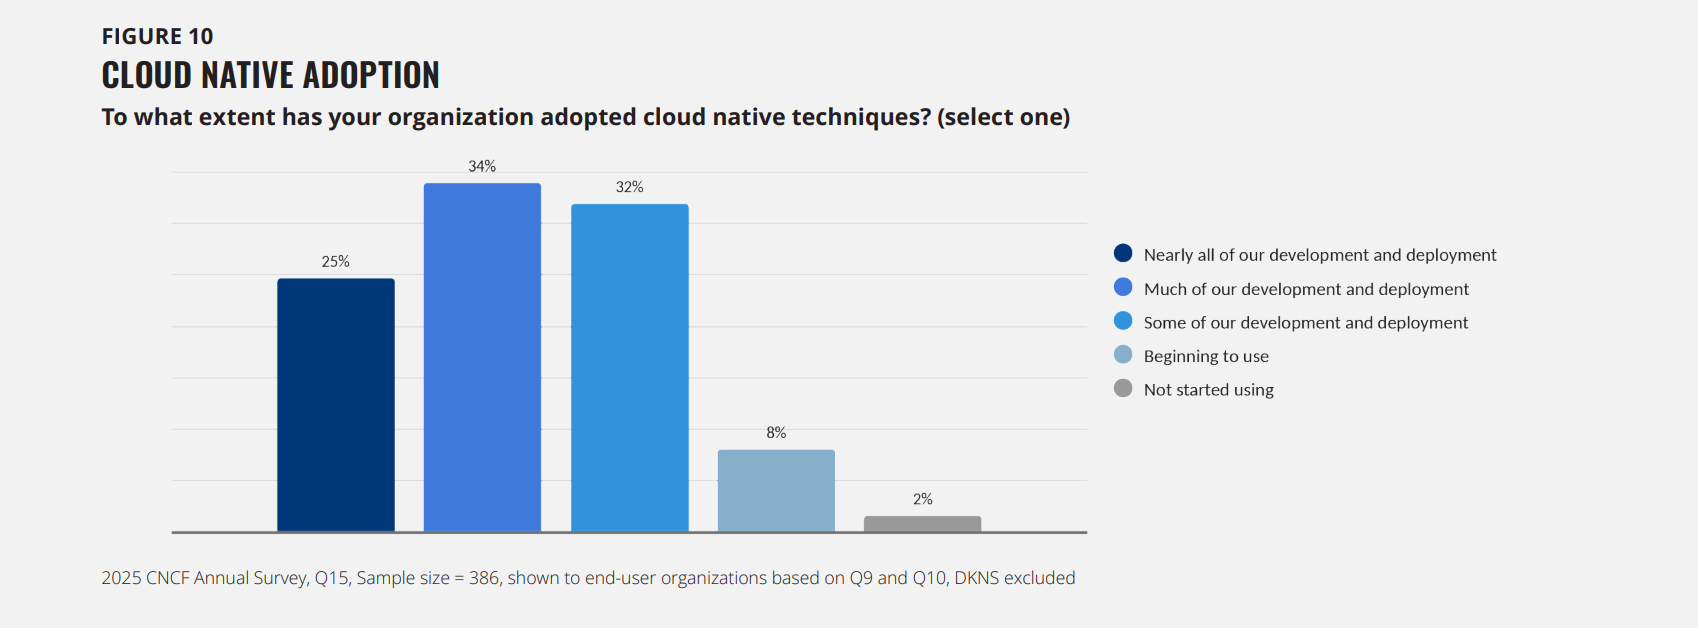
Fonte: CNCF Annual Cloud Native Survey
Oggigiorno, le piattaforme di orchestrazione e il cloud computing nativo sono utilizzati in numerosi settori e aziende. Ad esempio, i negozi al dettaglio spesso si affidano ai container per gestire i picchi di traffico online durante i saldi e i periodi di maggiore affluenza. Aggiungendo istanze di applicazioni quando la domanda aumenta, le piattaforme di orchestrazione impediscono che i siti si blocchino o vengano sovraccaricati. Successivamente, le istanze vengono ridimensionate una volta che il traffico diminuisce, migliorando sia le prestazioni che l'efficienza dei costi.
Anche gli istituti finanziari necessitano di servizi ininterrotti e di rigorosi controlli di sicurezza. Grazie ai microservizi containerizzati, le banche possono rilasciare aggiornamenti in modo incrementale senza dover mandare offline interi sistemi. Piattaforme di streaming come Netflix e Spotify utilizzano anch'esse i container per le loro architetture a microservizi, garantendo rilasci rapidi di nuove funzionalità e aggiornamenti senza interruzioni. Ciascuno di questi scenari spiega perché il cloud computing nativo continua a guadagnare terreno in praticamente ogni settore. Tuttavia, la scelta della piattaforma giusta è ciò che fa la differenza.
Ottimizzazione delle operazioni aziendali con Sangfor Kubernetes Engine
Con l'accelerazione della trasformazione cloud-native e delle iniziative di intelligenza artificiale privata da parte delle aziende globali, la gestione di cluster Kubernetes bare-metal insieme a infrastrutture VM legacy diventa complessa e rischiosa. Per risolvere questo problema, Sangfor Kubernetes Engine (SKE) integra nativamente Sangfor Hyperconverged Infrastructure con Sangfor Kubernetes Engine a livello architetturale. Ciò risulta particolarmente utile per le medie e grandi imprese e per i mercati globali.
Anziché dover ricorrere a complesse orchestrazioni da riga di comando o a una gestione frammentata tramite terze parti, i team IT possono predisporre cluster Kubernetes pronti per la produzione e pienamente conformi tramite la piattaforma cloud di Sangfor in meno di 15 minuti. Unificando il calcolo (aSV), lo storage software-defined distribuito (aSAN) e la rete visualizzata (aNet), SKE consente ai reparti IT aziendali di eseguire macchine virtuali tradizionali e carichi di lavoro containerizzati ad alta densità sullo stesso hardware fisico.
SKE utilizza inoltre tecniche avanzate di deep-slicing vGPU e pianificazione dinamica per eliminare la contesa della GPU durante le inferenze AI intensive, insieme alla sicurezza nativa a livello di kernel aSEC che impone la micro-segmentazione integrata e la protezione firewall distribuita su tutti i Pod dei container.
Dal punto di vista strutturale, Sangfor Kubernetes Engine è nativamente compatibile con i classici livelli di macchine virtuali, i portali di controllo unificati e le strategie di mitigazione della sicurezza integrate. Per le aziende che faticano a bilanciare i carichi di lavoro tradizionali con le moderne applicazioni containerizzate, questo approccio unificato semplifica le operazioni riducendo al minimo i rischi, consentendo al team di concentrarsi maggiormente sull'innovazione delle applicazioni e meno sull'amministrazione dell'infrastruttura.
Conclusione
Il passaggio dalle tradizionali infrastrutture virtualizzate al cloud computing nativo basato su container rappresenta uno dei cambiamenti più significativi nella storia dell'IT moderno. Comprendere il dibattito tra Kubernetes e Docker inizia con il riconoscere che non si tratta affatto di tecnologie concorrenti, ma che risolvono problemi diversi. Mentre Docker eccelle nell'impacchettamento e nell'esecuzione di applicazioni containerizzate, Kubernetes fornisce il framework di orchestrazione necessario per gestirle su larga scala.
Analogamente, confronti come Docker Swarm vs Kubernetes e Docker Compose vs Kubernetes rivelano una realtà importante: le decisioni relative all'infrastruttura dovrebbero essere guidate dagli obiettivi aziendali, dalla maturità operativa e dalle aspettative di crescita a lungo termine. Man mano che le aziende continuano a modernizzare i propri ecosistemi digitali, l'orchestrazione dei container rimarrà un pilastro fondamentale delle future strategie di infrastruttura cloud.
Pronti a superare la complessità di implementazione ed eliminare i rischi operativi nel vostro ecosistema cloud? Analizzate oggi stesso i limiti di scalabilità attuali della vostra infrastruttura e consultatevi con i team di implementazione aziendali per scoprire come Sangfor Kubernetes Engine può accelerare in modo efficace la vostra strategia di modernizzazione delle applicazioni.
FAQ
Docker crea ed esegue i container, mentre Kubernetes gestisce e orchestra un gran numero di container su più server.
No. Kubernetes e Docker affrontano ostacoli diversi e molte organizzazioni utilizzano tecnologie di containerizzazione come Docker insieme all'orchestrazione di Kubernetes per ottenere la massima efficienza.
In genere, Docker è più facile da usare per i principianti perché si concentra sulla creazione e sulla gestione dei container, mentre Kubernetes introduce concetti di orchestrazione più complessi.
Docker Swarm è una soluzione di clustering di container che aiuta le organizzazioni a gestire i container su più host utilizzando strumenti nativi di Docker.
Docker Swarm offre una distribuzione e una gestione più semplici, mentre Kubernetes fornisce funzionalità più avanzate di scalabilità, automazione e resilienza.
Docker Compose viene utilizzato principalmente per definire ed eseguire applicazioni multi-container in locale, mentre Kubernetes è progettato per l'orchestrazione di ambienti di produzione su larga scala.
Kubernetes offre scalabilità automatizzata, funzionalità di auto-riparazione, controlli di sicurezza e flessibilità multi-cloud a supporto di carichi di lavoro di produzione complessi.
Sebbene Kubernetes standard gestisca il dimensionamento dei container, gli ambienti di produzione aziendali richiedono IOPS di storage, isolamento di rete e gestione delle risorse GPU. Le piattaforme HCI aziendali come Sangfor HCI integrano nativamente le funzionalità di Kubernetes insieme alla sicurezza a livello kernel aSEC e alle tecnologie di deep-slicing vGPU. Ciò consente alle grandi organizzazioni di eseguire senza problemi carichi di lavoro di intelligenza artificiale privata ad alto throughput e microservizi containerizzati insieme a macchine virtuali legacy, senza rischiare violazioni della sicurezza o colli di bottiglia nello storage.



