
La plupart des systèmes de sécurité d'entreprise sont conçus pour empêcher les intrusions. Pare-feu, protection des terminaux, contrôle d'identité et sécurité de la messagerie contribuent tous à prévenir les compromissions. Cependant, même une organisation bien protégée peut subir une violation de données. Contrairement à ces mesures de sécurité périmétriques, la segmentation du réseau permet de limiter les actions des attaquants une fois à l'intérieur. Si la protection de votre organisation est essentielle de l'extérieur, une défense interne robuste reste indispensable.
Dans cet article, nous expliquons le fonctionnement de la segmentation, son importance pour la résilience des entreprises, les différences entre les VLAN traditionnels et la micro-segmentation, et comment élaborer une stratégie de segmentation efficace. Nous examinons également le rôle de la segmentation dans les infrastructures virtualisées et comment la plateforme d'entreprise Sangfor assure la sécurité des environnements physiques et virtuels. Commençons par mieux comprendre ce qu'est la segmentation réseau.
Qu'est-ce que la segmentation de réseau ?
La segmentation de réseau consiste à diviser un réseau informatique en sous-réseaux ou zones de sécurité plus petits et contrôlés. La communication entre ces zones est alors régie par des politiques de sécurité appliquées par des pare-feu, des listes de contrôle d'accès ou des réseaux définis par logiciel. Au lieu de permettre à chaque appareil et application de communiquer librement, la segmentation établit des règles concernant les systèmes autorisés à échanger du trafic, les services qu'ils peuvent utiliser et les conditions dans lesquelles ils le peuvent.
L'avantage principal réside dans la réduction du rayon d'action. Si un poste de travail est compromis, la segmentation peut empêcher cet appareil d'accéder à la base de données RH ou au réseau de production. L'attaquant peut toujours avoir accès au poste de travail compromis, mais les étapes suivantes nécessitent des autorisations supplémentaires ou un accès réussi au-delà du périmètre de sécurité.
Prenons l'exemple de la faille de sécurité chez Target en 2013. Dans ce cas précis, des attaquants ont dérobé des identifiants auprès d'un fournisseur tiers, se sont infiltrés dans le réseau de Target et ont finalement accédé aux données de cartes de paiement. Cet incident illustre pourquoi la protection du périmètre seul ne suffit pas. Une fois qu'un attaquant a réussi à s'introduire dans le système, sa capacité à se déplacer entre les systèmes devient un problème de sécurité à part entière.
C'est le même principe que celui utilisé dans les rançongiciels. Un attaquant qui compromet l'ordinateur portable d'un employé n'a pas forcément besoin de le chiffrer pour causer des dommages importants. Il peut être plus avantageux pour lui d'étendre son accès aux contrôleurs de domaine, aux systèmes de sauvegarde, aux serveurs de fichiers et aux applications critiques. C'est ce qu'on appelle le problème de la propagation latérale : les attaquants utilisent une compromission initiale pour étendre leur accès à l'ensemble de l'environnement. Or, dans un réseau plat, une connectivité étendue facilite grandement cette extension.
Pourquoi la segmentation du réseau est-elle importante ?
Une segmentation réseau efficace instaure des limites contrôlées, restreignant ainsi les systèmes accessibles à un attaquant et les dommages qu'un compte ou une charge de travail compromis peut causer. En 2026, les entreprises doivent également faire face à la complexité de la gestion du cloud hybride, des machines virtuelles, des conteneurs, des accès distants et des attaques de plus en plus automatisées. Ces environnements rendent la sécurité de la segmentation réseau bien plus complexe, mais aussi bien plus cruciale.
La segmentation réseau se divise en deux catégories : la macro-segmentation et la micro-segmentation. La macro-segmentation divise un environnement en grandes zones, telles que l’informatique d’entreprise, la production, le développement, la DMZ et les technologies opérationnelles. Elle est souvent mise en œuvre à l’aide de VLAN, de pare-feu et de règles de routage.
La micro-segmentation, quant à elle, applique des politiques plus fines à des charges de travail, des applications ou des groupes de charges de travail individuels. Par exemple, deux machines virtuelles hébergées sur le même serveur peuvent être empêchées de communiquer, même si elles partagent la même infrastructure physique. Les deux approches sont pertinentes. La macro-segmentation définit les principales limites de sécurité, tandis que la micro-segmentation ajoute des contrôles à l'intérieur de ces limites.
Si la segmentation du réseau permet une communication contrôlée entre les zones, une approche plus restrictive, appelée isolation du réseau, empêche toute communication ou n'autorise que des connexions strictement encadrées. Cette approche est utile dans les environnements isolés (sans connexion physique), les systèmes hautement sensibles et certains réseaux de technologies opérationnelles. Cependant, aucune de ces approches ne rend un système totalement inviolable. L'objectif est de maîtriser les conséquences d'une compromission.
Le point de vue de l'entreprise : ce que la segmentation empêche réellement
La segmentation du réseau ne remplace pas la protection des terminaux, la sécurité des identités ni la réponse aux incidents. Son intérêt commercial réside dans la limitation des conséquences d'une défaillance de ces mécanismes de contrôle. Voici quelques avantages concrets de cette approche pour l'entreprise :
Contenir le rayon d'action des attaques de ransomware
Les auteurs d'attaques par rançongiciel doivent souvent découvrir les systèmes, obtenir des identifiants supplémentaires et accéder aux ressources partagées avant de pouvoir provoquer des perturbations importantes. Un environnement segmenté permet de restreindre ces voies d'accès. Par exemple, si un attaquant compromet un poste de travail du service financier, une politique de sécurité peut l'empêcher d'accéder aux serveurs de gestion des sauvegardes ou aux bases de données de production. L'attaquant devra alors contourner des contrôles supplémentaires au lieu de simplement parcourir le réseau.
Bien que cela ne garantisse pas que le ransomware restera confiné à un seul appareil ou service, cela en limite le risque. Toutefois, des règles mal configurées, des comptes privilégiés compromis et une infrastructure de gestion partagée peuvent créer des failles de sécurité. La segmentation est plus efficace lorsqu'elle est associée à des sauvegardes testées, des contrôles des terminaux, la sécurité des identités et une réponse aux incidents.
Prévention des mouvements latéraux
Le cadre MITRE ATT&CK identifie le déplacement latéral comme une étape distincte d'une attaque. Les attaquants peuvent utiliser des services distants, des comptes valides ou des identifiants volés pour passer d'un système à un autre. La segmentation rend ces techniques plus difficiles en réduisant le nombre de systèmes et de services accessibles. La réduction des connexions légitimes superflues peut également limiter les opportunités d'exploitation pour un attaquant.
Limiter la portée de la violation
La segmentation permet de séparer les informations sensibles des environnements moins sécurisés. Un environnement de développement ne doit pas avoir automatiquement accès aux données clients en production, et une application accessible via Internet ne doit pas disposer d'un accès illimité aux systèmes d'administration internes.
Une politique bien conçue limite les communications aux services et destinations nécessaires au fonctionnement de l'entreprise. Cela permet de réduire le nombre de systèmes impliqués dans une enquête et d'aider les intervenants à identifier plus rapidement la zone touchée.
Conformité et périmètre d'audit
La segmentation du réseau peut également faciliter la mise en conformité. La norme PCI DSS utilise la segmentation pour réduire le périmètre des systèmes soumis aux exigences relatives aux données des titulaires de cartes, à condition que les contrôles soient correctement conçus et validés. De même, les recommandations de MITRE préconisent d'identifier les systèmes critiques, de les séparer par des contrôles logiques ou physiques et de vérifier que les accès non autorisés sont bloqués.
La segmentation ne remplace pas la conformité. Une organisation doit toujours valider son architecture, ses contrôles d'accès, sa journalisation et les exigences applicables. Cependant, la séparation des systèmes selon la sensibilité des données et la fonction métier peut faciliter la définition et le maintien du périmètre de conformité.
Maintenant que nous comprenons mieux comment la segmentation est utile, explorons les différentes approches et voyons comment le choix de la bonne approche commence par la compréhension de ce que chacune contrôle réellement.
Approches de segmentation de réseau : des VLAN à la micro-segmentation
Différentes approches permettent de résoudre différents problèmes. Les outils de segmentation réseau les plus adaptés à votre organisation dépendent de l'environnement, des modèles de trafic et du niveau de contrôle requis. Voici quelques-unes des principales approches que vous pourriez rencontrer :
| Approche | Rôle principal | Considération clé |
| Segmentation basée sur les VLAN | Sépare les grandes zones de réseau | Les règles de routage et de pare-feu doivent empêcher les accès inter-VLAN indésirables. |
| Zones basées sur un pare-feu | Contrôle le trafic entre les réseaux | La complexité des règles et la capacité d'inspection est-ouest sont des facteurs importants à grande échelle. |
| Réseaux définis par logiciel | Centralise la politique à travers l'infrastructure physique et virtuelle | Nécessite une infrastructure adaptée et une expertise opérationnelle. |
| Micro-segmentation | Limite la communication entre les charges de travail individuelles | Nécessite des dépendances applicatives précises et une application granulaire des politiques. |
| Segmentation basée sur l'identité | L'accès est défini en fonction des utilisateurs, des appareils et du contexte. | Nécessite une intégration fiable de l'identité, des appareils et des politiques. |
Segmentation basée sur les VLAN
Les VLAN divisent le trafic réseau de couche 2 en domaines de diffusion logiques. Ils sont largement utilisés pour séparer les départements, les environnements serveurs et d'autres grands groupes de systèmes. Cette approche reste pertinente car elle est familière, largement prise en charge et relativement simple à mettre en œuvre. Cependant, un VLAN ne constitue pas automatiquement une barrière de sécurité complète. Le routage inter-VLAN, les règles de pare-feu permissives et les services partagés peuvent toujours autoriser le trafic entre les zones.
À mesure qu'une entreprise se développe, la gestion du nombre de VLAN et des règles associées peut devenir complexe. La question n'est pas de savoir combien de VLAN possède une organisation, mais si la politique de trafic qui en découle restreint efficacement l'accès.
Segmentation de zone basée sur un pare-feu
Les pare-feu appliquent des règles aux frontières entre les zones. Ils placent généralement les services exposés publiquement dans un sous-réseau sécurisé, ou DMZ, séparant ainsi les utilisateurs de l'entreprise des systèmes de production et limitant l'accès aux technologies opérationnelles.
Cette approche offre une application plus stricte que la simple séparation par VLAN. Son principal défi réside dans la mise à jour des règles face à l'évolution des applications. Une règle de pare-feu pertinente lors du déploiement d'une application peut devenir inutile, voire trop permissive, après une migration, l'ajout d'une nouvelle dépendance ou un changement de propriétaire.
Réseaux définis par logiciel
Les réseaux définis par logiciel (SDN) dissocient les politiques réseau du matériel physique qui achemine le trafic. Les administrateurs peuvent définir des politiques de manière centralisée et les appliquer à l'ensemble des infrastructures physiques et virtuelles prises en charge. Cette approche est particulièrement utile dans les environnements dynamiques où les machines virtuelles se déplacent entre les hôtes ou où les charges de travail sont fréquemment provisionnées. La politique peut ainsi suivre la charge de travail au lieu de dépendre entièrement d'un port physique ou d'un emplacement réseau fixe.
Micro-segmentation
La micro-segmentation applique des contrôles au niveau des charges de travail ou des applications. Un serveur web peut communiquer avec un serveur d'applications sur un port spécifique, tandis que ce dernier n'est autorisé à accéder qu'à sa base de données désignée. Tout autre trafic est bloqué, sauf autorisation explicite. Cette approche est particulièrement pertinente pour le trafic est-ouest, qui circule entre les systèmes internes plutôt qu'entre l'entreprise et Internet. La segmentation réseau traditionnelle peut présenter des failles lorsque des charges de travail partagent un même hôte ou lorsque le trafic contourne les points de contrôle physiques du réseau.
VMware NSX et Sangfor aNET sont des exemples de technologies de réseau défini par logiciel utilisées pour la segmentation granulaire dans les environnements virtualisés. Leurs fonctionnalités, leur architecture, leurs licences et leurs exigences opérationnelles doivent être évaluées au regard des objectifs d'infrastructure et de sécurité de l'organisation.
Segmentation basée sur l'identité
La segmentation basée sur l'identité enrichit le contexte des décisions d'accès au réseau. Au lieu de se baser uniquement sur les adresses IP, une politique peut prendre en compte l'identité de l'utilisateur, le niveau de sécurité de l'appareil ou l'application utilisée. Ceci est également conforme au modèle Zero Trust, où l'accès est évalué en permanence par rapport à une politique définie, plutôt que d'être accordé simplement parce qu'un utilisateur ou une charge de travail se trouve sur un réseau de confiance. La segmentation du réseau demeure un élément de ce modèle, au même titre que l'identité, la sécurité des appareils et le contrôle des applications.
Après avoir examiné les différentes approches de segmentation, voyons comment mettre en œuvre un cadre de travail de manière pratique et efficace. N'oubliez pas que la transformation de ces approches en un programme fonctionnel repose sur le séquençage des étapes, et non sur leur implémentation simultanée.
Mise en œuvre de la segmentation de réseau : un cadre pratique
L'erreur la plus fréquente en matière de segmentation consiste à considérer le projet comme une simple refonte ponctuelle du réseau. Une approche plus durable repose sur l'analyse des risques métier, la définition de limites gérables et l'extension progressive des contrôles à mesure que l'organisation approfondit sa connaissance de son trafic. Pour vous aider à mettre en œuvre la segmentation au sein de votre organisation, nous avons conçu un cadre simple à suivre :
Étape 1 : Cartographier les flux de circulation existants
Avant de modifier les règles d'accès, il est essentiel de comprendre les communications entre les différents éléments du réseau. La surveillance du trafic réseau permet de révéler les dépendances des applications, les chemins d'administration à distance, les connexions aux bases de données et le trafic inattendu entre les systèmes.
La CISA recommande de tenir à jour des schémas de réseau décrivant les principaux réseaux, les flux de données, les interdépendances et les connexions aux tiers et aux environnements cloud. Ces documents facilitent également la réponse aux incidents en indiquant aux intervenants où concentrer leurs efforts. L'objectif est de cartographier le trafic réel, et non pas seulement le réseau tel qu'il a été conçu sur papier.
Étape 2 : Définir les zones en fonction du risque commercial
Regroupez les systèmes selon leur sensibilité, leur fonction et leur impact sur l'activité. Un point de départ utile comprend les utilisateurs professionnels, les applications de production, le développement, les services exposés sur Internet et les infrastructures à accès restreint telles que les systèmes d'identité et de sauvegarde. Pour chaque zone, posez-vous les questions suivantes :
- Quels systèmes doivent communiquer ?
- Quels services sont nécessaires ?
- Quelles connexions créeraient un risque inacceptable
- À qui appartient cette police d'assurance ?
- Comment l'accès serait-il vérifié lors d'un incident ?
Une approche fondée sur les risques permet d'éviter de consacrer les mêmes efforts de mise en œuvre à chaque système. Les actifs de grande valeur nécessitent des limites plus strictes et une validation plus fréquente.
Étape 3 : Commencez par la macro-segmentation
Des limites claires offrent une base solide. Il est temps maintenant de séparer les environnements d'entreprise, de production, de DMZ, de développement et OT, le cas échéant, puis de vérifier que les applications métier restent pleinement fonctionnelles. C'est également un moyen concret de renforcer la confiance au sein de l'organisation. Ainsi, la segmentation du réseau devient une série de changements mesurables plutôt qu'un projet de grande envergure et perturbateur visant à repenser simultanément toutes les connexions.
Étape 4 : Ajouter progressivement la micro-segmentation
Une fois la macro-segmentation opérationnelle, étendez les contrôles aux charges de travail et applications les plus critiques. Commencez par les systèmes présentant un risque important ou des exigences de communication relativement claires. Par exemple, vous pouvez restreindre l'accès aux serveurs de gestion des sauvegardes, puis ajouter des contrôles au niveau des charges de travail pour les applications de traitement des paiements et les bases de données sensibles. L'équipe de sécurité peut ainsi affiner sa politique tout en réduisant le risque d'interruption des services critiques.
Étape 5 : Surveiller, tester et entretenir
Les politiques de segmentation évoluent au gré des déploiements de nouvelles charges de travail, des modifications d'applications et des migrations d'infrastructure. La CISA et MITRE insistent toutes deux sur l'importance de maintenir la documentation réseau, de surveiller les accès et de vérifier le bon fonctionnement des contrôles de segmentation. Un programme mature doit inclure des revues périodiques des politiques, des tests d'accès et la validation des chemins entre les zones restreintes. La présence d'une règle dans la console du pare-feu ne garantit pas l'efficacité de la limite de sécurité prévue.
Bien que cette approche de segmentation soit exhaustive, dans le paysage technologique moderne, votre entreprise doit également comprendre la segmentation telle qu'elle s'applique aux environnements virtualisés et HCI.
Segmentation du réseau dans les environnements virtualisés et HCI
La virtualisation modifie la façon dont les charges de travail communiquent et, par conséquent, les points d'application de la sécurité réseau. Dans un environnement physique traditionnel, le trafic entre serveurs transite généralement par des commutateurs, des routeurs ou des pare-feu. En revanche, dans un environnement hyperviseur, deux machines virtuelles hébergées sur le même réseau physique peuvent communiquer sans que ce trafic ne traverse le réseau physique. Il en résulte une nouvelle approche de la segmentation des réseaux d'entreprise : une politique appliquée uniquement à la limite du réseau physique peut ne pas suffire à contrôler tous les chemins de communication internes.
Un environnement virtualisé permet d'héberger de nombreuses applications et charges de travail sur un nombre restreint de serveurs physiques. Toutefois, la commodité d'une infrastructure partagée implique également qu'une machine virtuelle compromise peut accéder à d'autres charges de travail, à moins que des contrôles ne soient mis en place au niveau approprié.
Pour faciliter cette segmentation, la segmentation au niveau de la charge de travail permet de restreindre les communications entre machines virtuelles, les ports autorisés et la manière dont les politiques suivent une charge de travail lors de ses déplacements entre hôtes. Ceci est particulièrement pertinent pour l'infrastructure hyperconvergée (HCI), où le calcul, le stockage et le réseau sont intégrés dans une plateforme d'infrastructure commune. Le composant aNET de Sangfor prend en charge la mise en réseau définie par logiciel et la micro-segmentation au sein des environnements HCI Sangfor, offrant ainsi une virtualisation et une sécurité de niveau entreprise aux organisations opérant dans des environnements physiques, virtuels et cloud.
L'objectif principal d'aNET est d'offrir aux administrateurs un moyen d'appliquer une politique réseau granulaire aux charges de travail virtualisées, facilitant ainsi le contrôle du trafic est-ouest sans dépendre exclusivement des équipements réseau physiques. Pour les entreprises qui évaluent une alternative à VMware, il s'agit d'un élément architectural essentiel. La segmentation du réseau doit être évaluée conjointement avec l'hyperviseur, le stockage, la gestion et les contrôles de sécurité, et non considérée comme un achat réseau isolé.
aNET contre VMware NSX
VMware NSX et Sangfor aNET sont des exemples de technologies de réseau défini par logiciel utilisées pour la segmentation granulaire dans les environnements virtualisés. Leurs fonctionnalités, leur architecture, leurs licences et leurs exigences opérationnelles doivent être évaluées au regard des objectifs d'infrastructure et de sécurité de l'organisation.
Le déploiement et l'exploitation de NSX à grande échelle nécessitent généralement une expertise réseau dédiée, en plus des licences vSphere et vSAN sous-jacentes.
En revanche, Sangfor aNET est conçu pour fournir une mise en réseau intégrée et une micro-segmentation au sein de la plateforme HCI. aNET ne requiert aucune licence supplémentaire ni console de gestion distincte, et garantit une simplicité d'utilisation optimale avec l'ensemble des solutions aSV, aSAN et Sangfor Cloud Platform.
La plupart des projets de migration VMware engendrent un risque de segmentation spécifique lié aux politiques documentées dans l'environnement source, mais non reproduites fidèlement dans l'environnement de destination. Ainsi, une charge de travail dont l'accès était auparavant restreint peut bénéficier, involontairement, d'une connectivité plus étendue après la migration. Sangfor HCI, s'appuyant sur les capacités de réseau défini par logiciel d'aNET, fournit un cadre pour l'application de politiques de segmentation aux machines virtuelles migrées.
Comment Sangfor assure la segmentation du réseau à travers l'ensemble de la pile de sécurité
La segmentation est optimale lorsque l'application des règles et la détection sont menées de concert. Un pare-feu peut restreindre le trafic, mais les équipes de sécurité doivent également être informées en cas de connexion inhabituelle, de contournement d'une règle ou de tentative d'accès à une infrastructure restreinte depuis un compte compromis. La gamme de solutions de sécurité et d'infrastructure de Sangfor propose plusieurs composants contribuant à un programme de segmentation coordonné.
Le pare-feu NGFW Athena de Sangfor joue un rôle crucial dans la segmentation en appliquant des contrôles d'accès aux frontières du réseau, notamment entre les environnements d'entreprise, de production, DMZ et externes. La segmentation par pare-feu permet également de restreindre l'accès aux systèmes sensibles et de contrôler le trafic entre les zones.
Sangfor aNET étend ensuite la segmentation à l'environnement virtualisé. En appliquant le réseau défini par logiciel et la micro-segmentation au niveau des charges de travail, il permet de garantir le respect des politiques de trafic entre les machines virtuelles et les applications au sein de l'infrastructure hyperconvergée Sangfor. Ceci résout une limitation courante de la segmentation périmétrique, où le trafic entre les charges de travail d'un même hôte peut ne jamais atteindre le pare-feu physique.
Athena NDR de Sangfor aide les équipes de sécurité à enquêter sur les activités suspectes et à identifier les menaces potentielles au sein de l'environnement. Dans le cadre d'un programme de segmentation, cette solution complète les contrôles d'application en offrant une visibilité sur le trafic anormal, les tentatives de déplacement latéral ou les activités suspectes impliquant des systèmes restreints. La segmentation définit les communications autorisées ; la surveillance permet d'identifier les activités non conformes à cette politique.
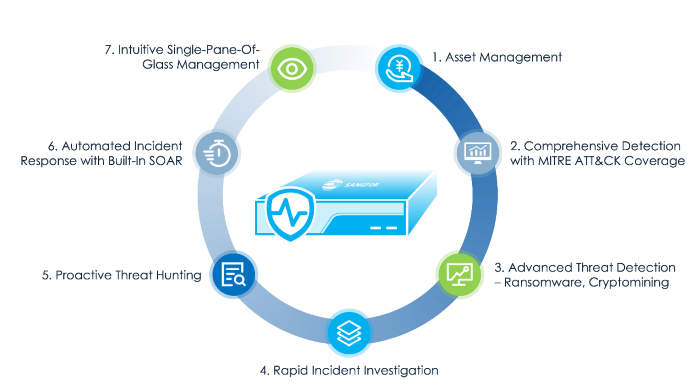
Fonctionnement d'Athena NDR en bref
Une architecture pratique combine des contrôles de pare-feu au niveau des zones avec une surveillance des politiques et de la sécurité au niveau des charges de travail. Ceci offre de multiples possibilités de restreindre et de détecter les accès non autorisés. Par exemple, une entreprise peut utiliser Athena NGFW de Sangfor pour restreindre l'accès à un réseau de production, aNET pour contrôler la communication entre les charges de travail applicatives et Athena NDR pour analyser le trafic suspect impliquant ces systèmes. L'intégration et les fonctionnalités exactes doivent être validées en fonction des exigences de déploiement de l'organisation.
Pour les entreprises qui envisagent des alternatives à VMware, la question pertinente n'est pas simplement de savoir si une plateforme propose un hyperviseur ou un pare-feu. Il s'agit plutôt de déterminer si l'architecture globale peut répondre aux exigences de l'organisation en matière de sécurité, de disponibilité, d'exploitation et de migration.
La segmentation du réseau doit être intégrée à cette évaluation dès le départ. Il s'agit d'une approche fondamentale qui influe sur la manière dont les charges de travail sont connectées, dont les incidents sont contenus et dont les modifications d'infrastructure peuvent être gérées en toute sécurité. En définitive, la segmentation du réseau devrait être une pratique essentielle de votre boîte à outils d'infrastructure informatique à l'horizon 2026.
FAQ
La pratique consistant à diviser un réseau informatique en zones plus petites et à contrôler la communication entre elles afin de limiter les accès inutiles entre les systèmes et de réduire l'impact potentiel d'une faille de sécurité.
La segmentation réseau crée généralement des frontières générales entre des groupes de systèmes, tels que l'informatique d'entreprise, la production et la DMZ. La micro-segmentation applique des contrôles plus précis aux charges de travail ou applications individuelles, y compris aux systèmes partageant le même hôte physique.
Cela réduit le nombre de systèmes qu'un attaquant peut atteindre après avoir obtenu un accès initial. Cela contribue à limiter les déplacements latéraux, à protéger les ressources sensibles et à réduire l'étendue potentielle d'une intrusion.
En limitant les connexions que les attaquants peuvent utiliser pour propager un rançongiciel entre les systèmes, on peut restreindre l'accès aux serveurs de fichiers, à l'infrastructure de sauvegarde et à d'autres ressources critiques, sans toutefois pouvoir garantir l'élimination complète du rançongiciel.
Les VLAN segmentent le trafic réseau en réseaux logiques de couche 2 et sont couramment utilisés pour une séparation géographique étendue. La micro-segmentation applique des politiques de communication plus fines, au niveau de la charge de travail, ce qui la rend adaptée au contrôle du trafic dans les environnements virtualisés et cloud.



