
La mayoría de los sistemas de seguridad empresarial están diseñados para impedir el acceso de atacantes. Los firewalls, la protección de endpoints, el control de identidades y la seguridad del correo electrónico desempeñan un papel fundamental en la prevención de intrusiones. Sin embargo, incluso una organización bien protegida puede sufrir una brecha de seguridad. A diferencia de estas medidas de seguridad perimetral, la segmentación de la red se encarga de limitar las consecuencias una vez que los atacantes ya se encuentran dentro. Si bien es posible proteger la organización externamente, también se necesitan defensas sólidas internamente.
En este artículo, explicamos cómo funciona la segmentación, por qué es importante para la resiliencia empresarial, en qué se diferencian las VLAN tradicionales de la microsegmentación y cómo desarrollar una estrategia de segmentación práctica. También analizamos el papel de la segmentación en la infraestructura virtualizada y cómo la plataforma empresarial de Sangfor ofrece seguridad en entornos físicos y virtuales. Por ahora, comprendamos mejor qué es la segmentación de red.
¿Qué es la segmentación de redes?
La segmentación de red consiste en dividir una red informática en subredes más pequeñas y controladas, o zonas de seguridad. La comunicación entre estas zonas se rige por políticas de seguridad implementadas mediante cortafuegos, listas de control de acceso o redes definidas por software. En lugar de permitir que todos los dispositivos y aplicaciones se comuniquen libremente, la segmentación establece reglas sobre qué sistemas pueden intercambiar tráfico, qué servicios pueden utilizar y bajo qué condiciones.
La principal ventaja es la reducción del alcance del ataque. Si una estación de trabajo se ve comprometida, la segmentación puede impedir que ese dispositivo acceda a la base de datos de recursos humanos o a la red de producción. El atacante aún podría tener acceso a la estación de trabajo comprometida, pero los siguientes pasos requieren permisos adicionales o un acceso exitoso a través de un límite de seguridad.
Consideremos el patrón detrás de la filtración de datos de Target en 2013. En este caso, los atacantes robaron credenciales de un proveedor externo, se infiltraron en la red de Target y finalmente accedieron a los datos de las tarjetas de pago. El incidente ilustra por qué proteger únicamente el perímetro no es suficiente. Una vez que un atacante logra acceder a la red, la capacidad de moverse entre sistemas se convierte en un problema de seguridad adicional.
Este es el mismo principio que se utiliza en el ransomware. Un atacante que compromete el portátil de un empleado no necesita necesariamente cifrarlo para causar daños graves. Podría ser más valioso acceder a controladores de dominio, sistemas de copia de seguridad, servidores de archivos y aplicaciones críticas para el negocio. Este es, en esencia, el problema del movimiento lateral, donde los atacantes utilizan una vulnerabilidad inicial para expandir su acceso por todo el entorno. En una red plana, la amplia conectividad facilita enormemente dicha expansión.
¿Por qué es importante la segmentación de redes?
La segmentación eficaz de la red introduce límites controlados, restringiendo los sistemas a los que un atacante puede acceder y el daño que puede causar una cuenta o carga de trabajo comprometida. En 2026, las empresas también se enfrentan al reto de gestionar la nube híbrida, las máquinas virtuales, los contenedores, el acceso remoto y los ataques cada vez más automatizados. Estos entornos hacen que la seguridad de la segmentación de la red sea mucho más compleja, pero también mucho más importante.
La segmentación de red se puede clasificar en dos grupos: macrosegmentación y microsegmentación. La macrosegmentación divide un entorno en zonas amplias, como la infraestructura de TI corporativa, producción, desarrollo, la DMZ y tecnología operativa. Suele implementarse con VLAN, firewalls y controles de enrutamiento.
Por otro lado, la microsegmentación aplica políticas más específicas a cargas de trabajo, aplicaciones o grupos de cargas de trabajo individuales. Por ejemplo, se puede restringir la comunicación entre dos máquinas virtuales en el mismo host, aunque compartan la misma infraestructura física. Ambos enfoques son útiles. La macrosegmentación establece los límites de seguridad principales, mientras que la microsegmentación añade controles dentro de esos límites.
Si bien la segmentación de red permite una comunicación controlada entre zonas, existe un enfoque más restrictivo llamado aislamiento de red, que impide la comunicación por completo o solo permite conexiones estrictamente controladas. Esto resulta útil en entornos aislados físicamente, sistemas altamente sensibles y ciertas redes de tecnología operativa. Sin embargo, ninguno de estos enfoques hace que un sistema sea completamente inmune a las vulnerabilidades. Recuerde que el objetivo es controlar las consecuencias de una posible vulneración.
La perspectiva empresarial: lo que la segmentación realmente evita
La segmentación de red no reemplaza la protección de endpoints, la seguridad de identidad ni la respuesta a incidentes. Su valor para el negocio radica en que limita las consecuencias de que fallen estos controles. A continuación, se presentan algunos beneficios empresariales de este enfoque:
Contención de la explosión de ransomware por Blast-Radius
Los atacantes de ransomware suelen necesitar descubrir sistemas, obtener credenciales adicionales y acceder a recursos compartidos antes de poder causar interrupciones generalizadas. Ahora, un entorno segmentado puede restringir esas rutas. Por ejemplo, si un atacante compromete una estación de trabajo en el departamento de finanzas, la política de seguridad podría impedirle el acceso a los servidores de gestión de copias de seguridad o a las bases de datos de producción. El atacante tendría que superar controles adicionales en lugar de simplemente recorrer la red.
Si bien esto no garantiza que el ransomware se limite a un solo dispositivo o departamento, sí reduce el riesgo. Aun así, las reglas mal configuradas, las cuentas privilegiadas comprometidas y la infraestructura de administración compartida pueden crear vías de acceso. La segmentación es más eficaz cuando se combina con copias de seguridad probadas, controles de endpoints, seguridad de identidad y respuesta a incidentes.
Prevención de movimientos laterales
El marco MITRE ATT&CK identifica el movimiento lateral como una etapa distinta de un ataque. Los atacantes pueden usar servicios remotos, cuentas válidas o material de autenticación robado para moverse de un sistema a otro. La segmentación dificulta estas técnicas al reducir la cantidad de sistemas y servicios accesibles. Reducir la conectividad legítima innecesaria también puede disminuir las oportunidades que tiene un atacante para explotar vulnerabilidades.
Limitar el alcance de la brecha
La segmentación ayuda a separar la información confidencial de entornos menos confiables. Un entorno de desarrollo no debería tener acceso automático a los registros de clientes de producción, y una aplicación con acceso a internet no debería tener acceso ilimitado a los sistemas de administración internos.
Una política bien diseñada limita la comunicación a los servicios y destinos necesarios para el funcionamiento de la empresa. Esto puede reducir el número de sistemas involucrados en una investigación y ayudar a los equipos de respuesta a identificar la zona afectada con mayor rapidez.
Alcance del cumplimiento y la auditoría
La segmentación de la red también puede respaldar los programas de cumplimiento. PCI DSS utiliza la segmentación para reducir el alcance de los sistemas sujetos a los requisitos de datos de los titulares de tarjetas, siempre que los controles estén diseñados y validados correctamente. De manera similar, la guía de MITRE recomienda identificar los sistemas críticos, separarlos con controles lógicos o físicos y comprobar si se bloquea el acceso no autorizado.
La segmentación no sustituye el cumplimiento normativo. Una organización aún necesita validar su arquitectura, controles de acceso, registros y requisitos aplicables. Sin embargo, separar los sistemas según la sensibilidad de los datos y la función empresarial puede facilitar la definición y el mantenimiento de los límites de cumplimiento.
Ahora que comprendemos mejor cómo ayuda la segmentación, exploremos los diferentes enfoques y cómo elegir el enfoque adecuado comienza por entender qué controla realmente cada uno.
Enfoques de segmentación de red: de las VLAN a la microsegmentación
Los distintos enfoques resuelven distintos problemas. Las herramientas de segmentación de red adecuadas para su organización dependerán del entorno, los patrones de tráfico y el nivel de control requerido. Estos son algunos de los principales enfoques que podría encontrar en la práctica:
| Acercarse | Función principal | Consideración clave |
| Segmentación basada en VLAN | Separa amplias zonas de red | Las políticas de enrutamiento y firewall deben impedir el acceso no deseado entre VLAN. |
| Zonas basadas en cortafuegos | Controla el tráfico entre redes | La complejidad de las normas y la capacidad de inspección este-oeste son factores importantes a gran escala. |
| Redes definidas por software | Centraliza las políticas en toda la infraestructura física y virtual. | Requiere infraestructura adecuada y experiencia operativa. |
| Microsegmentación | Restringe la comunicación entre cargas de trabajo individuales. | Requiere dependencias de aplicación precisas y una aplicación de políticas granular. |
| Segmentación basada en la identidad | Aplica el acceso en función de los usuarios, los dispositivos y el contexto. | Requiere una integración fiable de identidad, dispositivo y políticas. |
Segmentación basada en VLAN
Las VLAN dividen el tráfico de red de capa 2 en dominios de difusión lógicos. Se utilizan ampliamente para separar departamentos, entornos de servidores y otros grupos de sistemas. Este enfoque sigue siendo útil por su familiaridad, amplio soporte y relativa sencillez de implementación. Sin embargo, una VLAN no constituye automáticamente una barrera de seguridad completa. El enrutamiento entre VLAN, las reglas permisivas del firewall y los servicios compartidos aún pueden permitir el tráfico entre zonas.
A medida que una empresa crece, la cantidad de VLAN y las reglas asociadas pueden volverse difíciles de gestionar. La cuestión no radica en cuántas VLAN tiene una organización, sino en si la política de tráfico resultante restringe el acceso de manera efectiva.
Segmentación de zonas basada en cortafuegos
Los firewalls aplican reglas en los límites entre zonas. Generalmente, ubican los servicios de acceso público en una subred segura, o DMZ, separando a los usuarios corporativos de los sistemas de producción y restringiendo el acceso a la tecnología operativa.
Este enfoque proporciona una aplicación más rigurosa que la simple separación de VLAN. Su principal desafío radica en mantener las reglas a medida que cambian las aplicaciones. Una regla de firewall que era correcta cuando se implementó una aplicación puede volverse innecesaria o demasiado permisiva tras una migración, una nueva dependencia o un cambio de propietario.
Redes definidas por software
Las redes definidas por software (SDN) separan la política de red del hardware físico que reenvía el tráfico. Los administradores pueden definir políticas de forma centralizada y aplicarlas a toda la infraestructura física y virtual compatible. Esto resulta especialmente útil en entornos dinámicos donde las máquinas virtuales se mueven entre hosts o las cargas de trabajo se implementan con frecuencia. La política puede seguir la carga de trabajo en lugar de depender exclusivamente de un puerto físico o una ubicación de red fijos.
Microsegmentación
La microsegmentación aplica controles a nivel de carga de trabajo o aplicación. Un servidor web puede comunicarse con un servidor de aplicaciones en un puerto específico, mientras que este último solo tiene acceso a su base de datos designada. Se deniega el resto del tráfico a menos que esté explícitamente autorizado. Este enfoque es valioso para el tráfico bidireccional, que se produce entre sistemas internos en lugar de entre la empresa e internet. La segmentación de red tradicional puede dejar brechas cuando las cargas de trabajo comparten un host o cuando el tráfico elude los puntos de control de la red física.
VMware NSX y Sangfor aNET son ejemplos de tecnologías de redes definidas por software que se utilizan para admitir la segmentación granular en entornos virtualizados. Sus capacidades, arquitectura, licenciamiento y requisitos operativos deben evaluarse en función de la infraestructura y los objetivos de seguridad de la organización.
Segmentación basada en la identidad
La segmentación basada en la identidad aporta contexto a las decisiones de acceso a la red. En lugar de depender únicamente de las direcciones IP, una política puede considerar la identidad del usuario, la seguridad del dispositivo o la aplicación a la que se accede. Esto también se alinea con la segmentación de confianza cero, donde el acceso se evalúa continuamente según una política definida, en lugar de concederse simplemente porque un usuario o una carga de trabajo se encuentre dentro de una red de confianza. La segmentación de red sigue siendo una parte fundamental de este modelo, junto con la identidad, la seguridad del dispositivo y los controles de las aplicaciones.
Tras analizar los diferentes enfoques de segmentación, veamos cómo implementar un marco de trabajo de forma práctica y eficiente. Recuerda que convertir estos enfoques en un programa funcional depende de la secuenciación, no de implementarlo todo a la vez.
Implementación de la segmentación de redes: un marco práctico
El error más común en la segmentación es tratar el proyecto como un rediseño de red único. Un enfoque más sostenible comienza con el riesgo empresarial, establece límites manejables y amplía los controles a medida que la organización aprende más sobre su tráfico. Para ayudar a implementar la segmentación en su organización, hemos diseñado un marco sencillo a seguir:
Paso 1: Mapear los flujos de tráfico existentes
Antes de modificar las reglas de acceso, es necesario comprender qué se comunica con qué. La monitorización del flujo de red puede revelar dependencias entre aplicaciones, rutas de administración remota, conexiones a bases de datos y tráfico inesperado entre sistemas.
CISA recomienda mantener diagramas de red que describan las redes principales, los flujos de datos, las interdependencias y las conexiones con terceros y entornos en la nube. Estos registros también facilitan la respuesta ante incidentes, al indicar dónde deben centrar su atención los equipos de respuesta. El objetivo es mapear el tráfico real, no solo la red tal como fue diseñada en papel.
Paso 2: Definir zonas en función del riesgo empresarial.
Agrupe los sistemas según su sensibilidad, función e impacto en el negocio. Un punto de partida útil incluye usuarios corporativos, aplicaciones de producción, desarrollo, servicios con acceso a internet e infraestructura restringida, como sistemas de identidad y copias de seguridad. Para cada zona, pregunte:
- ¿Qué sistemas necesitan comunicarse?
- ¿Qué servicios se requieren?
- ¿Qué conexiones generarían un riesgo inaceptable?
- ¿Quién es el titular de la póliza?
- ¿Cómo se verificaría el acceso durante un incidente?
Un enfoque basado en el riesgo evita invertir los mismos esfuerzos de implementación en todos los sistemas. Los activos de alto valor merecen límites más restrictivos y una validación más frecuente.
Paso 3: Comience con la macrosegmentación.
Definir límites amplios proporciona una base manejable. Ahora es el momento de separar los entornos corporativos, de producción, DMZ, de desarrollo y OT según corresponda, y luego validar que las aplicaciones empresariales sigan funcionando. Esta es también una forma práctica de generar confianza en la organización. De esta manera, la segmentación de la red se convierte en una serie de cambios medibles, en lugar de un proyecto grande y disruptivo que intenta rediseñar todas las conexiones simultáneamente.
Paso 4: Añadir progresivamente la microsegmentación
Una vez que la macrosegmentación funcione, extienda los controles a las cargas de trabajo y aplicaciones de mayor valor. Comience con los sistemas que presenten un riesgo significativo o que tengan requisitos de comunicación relativamente claros. Por ejemplo, podría restringir primero el acceso a los servidores de gestión de copias de seguridad y, posteriormente, añadir controles a nivel de carga de trabajo para las aplicaciones de procesamiento de pagos y las bases de datos confidenciales. Esto permite al equipo de seguridad perfeccionar las políticas y, al mismo tiempo, reducir el riesgo de interrumpir los servicios empresariales críticos.
Paso 5: Monitorear, probar y mantener
Las políticas de segmentación varían a medida que se implementan nuevas cargas de trabajo, cambian las aplicaciones y se migra la infraestructura. Tanto CISA como MITRE hacen hincapié en la importancia de mantener la documentación de la red, supervisar el acceso y comprobar si los controles de segmentación funcionan según lo previsto. Un programa sólido debe incluir revisiones periódicas de las políticas, pruebas de acceso y validación de las rutas entre las zonas restringidas. Una regla que existe en la consola del firewall no garantiza la efectividad del límite establecido.
Si bien este es un enfoque integral para la segmentación, en el panorama tecnológico actual, su empresa también debe comprender la segmentación en lo que respecta a los entornos virtualizados y de infraestructura hiperconvergente (HCI).
Segmentación de redes en entornos virtualizados y de interacción persona-ordenador
Dado que la virtualización modifica la forma en que se comunican las cargas de trabajo, también cambia la manera en que se debe aplicar la seguridad de la red. En un entorno físico tradicional, el tráfico entre servidores suele pasar por conmutadores, enrutadores o cortafuegos. Sin embargo, en un entorno de hipervisor, dos máquinas virtuales en el mismo host físico pueden comunicarse sin que ese tráfico atraviese la red física. Esto crea un nuevo enfoque para la segmentación de redes empresariales, donde una política aplicada únicamente en el límite de la red física puede no controlar todas las rutas de comunicación internas.
Un entorno virtualizado puede alojar numerosas aplicaciones y cargas de trabajo en un número reducido de servidores físicos. Sin embargo, la comodidad de una infraestructura compartida también implica que una máquina virtual comprometida podría acceder a otras cargas de trabajo a menos que se apliquen controles en la capa adecuada.
Para facilitar la tarea, la segmentación a nivel de carga de trabajo puede restringir la comunicación entre máquinas virtuales, los puertos permitidos y cómo se aplica la política a la carga de trabajo al moverse entre hosts. Esto es especialmente relevante en HCI, donde la computación, el almacenamiento y las redes se integran en una plataforma de infraestructura común. El componente aNET de Sangfor admite redes definidas por software y microsegmentación en entornos HCI de Sangfor, proporcionando virtualización y seguridad de nivel empresarial para organizaciones que operan en entornos físicos, virtuales y en la nube.
En esencia, el objetivo de aNET es brindar a los administradores una forma de aplicar políticas de red granulares a cargas de trabajo virtualizadas, lo que permite controlar el tráfico este-oeste sin depender exclusivamente de dispositivos de red físicos. Para las empresas que evalúan una alternativa a VMware, esta es una consideración arquitectónica importante. La segmentación de red debe evaluarse junto con el hipervisor, el almacenamiento, la administración y los controles de seguridad, en lugar de tratarse como una compra de red aislada.
aNET frente a VMware NSX
VMware NSX y Sangfor aNET son ejemplos de tecnologías de redes definidas por software que se utilizan para admitir la segmentación granular en entornos virtualizados. Sus capacidades, arquitectura, licenciamiento y requisitos operativos deben evaluarse en función de la infraestructura y los objetivos de seguridad de la organización.
El despliegue y la operación de NSX a gran escala también suelen requerir conocimientos especializados en redes, además de las licencias subyacentes de vSphere y vSAN.
Por otro lado, Sangfor aNET está diseñado para proporcionar redes integradas y microsegmentación como parte de la plataforma HCI. aNET no requiere licencias adicionales ni consolas de administración separadas, y garantiza la simplicidad operativa junto con la pila completa de aSV, aSAN y Sangfor Cloud Platform.
La mayoría de los proyectos de migración de VMware generan un riesgo de segmentación específico debido a políticas que, si bien pueden estar documentadas en el entorno de origen, no se reproducen con precisión en el destino. De esta forma, una carga de trabajo que antes tenía acceso restringido podría, involuntariamente, obtener una conectividad más amplia tras la migración. Sangfor HCI, utilizando las capacidades de redes definidas por software de aNET, proporciona un marco para aplicar políticas de segmentación a las máquinas virtuales migradas.
Cómo Sangfor ofrece segmentación de red en todo el conjunto de seguridad
La segmentación funciona mejor cuando la aplicación de la normativa y la detección operan conjuntamente. Un cortafuegos puede restringir el tráfico, pero los equipos de seguridad también necesitan saber cuándo se produce una conexión inusual, cuándo se elude una política o cuándo una cuenta comprometida intenta acceder a una infraestructura restringida. La cartera de soluciones de seguridad e infraestructura de Sangfor ofrece varios componentes que pueden contribuir a un programa de segmentación coordinado.
El firewall de próxima generación Athena de Sangfor desempeña un papel crucial en la segmentación al aplicar controles de acceso en los límites de la red, incluyendo la conexión entre entornos corporativos, de producción, DMZ y externos. La segmentación basada en firewall también puede utilizarse para restringir el acceso a sistemas sensibles y controlar el tráfico entre zonas.
Sangfor aNET extiende la segmentación al entorno virtualizado. Mediante la aplicación de redes definidas por software y microsegmentación a nivel de carga de trabajo, ayuda a aplicar políticas de tráfico entre máquinas virtuales y aplicaciones dentro de Sangfor HCI. Esto soluciona una limitación común de la segmentación perimetral, donde el tráfico entre cargas de trabajo en el mismo host puede no llegar nunca al firewall físico.
Athena NDR de Sangfor ayuda a los equipos de seguridad a investigar actividades sospechosas e identificar posibles amenazas en todo el entorno. En un programa de segmentación, complementa los controles de seguridad al proporcionar visibilidad sobre el tráfico anómalo, los intentos de movimiento lateral o las actividades sospechosas que involucran sistemas restringidos. La segmentación define qué comunicaciones deben permitirse; la monitorización ayuda a identificar cuándo la actividad no se ajusta a esa política.
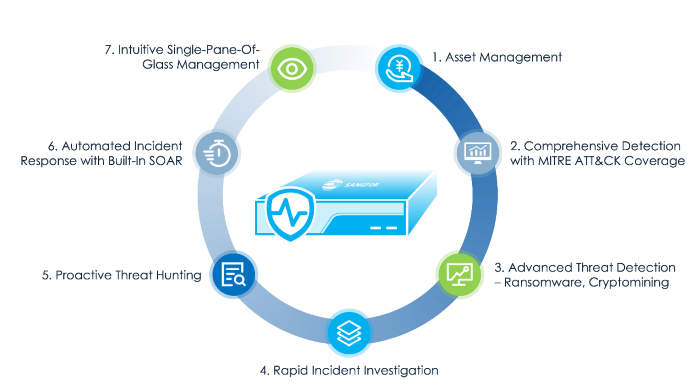
Cómo funciona Athena NDR de un vistazo
Una arquitectura práctica combina controles de firewall a nivel de zona con políticas y monitorización de seguridad a nivel de carga de trabajo. Esto ofrece múltiples oportunidades para restringir y detectar accesos no autorizados. Por ejemplo, una empresa podría usar Athena NGFW de Sangfor para restringir el acceso a una red de producción, aNET para controlar la comunicación entre cargas de trabajo de aplicaciones y Athena NDR para investigar el tráfico sospechoso relacionado con esos sistemas. La integración y las capacidades exactas deben validarse en función de los requisitos de implementación de la organización.
Para las empresas que consideran alternativas a VMware, la pregunta clave no es simplemente si una plataforma ofrece un hipervisor o un firewall, sino si la arquitectura general puede satisfacer los requisitos de seguridad, disponibilidad, operación y migración de la organización.
La segmentación de red debe incluirse en la evaluación desde el principio. Es un enfoque fundamental que influye en cómo se conectan las cargas de trabajo, cómo se gestionan los incidentes y cómo se pueden administrar los cambios en la infraestructura de forma segura. En definitiva, la segmentación de red debería ser una práctica primordial en su conjunto de herramientas de infraestructura de TI para 2026.
Preguntas frecuentes
La práctica de dividir una red informática en zonas más pequeñas y controlar la comunicación entre ellas para limitar el acceso innecesario entre sistemas y reducir el impacto potencial de una brecha de seguridad.
La segmentación de red generalmente crea límites amplios entre grupos de sistemas, como los de TI corporativos, producción y la DMZ. La microsegmentación aplica controles más detallados a cargas de trabajo o aplicaciones individuales, incluidos los sistemas que comparten el mismo host físico.
Reduce la cantidad de sistemas a los que un atacante puede acceder tras obtener acceso inicial. Ayuda a limitar el movimiento lateral, proteger los recursos sensibles y reducir el alcance potencial de una brecha de seguridad.
Al restringir las conexiones que los atacantes pueden usar para propagar el ransomware entre sistemas, se puede limitar el acceso a servidores de archivos, infraestructura de respaldo y otros activos críticos, aunque no se puede garantizar que el ransomware quede contenido.
Las VLAN separan el tráfico de red en redes lógicas de capa 2 y se utilizan habitualmente para la separación de zonas amplias. La microsegmentación impone políticas de comunicación más granulares a nivel de carga de trabajo, lo que la hace idónea para controlar el tráfico en entornos virtualizados y en la nube.



