
ระบบรักษาความปลอดภัยขององค์กรส่วนใหญ่ถูกออกแบบมาเพื่อหยุดยั้งผู้โจมตีไม่ให้เข้ามาภายใน ไฟร์วอลล์ การป้องกันปลายทาง การควบคุมข้อมูลประจำตัว และความปลอดภัยของอีเมล ล้วนมีบทบาทในการป้องกันการถูกบุกรุก แต่แม้แต่องค์กรที่มีการป้องกันอย่างดีก็อาจประสบกับการถูกโจมตีได้ ต่างจากมาตรการรักษาความปลอดภัยภายนอกเหล่านั้น การแบ่งส่วนเครือข่ายมีหน้าที่ในการจำกัดสิ่งที่เกิดขึ้นเมื่อผู้โจมตีเข้ามาภายในแล้ว แม้ว่าคุณจะสามารถปกป้ององค์กรของคุณจากภายนอกได้ แต่คุณก็ยังคงต้องการการป้องกันที่แข็งแกร่งภายในด้วยเช่นกัน
ในบทความนี้ เราจะอธิบายว่าการแบ่งส่วนเครือข่ายทำงานอย่างไร เหตุใดจึงมีความสำคัญต่อความยืดหยุ่นทางธุรกิจ ความแตกต่างระหว่าง VLAN แบบดั้งเดิมกับการแบ่งส่วนย่อย และวิธีการสร้างกลยุทธ์การแบ่งส่วนเครือข่ายที่ใช้งานได้จริง นอกจากนี้เรายังจะพิจารณาบทบาทของการแบ่งส่วนเครือข่ายในโครงสร้างพื้นฐานเสมือน และวิธีที่แพลตฟอร์มระดับองค์กรของ Sangfor สนับสนุนความปลอดภัยในสภาพแวดล้อมทางกายภาพและเสมือนจริง สำหรับตอนนี้ เรามาทำความเข้าใจให้ดีขึ้นว่าการแบ่งส่วนเครือข่ายคืออะไร
การแบ่งส่วนเครือข่ายคืออะไร?
การแบ่งส่วนเครือข่าย (Network segmentation) คือการแบ่งเครือข่ายคอมพิวเตอร์ออกเป็นเครือข่ายย่อยหรือโซนความปลอดภัยขนาดเล็กที่มีการควบคุม การสื่อสารระหว่างโซนเหล่านั้นจะถูกควบคุมโดยนโยบายความปลอดภัยที่บังคับใช้ผ่านไฟร์วอลล์ รายการควบคุมการเข้าถึง หรือเครือข่ายที่กำหนดโดยซอฟต์แวร์ แทนที่จะอนุญาตให้อุปกรณ์และแอปพลิเคชันทุกตัวสื่อสารกันได้อย่างอิสระ การแบ่งส่วนเครือข่ายจะกำหนดกฎเกณฑ์เกี่ยวกับระบบใดบ้างที่สามารถแลกเปลี่ยนข้อมูลได้ บริการใดบ้างที่สามารถใช้งานได้ และภายใต้เงื่อนไขใดบ้าง
ประโยชน์หลักคือการลดขอบเขตความเสียหาย หากเวิร์กสเตชันเครื่องใดเครื่องหนึ่งถูกบุกรุก การแบ่งส่วนเครือข่ายสามารถป้องกันไม่ให้เครื่องนั้นเข้าถึงฐานข้อมูลฝ่ายทรัพยากรบุคคลหรือเครือข่ายการผลิตได้ ผู้โจมตีอาจยังคงเข้าถึงเวิร์กสเตชันที่ถูกบุกรุกได้ แต่ขั้นตอนต่อไปต้องได้รับสิทธิ์เพิ่มเติมหรือเข้าถึงได้สำเร็จผ่านขอบเขตความปลอดภัย
ลองพิจารณาแบบแผนที่อยู่เบื้องหลัง การโจรกรรมข้อมูลของ Target ในปี 2013 ในกรณีนี้ ผู้โจมตีขโมยข้อมูลประจำตัวจากผู้ให้บริการภายนอก เข้าสู่เครือข่ายของ Target และในที่สุดก็เข้าถึงข้อมูลบัตรชำระเงินได้ เหตุการณ์นี้แสดงให้เห็นว่าเหตุใดการป้องกันเพียงแค่ขอบเขตภายนอกจึงไม่เพียงพอ เมื่อผู้โจมตีได้จุดเริ่มต้นแล้ว ความสามารถในการเคลื่อนย้ายระหว่างระบบต่างๆ จะกลายเป็นปัญหาด้านความปลอดภัยอีกประการหนึ่ง
นี่คือหลักการเดียวกันกับที่ใช้ในแรนซัมแวร์ ผู้โจมตีที่เจาะระบบแล็ปท็อปของพนักงานคนหนึ่งได้ ไม่จำเป็นต้องเข้ารหัสแล็ปท็อปเครื่องนั้นเพื่อสร้างความเสียหายร้ายแรงเสมอไป การเจาะระบบไปยังตัวควบคุมโดเมน ระบบสำรองข้อมูล เซิร์ฟเวอร์ไฟล์ และแอปพลิเคชันที่สำคัญต่อธุรกิจ อาจมีประโยชน์มากกว่า นี่คือปัญหาการเคลื่อนที่ในแนวนอน (Lateral Movement) โดยที่ผู้โจมตีใช้การเจาะระบบในเบื้องต้นเพื่อขยายการเข้าถึงไปทั่วสภาพแวดล้อม ในเครือข่ายแบบราบ (Flat Network) การเชื่อมต่อที่กว้างขวางจะทำให้การขยายตัวนั้นง่ายขึ้นมาก
เหตุใดการแบ่งส่วนเครือข่ายจึงมีความสำคัญ?
การแบ่งส่วนเครือข่ายที่มีประสิทธิภาพจะสร้างขอบเขตที่ควบคุมได้ จำกัดระบบที่ผู้โจมตีสามารถเข้าถึงได้ และความเสียหายที่บัญชีหรือเวิร์กโหลดที่ถูกบุกรุกสามารถก่อให้เกิดได้ ในปี 2026 องค์กรต่างๆ ยังต้องเผชิญกับความท้าทายในการจัดการระบบคลาวด์แบบไฮบริด เครื่องเสมือน คอนเทนเนอร์ การเข้าถึงระยะไกล และการโจมตีแบบอัตโนมัติที่เพิ่มมากขึ้น สภาพแวดล้อมเหล่านี้ทำให้การรักษาความปลอดภัยด้วยการแบ่งส่วนเครือข่ายมีความซับซ้อนมากขึ้น แต่ก็ทำให้มีความสำคัญมากขึ้นเช่นกัน
โดยทั่วไป การแบ่งส่วนเครือข่ายสามารถแบ่งย่อยออกเป็นสองกลุ่ม คือ การแบ่งส่วนระดับมหภาค และการแบ่งส่วนระดับจุลภาค การแบ่งส่วนระดับมหภาคจะแบ่งสภาพแวดล้อมออกเป็นโซนกว้างๆ เช่น ไอทีขององค์กร การผลิต การพัฒนา DMZ และเทคโนโลยีการปฏิบัติงาน มักจะนำไปใช้โดยใช้ VLAN ไฟร์วอลล์ และการควบคุมการกำหนดเส้นทาง
ในทางกลับกัน การแบ่งส่วนย่อยระดับไมโคร (Micro-segmentation) จะใช้มาตรการที่ละเอียดกว่ากับภาระงาน แอปพลิเคชัน หรือกลุ่มของภาระงานแต่ละรายการ ตัวอย่างเช่น เครื่องเสมือนสองเครื่องบนโฮสต์เดียวกัน อาจถูกจำกัดไม่ให้สื่อสารกันได้ แม้ว่าจะใช้โครงสร้างพื้นฐานทางกายภาพเดียวกันก็ตาม ทั้งสองแนวทางมีบทบาทของตนเอง การแบ่งส่วนย่อยระดับมาโคร (Macro-segmentation) กำหนดขอบเขตความปลอดภัยหลัก ในขณะที่การแบ่งส่วนย่อยระดับไมโครจะเพิ่มการควบคุมภายในขอบเขตเหล่านั้น
ในขณะที่การแบ่งส่วนเครือข่ายช่วยให้สามารถควบคุมการสื่อสารระหว่างโซนได้ แต่ก็มีแนวทางที่เข้มงวดกว่าที่เรียกว่าการแยกเครือข่าย ซึ่งจะป้องกันการสื่อสารโดยสิ้นเชิงหรืออนุญาตให้มีการเชื่อมต่อที่ได้รับการจัดการอย่างเข้มงวดเท่านั้น วิธีนี้มีประโยชน์ในสภาพแวดล้อมที่ไม่มีการเชื่อมต่อเครือข่ายภายนอก ระบบที่มีความอ่อนไหวสูง และเครือข่ายเทคโนโลยีการปฏิบัติงานบางประเภท อย่างไรก็ตาม ไม่มีแนวทางใดที่ทำให้ระบบปลอดภัยจากการถูกโจมตีได้อย่างสมบูรณ์ โปรดจำไว้ว่าเป้าหมายคือการควบคุมผลกระทบจากการถูกโจมตี
มุมมองทางธุรกิจ: การแบ่งกลุ่มลูกค้าช่วยป้องกันอะไรได้บ้าง
การแบ่งส่วนเครือข่ายไม่ใช่สิ่งที่จะมาทดแทนการป้องกันปลายทาง การรักษาความปลอดภัยของข้อมูลประจำตัว หรือการรับมือกับเหตุการณ์ฉุกเฉิน คุณค่าทางธุรกิจของมันอยู่ที่การจำกัดผลกระทบจากการที่ระบบควบคุมเหล่านั้นล้มเหลว ต่อไปนี้คือประโยชน์ที่มุ่งเน้นธุรกิจของการใช้วิธีการนี้:
การจำกัดรัศมีการระเบิดของแรนซัมแวร์
ผู้โจมตีด้วยแรนซัมแวร์มักต้องค้นหาระบบ เข้าถึงข้อมูลประจำตัวเพิ่มเติม และเข้าถึงทรัพยากรที่ใช้ร่วมกันก่อนที่จะก่อให้เกิดความเสียหายในวงกว้าง ปัจจุบัน สภาพแวดล้อมแบบแบ่งส่วนสามารถจำกัดเส้นทางเหล่านั้นได้ ตัวอย่างเช่น หากผู้โจมตีเจาะระบบเวิร์กสเตชันในแผนกการเงิน นโยบายอาจป้องกันไม่ให้เข้าถึงเซิร์ฟเวอร์จัดการสำรองข้อมูลหรือฐานข้อมูลการผลิต ผู้โจมตีจะต้องเอาชนะการควบคุมเพิ่มเติมแทนที่จะเพียงแค่เดินผ่านเครือข่าย
แม้ว่าวิธีนี้จะไม่รับประกันว่ามัลแวร์เรียกค่าไถ่จะจำกัดอยู่แค่ในอุปกรณ์หรือแผนกเดียว แต่ก็ช่วยจำกัดความเสี่ยงได้ อย่างไรก็ตาม การตั้งค่ากฎที่ไม่ถูกต้อง บัญชีผู้ใช้ที่มีสิทธิ์พิเศษที่ถูกบุกรุก และโครงสร้างพื้นฐานการจัดการที่ใช้ร่วมกัน อาจสร้างช่องโหว่ได้ การแบ่งส่วนระบบจะมีประสิทธิภาพมากที่สุดเมื่อใช้ร่วมกับการสำรองข้อมูลที่ผ่านการทดสอบ การควบคุมปลายทาง การรักษาความปลอดภัยของข้อมูลประจำตัว และการตอบสนองต่อเหตุการณ์
การป้องกันการเคลื่อนไหวด้านข้าง
กรอบงาน MITRE ATT&CK ระบุว่าการเคลื่อนที่ในแนวนอนเป็นขั้นตอนที่แตกต่างกันของการโจมตี ผู้โจมตีอาจใช้บริการระยะไกล บัญชีที่ถูกต้อง หรือข้อมูลการตรวจสอบสิทธิ์ที่ถูกขโมยเพื่อเคลื่อนที่จากระบบหนึ่งไปยังอีกระบบหนึ่ง การแบ่งส่วนระบบทำให้เทคนิคเหล่านี้ทำได้ยากขึ้นโดยการลดจำนวนระบบและบริการที่เข้าถึงได้ การลดการเชื่อมต่อที่ถูกต้องโดยไม่จำเป็นยังสามารถลดโอกาสที่ผู้โจมตีจะใช้ประโยชน์ได้อีกด้วย
การจำกัดขอบเขตการละเมิด
การแบ่งส่วนช่วยแยกข้อมูลที่ละเอียดอ่อนออกจากสภาพแวดล้อมที่ไม่น่าเชื่อถือ งานพัฒนาซอฟต์แวร์ไม่ควรเข้าถึงบันทึกข้อมูลลูกค้าในระบบการผลิตโดยอัตโนมัติ และแอปพลิเคชันที่ใช้งานบนอินเทอร์เน็ตไม่ควรเข้าถึงระบบบริหารจัดการภายในได้อย่างไม่จำกัด
นโยบายที่ออกแบบมาอย่างดีจะจำกัดการสื่อสารให้เฉพาะบริการและปลายทางที่จำเป็นสำหรับการดำเนินงานทางธุรกิจเท่านั้น ซึ่งจะช่วยลดจำนวนระบบที่เกี่ยวข้องในการตรวจสอบ และช่วยให้ผู้ตอบสนองสามารถระบุพื้นที่ที่ได้รับผลกระทบได้รวดเร็วยิ่งขึ้น
ขอบเขตการปฏิบัติตามกฎระเบียบและการตรวจสอบ
การแบ่งส่วนเครือข่ายยังสามารถสนับสนุนโปรแกรมการปฏิบัติตามข้อกำหนดได้อีกด้วย PCI DSS ใช้การแบ่งส่วนเป็นวิธีลดขอบเขตของระบบที่ต้องปฏิบัติตามข้อกำหนดเกี่ยวกับข้อมูลผู้ถือบัตร โดยมีเงื่อนไขว่าการควบคุมได้รับการออกแบบและตรวจสอบอย่างถูกต้อง แนวทางของ MITRE ก็แนะนำในทำนองเดียวกันให้ระบุระบบที่สำคัญ แยกพวกมันออกจากกันด้วยการควบคุมเชิงตรรกะหรือเชิงกายภาพ และทดสอบว่าการเข้าถึงที่ไม่ได้รับอนุญาตถูกบล็อกหรือไม่
การแบ่งส่วนระบบไม่ใช่สิ่งที่จะมาทดแทนการปฏิบัติตามกฎระเบียบได้ องค์กรยังคงต้องตรวจสอบความถูกต้องของสถาปัตยกรรม การควบคุมการเข้าถึง การบันทึกข้อมูล และข้อกำหนดที่เกี่ยวข้องอยู่ดี อย่างไรก็ตาม การแยกระบบตามความละเอียดอ่อนของข้อมูลและหน้าที่ทางธุรกิจสามารถทำให้การกำหนดและบำรุงรักษาขอบเขตการปฏิบัติตามกฎระเบียบทำได้ง่ายขึ้น
เมื่อเราเข้าใจมากขึ้นแล้วว่าการแบ่งส่วนข้อมูลมีประโยชน์อย่างไร ต่อไปเราจะมาสำรวจวิธีการต่างๆ และวิธีการเลือกวิธีการที่เหมาะสม ซึ่งเริ่มต้นจากการทำความเข้าใจว่าแต่ละวิธีควบคุมอะไรบ้าง
แนวทางการแบ่งส่วนเครือข่าย: จาก VLAN ไปจนถึงการแบ่งส่วนย่อยระดับไมโคร
วิธีการที่แตกต่างกันแก้ปัญหาที่แตกต่างกัน เครื่องมือแบ่งส่วนเครือข่ายที่เหมาะสมสำหรับองค์กรของคุณจะขึ้นอยู่กับสภาพแวดล้อม รูปแบบการรับส่งข้อมูล และระดับการควบคุมที่ต้องการ ต่อไปนี้คือวิธีการหลักบางส่วนที่คุณอาจพบเจอได้ในภาคสนาม:
| เข้าใกล้ | บทบาทหลัก | ข้อควรพิจารณาที่สำคัญ |
| การแบ่งส่วนตาม VLAN | แบ่งโซนเครือข่ายขนาดใหญ่ | นโยบายการกำหนดเส้นทางและไฟร์วอลล์ต้องป้องกันการเข้าถึงระหว่าง VLAN ที่ไม่พึงประสงค์ |
| โซนตามไฟร์วอลล์ | ควบคุมการรับส่งข้อมูลระหว่างเครือข่าย | ความซับซ้อนของกฎระเบียบและขีดความสามารถในการตรวจสอบจากตะวันออกไปตะวันตกมีความสำคัญในระดับใหญ่ |
| เครือข่ายที่กำหนดโดยซอฟต์แวร์ | รวมศูนย์นโยบายทั่วทั้งโครงสร้างพื้นฐานทางกายภาพและเสมือนจริง | จำเป็นต้องมีโครงสร้างพื้นฐานที่เหมาะสมและความเชี่ยวชาญด้านการปฏิบัติงาน |
| การแบ่งส่วนย่อย | จำกัดการสื่อสารระหว่างภาระงานแต่ละรายการ | จำเป็นต้องมีข้อมูลการพึ่งพาของแอปพลิเคชันที่แม่นยำและการบังคับใช้นโยบายอย่างละเอียด |
| การแบ่งกลุ่มตามอัตลักษณ์ | กำหนดสิทธิ์การเข้าถึงตามผู้ใช้ อุปกรณ์ และบริบท | ต้องอาศัยการบูรณาการข้อมูลประจำตัว อุปกรณ์ และนโยบายที่เชื่อถือได้ |
การแบ่งส่วนตาม VLAN
VLAN แบ่งทราฟฟิกเครือข่ายเลเยอร์ 2 ออกเป็นโดเมนบรอดแคสต์เชิงตรรกะ มีการใช้งานอย่างแพร่หลายเพื่อแยกแผนก สภาพแวดล้อมเซิร์ฟเวอร์ และกลุ่มระบบขนาดใหญ่อื่นๆ วิธีการนี้ยังคงมีประโยชน์เพราะคุ้นเคย ได้รับการสนับสนุนอย่างกว้างขวาง และค่อนข้างง่ายต่อการใช้งาน อย่างไรก็ตาม VLAN ไม่ได้เป็นขอบเขตความปลอดภัยที่สมบูรณ์โดยอัตโนมัติ การกำหนดเส้นทางระหว่าง VLAN กฎไฟร์วอลล์ที่อนุญาต และบริการที่ใช้ร่วมกันยังคงอนุญาตให้มีการรับส่งข้อมูลระหว่างโซนได้
เมื่อองค์กรเติบโตขึ้น จำนวน VLAN และกฎที่เกี่ยวข้องก็อาจจัดการได้ยากขึ้นเช่นกัน คำถามไม่ได้อยู่ที่ว่าองค์กรมี VLAN กี่ตัว แต่เป็นว่านโยบายการรับส่งข้อมูลที่เกิดขึ้นนั้นจำกัดการเข้าถึงได้อย่างมีนัยสำคัญหรือไม่
การแบ่งโซนตามไฟร์วอลล์
ไฟร์วอลล์บังคับใช้กฎเกณฑ์ที่ขอบเขตระหว่างโซนต่างๆ โดยทั่วไปแล้วจะจัดวางบริการที่เปิดให้บุคคลภายนอกเข้าถึงได้ไว้ในเครือข่ายย่อยที่ปลอดภัย หรือ DMZ ซึ่งจะแยกผู้ใช้ขององค์กรออกจากระบบการผลิต และจำกัดการเข้าถึงเทคโนโลยีการดำเนินงาน
แนวทางนี้ให้การบังคับใช้ที่เข้มงวดกว่าการแยก VLAN เพียงอย่างเดียว ความท้าทายอยู่ที่การรักษากฎเกณฑ์เมื่อแอปพลิเคชันเปลี่ยนแปลงไป กฎไฟร์วอลล์ที่ถูกต้องเมื่อแอปพลิเคชันถูกใช้งานครั้งแรก อาจกลายเป็นสิ่งที่ไม่จำเป็นหรืออนุญาตมากเกินไปหลังจากมีการย้ายระบบ การพึ่งพาใหม่ หรือการเปลี่ยนแปลงเจ้าของ
เครือข่ายที่กำหนดโดยซอฟต์แวร์
เครือข่ายที่กำหนดโดยซอฟต์แวร์ หรือ SDN (Software-Defined Networking) แยกนโยบายเครือข่ายออกจากฮาร์ดแวร์ทางกายภาพที่ส่งต่อข้อมูล ผู้ดูแลระบบสามารถกำหนดนโยบายจากส่วนกลางและนำไปใช้กับโครงสร้างพื้นฐานทางกายภาพและเสมือนที่รองรับได้ ซึ่งมีประโยชน์อย่างยิ่งในสภาพแวดล้อมแบบไดนามิกที่เครื่องเสมือนย้ายไปมาระหว่างโฮสต์หรือมีการจัดเตรียมเวิร์กโหลดบ่อยครั้ง นโยบายสามารถติดตามเวิร์กโหลดได้แทนที่จะพึ่งพาพอร์ตทางกายภาพหรือตำแหน่งเครือข่ายที่ตายตัว
การแบ่งส่วนย่อย
การแบ่งส่วนเครือข่ายระดับไมโคร (Micro-segmentation) ใช้การควบคุมในระดับภาระงานหรือระดับแอปพลิเคชัน เว็บเซิร์ฟเวอร์อาจสื่อสารกับแอปพลิเคชันเซิร์ฟเวอร์ผ่านพอร์ตเฉพาะ ในขณะที่แอปพลิเคชันเซิร์ฟเวอร์ได้รับอนุญาตให้เข้าถึงเฉพาะฐานข้อมูลที่กำหนดไว้เท่านั้น การรับส่งข้อมูลอื่นๆ จะถูกปฏิเสธเว้นแต่จะได้รับอนุญาตอย่างชัดเจน วิธีการนี้มีประโยชน์สำหรับทราฟฟิกแบบตะวันออก-ตะวันตก (east-west traffic) ซึ่งเป็นการรับส่งข้อมูลระหว่างระบบภายในมากกว่าระหว่างองค์กรกับอินเทอร์เน็ต การแบ่งส่วนเครือข่ายแบบดั้งเดิมอาจทำให้เกิดช่องโหว่เมื่อภาระงานใช้โฮสต์ร่วมกัน หรือเมื่อทราฟฟิกข้ามจุดบังคับใช้ทางกายภาพของเครือข่าย
VMware NSX และ Sangfor aNET เป็นตัวอย่างของเทคโนโลยีเครือข่ายที่กำหนดโดยซอฟต์แวร์ ซึ่งใช้เพื่อรองรับการแบ่งส่วนย่อยในสภาพแวดล้อมเสมือนจริง ความสามารถ สถาปัตยกรรม การอนุญาตใช้งาน และข้อกำหนดในการดำเนินงานของเทคโนโลยีเหล่านี้ ควรได้รับการประเมินเทียบกับโครงสร้างพื้นฐานและวัตถุประสงค์ด้านความปลอดภัยขององค์กร
การแบ่งกลุ่มตามอัตลักษณ์
การแบ่งส่วนเครือข่ายตามตัวตนจะเพิ่มบริบทให้กับการตัดสินใจเกี่ยวกับการเข้าถึงเครือข่าย แทนที่จะพึ่งพาเฉพาะที่อยู่ IP เท่านั้น นโยบายสามารถพิจารณาตัวตนของผู้ใช้ สถานะความปลอดภัยของอุปกรณ์ หรือแอปพลิเคชันที่กำลังเข้าถึงได้ นอกจากนี้ยังสอดคล้องกับการแบ่งส่วนเครือข่ายแบบ Zero Trust ซึ่งการเข้าถึงจะได้รับการประเมินอย่างต่อเนื่องตามนโยบายที่กำหนดไว้ แทนที่จะอนุญาตเพียงเพราะผู้ใช้หรือปริมาณงานอยู่ในเครือข่ายที่เชื่อถือได้ การแบ่งส่วนเครือข่ายยังคงเป็นส่วนหนึ่งของโมเดลนั้น ควบคู่ไปกับตัวตน ความปลอดภัยของอุปกรณ์ และการควบคุมแอปพลิเคชัน
หลังจากได้เห็นวิธีการแบ่งส่วนข้อมูลที่หลากหลายแล้ว ลองมาดูวิธีการนำกรอบการทำงานไปใช้ในทางปฏิบัติและมีประสิทธิภาพกัน จำไว้ว่า การเปลี่ยนวิธีการเหล่านี้ให้เป็นโปรแกรมที่ใช้งานได้จริงนั้นขึ้นอยู่กับการจัดลำดับขั้นตอน ไม่ใช่การทำทุกอย่างพร้อมกัน
การนำการแบ่งส่วนเครือข่ายไปใช้: กรอบการทำงานเชิงปฏิบัติ
ข้อผิดพลาดที่พบบ่อยที่สุดในการแบ่งส่วนเครือข่ายคือการมองโครงการนี้เป็นการออกแบบเครือข่ายใหม่เพียงครั้งเดียว แนวทางที่ยั่งยืนกว่าเริ่มต้นด้วยการประเมินความเสี่ยงทางธุรกิจ กำหนดขอบเขตที่จัดการได้ และขยายการควบคุมเมื่อองค์กรเรียนรู้เพิ่มเติมเกี่ยวกับปริมาณการใช้งานเครือข่าย เพื่อช่วยในการนำการแบ่งส่วนเครือข่ายไปใช้ในองค์กรของคุณ เราได้ออกแบบกรอบการทำงานที่เรียบง่ายเพื่อให้คุณปฏิบัติตาม:
ขั้นตอนที่ 1: จัดทำแผนผังเส้นทางการจราจรที่มีอยู่
ก่อนที่จะเปลี่ยนแปลงกฎการเข้าถึง คุณต้องเข้าใจก่อนว่าอะไรสื่อสารกับอะไรบ้าง การตรวจสอบการไหลของเครือข่ายสามารถเปิดเผยความสัมพันธ์ระหว่างแอปพลิเคชัน เส้นทางการดูแลระบบระยะไกล การเชื่อมต่อฐานข้อมูล และปริมาณการรับส่งข้อมูลที่ไม่คาดคิดระหว่างระบบต่างๆ ได้
CISA แนะนำให้จัดทำแผนภาพเครือข่ายที่อธิบายถึงเครือข่ายหลัก การไหลของข้อมูล ความสัมพันธ์ระหว่างกัน และการเชื่อมต่อกับบุคคลที่สามและสภาพแวดล้อมคลาวด์ บันทึกเหล่านี้ยังช่วยสนับสนุนการตอบสนองต่อเหตุการณ์โดยแสดงให้เห็นว่าผู้ตอบสนองควรให้ความสนใจไปที่จุดใด เป้าหมายในที่นี้คือการทำแผนที่ปริมาณการรับส่งข้อมูลจริง ไม่ใช่เพียงแค่เครือข่ายตามที่ออกแบบไว้ในกระดาษ
ขั้นตอนที่ 2: กำหนดโซนตามระดับความเสี่ยงทางธุรกิจ
จัดกลุ่มระบบตามระดับความสำคัญ ฟังก์ชัน และผลกระทบต่อธุรกิจ จุดเริ่มต้นที่เป็นประโยชน์ ได้แก่ ผู้ใช้ระดับองค์กร แอปพลิเคชันในระบบการผลิต ระบบการพัฒนา บริการที่เชื่อมต่อกับอินเทอร์เน็ต และโครงสร้างพื้นฐานที่มีข้อจำกัด เช่น ระบบยืนยันตัวตนและระบบสำรองข้อมูล สำหรับแต่ละโซน ให้ถามคำถามต่อไปนี้:
- ระบบใดบ้างที่จำเป็นต้องสื่อสารกัน?
- ต้องการบริการอะไรบ้าง?
- การเชื่อมต่อแบบใดที่จะก่อให้เกิดความเสี่ยงที่ยอมรับไม่ได้
- ใครเป็นเจ้าของกรมธรรม์?
- ในระหว่างเกิดเหตุการณ์ จะตรวจสอบสิทธิ์การเข้าถึงได้อย่างไร?
แนวทางที่อิงตามความเสี่ยงช่วยหลีกเลี่ยงการใช้ความพยายามในการดำเนินการแบบเดียวกันกับทุกระบบ สินทรัพย์ที่มีมูลค่าสูงสมควรได้รับขอบเขตที่เข้มงวดกว่าและการตรวจสอบที่บ่อยกว่า
ขั้นตอนที่ 3: เริ่มต้นด้วยการแบ่งส่วนภาพระดับมหภาค
การกำหนดขอบเขตอย่างกว้างๆ จะเป็นรากฐานที่จัดการได้ง่าย ตอนนี้ถึงเวลาที่จะแยกสภาพแวดล้อมขององค์กร การผลิต DMZ การพัฒนา และ OT ออกจากกันตามความเหมาะสม จากนั้นตรวจสอบว่าแอปพลิเคชันทางธุรกิจยังคงทำงานได้ต่อไป นี่เป็นวิธีที่ได้ผลในการสร้างความมั่นใจให้กับองค์กร ด้วยวิธีนี้ การแบ่งส่วนเครือข่ายจะกลายเป็นการเปลี่ยนแปลงที่วัดผลได้ทีละเล็กทีละน้อย แทนที่จะเป็นโครงการขนาดใหญ่ที่สร้างความวุ่นวายและพยายามออกแบบการเชื่อมต่อทุกอย่างใหม่พร้อมกัน
ขั้นตอนที่ 4: เพิ่มการแบ่งส่วนย่อยทีละน้อย
เมื่อการแบ่งส่วนระดับมหภาคเริ่มทำงานแล้ว ให้ขยายการควบคุมไปยังเวิร์กโหลดและแอปพลิเคชันที่มีมูลค่าสูงสุด เริ่มต้นจากระบบที่มีความเสี่ยงสูงหรือมีข้อกำหนดด้านการสื่อสารที่ค่อนข้างชัดเจน ตัวอย่างเช่น คุณอาจจำกัดการเข้าถึงเซิร์ฟเวอร์การจัดการสำรองข้อมูลก่อน จากนั้นจึงเพิ่มการควบคุมระดับเวิร์กโหลดสำหรับแอปพลิเคชันการประมวลผลการชำระเงินและฐานข้อมูลที่ละเอียดอ่อน วิธีนี้ช่วยให้ทีมรักษาความปลอดภัยสามารถปรับปรุงนโยบายในขณะที่ลดความเสี่ยงในการทำให้บริการทางธุรกิจที่สำคัญหยุดชะงักได้
ขั้นตอนที่ 5: ตรวจสอบ ทดสอบ และบำรุงรักษา
นโยบายการแบ่งส่วนเครือข่ายอาจเปลี่ยนแปลงไปเมื่อมีการใช้งานเวิร์กโหลดใหม่ แอปพลิเคชันเปลี่ยนแปลง และโครงสร้างพื้นฐานถูกย้าย ทั้ง CISA และ MITRE ต่างเน้นย้ำถึงการจัดทำเอกสารเครือข่าย การตรวจสอบการเข้าถึง และการทดสอบว่าการควบคุมการแบ่งส่วนเครือข่ายทำงานได้ตามที่ตั้งใจไว้หรือไม่ โปรแกรมที่มีประสิทธิภาพควรมีการทบทวนนโยบายเป็นระยะ การทดสอบการเข้าถึง และการตรวจสอบความถูกต้องของเส้นทางระหว่างโซนที่ถูกจำกัด กฎที่มีอยู่ในคอนโซลไฟร์วอลล์ไม่ได้เป็นหลักฐานยืนยันว่าขอบเขตที่ตั้งใจไว้นั้นมีประสิทธิภาพเสมอไป
แม้ว่านี่จะเป็นแนวทางที่ครอบคลุมสำหรับการแบ่งกลุ่มลูกค้า แต่ในภูมิทัศน์เทคโนโลยีสมัยใหม่ บริษัทของคุณต้องเข้าใจการแบ่งกลุ่มลูกค้าในแง่ที่ว่ามันเกี่ยวข้องกับสภาพแวดล้อมเสมือนจริงและปฏิสัมพันธ์ระหว่างมนุษย์กับคอมพิวเตอร์ (HCI) ด้วยเช่นกัน
การแบ่งส่วนเครือข่ายในสภาพแวดล้อมเสมือนจริงและปฏิสัมพันธ์ระหว่างมนุษย์กับคอมพิวเตอร์ (HCI)
เนื่องจากการจำลองเสมือนเปลี่ยนวิธีการสื่อสารระหว่างเวิร์กโหลด จึงทำให้ตำแหน่งที่ต้องบังคับใช้ความปลอดภัยของเครือข่ายเปลี่ยนไปด้วย ในสภาพแวดล้อมทางกายภาพแบบดั้งเดิม การรับส่งข้อมูลระหว่างเซิร์ฟเวอร์มักจะผ่านสวิตช์ เราเตอร์ หรือไฟร์วอลล์ อย่างไรก็ตาม ในสภาพแวดล้อมไฮเปอร์ไวเซอร์ เครื่องเสมือนสองเครื่องบนโฮสต์ทางกายภาพเดียวกันสามารถสื่อสารกันได้โดยไม่ต้องให้การรับส่งข้อมูลผ่านเครือข่ายทางกายภาพ ซึ่งสร้างแนวทางใหม่ในการแบ่งส่วนเครือข่ายระดับองค์กร โดยที่นโยบายที่บังคับใช้เฉพาะที่ขอบเขตเครือข่ายทางกายภาพอาจไม่สามารถควบคุมเส้นทางการสื่อสารภายในทั้งหมดได้
สภาพแวดล้อมเสมือนสามารถรองรับแอปพลิเคชันและปริมาณงานจำนวนมากบนเซิร์ฟเวอร์ทางกายภาพจำนวนน้อย อย่างไรก็ตาม ความสะดวกสบายของโครงสร้างพื้นฐานที่ใช้ร่วมกันก็หมายความว่าเครื่องเสมือนที่ถูกบุกรุกอาจเข้าถึงปริมาณงานอื่นได้ เว้นแต่จะมีการควบคุมในระดับที่เหมาะสม
เพื่อช่วยในเรื่องนี้ การแบ่งส่วนระดับเวิร์กโหลดสามารถจำกัดว่าเครื่องเสมือนใดบ้างที่สามารถสื่อสารกันได้ พอร์ตใดบ้างที่ได้รับอนุญาต และนโยบายจะติดตามเวิร์กโหลดอย่างไรเมื่อย้ายไปมาระหว่างโฮสต์ สิ่งนี้มีความสำคัญอย่างยิ่งต่อ HCI ซึ่งการประมวลผล การจัดเก็บข้อมูล และเครือข่ายถูกรวมเข้าไว้ในแพลตฟอร์มโครงสร้างพื้นฐานเดียวกัน ส่วนประกอบ aNET ของ Sangfor รองรับเครือข่ายที่กำหนดโดยซอฟต์แวร์และการแบ่งส่วนย่อยระดับไมโครภายในสภาพแวดล้อม HCI ของ Sangfor ซึ่งให้การจำลองเสมือนและความปลอดภัยระดับองค์กรสำหรับองค์กรที่ดำเนินงานในสภาพแวดล้อมทางกายภาพ เสมือน และคลาวด์
โดยหลักการแล้ว จุดประสงค์ของ aNET คือการมอบวิธีการให้ผู้ดูแลระบบสามารถใช้การกำหนดนโยบายเครือข่ายแบบละเอียดกับเวิร์กโหลดเสมือน ช่วยควบคุมการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์และเครือข่ายโดยไม่ต้องพึ่งพาอุปกรณ์เครือข่ายทางกายภาพเพียงอย่างเดียว สำหรับองค์กรที่กำลังประเมินทางเลือกอื่นนอกเหนือจาก VMware นี่เป็นข้อพิจารณาทางสถาปัตยกรรมที่สำคัญ การแบ่งส่วนเครือข่ายควรได้รับการประเมินควบคู่ไปกับไฮเปอร์ไวเซอร์ พื้นที่จัดเก็บข้อมูล การจัดการ และการควบคุมความปลอดภัย แทนที่จะมองว่าเป็นเพียงการซื้อเครือข่ายแบบแยกต่างหาก
aNET เทียบกับ VMware NSX
VMware NSX และ Sangfor aNET เป็นตัวอย่างของเทคโนโลยีเครือข่ายที่กำหนดโดยซอฟต์แวร์ ซึ่งใช้เพื่อรองรับการแบ่งส่วนย่อยในสภาพแวดล้อมเสมือนจริง ความสามารถ สถาปัตยกรรม การอนุญาตใช้งาน และข้อกำหนดในการดำเนินงานของเทคโนโลยีเหล่านี้ ควรได้รับการประเมินเทียบกับโครงสร้างพื้นฐานและวัตถุประสงค์ด้านความปลอดภัยขององค์กร
การติดตั้งและใช้งาน NSX ในระดับขนาดใหญ่โดยทั่วไปแล้วยังต้องการความเชี่ยวชาญด้านเครือข่ายโดยเฉพาะ นอกเหนือจากใบอนุญาต vSphere และ vSAN ที่เป็นพื้นฐานอีกด้วย
ในทางกลับกัน Sangfor aNET ได้รับการออกแบบมาเพื่อมอบการเชื่อมต่อเครือข่ายแบบบูรณาการและการแบ่งส่วนย่อยระดับไมโคร (micro-segmentation) ซึ่งเป็นส่วนหนึ่งของแพลตฟอร์ม HCI โดย aNET ไม่ต้องการใบอนุญาตเพิ่มเติมหรือคอนโซลการจัดการแยกต่างหาก และรับประกันความเรียบง่ายในการใช้งานควบคู่ไปกับชุดซอฟต์แวร์ aSV, aSAN และ Sangfor Cloud Platform อย่างครบถ้วน
โครงการย้ายระบบ VMware ส่วนใหญ่สร้างความเสี่ยงด้านการแบ่งส่วนเครือข่ายโดยเฉพาะ ด้วยนโยบายที่อาจมีการบันทึกไว้ในสภาพแวดล้อมต้นทาง แต่ไม่ได้ถูกนำไปใช้อย่างถูกต้องในสภาพแวดล้อมปลายทาง ในลักษณะนั้น เวิร์กโหลดที่ก่อนหน้านี้มีการเข้าถึงที่จำกัด อาจได้รับการเชื่อมต่อที่กว้างขึ้นโดยไม่ตั้งใจหลังจากย้ายระบบแล้ว Sangfor HCI โดยใช้ความสามารถด้านเครือข่ายที่กำหนดโดยซอฟต์แวร์ของ aNET จึงเป็นกรอบการทำงานสำหรับการประยุกต์ใช้นโยบายการแบ่งส่วนเครือข่ายกับเครื่องเสมือนที่ย้ายมา
Sangfor นำเสนอการแบ่งส่วนเครือข่ายทั่วทั้งระบบรักษาความปลอดภัยได้อย่างไร
การแบ่งส่วนเครือข่ายจะได้ผลดีที่สุดเมื่อการบังคับใช้และการตรวจจับทำงานร่วมกัน ไฟร์วอลล์สามารถจำกัดปริมาณการรับส่งข้อมูลได้ แต่ทีมรักษาความปลอดภัยก็จำเป็นต้องรู้ด้วยว่าเมื่อใดที่เกิดการเชื่อมต่อที่ผิดปกติ เมื่อใดที่ถูกละเลยนโยบาย หรือเมื่อใดที่บัญชีที่ถูกบุกรุกพยายามเข้าถึงโครงสร้างพื้นฐานที่ถูกจำกัด กลุ่มผลิตภัณฑ์ด้านความปลอดภัยและโครงสร้างพื้นฐานของ Sangfor มีส่วนประกอบหลายอย่างที่สามารถช่วยให้โปรแกรมการแบ่งส่วนเครือข่ายทำงานได้อย่างมีประสิทธิภาพ
ไฟร์วอลล์ Athena NGFW ของ Sangfor มีบทบาทสำคัญในการแบ่งส่วนเครือข่าย โดยบังคับใช้การควบคุมการเข้าถึงที่ขอบเขตของเครือข่าย รวมถึงระหว่างสภาพแวดล้อมภายในองค์กร สภาพแวดล้อมการผลิต DMZ และสภาพแวดล้อมภายนอก การแบ่งส่วนเครือข่ายโดยใช้ไฟร์วอลล์ยังสามารถใช้เพื่อจำกัดการเข้าถึงระบบที่สำคัญและควบคุมการรับส่งข้อมูลระหว่างโซนได้อีกด้วย
จากนั้น Sangfor aNET ก็ขยายการแบ่งส่วนไปสู่สภาพแวดล้อมเสมือนจริง โดยการใช้เครือข่ายที่กำหนดโดยซอฟต์แวร์และการแบ่งส่วนย่อยระดับเวิร์กโหลด จะช่วยบังคับใช้นโยบายการรับส่งข้อมูลระหว่างเครื่องเสมือนและแอปพลิเคชันภายใน Sangfor HCI ซึ่งจะช่วยแก้ไขข้อจำกัดทั่วไปของการแบ่งส่วนเฉพาะขอบเขตที่การรับส่งข้อมูลระหว่างเวิร์กโหลดบนโฮสต์เดียวกันอาจไม่เคยไปถึงไฟร์วอลล์ทางกายภาพเลย
Athena NDR ของ Sangfor ช่วยให้ทีมรักษาความปลอดภัยตรวจสอบกิจกรรมที่น่าสงสัยและระบุภัยคุกคามที่อาจเกิดขึ้นทั่วทั้งสภาพแวดล้อม ในโปรแกรมการแบ่งส่วนเครือข่าย (Segmentation) สิ่งนี้สามารถเสริมการควบคุมการบังคับใช้กฎหมายโดยการให้ข้อมูลเชิงลึกเกี่ยวกับปริมาณการรับส่งข้อมูลที่ผิดปกติ การพยายามเคลื่อนย้ายเครือข่าย หรือกิจกรรมที่น่าสงสัยที่เกี่ยวข้องกับระบบที่ถูกจำกัด การแบ่งส่วนเครือข่ายกำหนดว่าควรอนุญาตการสื่อสารใดบ้าง การตรวจสอบช่วยระบุว่ากิจกรรมใดไม่ตรงกับนโยบายนั้น
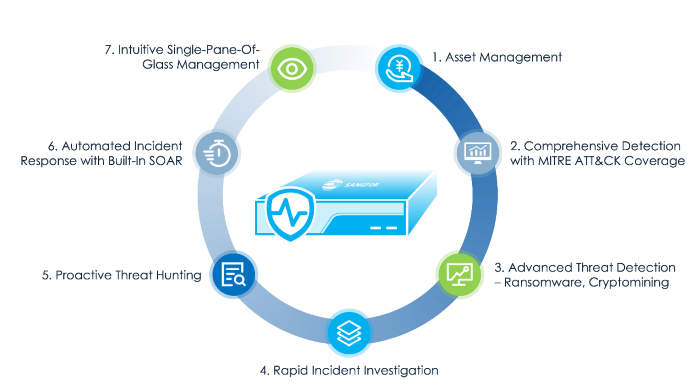
วิธีการทำงานของ Athena NDR โดยสังเขป
สถาปัตยกรรมที่ใช้งานได้จริงจะผสานการควบคุมไฟร์วอลล์ระดับโซนเข้ากับนโยบายระดับเวิร์กโหลดและการตรวจสอบความปลอดภัย ซึ่งจะช่วยให้มีโอกาสมากมายในการจำกัดและตรวจจับการเข้าถึงที่ไม่ได้รับอนุญาต ตัวอย่างเช่น องค์กรอาจใช้ Athena NGFW ของ Sangfor เพื่อจำกัดการเข้าถึงเครือข่ายการผลิต ใช้ aNET เพื่อควบคุมการสื่อสารระหว่างเวิร์กโหลดแอปพลิเคชัน และใช้ Athena NDR เพื่อตรวจสอบการรับส่งข้อมูลที่น่าสงสัยที่เกี่ยวข้องกับระบบเหล่านั้น การบูรณาการและความสามารถที่แน่นอนควรได้รับการตรวจสอบกับข้อกำหนดการใช้งานขององค์กร
สำหรับองค์กรที่กำลังพิจารณาทางเลือกอื่นนอกเหนือจาก VMware คำถามที่สำคัญไม่ได้อยู่ที่ว่าแพลตฟอร์มนั้นมีไฮเปอร์ไวเซอร์หรือไฟร์วอลล์หรือไม่ แต่ขึ้นอยู่กับว่าสถาปัตยกรรมโดยรวมสามารถรองรับความต้องการด้านความปลอดภัย ความพร้อมใช้งาน การดำเนินงาน และการย้ายระบบขององค์กรได้หรือไม่
การแบ่งส่วนเครือข่ายควรถูกนำมาพิจารณาในการประเมินตั้งแต่เริ่มต้น เนื่องจากเป็นแนวทางพื้นฐานที่มีผลต่อวิธีการเชื่อมต่อเวิร์กโหลด วิธีการควบคุมเหตุการณ์ และวิธีการจัดการการเปลี่ยนแปลงโครงสร้างพื้นฐานอย่างปลอดภัย ท้ายที่สุดแล้ว การแบ่งส่วนเครือข่ายควรเป็นแนวทางปฏิบัติหลักในชุดเครื่องมือโครงสร้างพื้นฐานด้านไอทีของคุณในปี 2026
คำถามที่พบบ่อย
หลักปฏิบัติในการแบ่งเครือข่ายคอมพิวเตอร์ออกเป็นโซนย่อยๆ และควบคุมการสื่อสารระหว่างโซนเหล่านั้น เพื่อจำกัดการเข้าถึงที่ไม่จำเป็นระหว่างระบบ และลดผลกระทบที่อาจเกิดขึ้นจากการละเมิดความปลอดภัย
โดยทั่วไป การแบ่งส่วนเครือข่ายจะสร้างขอบเขตที่กว้างๆ ระหว่างกลุ่มของระบบต่างๆ เช่น ระบบไอทีขององค์กร ระบบการผลิต และ DMZ ในขณะที่การแบ่งส่วนย่อยจะใช้การควบคุมที่ละเอียดกว่ากับภาระงานหรือแอปพลิเคชันแต่ละรายการ รวมถึงระบบที่ใช้โฮสต์ทางกายภาพเดียวกัน
มันช่วยลดจำนวนระบบที่ผู้โจมตีสามารถเข้าถึงได้หลังจากได้รับสิทธิ์การเข้าถึงเบื้องต้น ช่วยจำกัดการแพร่กระจายในแนวนอน ปกป้องทรัพยากรที่สำคัญ และลดขอบเขตความเสี่ยงของการละเมิดข้อมูล
โดยการจำกัดการเชื่อมต่อที่ผู้โจมตีอาจใช้ในการแพร่กระจายแรนซัมแวร์ระหว่างระบบต่างๆ วิธีนี้สามารถจำกัดการเข้าถึงเซิร์ฟเวอร์ไฟล์ โครงสร้างพื้นฐานการสำรองข้อมูล และสินทรัพย์สำคัญอื่นๆ ได้ แม้ว่าจะไม่สามารถรับประกันได้ว่าแรนซัมแวร์จะถูกควบคุมได้อย่างสมบูรณ์ก็ตาม
VLAN (Virtual Network LAN) แยกการรับส่งข้อมูลเครือข่ายออกเป็นเครือข่ายเชิงตรรกะระดับเลเยอร์ 2 และมักใช้สำหรับการแบ่งโซนในวงกว้าง การแบ่งส่วนย่อยระดับไมโคร (Micro-segmentation) บังคับใช้นโยบายการสื่อสารที่ละเอียดกว่าในระดับภาระงาน ทำให้เหมาะสำหรับการควบคุมการรับส่งข้อมูลภายในสภาพแวดล้อมเสมือนและคลาวด์



