
Die meisten Sicherheitssysteme in Unternehmen sind darauf ausgelegt, Angreifer am Eindringen zu hindern. Firewalls, Endpunktschutz, Identitätskontrollen und E-Mail-Sicherheit tragen alle dazu bei, Kompromittierungen zu verhindern. Doch selbst ein gut geschütztes Unternehmen kann Opfer eines Sicherheitsvorfalls werden. Im Gegensatz zu diesen Maßnahmen zur Perimeter-Sicherheit ist die Netzwerksegmentierung dafür verantwortlich, die Auswirkungen zu begrenzen, sobald Angreifer im System sind. Obwohl Sie Ihr Unternehmen nach außen schützen können, benötigen Sie auch intern weiterhin solide Verteidigungsmechanismen.
In diesem Artikel erklären wir die Funktionsweise der Segmentierung, ihre Bedeutung für die Geschäftskontinuität, die Unterschiede zwischen traditionellen VLANs und Mikrosegmentierung sowie die Entwicklung einer praxisorientierten Segmentierungsstrategie. Wir beleuchten außerdem die Rolle der Segmentierung in virtualisierten Infrastrukturen und zeigen, wie die Enterprise-Plattform von Sangfor die Sicherheit in physischen und virtuellen Umgebungen unterstützt. Zunächst wollen wir uns jedoch genauer mit dem Begriff Netzwerksegmentierung befassen.
Was ist Netzwerksegmentierung?
Netzwerksegmentierung bezeichnet die Aufteilung eines Computernetzwerks in kleinere, kontrollierte Teilnetze oder Sicherheitszonen. Die Kommunikation zwischen diesen Zonen wird durch Sicherheitsrichtlinien geregelt, die über Firewalls, Zugriffskontrolllisten oder softwaredefinierte Netzwerke (SDN) durchgesetzt werden. Anstatt jedem Gerät und jeder Anwendung die freie Kommunikation zu erlauben, legt die Segmentierung Regeln fest, welche Systeme Daten austauschen dürfen, welche Dienste sie nutzen dürfen und unter welchen Bedingungen.
Der Hauptvorteil liegt in der Reduzierung des Gefahrenradius. Wird eine Workstation kompromittiert, kann die Segmentierung verhindern, dass dieses Gerät die HR-Datenbank oder ein Produktionsnetzwerk erreicht. Der Angreifer hat möglicherweise weiterhin Zugriff auf die kompromittierte Workstation, benötigt für die nächsten Schritte jedoch zusätzliche Berechtigungen oder einen erfolgreichen Zugriff über eine Sicherheitsgrenze hinweg.
Betrachten wir das Muster hinter dem Target-Datendiebstahl von 2013. Angreifer stahlen Zugangsdaten von einem Drittanbieter, drangen in das Netzwerk von Target ein und erlangten schließlich Zugriff auf Zahlungskartendaten. Dieser Vorfall verdeutlicht, warum der Schutz des Netzwerkperimeters allein nicht ausreicht. Sobald ein Angreifer Zugang erlangt hat, stellt die Möglichkeit, sich zwischen Systemen zu bewegen, ein separates Sicherheitsrisiko dar.
Dies ist dasselbe Prinzip, das bei Ransomware Anwendung findet. Ein Angreifer, der den Laptop eines Mitarbeiters kompromittiert, muss diesen nicht unbedingt verschlüsseln, um erheblichen Schaden anzurichten. Es kann sich lohnen, tiefer in das Netzwerk vorzudringen und Domänencontroller, Backup-Systeme, Dateiserver und geschäftskritische Anwendungen zu erreichen. Dies entspricht im Wesentlichen dem Problem der lateralen Ausbreitung, bei dem Angreifer eine anfängliche Kompromittierung nutzen, um ihren Zugriff auf die gesamte Umgebung auszudehnen. In einem flachen Netzwerk kann eine breite Vernetzung diese Ausbreitung deutlich erleichtern.
Warum ist Netzwerksegmentierung wichtig?
Eine effektive Netzwerksegmentierung schafft kontrollierte Grenzen und begrenzt so die Systeme, die ein Angreifer erreichen kann, sowie den Schaden, den ein kompromittiertes Konto oder eine kompromittierte Arbeitslast verursachen kann. Im Jahr 2026 stehen Unternehmen zudem vor der Herausforderung, Hybrid-Cloud-Umgebungen, virtuelle Maschinen, Container, Fernzugriffe und zunehmend automatisierte Angriffe zu verwalten. Diese Umgebungen machen die Sicherheit der Netzwerksegmentierung zwar deutlich komplexer, aber auch wesentlich wichtiger.
Netzwerksegmentierung lässt sich in zwei Gruppen unterteilen: Makrosegmentierung und Mikrosegmentierung. Die Makrosegmentierung unterteilt eine Umgebung in größere Zonen, wie z. B. Unternehmens-IT, Produktion, Entwicklung, DMZ und Betriebstechnologie. Sie wird häufig mithilfe von VLANs, Firewalls und Routing-Steuerungen implementiert.
Mikrosegmentierung hingegen wendet detailliertere Richtlinien auf einzelne Workloads, Anwendungen oder Workload-Gruppen an. Beispielsweise kann die Kommunikation zwischen zwei virtuellen Maschinen auf demselben Host eingeschränkt werden, obwohl sie dieselbe physische Infrastruktur nutzen. Beide Ansätze haben ihre Berechtigung. Makrosegmentierung legt die grundlegenden Sicherheitsgrenzen fest, während Mikrosegmentierung innerhalb dieser Grenzen zusätzliche Kontrollen ermöglicht.
Netzwerksegmentierung ermöglicht zwar die kontrollierte Kommunikation zwischen Zonen, doch es gibt einen restriktiveren Ansatz namens Netzwerkisolation, der die Kommunikation entweder vollständig unterbindet oder nur streng kontrollierte Verbindungen zulässt. Dies ist in abgeschotteten Umgebungen, hochsensiblen Systemen und bestimmten OT-Netzwerken sinnvoll. Allerdings bietet keiner der beiden Ansätze einen vollständigen Schutz vor Kompromittierung. Ziel ist es, die Folgen einer Kompromittierung zu kontrollieren.
Die Geschäftsperspektive: Was Segmentierung tatsächlich verhindert
Netzwerksegmentierung ist kein Ersatz für Endpunktschutz, Identitätssicherheit oder Reaktion auf Sicherheitsvorfälle. Ihr geschäftlicher Nutzen besteht darin, die Folgen eines Versagens dieser Kontrollmechanismen zu begrenzen. Im Folgenden sind einige geschäftsorientierte Vorteile dieses Ansatzes aufgeführt:
Ransomware-Explosionsradius-Eindämmung
Ransomware-Angreifer müssen oft Systeme entdecken, zusätzliche Zugangsdaten erlangen und auf gemeinsam genutzte Ressourcen zugreifen, bevor sie weitreichende Störungen verursachen können. Eine segmentierte Umgebung kann diese Wege nun einschränken. Wenn ein Angreifer beispielsweise einen Arbeitsplatzrechner in der Finanzabteilung kompromittiert, kann eine Richtlinie den Zugriff auf Backup-Management-Server oder Produktionsdatenbanken verhindern. Der Angreifer müsste zusätzliche Sicherheitsvorkehrungen überwinden, anstatt sich einfach im Netzwerk zu bewegen.
Dies garantiert zwar nicht, dass die Ransomware auf ein einzelnes Gerät oder eine Abteilung beschränkt bleibt, verringert aber das Risiko. Dennoch können falsch konfigurierte Regeln, kompromittierte Benutzerkonten und eine gemeinsam genutzte Verwaltungsinfrastruktur Einfallstore schaffen. Segmentierung ist am effektivsten in Kombination mit geprüften Backups, Endpunktkontrollen, Identitätssicherheit und Maßnahmen zur Reaktion auf Sicherheitsvorfälle.
Seitliche Bewegungsverhinderung
Das MITRE ATT&CK-Framework definiert die laterale Bewegung als eigenständige Angriffsphase. Angreifer können Remote-Dienste, gültige Konten oder gestohlene Authentifizierungsdaten nutzen, um sich von einem System zum anderen zu bewegen. Segmentierung erschwert diese Techniken, indem sie die Anzahl erreichbarer Systeme und Dienste reduziert. Die Verringerung unnötiger legitimer Verbindungen kann zudem die Angriffsmöglichkeiten für Angreifer einschränken.
Begrenzung des Umfangs der Sicherheitsverletzung
Die Segmentierung hilft, sensible Informationen von weniger vertrauenswürdigen Umgebungen zu trennen. Eine Entwicklungsumgebung sollte nicht automatisch Zugriff auf Kundendatensätze aus der Produktion haben, und eine internetbasierte Anwendung sollte keinen uneingeschränkten Zugriff auf interne Verwaltungssysteme besitzen.
Eine gut durchdachte Richtlinie beschränkt die Kommunikation auf die für den Geschäftsbetrieb erforderlichen Dienste und Ziele. Dadurch kann die Anzahl der in eine Untersuchung einbezogenen Systeme reduziert und den Einsatzkräften geholfen werden, den betroffenen Bereich schneller zu identifizieren.
Compliance- und Prüfungsumfang
Netzwerksegmentierung kann auch Compliance-Programme unterstützen. PCI DSS nutzt Segmentierung, um den Umfang der Systeme, die den Anforderungen an Karteninhaberdaten unterliegen, zu reduzieren, vorausgesetzt, die Kontrollen sind ordnungsgemäß konzipiert und validiert. Die Richtlinien von MITRE empfehlen ebenfalls, kritische Systeme zu identifizieren, sie durch logische oder physische Kontrollen zu trennen und zu testen, ob unberechtigter Zugriff verhindert wird.
Segmentierung ist kein Ersatz für Compliance. Organisationen müssen weiterhin ihre Architektur, Zugriffskontrollen, Protokollierung und geltenden Anforderungen überprüfen. Die Trennung von Systemen nach Datensensibilität und Geschäftsfunktion kann jedoch die Definition und Aufrechterhaltung der Compliance-Grenzen erleichtern.
Nachdem wir nun ein besseres Verständnis dafür haben, wie Segmentierung hilft, wollen wir die verschiedenen Ansätze untersuchen und wie die Wahl des richtigen Ansatzes damit beginnt, zu verstehen, was jeder einzelne Ansatz tatsächlich kontrolliert.
Netzwerksegmentierungsansätze: Von VLANs zur Mikrosegmentierung
Unterschiedliche Ansätze lösen unterschiedliche Probleme. Die richtigen Netzwerksegmentierungstools für Ihr Unternehmen hängen von der Umgebung, den Verkehrsmustern und dem erforderlichen Kontrollgrad ab. Im Folgenden werden einige der wichtigsten Ansätze vorgestellt, denen Sie in der Praxis begegnen könnten:
| Ansatz | Hauptrolle | Wichtigste Überlegung |
| VLAN-basierte Segmentierung | Trennt breite Netzwerkzonen | Routing- und Firewall-Richtlinien müssen unerwünschten Zugriff zwischen VLANs verhindern. |
| Firewall-basierte Zonen | Steuert den Datenverkehr zwischen Netzwerken | Die Komplexität der Regeln und die Ost-West-Inspektionskapazität spielen bei diesem Maßstab eine Rolle. |
| Softwaredefiniertes Netzwerk | Zentralisiert die Richtlinien für physische und virtuelle Infrastrukturen. | Erfordert eine geeignete Infrastruktur und operative Expertise. |
| Mikrosegmentierung | Schränkt die Kommunikation zwischen einzelnen Arbeitslasten ein | Erfordert präzise Anwendungsabhängigkeiten und eine detaillierte Durchsetzung von Richtlinien. |
| Identitätsbasierte Segmentierung | Gewährt Zugriffsrechte basierend auf Benutzern, Geräten und Kontext | Erfordert eine zuverlässige Integration von Identität, Gerät und Richtlinien. |
VLAN-basierte Segmentierung
VLANs unterteilen den Layer-2-Netzwerkverkehr in logische Broadcast-Domänen. Sie werden häufig zur Trennung von Abteilungen, Serverumgebungen und anderen größeren Systemgruppen eingesetzt. Dieser Ansatz ist nach wie vor nützlich, da er bekannt, weit verbreitet und relativ einfach zu implementieren ist. Ein VLAN stellt jedoch nicht automatisch eine vollständige Sicherheitsgrenze dar. Inter-VLAN-Routing, permissive Firewall-Regeln und gemeinsam genutzte Dienste können weiterhin Datenverkehr zwischen den Zonen ermöglichen.
Mit dem Wachstum eines Unternehmens kann auch die Verwaltung der Anzahl von VLANs und der zugehörigen Regeln schwierig werden. Die Frage ist nicht, wie viele VLANs ein Unternehmen hat, sondern ob die daraus resultierende Datenverkehrsrichtlinie den Zugriff sinnvoll einschränkt.
Firewallbasierte Zonensegmentierung
Firewalls setzen Regeln an den Grenzen zwischen Zonen durch. Üblicherweise werden öffentlich zugängliche Dienste in einem sicheren Subnetz, der sogenannten DMZ, platziert, wodurch Unternehmensbenutzer von Produktionssystemen getrennt und der Zugriff auf Betriebstechnologie eingeschränkt wird.
Dieser Ansatz bietet eine strengere Durchsetzung als die reine VLAN-Trennung. Die Herausforderung besteht darin, die Regeln bei Anwendungsänderungen aufrechtzuerhalten. Eine Firewall-Regel, die zum Zeitpunkt der Anwendungsbereitstellung korrekt war, kann nach einer Migration, einer neuen Abhängigkeit oder einem Eigentümerwechsel überflüssig oder zu nachgiebig werden.
Software-Defined Networking
Software-Defined Networking (SDN) trennt Netzwerkrichtlinien von der physischen Hardware, die den Datenverkehr weiterleitet. Administratoren können Richtlinien zentral definieren und auf die gesamte unterstützte physische und virtuelle Infrastruktur anwenden. Dies ist besonders in dynamischen Umgebungen nützlich, in denen virtuelle Maschinen zwischen Hosts verschoben oder Workloads häufig bereitgestellt werden. Die Richtlinie kann dem Workload folgen, anstatt sich ausschließlich auf einen festen physischen Port oder Netzwerkstandort zu verlassen.
Mikrosegmentierung
Mikrosegmentierung steuert den Datenverkehr auf Workload- oder Anwendungsebene. Ein Webserver kann über einen bestimmten Port mit einem Anwendungsserver kommunizieren, während der Anwendungsserver nur auf seine zugewiesene Datenbank zugreifen darf. Anderer Datenverkehr wird blockiert, sofern er nicht explizit autorisiert ist. Dieser Ansatz ist besonders vorteilhaft für den Ost-West-Verkehr, der zwischen internen Systemen stattfindet und nicht zwischen dem Unternehmen und dem Internet. Traditionelle Netzwerksegmentierung kann Lücken aufweisen, wenn Workloads einen Host gemeinsam nutzen oder wenn der Datenverkehr physische Netzwerkkontrollpunkte umgeht.
VMware NSX und Sangfor aNET sind Beispiele für softwaredefinierte Netzwerktechnologien, die eine detaillierte Segmentierung in virtualisierten Umgebungen ermöglichen. Ihre Funktionen, Architektur, Lizenzierung und Betriebsanforderungen sollten im Hinblick auf die Infrastruktur- und Sicherheitsziele des Unternehmens bewertet werden.
Identitätsbasierte Segmentierung
Identitätsbasierte Segmentierung liefert Kontextinformationen für Netzwerkzugriffsentscheidungen. Anstatt sich ausschließlich auf IP-Adressen zu verlassen, kann eine Richtlinie die Identität des Benutzers, den Sicherheitsstatus des Geräts oder die aufgerufene Anwendung berücksichtigen. Dies entspricht auch dem Zero-Trust-Ansatz, bei dem der Zugriff kontinuierlich anhand definierter Richtlinien geprüft wird, anstatt ihn allein deshalb zu gewähren, weil sich ein Benutzer oder eine Arbeitslast in einem vertrauenswürdigen Netzwerk befindet. Netzwerksegmentierung ist neben Identität, Gerätesicherheit und Anwendungskontrollen ein wesentlicher Bestandteil dieses Modells.
Nachdem wir die verschiedenen Segmentierungsansätze kennengelernt haben, schauen wir uns nun an, wie Sie ein Framework praktisch und effizient implementieren können. Denken Sie daran: Die Umsetzung dieser Ansätze in ein funktionierendes Programm hängt von der richtigen Reihenfolge ab, nicht davon, alles auf einmal zu implementieren.
Implementierung der Netzwerksegmentierung: Ein praktischer Rahmen
Der häufigste Fehler bei der Segmentierung ist die Behandlung des Projekts als einmalige Netzwerkumgestaltung. Ein nachhaltigerer Ansatz beginnt mit der Bewertung des Geschäftsrisikos, definiert überschaubare Grenzen und erweitert die Kontrollen, sobald das Unternehmen mehr über seinen Datenverkehr erfährt. Um die Segmentierung in Ihrem Unternehmen zu unterstützen, haben wir ein einfaches Rahmenwerk entwickelt:
Schritt 1: Bestehende Verkehrsflüsse erfassen
Bevor Sie Zugriffsregeln ändern, müssen Sie verstehen, welche Systeme miteinander kommunizieren. Die Überwachung des Netzwerkflusses kann Anwendungsabhängigkeiten, Pfade zur Fernadministration, Datenbankverbindungen und unerwarteten Datenverkehr zwischen Systemen aufdecken.
CISA empfiehlt die Pflege von Netzwerkdiagrammen, die wichtige Netzwerke, Datenflüsse, Abhängigkeiten und Verbindungen zu Drittanbietern und Cloud-Umgebungen beschreiben. Diese Aufzeichnungen unterstützen die Reaktion auf Sicherheitsvorfälle, indem sie den Einsatzkräften aufzeigen, worauf sie sich konzentrieren sollten. Ziel ist es, den tatsächlichen Datenverkehr abzubilden und nicht nur das Netzwerk so darzustellen, wie es auf dem Papier geplant wurde.
Schritt 2: Zonen auf Basis des Geschäftsrisikos definieren
Gruppieren Sie Systeme nach Sensibilität, Funktion und geschäftlicher Auswirkung. Ein sinnvoller Ausgangspunkt sind Unternehmensnutzer, Produktionsanwendungen, Entwicklung, internetbasierte Dienste und geschützte Infrastrukturen wie Identitäts- und Datensicherungssysteme. Fragen Sie sich für jede Zone:
- Welche Systeme müssen miteinander kommunizieren?
- Welche Dienstleistungen werden benötigt?
- Welche Verbindungen würden ein inakzeptables Risiko darstellen?
- Wem gehört die Versicherungspolice?
- Wie würde der Zugriff im Falle eines Zwischenfalls überprüft werden?
Ein risikobasierter Ansatz vermeidet, für jedes System den gleichen Implementierungsaufwand zu betreiben. Hochwertige Assets erfordern strengere Abgrenzungen und häufigere Validierungen.
Schritt 3: Beginnen Sie mit der Makrosegmentierung
Weit gefasste Abgrenzungen schaffen eine handhabbare Grundlage. Nun gilt es, Unternehmens-, Produktions-, DMZ-, Entwicklungs- und OT-Umgebungen gegebenenfalls zu trennen und anschließend die Funktionsfähigkeit der Geschäftsanwendungen zu überprüfen. Dies stärkt zudem das Vertrauen im Unternehmen. So wird die Netzwerksegmentierung zu einer Reihe messbarer Veränderungen anstatt zu einem umfassenden, disruptiven Projekt, das versucht, alle Verbindungen gleichzeitig neu zu gestalten.
Schritt 4: Schrittweise Mikrosegmentierung hinzufügen
Sobald die Makrosegmentierung funktioniert, sollten die Kontrollen auf die wichtigsten Workloads und Anwendungen ausgeweitet werden. Beginnen Sie mit Systemen, die ein erhebliches Risiko darstellen oder relativ klare Kommunikationsanforderungen haben. Beispielsweise könnten Sie zunächst den Zugriff auf Backup-Management-Server einschränken und anschließend Kontrollen auf Workload-Ebene für Zahlungsverarbeitungsanwendungen und sensible Datenbanken hinzufügen. Dies ermöglicht dem Sicherheitsteam, die Richtlinien zu verfeinern und gleichzeitig das Risiko von Ausfällen kritischer Geschäftsdienste zu reduzieren.
Schritt 5: Überwachen, Testen und Warten
Segmentierungsrichtlinien ändern sich mit der Bereitstellung neuer Workloads, der Änderung von Anwendungen und der Migration der Infrastruktur. CISA und MITRE betonen daher die Wichtigkeit der Pflege der Netzwerkdokumentation, der Überwachung des Zugriffs und der Überprüfung der korrekten Funktionsweise der Segmentierungskontrollen. Ein ausgereiftes Programm sollte regelmäßige Richtlinienüberprüfungen, Zugriffstests und die Validierung der Pfade zwischen eingeschränkten Zonen umfassen. Eine in der Firewall-Konsole vorhandene Regel beweist nicht die Wirksamkeit der beabsichtigten Abgrenzung.
Dies ist zwar ein umfassender Ansatz zur Segmentierung, aber im modernen Technologieumfeld muss Ihr Unternehmen die Segmentierung auch im Hinblick auf virtualisierte und HCI-Umgebungen verstehen.
Netzwerksegmentierung in virtualisierten und HCI-Umgebungen
Da Virtualisierung die Kommunikation zwischen Workloads verändert, ändert sich auch der Bedarf an Netzwerksicherheitsmaßnahmen. In einer herkömmlichen physischen Umgebung läuft der Datenverkehr zwischen Servern üblicherweise über Switches, Router oder Firewalls. In einer Hypervisor-Umgebung hingegen können zwei virtuelle Maschinen auf demselben physischen Host kommunizieren, ohne dass der Datenverkehr das physische Netzwerk durchläuft. Dies erfordert einen neuen Ansatz für die Segmentierung von Unternehmensnetzwerken, bei dem eine Richtlinie, die nur an der physischen Netzwerkgrenze gilt, möglicherweise nicht alle internen Kommunikationswege abdeckt.
Eine virtualisierte Umgebung ermöglicht die Ausführung zahlreicher Anwendungen und Workloads auf wenigen physischen Servern. Die Vorteile einer gemeinsam genutzten Infrastruktur bergen jedoch auch das Risiko, dass eine kompromittierte virtuelle Maschine Zugriff auf andere Workloads erlangen kann, sofern keine entsprechenden Kontrollmechanismen auf der relevanten Ebene implementiert werden.
Um dies zu optimieren, kann die Segmentierung auf Workload-Ebene einschränken, welche virtuellen Maschinen miteinander kommunizieren, welche Ports zulässig sind und wie Richtlinien einem Workload beim Wechsel zwischen Hosts folgen. Dies ist besonders relevant für HCI, wo Rechenleistung, Speicher und Netzwerk in einer gemeinsamen Infrastrukturplattform integriert sind. Die aNET-Komponente von Sangfor unterstützt softwaredefiniertes Networking und Mikrosegmentierung in Sangfor HCI-Umgebungen und bietet so Virtualisierung und Sicherheit auf Enterprise-Niveau für Unternehmen, die in physischen, virtuellen und Cloud-Umgebungen arbeiten.
Im Kern dient aNET dazu, Administratoren die Möglichkeit zu geben, detaillierte Netzwerkrichtlinien auf virtualisierte Workloads anzuwenden und so den Ost-West-Verkehr zu steuern, ohne sich ausschließlich auf physische Netzwerkgeräte zu verlassen. Für Unternehmen, die eine VMware-Alternative evaluieren, ist dies ein wichtiger architektonischer Aspekt. Die Netzwerksegmentierung sollte zusammen mit Hypervisor, Speicher, Management- und Sicherheitskontrollen bewertet werden und nicht als isolierte Netzwerkanschaffung betrachtet werden.
aNET vs. VMware NSX
VMware NSX und Sangfor aNET sind Beispiele für softwaredefinierte Netzwerktechnologien, die eine detaillierte Segmentierung in virtualisierten Umgebungen ermöglichen. Ihre Funktionen, Architektur, Lizenzierung und Betriebsanforderungen sollten im Hinblick auf die Infrastruktur- und Sicherheitsziele des Unternehmens bewertet werden.
Für die Bereitstellung und den Betrieb von NSX in großem Umfang ist in der Regel auch spezialisiertes Netzwerk-Know-how erforderlich, zusätzlich zu den zugrunde liegenden vSphere- und vSAN-Lizenzen.
Sangfor aNET hingegen ist so konzipiert, dass es integrierte Netzwerkfunktionen und Mikrosegmentierung als Teil der HCI-Plattform bietet. aNET erfordert keine zusätzlichen Lizenzen oder separate Verwaltungskonsolen und gewährleistet eine einfache Bedienung in Verbindung mit dem gesamten aSV-, aSAN- und Sangfor Cloud Platform-Stack.
Die meisten VMware-Migrationsprojekte bergen ein spezifisches Segmentierungsrisiko, da Richtlinien zwar in der Quellumgebung dokumentiert sein können, in der Zielumgebung jedoch nicht präzise abgebildet werden. Dadurch kann es passieren, dass eine zuvor eingeschränkte Zugriffsmöglichkeit nach der Migration unbeabsichtigt eine erweiterte Konnektivität erhält. Sangfor HCI bietet mithilfe der Software-Defined-Networking-Funktionen von aNET ein Framework zur Anwendung von Segmentierungsrichtlinien auf migrierte virtuelle Maschinen.
Wie Sangfor die Netzwerksegmentierung über den gesamten Sicherheits-Stack hinweg realisiert.
Segmentierung ist am effektivsten, wenn Durchsetzung und Erkennung Hand und Fuß fassen. Eine Firewall kann den Datenverkehr einschränken, doch Sicherheitsteams müssen auch über ungewöhnliche Verbindungen, umgangene Richtlinien oder kompromittierte Konten, die auf geschützte Infrastruktur zugreifen wollen, informiert werden. Das Sicherheits- und Infrastrukturportfolio von Sangfor bietet verschiedene Komponenten, die zu einem koordinierten Segmentierungsprogramm beitragen können.
Die Athena NGFW von Sangfor spielt eine entscheidende Rolle bei der Segmentierung, indem sie Zugriffskontrollen an Netzwerkgrenzen durchsetzt, beispielsweise zwischen Unternehmens-, Produktions-, DMZ- und externen Umgebungen. Firewall-basierte Segmentierung kann auch genutzt werden, um den Zugriff auf sensible Systeme einzuschränken und den Datenverkehr zwischen Zonen zu steuern.
Sangfor aNET erweitert die Segmentierung auf die virtualisierte Umgebung. Durch die Anwendung von Software-Defined Networking und Mikrosegmentierung auf Workload-Ebene kann die Verkehrsrichtlinie zwischen virtuellen Maschinen und Anwendungen innerhalb von Sangfor HCI durchgesetzt werden. Dies behebt eine häufige Einschränkung der reinen Perimeter-Segmentierung, bei der der Datenverkehr zwischen Workloads auf demselben Host die physische Firewall möglicherweise nie erreicht.
Sangfors Athena NDR unterstützt Sicherheitsteams bei der Untersuchung verdächtiger Aktivitäten und der Identifizierung potenzieller Bedrohungen in der gesamten IT-Umgebung. In einem Segmentierungsprogramm ergänzt es die Kontrollmechanismen, indem es Einblick in anomalen Datenverkehr, versuchte laterale Bewegungen oder verdächtige Aktivitäten in Bezug auf eingeschränkte Systeme bietet. Die Segmentierung definiert, welche Kommunikation zulässig sein soll; die Überwachung hilft dabei, Verstöße gegen diese Richtlinie zu erkennen.
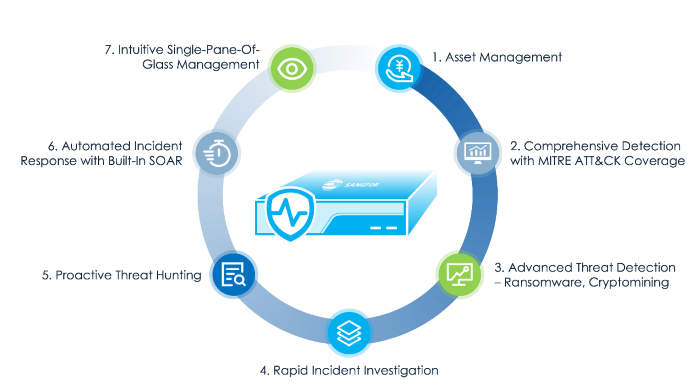
Wie Athena NDR auf einen Blick funktioniert
Eine praxisorientierte Architektur kombiniert Firewall-Steuerung auf Zonenebene mit Richtlinien und Sicherheitsüberwachung auf Workload-Ebene. Dies bietet vielfältige Möglichkeiten, unautorisierten Zugriff einzuschränken und zu erkennen. Beispielsweise könnte ein Unternehmen Sangfors Athena NGFW nutzen, um den Zugriff auf ein Produktionsnetzwerk zu beschränken, aNET, um die Kommunikation zwischen Anwendungsworkloads zu steuern, und Athena NDR, um verdächtigen Datenverkehr in diesen Systemen zu untersuchen. Die genaue Integration und die Funktionen sollten anhand der Bereitstellungsanforderungen des Unternehmens validiert werden.
Für Unternehmen, die VMware-Alternativen in Betracht ziehen, ist die entscheidende Frage nicht allein, ob eine Plattform einen Hypervisor oder eine Firewall bietet. Vielmehr geht es darum, ob die Gesamtarchitektur die Sicherheits-, Verfügbarkeits-, Betriebs- und Migrationsanforderungen des Unternehmens erfüllen kann.
Netzwerksegmentierung sollte von Anfang an in diese Evaluierung einbezogen werden. Sie ist ein grundlegender Ansatz, der Einfluss darauf hat, wie Workloads verbunden, Vorfälle eingedämmt und Infrastrukturänderungen sicher verwaltet werden können. Letztendlich sollte Netzwerksegmentierung ein zentraler Bestandteil Ihrer IT-Infrastrukturstrategie für 2026 sein.
Häufig gestellte Fragen
Die Praxis, ein Computernetzwerk in kleinere Zonen zu unterteilen und die Kommunikation zwischen ihnen zu kontrollieren, um unnötige Zugriffe zwischen Systemen zu begrenzen und die potenziellen Auswirkungen einer Sicherheitsverletzung zu reduzieren.
Netzwerksegmentierung schafft im Allgemeinen grobe Grenzen zwischen Systemgruppen, wie z. B. Unternehmens-IT, Produktion und DMZ. Mikrosegmentierung ermöglicht eine detailliertere Steuerung einzelner Workloads oder Anwendungen, einschließlich Systemen, die denselben physischen Host nutzen.
Es verringert die Anzahl der Systeme, die ein Angreifer nach dem ersten Zugriff erreichen kann. Es trägt dazu bei, die seitliche Ausbreitung einzuschränken, sensible Ressourcen zu schützen und das potenzielle Ausmaß eines Sicherheitsvorfalls zu reduzieren.
Durch die Einschränkung der Verbindungen, die Angreifer zur Verbreitung von Ransomware zwischen Systemen nutzen könnten, lässt sich der Zugriff auf Dateiserver, Backup-Infrastruktur und andere kritische Ressourcen begrenzen. Eine vollständige Eindämmung der Ransomware kann jedoch nicht garantiert werden.
VLANs trennen den Netzwerkverkehr in logische Layer-2-Netzwerke und werden häufig zur großflächigen Zonentrennung eingesetzt. Mikrosegmentierung ermöglicht feinere Kommunikationsrichtlinien auf Workload-Ebene und eignet sich daher zur Steuerung des Datenverkehrs in virtualisierten und Cloud-Umgebungen.



