
Sebagian besar sistem keamanan perusahaan dirancang untuk menghentikan penyerang masuk. Firewall, perlindungan titik akhir, kontrol identitas, dan keamanan email semuanya berperan dalam mencegah pelanggaran keamanan. Namun, bahkan organisasi yang terlindungi dengan baik pun dapat mengalami pelanggaran. Tidak seperti langkah-langkah keamanan perimeter tersebut, segmentasi jaringan bertanggung jawab untuk membatasi apa yang terjadi setelah penyerang berada di dalam. Meskipun Anda dapat melindungi organisasi Anda dari luar, Anda tetap membutuhkan pertahanan yang kuat dari dalam juga.
Dalam artikel ini, kami menjelaskan cara kerja segmentasi, mengapa hal itu penting untuk ketahanan bisnis, bagaimana VLAN tradisional berbeda dari mikro-segmentasi, dan bagaimana membangun strategi segmentasi yang praktis. Kami juga mengkaji peran segmentasi dalam infrastruktur virtual dan bagaimana platform kelas perusahaan Sangfor mendukung keamanan di seluruh lingkungan fisik dan virtual. Untuk saat ini, mari kita pahami lebih baik apa itu segmentasi jaringan.
Apa Itu Segmentasi Jaringan?
Segmentasi jaringan adalah praktik membagi jaringan komputer menjadi sub-jaringan atau zona keamanan yang lebih kecil dan terkontrol. Komunikasi antar zona tersebut kemudian diatur oleh kebijakan keamanan yang diterapkan melalui firewall, daftar kontrol akses, atau jaringan yang ditentukan perangkat lunak. Alih-alih mengizinkan setiap perangkat dan aplikasi untuk berkomunikasi secara bebas, segmentasi menetapkan aturan tentang sistem mana yang boleh bertukar lalu lintas, layanan apa yang boleh mereka gunakan, dan dalam kondisi apa.
Manfaat utamanya adalah pengurangan dampak ledakan. Jika satu workstation disusupi, segmentasi dapat mencegah perangkat tersebut mengakses basis data SDM atau jaringan manufaktur. Penyerang mungkin masih memiliki akses ke workstation yang disusupi, tetapi langkah selanjutnya memerlukan izin tambahan atau akses yang berhasil melewati batas keamanan.
Perhatikan pola di balik pelanggaran data Target tahun 2013. Di sini, penyerang mencuri kredensial dari vendor pihak ketiga, masuk ke jaringan Target, dan akhirnya mengakses data kartu pembayaran. Insiden ini menggambarkan mengapa melindungi perimeter saja tidak cukup. Begitu penyerang mendapatkan pijakan, kemampuan untuk berpindah antar sistem menjadi masalah keamanan yang terpisah.
Prinsip yang sama digunakan dalam ransomware. Penyerang yang meretas laptop seorang karyawan tidak selalu perlu mengenkripsi laptop tersebut untuk menyebabkan kerusakan serius. Mungkin akan lebih menguntungkan untuk menjangkau lebih jauh ke pengendali domain, sistem cadangan, server file, dan aplikasi penting bisnis. Ini pada dasarnya adalah masalah pergerakan lateral, di mana penyerang menggunakan peretasan awal untuk memperluas akses mereka di seluruh lingkungan. Nah, dalam jaringan datar, konektivitas yang luas dapat membuat perluasan tersebut jauh lebih mudah.
Mengapa Segmentasi Jaringan Penting?
Segmentasi jaringan yang efektif memperkenalkan batasan yang terkontrol, membatasi sistem yang dapat dijangkau penyerang dan kerusakan yang dapat ditimbulkan oleh akun atau beban kerja yang disusupi. Pada tahun 2026, perusahaan juga berjuang di bawah beban pengelolaan cloud hibrida, mesin virtual, kontainer, akses jarak jauh, dan serangan yang semakin otomatis. Lingkungan ini membuat keamanan segmentasi jaringan jauh lebih kompleks, tetapi juga membuatnya jauh lebih penting.
Sekarang, segmentasi jaringan dapat dikategorikan lebih lanjut menjadi dua kelompok: makro-segmentasi vs. mikro-segmentasi. Makro-segmentasi membagi lingkungan menjadi zona-zona luas, seperti TI perusahaan, produksi, pengembangan, DMZ, dan teknologi operasional. Hal ini sering diimplementasikan dengan VLAN, firewall, dan kontrol routing.
Sebaliknya, mikro-segmentasi menerapkan kebijakan yang lebih terperinci pada beban kerja individual, aplikasi, atau kelompok beban kerja. Misalnya, dua mesin virtual pada host yang sama dapat dibatasi komunikasinya meskipun mereka berbagi infrastruktur fisik yang sama. Kedua pendekatan ini memiliki peran masing-masing. Makro-segmentasi menetapkan batasan keamanan utama, sementara mikro-segmentasi menambahkan kontrol di dalam batasan tersebut.
Meskipun segmentasi jaringan memungkinkan komunikasi terkontrol antar zona, ada pendekatan yang lebih ketat yang disebut isolasi jaringan, yang mencegah komunikasi sama sekali atau hanya mengizinkan koneksi yang dikelola dengan ketat. Ini berguna di lingkungan yang terisolasi dari jaringan (air-gapped), sistem yang sangat sensitif, dan jaringan teknologi operasional tertentu. Namun, tidak ada pendekatan yang membuat sistem sepenuhnya kebal terhadap peretasan. Ingat, tujuannya adalah untuk mengendalikan konsekuensi dari peretasan.
Perspektif Bisnis: Apa yang Sebenarnya Dicegah oleh Segmentasi
Segmentasi jaringan bukanlah pengganti perlindungan titik akhir, keamanan identitas, atau respons insiden. Nilai bisnisnya terletak pada kemampuannya membatasi konsekuensi jika kontrol tersebut gagal. Berikut beberapa manfaat yang berpusat pada bisnis dari penggunaan pendekatan ini:
Pembatasan Radius Ledakan Ransomware
Penyerang ransomware seringkali perlu menemukan sistem, memperoleh kredensial tambahan, dan mengakses sumber daya bersama sebelum dapat menyebabkan gangguan yang meluas. Kini, lingkungan yang tersegmentasi dapat membatasi jalur tersebut. Misalnya, jika penyerang membobol workstation di departemen keuangan, kebijakan dapat mencegahnya mengakses server manajemen cadangan atau basis data produksi. Penyerang perlu mengatasi kontrol tambahan daripada sekadar melintasi jaringan.
Meskipun ini tidak menjamin bahwa ransomware akan tetap terbatas pada satu perangkat atau departemen, hal ini membatasi risikonya. Namun demikian, aturan yang salah konfigurasi, akun istimewa yang disusupi, dan infrastruktur manajemen bersama dapat menciptakan jalur masuk. Segmentasi paling efektif bila dipadukan dengan cadangan yang telah diuji, kontrol titik akhir, keamanan identitas, dan respons insiden.
Pencegahan Gerakan Lateral
Kerangka kerja MITRE ATT&CK mengidentifikasi pergerakan lateral sebagai tahapan serangan yang berbeda. Penyerang dapat menggunakan layanan jarak jauh, akun yang valid, atau materi otentikasi yang dicuri untuk berpindah dari satu sistem ke sistem lain. Segmentasi mempersulit teknik ini dengan mengurangi jumlah sistem dan layanan yang dapat dijangkau. Mengurangi konektivitas sah yang tidak perlu juga dapat mengurangi peluang yang dimiliki penyerang untuk melakukan eksploitasi.
Membatasi Lingkup Pelanggaran
Segmentasi membantu memisahkan informasi sensitif dari lingkungan yang kurang tepercaya. Beban kerja pengembangan seharusnya tidak secara otomatis memiliki akses ke catatan pelanggan produksi, dan aplikasi yang terhubung ke internet seharusnya tidak memiliki akses tanpa batasan ke sistem administrasi internal.
Kebijakan yang dirancang dengan baik membatasi komunikasi hanya pada layanan dan tujuan yang dibutuhkan untuk fungsi bisnis. Hal ini dapat mengurangi jumlah sistem yang terlibat dalam investigasi dan membantu petugas tanggap darurat mengidentifikasi zona yang terdampak dengan lebih cepat.
Lingkup Kepatuhan dan Audit
Segmentasi jaringan juga dapat mendukung program kepatuhan. PCI DSS menggunakan segmentasi sebagai cara untuk mengurangi ruang lingkup sistem yang tunduk pada persyaratan data pemegang kartu, asalkan kontrol dirancang dan divalidasi dengan benar. Panduan MITRE juga merekomendasikan untuk mengidentifikasi sistem kritis, memisahkannya dengan kontrol logis atau fisik, dan menguji apakah akses tidak sah diblokir.
Segmentasi bukanlah pengganti kepatuhan. Sebuah organisasi tetap perlu memvalidasi arsitektur, kontrol akses, pencatatan log, dan persyaratan yang berlaku. Namun, memisahkan sistem berdasarkan sensitivitas data dan fungsi bisnis dapat mempermudah penetapan dan pemeliharaan batasan kepatuhan.
Sekarang setelah kita lebih memahami bagaimana segmentasi membantu, mari kita jelajahi berbagai pendekatan dan bagaimana memilih pendekatan yang tepat dimulai dengan memahami apa yang sebenarnya dikendalikan oleh masing-masing pendekatan.
Pendekatan Segmentasi Jaringan: Dari VLAN hingga Mikro-Segmentasi
Pendekatan yang berbeda memecahkan masalah yang berbeda pula. Alat segmentasi jaringan yang tepat untuk organisasi Anda akan bergantung pada lingkungan, pola lalu lintas, dan tingkat kontrol yang dibutuhkan. Berikut adalah beberapa pendekatan utama yang mungkin Anda temui di lapangan:
| Mendekati | Peran Utama | Pertimbangan Utama |
| Segmentasi berbasis VLAN | Memisahkan zona jaringan yang luas | Pengaturan routing dan kebijakan firewall harus mencegah akses antar-VLAN yang tidak diinginkan. |
| Zona berbasis firewall | Mengontrol lalu lintas antar jaringan | Kompleksitas aturan dan kapasitas inspeksi timur-barat menjadi penting dalam skala besar. |
| Jaringan yang ditentukan perangkat lunak | Memusatkan kebijakan di seluruh infrastruktur fisik dan virtual. | Membutuhkan infrastruktur yang memadai dan keahlian operasional. |
| Mikro-segmentasi | Membatasi komunikasi antar beban kerja individu. | Membutuhkan dependensi aplikasi yang akurat dan penegakan kebijakan yang terperinci. |
| Segmentasi berbasis identitas | Menerapkan akses berdasarkan pengguna, perangkat, dan konteks. | Membutuhkan integrasi identitas, perangkat, dan kebijakan yang andal. |
Segmentasi Berbasis VLAN
VLAN membagi lalu lintas jaringan Layer 2 ke dalam domain siaran logis. VLAN banyak digunakan untuk memisahkan departemen, lingkungan server, dan kelompok sistem besar lainnya. Pendekatan ini tetap berguna karena sudah familiar, didukung secara luas, dan relatif mudah diimplementasikan. Namun, VLAN tidak secara otomatis menjadi batas keamanan yang lengkap. Perutean antar-VLAN, aturan firewall yang permisif, dan layanan bersama masih dapat memungkinkan lalu lintas antar zona.
Seiring pertumbuhan suatu perusahaan, jumlah VLAN dan aturan terkait juga dapat menjadi sulit dikelola. Pertanyaannya bukanlah berapa banyak VLAN yang dimiliki suatu organisasi, tetapi apakah kebijakan lalu lintas yang dihasilkan secara bermakna membatasi akses.
Segmentasi Zona Berbasis Firewall
Firewall memberlakukan aturan di batas antar zona. Umumnya, firewall menempatkan layanan yang menghadap publik di sub jaringan yang aman, atau DMZ, yang memisahkan pengguna perusahaan dari sistem produksi dan membatasi akses ke teknologi operasional.
Pendekatan ini memberikan penegakan aturan yang lebih kuat daripada hanya pemisahan VLAN saja. Tantangannya adalah mempertahankan aturan seiring perubahan aplikasi. Aturan firewall yang benar saat aplikasi diinstal mungkin menjadi tidak perlu atau terlalu longgar setelah migrasi, penambahan dependensi baru, atau perubahan kepemilikan.
Jaringan yang Didefinisikan Perangkat Lunak
Software-defined networking, atau SDN, memisahkan kebijakan jaringan dari perangkat keras fisik yang meneruskan lalu lintas. Administrator dapat mendefinisikan kebijakan secara terpusat dan menerapkannya di seluruh infrastruktur fisik dan virtual yang didukung. Hal ini sangat berguna di lingkungan dinamis di mana mesin virtual berpindah antar host atau beban kerja sering kali diprovisikan. Kebijakan tersebut dapat mengikuti beban kerja daripada sepenuhnya bergantung pada port fisik atau lokasi jaringan tetap.
Mikro-Segmentasi
Mikro-segmentasi menerapkan kontrol pada tingkat beban kerja atau aplikasi. Server web dapat berkomunikasi dengan server aplikasi pada port tertentu, sementara server aplikasi hanya diizinkan untuk mengakses basis data yang ditunjuk. Lalu lintas lain ditolak kecuali diizinkan secara eksplisit. Pendekatan ini berharga untuk lalu lintas timur-barat, yang bergerak antar sistem internal daripada antara perusahaan dan internet. Segmentasi jaringan tradisional dapat meninggalkan celah ketika beban kerja berbagi host atau ketika lalu lintas melewati titik penegakan jaringan fisik.
VMware NSX dan Sangfor aNET adalah contoh teknologi jaringan yang didefinisikan perangkat lunak yang digunakan untuk mendukung segmentasi granular dalam lingkungan virtualisasi. Kemampuan, arsitektur, lisensi, dan persyaratan operasionalnya harus dievaluasi berdasarkan tujuan infrastruktur dan keamanan organisasi.
Segmentasi Berbasis Identitas
Segmentasi berbasis identitas menambahkan konteks pada keputusan akses jaringan. Alih-alih hanya mengandalkan alamat IP, kebijakan dapat mempertimbangkan identitas pengguna, postur keamanan perangkat, atau aplikasi yang diakses. Hal ini juga selaras dengan segmentasi Zero Trust, di mana akses terus dievaluasi terhadap kebijakan yang telah ditentukan, bukan diberikan hanya karena pengguna atau beban kerja berada di dalam jaringan tepercaya. Segmentasi jaringan tetap menjadi salah satu bagian dari model tersebut, bersama dengan identitas, keamanan perangkat, dan kontrol aplikasi.
Setelah melihat berbagai pendekatan segmentasi yang berbeda, mari kita lihat bagaimana Anda dapat mengimplementasikan kerangka kerja secara praktis dan efisien. Ingat, mengubah pendekatan-pendekatan ini menjadi program yang berfungsi bergantung pada pengurutan langkah, bukan mengimplementasikan semuanya sekaligus.
Menerapkan Segmentasi Jaringan: Kerangka Kerja Praktis
Kesalahan segmentasi yang paling umum adalah memperlakukan proyek ini sebagai perancangan ulang jaringan sekali saja. Pendekatan yang lebih berkelanjutan dimulai dengan risiko bisnis, menetapkan batasan yang dapat dikelola, dan memperluas kontrol seiring organisasi mempelajari lebih lanjut tentang lalu lintasnya. Untuk membantu menerapkan segmentasi bagi organisasi Anda, kami telah merancang kerangka kerja sederhana untuk diikuti:
Langkah 1: Memetakan Arus Lalu Lintas yang Ada
Sebelum mengubah aturan akses, Anda perlu memahami apa yang saling berkomunikasi. Pemantauan aliran jaringan dapat mengungkapkan ketergantungan aplikasi, jalur administrasi jarak jauh, koneksi basis data, dan lalu lintas tak terduga antar sistem.
CISA merekomendasikan untuk memelihara diagram jaringan yang menggambarkan jaringan utama, aliran data, saling ketergantungan, dan koneksi ke pihak ketiga serta lingkungan cloud. Catatan ini juga mendukung respons insiden dengan menunjukkan di mana responden harus memfokuskan perhatian mereka. Tujuannya di sini adalah untuk memetakan lalu lintas aktual, bukan hanya jaringan seperti yang dirancang di atas kertas.
Langkah 2: Tentukan Zona Berdasarkan Risiko Bisnis
Kelompokkan sistem berdasarkan sensitivitas, fungsi, dan dampak bisnis. Titik awal yang berguna meliputi pengguna korporat, aplikasi produksi, pengembangan, layanan yang terhubung ke internet, dan infrastruktur terbatas seperti sistem identitas dan cadangan. Untuk setiap zona, tanyakan:
- Sistem mana yang perlu berkomunikasi?
- Layanan apa saja yang dibutuhkan?
- Koneksi mana yang akan menimbulkan risiko yang tidak dapat diterima?
- Siapa pemilik polis tersebut?
- Bagaimana akses akan diverifikasi selama insiden terjadi?
Pendekatan berbasis risiko menghindari pengeluaran upaya implementasi yang sama pada setiap sistem. Aset bernilai tinggi layak mendapatkan batasan yang lebih ketat dan validasi yang lebih sering.
Langkah 3: Mulai dengan Makro-Segmentasi
Batasan yang luas memberikan fondasi yang mudah dikelola. Sekarang saatnya untuk memisahkan lingkungan perusahaan, produksi, DMZ, pengembangan, dan OT jika sesuai, kemudian memvalidasi bahwa aplikasi bisnis terus berfungsi. Ini juga merupakan cara praktis untuk membangun kepercayaan organisasi. Dengan cara ini, segmentasi jaringan menjadi serangkaian perubahan yang terukur, bukan proyek besar dan mengganggu yang mencoba mendesain ulang setiap koneksi secara bersamaan.
Langkah 4: Tambahkan Mikro-Segmentasi Secara Bertahap
Setelah segmentasi makro berfungsi, perluas kontrol ke beban kerja dan aplikasi yang paling bernilai tinggi. Mulailah dengan sistem yang menimbulkan risiko signifikan atau memiliki persyaratan komunikasi yang relatif jelas. Misalnya, Anda dapat terlebih dahulu membatasi akses ke server manajemen cadangan, kemudian menambahkan kontrol tingkat beban kerja di sekitar aplikasi pemrosesan pembayaran dan basis data sensitif. Hal ini memungkinkan tim keamanan untuk menyempurnakan kebijakan sekaligus mengurangi risiko terganggunya layanan bisnis yang penting.
Langkah 5: Pantau, Uji, dan Pelihara
Kebijakan segmentasi berubah seiring dengan penerapan beban kerja baru, perubahan aplikasi, dan migrasi infrastruktur. CISA dan MITRE sama-sama menekankan pentingnya pemeliharaan dokumentasi jaringan, pemantauan akses, dan pengujian apakah kontrol segmentasi berfungsi sebagaimana mestinya. Program yang matang harus mencakup tinjauan kebijakan berkala, pengujian akses, dan validasi jalur antar zona yang dibatasi. Aturan yang ada di konsol firewall bukanlah bukti bahwa batasan yang dimaksud efektif.
Meskipun ini merupakan pendekatan komprehensif untuk segmentasi, dalam lanskap teknologi modern, perusahaan Anda juga harus memahami segmentasi sebagaimana diterapkan pada lingkungan virtualisasi dan HCI (Human-Computer Interaction).
Segmentasi Jaringan di Lingkungan Virtualisasi dan HCI
Karena virtualisasi mengubah cara beban kerja berkomunikasi, hal ini juga mengubah di mana keamanan jaringan perlu ditegakkan. Dalam lingkungan fisik tradisional, lalu lintas antar server biasanya melewati switch, router, atau firewall. Namun, dalam lingkungan hypervisor, dua mesin virtual pada host fisik yang sama dapat berkomunikasi tanpa lalu lintas tersebut melewati jaringan fisik. Hal ini menciptakan pendekatan baru untuk segmentasi jaringan perusahaan di mana kebijakan yang hanya diberlakukan di batas jaringan fisik mungkin tidak mengontrol setiap jalur komunikasi internal.
Lingkungan virtualisasi dapat menampung banyak aplikasi dan beban kerja pada sejumlah kecil server fisik. Namun, kemudahan infrastruktur bersama juga berarti bahwa mesin virtual yang disusupi mungkin memiliki akses ke beban kerja lain kecuali jika kontrol diterapkan pada lapisan yang sesuai.
Untuk membantu, segmentasi tingkat beban kerja dapat membatasi mesin virtual mana yang berkomunikasi, port mana yang diizinkan, dan bagaimana kebijakan mengikuti beban kerja saat berpindah antar host. Hal ini sangat relevan untuk HCI, di mana komputasi, penyimpanan, dan jaringan terintegrasi ke dalam platform infrastruktur umum. Komponen aNET Sangfor mendukung jaringan yang ditentukan perangkat lunak dan mikro-segmentasi dalam lingkungan HCI Sangfor, menyediakan virtualisasi dan keamanan tingkat perusahaan untuk organisasi yang beroperasi di lingkungan fisik, virtual, dan cloud.
Pada intinya, tujuan aNET adalah untuk memberi administrator cara menerapkan kebijakan jaringan yang terperinci pada beban kerja virtualisasi, membantu mengontrol lalu lintas timur-barat tanpa bergantung sepenuhnya pada perangkat jaringan fisik. Bagi perusahaan yang mengevaluasi Alternatif VMware, ini merupakan pertimbangan arsitektur yang penting. Segmentasi jaringan harus dievaluasi bersamaan dengan hypervisor, penyimpanan, manajemen, dan kontrol keamanan, bukan diperlakukan sebagai pembelian jaringan yang terisolasi.
aNET vs. VMware NSX
VMware NSX dan Sangfor aNET adalah contoh teknologi jaringan yang didefinisikan perangkat lunak yang digunakan untuk mendukung segmentasi granular dalam lingkungan virtualisasi. Kemampuan, arsitektur, lisensi, dan persyaratan operasionalnya harus dievaluasi berdasarkan tujuan infrastruktur dan keamanan organisasi.
Menerapkan dan mengoperasikan NSX dalam skala besar biasanya juga membutuhkan keahlian jaringan khusus, di samping lisensi vSphere dan vSAN yang mendasarinya.
Di sisi lain, Sangfor aNET dirancang untuk menyediakan jaringan terintegrasi dan mikro-segmentasi sebagai bagian dari platform HCI. aNET tidak memerlukan lisensi tambahan atau konsol manajemen terpisah, dan memastikan kesederhanaan operasional bersamaan dengan keseluruhan rangkaian aSV, aSAN, dan Sangfor Cloud Platform.
Sebagian besar proyek migrasi VMware menciptakan risiko segmentasi spesifik dengan kebijakan yang mungkin didokumentasikan di lingkungan sumber tetapi tidak direproduksi secara akurat di tujuan. Dengan cara itu, beban kerja yang sebelumnya memiliki akses terbatas dapat secara tidak sengaja menerima konektivitas yang lebih luas setelah migrasi. Sangfor HCI, menggunakan kemampuan jaringan yang ditentukan perangkat lunak dari aNET, menyediakan kerangka kerja untuk menerapkan kebijakan segmentasi pada mesin virtual yang dimigrasikan.
Bagaimana Sangfor Menghadirkan Segmentasi Jaringan di Seluruh Tumpukan Keamanan
Segmentasi bekerja paling baik ketika penegakan dan deteksi beroperasi bersama. Firewall dapat membatasi lalu lintas, tetapi tim keamanan juga perlu mengetahui kapan terjadi koneksi yang tidak biasa, kapan kebijakan dilanggar, atau kapan akun yang disusupi mencoba mengakses infrastruktur yang dibatasi. Portofolio keamanan dan infrastruktur Sangfor menyediakan beberapa komponen yang dapat berkontribusi pada program segmentasi yang terkoordinasi.
Sangfor Athena NGFW memainkan peran penting dalam segmentasi dengan memberlakukan kontrol akses di batas jaringan, termasuk antara lingkungan perusahaan, produksi, DMZ, dan eksternal. Segmentasi berbasis firewall juga dapat digunakan untuk membatasi akses ke sistem sensitif dan mengontrol lalu lintas antar zona.
Sangfor aNET kemudian memperluas segmentasi ke lingkungan virtualisasi. Dengan menerapkan jaringan yang ditentukan perangkat lunak dan mikro-segmentasi pada tingkat beban kerja, ia dapat membantu menegakkan kebijakan lalu lintas antara mesin virtual dan aplikasi di dalam Sangfor HCI. Hal ini mengatasi keterbatasan umum segmentasi hanya perimeter di mana lalu lintas antar beban kerja pada host yang sama mungkin tidak pernah mencapai firewall fisik.
Sangfor Athena NDR membantu tim keamanan menyelidiki aktivitas mencurigakan dan mengidentifikasi potensi ancaman di seluruh lingkungan. Dalam program segmentasi, ini dapat melengkapi kontrol penegakan dengan memberikan visibilitas ke dalam lalu lintas anomali, upaya pergerakan lateral, atau aktivitas mencurigakan yang melibatkan sistem yang dibatasi. Segmentasi mendefinisikan komunikasi apa yang harus diizinkan; pemantauan membantu mengidentifikasi kapan aktivitas tidak sesuai dengan kebijakan tersebut.
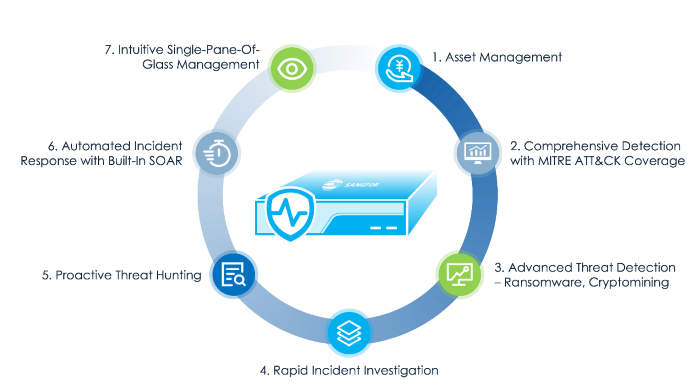
Sekilas Cara Kerja Athena NDR
Arsitektur praktis menggabungkan kontrol firewall tingkat zona dengan kebijakan tingkat beban kerja dan pemantauan keamanan. Hal ini memberikan banyak peluang untuk membatasi dan mendeteksi akses tidak sah. Misalnya, sebuah perusahaan dapat menggunakan Athena NGFW dari Sangfor untuk membatasi akses ke jaringan produksi, aNET untuk mengontrol komunikasi antar beban kerja aplikasi, dan Athena NDR untuk menyelidiki lalu lintas mencurigakan yang melibatkan sistem tersebut. Integrasi dan kemampuan yang tepat harus divalidasi terhadap persyaratan penerapan organisasi.
Bagi perusahaan yang mempertimbangkan alternatif VMware, pertanyaan yang relevan bukanlah sekadar apakah suatu platform menawarkan hypervisor atau firewall. Melainkan apakah arsitektur keseluruhannya dapat mendukung kebutuhan keamanan, ketersediaan, operasional, dan migrasi organisasi.
Segmentasi jaringan harus disertakan dalam evaluasi tersebut sejak awal. Ini adalah pendekatan mendasar yang memengaruhi bagaimana beban kerja terhubung, bagaimana insiden ditangani, dan bagaimana perubahan infrastruktur dapat dikelola dengan aman. Pada akhirnya, segmentasi jaringan harus menjadi praktik utama dalam perangkat infrastruktur TI Anda di tahun 2026.
Pertanyaan yang Sering Diajukan (FAQ)
Praktik membagi jaringan komputer menjadi zona-zona yang lebih kecil dan mengontrol komunikasi antar zona tersebut untuk membatasi akses yang tidak perlu antar sistem dan mengurangi potensi dampak pelanggaran keamanan.
Segmentasi jaringan umumnya menciptakan batasan luas antara kelompok sistem, seperti TI perusahaan, produksi, dan DMZ. Mikro-segmentasi menerapkan kontrol yang lebih terperinci pada beban kerja atau aplikasi individual, termasuk sistem yang berbagi host fisik yang sama.
Hal ini mengurangi jumlah sistem yang dapat dijangkau penyerang setelah mendapatkan akses awal. Ini membantu membatasi pergerakan lateral, melindungi sumber daya sensitif, dan mengurangi potensi cakupan pelanggaran.
Dengan membatasi koneksi yang mungkin digunakan penyerang untuk menyebarkan ransomware antar sistem, hal ini dapat membatasi akses ke server file, infrastruktur cadangan, dan aset penting lainnya, meskipun tidak dapat menjamin bahwa ransomware akan terkendali.
VLAN memisahkan lalu lintas jaringan ke dalam jaringan Layer 2 logis dan umumnya digunakan untuk pemisahan zona yang luas. Mikro-segmentasi menerapkan kebijakan komunikasi yang lebih terperinci dan berbasis beban kerja, sehingga cocok untuk mengontrol lalu lintas dalam lingkungan virtualisasi dan cloud.



