
Çoğu kurumsal güvenlik sistemi, saldırganların içeri girmesini engellemek üzere tasarlanmıştır. Güvenlik duvarları, uç nokta koruması, kimlik doğrulama kontrolleri ve e-posta güvenliği, ihlallerin önlenmesinde rol oynar. Ancak iyi korunan bir kuruluş bile ihlal yaşayabilir. Bu çevre güvenlik önlemlerinin aksine, ağ segmentasyonu, saldırganlar içeri girdikten sonra neler olacağını sınırlamaktan sorumludur. Kuruluşunuzu dışarıdan koruyabilirsiniz, ancak içeride de sağlam savunmalara ihtiyacınız vardır.
Bu makalede, segmentasyonun nasıl çalıştığını, iş sürekliliği için neden önemli olduğunu, geleneksel VLAN'ların mikro segmentasyondan nasıl farklı olduğunu ve pratik bir segmentasyon stratejisinin nasıl oluşturulacağını açıklıyoruz. Ayrıca, sanallaştırılmış altyapıda segmentasyonun rolünü ve Sangfor'un kurumsal düzeydeki platformunun fiziksel ve sanal ortamlarda güvenliği nasıl desteklediğini inceliyoruz. Şimdilik, ağ segmentasyonunun ne olduğunu daha iyi anlayalım.
Ağ Bölümlemesi Nedir?
Ağ segmentasyonu, bir bilgisayar ağını daha küçük, kontrollü alt ağlara veya güvenlik bölgelerine bölme uygulamasıdır. Bu bölgeler arasındaki iletişim daha sonra güvenlik duvarları, erişim kontrol listeleri veya yazılım tanımlı ağlar aracılığıyla uygulanan güvenlik politikalarıyla yönetilir. Her cihazın ve uygulamanın serbestçe iletişim kurmasına izin vermek yerine, segmentasyon hangi sistemlerin trafik alışverişi yapabileceği, hangi hizmetleri kullanabileceği ve hangi koşullar altında kullanabileceği konusunda kurallar belirler.
En önemli fayda, etki alanının küçültülmesidir. Bir iş istasyonu tehlikeye girerse, segmentasyon bu cihazın İK veritabanına veya üretim ağına ulaşmasını engelleyebilir. Saldırgan yine de tehlikeye girmiş iş istasyonuna erişebilir, ancak sonraki adımlar ek izinler veya güvenlik sınırını başarıyla aşmayı gerektirir.
2013 Target veri ihlalinin ardındaki modeli ele alalım. Burada, saldırganlar üçüncü taraf bir tedarikçiden kimlik bilgilerini çaldılar, Target'ın ağına girdiler ve sonunda ödeme kartı verilerine eriştiler. Bu olay, yalnızca çevre güvenliğinin yeterli olmadığını göstermektedir. Bir saldırgan bir kez sisteme sızdıktan sonra, sistemler arasında geçiş yapabilme yeteneği ayrı bir güvenlik endişesi haline gelir.
Bu, fidye yazılımlarında kullanılan prensiple aynıdır. Bir çalışanın dizüstü bilgisayarını ele geçiren bir saldırganın, ciddi hasara yol açmak için o dizüstü bilgisayarı şifrelemesi gerekmez. Alan denetleyicilerine, yedekleme sistemlerine, dosya sunucularına ve iş açısından kritik uygulamalara ulaşmak daha değerli olabilir. Bu, esasen yanal hareket problemidir; saldırganlar, ilk ele geçirmeyi kullanarak ortam genelinde erişimlerini genişletirler. Düz bir ağda, geniş bağlantı bu genişlemeyi çok daha kolay hale getirebilir.
Ağ Bölümlemesi Neden Önemlidir?
Etkin ağ segmentasyonu, kontrollü sınırlar oluşturarak saldırganın erişebileceği sistemleri ve ele geçirilen bir hesabın veya iş yükünün verebileceği zararı sınırlandırır. 2026 yılında işletmeler ayrıca hibrit bulut, sanal makineler, konteynerler, uzaktan erişim ve giderek artan otomatik saldırıların yönetimiyle de mücadele ediyor. Bu ortamlar, ağ segmentasyon güvenliğini çok daha karmaşık hale getiriyor, ancak aynı zamanda çok daha önemli kılıyor.
Ağ segmentasyonu, makro segmentasyon ve mikro segmentasyon olmak üzere iki gruba ayrılabilir. Makro segmentasyon, bir ortamı kurumsal BT, üretim, geliştirme, DMZ ve operasyonel teknoloji gibi geniş bölgelere ayırır. Genellikle VLAN'lar, güvenlik duvarları ve yönlendirme kontrolleriyle uygulanır.
Öte yandan mikro segmentasyon, bireysel iş yüklerine, uygulamalara veya iş yükü gruplarına daha ayrıntılı politikalar uygular. Örneğin, aynı sunucuda bulunan iki sanal makinenin, aynı fiziksel altyapıyı paylaşsalar bile iletişim kurmaları kısıtlanabilir. Her iki yaklaşımın da bir rolü vardır. Makro segmentasyon ana güvenlik sınırlarını belirlerken, mikro segmentasyon bu sınırlar içinde kontroller ekler.
Ağ segmentasyonu bölgeler arasında kontrollü iletişime olanak sağlarken, ağ izolasyonu adı verilen daha kısıtlayıcı bir yaklaşım da iletişimi tamamen engeller veya yalnızca sıkı bir şekilde yönetilen bağlantılara izin verir. Bu, hava boşluklu ortamlarda, son derece hassas sistemlerde ve belirli operasyonel teknoloji ağlarında faydalıdır. Bununla birlikte, bu yaklaşımların hiçbiri bir sistemi tamamen güvenlik ihlallerine karşı bağışık hale getirmez. Unutmayın, amaç güvenlik ihlalinin sonuçlarını kontrol etmektir.
İşletme Perspektifi: Segmentasyon Gerçekte Neyi Engelliyor?
Ağ segmentasyonu, uç nokta koruması, kimlik güvenliği veya olay müdahalesinin yerini tutmaz. İşletme açısından değeri, bu kontrollerin başarısız olmasının sonuçlarını sınırlamasındadır. İşte bu yaklaşımın işletme odaklı bazı faydaları:
Ransomware Blast-Radius Containment
Fidye yazılımı saldırganları, geniş çaplı bir aksamaya neden olmadan önce genellikle sistemleri keşfetmeye, ek kimlik bilgileri edinmeye ve paylaşılan kaynaklara ulaşmaya ihtiyaç duyarlar. Şimdi, bölümlere ayrılmış bir ortam bu yolları kısıtlayabilir. Örneğin, bir saldırgan finans departmanındaki bir iş istasyonunu ele geçirirse, politika yedekleme yönetim sunucularına veya üretim veritabanlarına erişmesini engelleyebilir. Saldırganın, ağda basitçe gezinmek yerine ek kontrolleri aşması gerekecektir.
Bu durum fidye yazılımının tek bir cihaza veya departmana sınırlı kalacağını garanti etmese de riski azaltır. Yine de, yanlış yapılandırılmış kurallar, ele geçirilmiş ayrıcalıklı hesaplar ve paylaşılan yönetim altyapısı yollar oluşturabilir. Bölümlendirme, test edilmiş yedeklemeler, uç nokta kontrolleri, kimlik güvenliği ve olay müdahalesiyle birlikte kullanıldığında en etkili sonucu verir.
Yanal Hareket Önleme
MITRE ATT&CK çerçevesi, yatay hareketi bir saldırının ayrı bir aşaması olarak tanımlar. Saldırganlar, bir sistemden diğerine geçmek için uzaktan hizmetleri, geçerli hesapları veya çalınmış kimlik doğrulama materyallerini kullanabilirler. Bölümleme, erişilebilir sistem ve hizmet sayısını azaltarak bu teknikleri zorlaştırır. Gereksiz meşru bağlantıların azaltılması, saldırganın istismar edebileceği fırsatları da azaltabilir.
İhlal Kapsamını Sınırlama
Bölümleme, hassas bilgileri daha az güvenilir ortamlardan ayırmaya yardımcı olur. Geliştirme iş yükünün otomatik olarak üretim ortamındaki müşteri kayıtlarına erişimi olmamalı ve internete açık bir uygulamanın dahili yönetim sistemlerine sınırsız erişimi olmamalıdır.
İyi tasarlanmış bir politika, iletişimi işletmenin işlevi için gerekli olan hizmetler ve hedeflerle sınırlandırır. Bu, bir soruşturmaya dahil olan sistem sayısını azaltabilir ve müdahale ekiplerinin etkilenen bölgeyi daha hızlı belirlemesine yardımcı olabilir.
Uyumluluk ve Denetim Kapsamı
Ağ segmentasyonu, uyumluluk programlarını da destekleyebilir. PCI DSS, kontrollerin doğru şekilde tasarlanması ve doğrulanması koşuluyla, kart sahibi verisi gereksinimlerine tabi sistemlerin kapsamını azaltmanın bir yolu olarak segmentasyonu kullanır. MITRE'nin kılavuzu da benzer şekilde kritik sistemlerin belirlenmesini, bunların mantıksal veya fiziksel kontrollerle ayrılmasını ve yetkisiz erişimin engellenip engellenmediğinin test edilmesini önermektedir.
Bölümlendirme, uyumluluğun yerini tutmaz. Bir kuruluşun yine de mimarisini, erişim kontrollerini, kayıtlarını ve geçerli gereksinimlerini doğrulaması gerekir. Bununla birlikte, sistemleri veri hassasiyetine ve işlevine göre ayırmak, uyumluluk sınırını tanımlamayı ve sürdürmeyi kolaylaştırabilir.
Segmentasyonun nasıl yardımcı olduğunu daha iyi anladığımıza göre, farklı yaklaşımları ve doğru yaklaşımı seçmenin, her birinin aslında neyi kontrol ettiğini anlamakla nasıl başladığını inceleyelim.
Ağ Bölümleme Yaklaşımları: VLAN'lardan Mikro Bölümlemeye
Farklı yaklaşımlar farklı sorunları çözer. Kuruluşunuz için doğru ağ segmentasyon araçları, ortama, trafik modellerine ve gereken kontrol seviyesine bağlı olacaktır. Sahada karşılaşabileceğiniz başlıca yaklaşımlardan bazıları şunlardır:
| Yaklaşmak | Birincil Rol | Önemli Hususlar |
| VLAN tabanlı segmentasyon | Geniş ağ bölgelerini ayırır. | Yönlendirme ve güvenlik duvarı politikası, istenmeyen VLAN'lar arası erişimi engellemelidir. |
| Güvenlik duvarı tabanlı bölgeler | Ağlar arasındaki trafiği kontrol eder. | Kuralların karmaşıklığı ve doğu-batı yönlü denetim kapasitesi, büyük ölçekte önem taşır. |
| Yazılım tanımlı ağ oluşturma | Fiziksel ve sanal altyapı genelinde politikayı merkezileştirir. | Uygun altyapı ve operasyonel uzmanlık gerektirir. |
| Mikro segmentasyon | Farklı iş yükleri arasındaki iletişimi kısıtlar. | Doğru uygulama bağımlılıklarına ve ayrıntılı politika uygulamasına ihtiyaç duyar. |
| Kimlik tabanlı segmentasyon | Kullanıcılara, cihazlara ve bağlama göre erişim uygular. | Güvenilir kimlik, cihaz ve politika entegrasyonu gerektirir. |
VLAN Tabanlı Bölümleme
VLAN'lar, Katman 2 ağ trafiğini mantıksal yayın alanlarına böler. Departmanları, sunucu ortamlarını ve diğer geniş sistem gruplarını ayırmak için yaygın olarak kullanılırlar. Bu yaklaşım, tanıdık, yaygın olarak desteklenen ve uygulanması nispeten kolay olduğu için kullanışlı olmaya devam etmektedir. Bununla birlikte, bir VLAN otomatik olarak tam bir güvenlik sınırı değildir. VLAN'lar arası yönlendirme, izin verici güvenlik duvarı kuralları ve paylaşılan hizmetler, bölgeler arasında trafiğe hala izin verebilir.
Bir işletme büyüdükçe, VLAN sayısı ve bunlarla ilişkili kuralların yönetimi de zorlaşabilir. Buradaki soru, bir kuruluşun kaç VLAN'a sahip olduğu değil, ortaya çıkan trafik politikasının erişimi anlamlı bir şekilde kısıtlayıp kısıtlamadığıdır.
Güvenlik Duvarı Tabanlı Bölge Bölümlemesi
Güvenlik duvarları, bölgeler arasındaki sınırlarda kuralları uygular. Genellikle, kurumsal kullanıcıları üretim sistemlerinden ayırarak ve operasyonel teknolojiye erişimi kısıtlayarak, halka açık hizmetleri güvenli bir alt ağa veya DMZ'ye yerleştirir.
Bu yaklaşım, yalnızca VLAN ayrımına kıyasla daha güçlü bir uygulama sağlar. Zorluğu ise uygulamalar değiştikçe kuralları korumaktır. Bir uygulama dağıtıldığında doğru olan bir güvenlik duvarı kuralı, bir geçişten, yeni bir bağımlılıktan veya sahiplik değişikliğinden sonra gereksiz veya aşırı izin verici hale gelebilir.
Yazılım Tanımlı Ağ Oluşturma
Yazılım tanımlı ağ (SDN), ağ politikasını trafiği ileten fiziksel donanımdan ayırır. Yöneticiler, politikaları merkezi olarak tanımlayabilir ve desteklenen fiziksel ve sanal altyapı genelinde uygulayabilirler. Bu, sanal makinelerin sunucular arasında hareket ettiği veya iş yüklerinin sık sık sağlandığı dinamik ortamlarda özellikle kullanışlıdır. Politika, tamamen sabit bir fiziksel bağlantı noktasına veya ağ konumuna bağlı kalmak yerine, iş yükünü takip edebilir.
Mikro-Segmentasyon
Mikro segmentasyon, iş yükü veya uygulama düzeyinde kontroller uygular. Bir web sunucusu, belirli bir port üzerinden bir uygulama sunucusuyla iletişim kurabilirken, uygulama sunucusunun yalnızca belirlenmiş veritabanına erişmesine izin verilir. Açıkça yetkilendirilmedikçe diğer trafik reddedilir. Bu yaklaşım, işletme ile internet arasında değil, dahili sistemler arasında hareket eden doğu-batı trafiği için değerlidir. Geleneksel ağ segmentasyonu, iş yükleri aynı sunucuyu paylaştığında veya trafik fiziksel ağ uygulama noktalarını atladığında boşluklar bırakabilir.
VMware NSX ve Sangfor aNET, sanallaştırılmış ortamlarda ayrıntılı segmentasyonu desteklemek için kullanılan yazılım tanımlı ağ teknolojilerine örneklerdir. Bu teknolojilerin yetenekleri, mimarisi, lisanslaması ve operasyonel gereksinimleri, kuruluşun altyapı ve güvenlik hedeflerine göre değerlendirilmelidir.
Kimlik Tabanlı Segmentasyon
Kimlik tabanlı segmentasyon, ağ erişim kararlarına bağlam ekler. Yalnızca IP adreslerine güvenmek yerine, bir politika kullanıcının kimliğini, cihazın güvenlik durumunu veya erişilen uygulamayı dikkate alabilir. Bu aynı zamanda, erişimin yalnızca güvenilir bir ağ içinde olduğu için değil, tanımlanmış bir politikaya göre sürekli olarak değerlendirildiği Sıfır Güven segmentasyonuyla da uyumludur. Ağ segmentasyonu, kimlik, cihaz güvenliği ve uygulama kontrolleriyle birlikte bu modelin bir parçası olmaya devam etmektedir.
Farklı segmentasyon yaklaşımlarının hepsini gördükten sonra, bir çerçeveyi pratik ve verimli bir şekilde nasıl uygulayabileceğinize bakalım. Unutmayın, bu yaklaşımları çalışan bir programa dönüştürmek, her şeyi aynı anda uygulamak değil, sıralama yapmakla ilgilidir.
Ağ Bölümlemesinin Uygulanması: Pratik Bir Çerçeve
En yaygın segmentasyon hatası, projeyi tek seferlik bir ağ yeniden tasarımı olarak ele almaktır. Daha sürdürülebilir bir yaklaşım, iş riskini dikkate alarak başlar, yönetilebilir sınırlar belirler ve kuruluş trafiği hakkında daha fazla bilgi edindikçe kontrolleri genişletir. Kuruluşunuz için segmentasyonun uygulanmasına yardımcı olmak amacıyla, izlenecek basit bir çerçeve tasarladık:
Adım 1: Mevcut Trafik Akışlarını Haritalandırın
Erişim kurallarını değiştirmeden önce, hangi uygulamanın hangi uygulamayla iletişim kurduğunu anlamanız gerekir. Ağ akışı izleme, uygulama bağımlılıklarını, uzaktan yönetim yollarını, veritabanı bağlantılarını ve sistemler arasındaki beklenmeyen trafiği ortaya çıkarabilir.
CISA , büyük ağları, veri akışlarını, karşılıklı bağımlılıkları ve üçüncü taraflarla ve bulut ortamlarıyla olan bağlantıları açıklayan ağ diyagramlarının tutulmasını önermektedir. Bu kayıtlar ayrıca, müdahale ekiplerinin dikkatlerini nereye odaklamaları gerektiğini göstererek olay müdahalesini de destekler. Buradaki amaç, yalnızca kağıt üzerinde tasarlanmış ağın değil, gerçek trafiğin haritasını çıkarmaktır.
Adım 2: İş Riskine Göre Bölgeleri Tanımlayın
Sistemleri hassasiyet, işlev ve iş etkisi açısından gruplandırın. Yararlı bir başlangıç noktası olarak kurumsal kullanıcılar, üretim uygulamaları, geliştirme, internete açık hizmetler ve kimlik ve yedekleme sistemleri gibi kısıtlı altyapılar yer alabilir. Her bölge için şu soruları sorun:
- Hangi sistemlerin iletişim kurması gerekiyor?
- Hangi hizmetlere ihtiyaç duyulmaktadır?
- Hangi bağlantılar kabul edilemez risk oluşturur?
- Poliçenin sahibi kim?
- Bir olay sırasında erişim nasıl doğrulanır?
Risk tabanlı bir yaklaşım, her sisteme aynı uygulama çabasını harcamaktan kaçınmayı sağlar. Yüksek değerli varlıklar daha kısıtlayıcı sınırlara ve daha sık doğrulamaya ihtiyaç duyar.
3. Adım: Makro Segmentasyonla Başlayın
Geniş sınırlar yönetilebilir bir temel sağlar. Şimdi, uygun yerlerde kurumsal, üretim, DMZ, geliştirme ve OT ortamlarını ayırmanın ve ardından iş uygulamalarının çalışmaya devam ettiğini doğrulamanın zamanı geldi. Bu aynı zamanda kurumsal güveni oluşturmanın pratik bir yoludur. Bu şekilde, ağ segmentasyonu, her bağlantıyı aynı anda yeniden tasarlamaya çalışan büyük, yıkıcı bir proje yerine, ölçülebilir değişiklikler dizisi haline gelir.
4. Adım: Aşamalı Olarak Mikro Segmentasyon Ekleyin
Makro segmentasyon çalışmaya başladıktan sonra, kontrolleri en yüksek değere sahip iş yüklerine ve uygulamalara genişletin. Önemli risk taşıyan veya nispeten net iletişim gereksinimlerine sahip sistemlerle başlayın. Örneğin, önce yedekleme yönetim sunucularına erişimi kısıtlayabilir, ardından ödeme işleme uygulamaları ve hassas veritabanları etrafında iş yükü düzeyinde kontroller ekleyebilirsiniz. Bu, güvenlik ekibinin kritik iş hizmetlerinin bozulma riskini azaltırken politikayı iyileştirmesine olanak tanır.
Adım 5: İzleme, Test Etme ve Bakım
Yeni iş yükleri devreye alındıkça, uygulamalar değiştikçe ve altyapı taşındıkça segmentasyon politikaları da değişir. CISA ve MITRE, ağ dokümantasyonunun korunmasını, erişimin izlenmesini ve segmentasyon kontrollerinin amaçlandığı gibi çalışıp çalışmadığının test edilmesini vurgulamaktadır. Olgun bir program, periyodik politika incelemelerini, erişim testlerini ve kısıtlanmış bölgeler arasındaki yolların doğrulanmasını içermelidir. Güvenlik duvarı konsolunda bulunan bir kural, amaçlanan sınırın etkili olduğunun kanıtı değildir.
Bu, segmentasyona yönelik kapsamlı bir yaklaşım olsa da, modern teknoloji ortamında şirketinizin sanallaştırılmış ve insan-bilgisayar etkileşimi (HCI) ortamlarına uygulanan segmentasyonu da anlaması gerekir.
Sanallaştırılmış ve İnsan-Bilgisayar Etkileşimi Ortamlarında Ağ Bölümlemesi
Sanallaştırma, iş yüklerinin iletişim biçimini değiştirdiği için, ağ güvenliğinin nerede uygulanması gerektiğini de değiştirir. Geleneksel fiziksel bir ortamda, sunucular arasındaki trafik genellikle anahtarlar, yönlendiriciler veya güvenlik duvarlarından geçer. Bununla birlikte, bir hipervizör ortamında, aynı fiziksel ana bilgisayardaki iki sanal makine, bu trafiğin fiziksel ağdan geçmesine gerek kalmadan iletişim kurabilir. Bu, yalnızca fiziksel ağ sınırında uygulanan bir politikanın her iç iletişim yolunu kontrol edemeyebileceği yeni bir kurumsal ağ bölümlendirme yaklaşımı yaratır.
Sanallaştırılmış bir ortam, az sayıda fiziksel sunucuda birçok uygulama ve iş yükünü barındırabilir. Bununla birlikte, paylaşımlı altyapının sağladığı kolaylık, uygun katmanda kontroller uygulanmadığı takdirde, tehlikeye atılmış bir sanal makinenin diğer iş yüklerine erişebileceği anlamına da gelir.
Yardımcı olmak için, iş yükü düzeyinde segmentasyon, hangi sanal makinelerin iletişim kuracağını, hangi portlara izin verileceğini ve bir iş yükü ana bilgisayarlar arasında hareket ederken politikanın nasıl izleneceğini kısıtlayabilir. Bu, özellikle bilgi işlem, depolama ve ağ iletişiminin ortak bir altyapı platformuna entegre edildiği HCI için önemlidir. Sangfor'un aNET bileşeni, Sangfor HCI ortamlarında yazılım tanımlı ağ iletişimi ve mikro segmentasyonu destekleyerek, fiziksel, sanal ve bulut ortamlarında faaliyet gösteren kuruluşlar için kurumsal düzeyde sanallaştırma ve güvenlik sağlar.
Özünde, aNET'in amacı, yöneticilere sanallaştırılmış iş yüklerine ayrıntılı ağ politikası uygulama olanağı sağlamak ve yalnızca fiziksel ağ aygıtlarına bağlı kalmadan doğu-batı trafiğini kontrol etmeye yardımcı olmaktır. VMware Alternatifi değerlendiren işletmeler için bu önemli bir mimari husustur. Ağ segmentasyonu, izole bir ağ satın alımı olarak ele alınmak yerine, hipervizör, depolama, yönetim ve güvenlik kontrolleriyle birlikte değerlendirilmelidir.
aNET ve VMware NSX karşılaştırması
VMware NSX ve Sangfor aNET, sanallaştırılmış ortamlarda ayrıntılı segmentasyonu desteklemek için kullanılan yazılım tanımlı ağ teknolojilerine örneklerdir. Bu teknolojilerin yetenekleri, mimarisi, lisanslaması ve operasyonel gereksinimleri, kuruluşun altyapı ve güvenlik hedeflerine göre değerlendirilmelidir.
NSX'i büyük ölçekte dağıtmak ve çalıştırmak, temel vSphere ve vSAN lisanslamasına ek olarak, genellikle özel ağ uzmanlığı da gerektirir.
Öte yandan, Sangfor aNET, HCI platformunun bir parçası olarak entegre ağ iletişimi ve mikro segmentasyon sağlamak üzere tasarlanmıştır. aNET, ek lisanslama gereksinimleri veya ayrı yönetim konsolları içermez ve tam aSV, aSAN ve Sangfor Cloud Platform yığınıyla birlikte operasyonel basitliği sağlar.
Çoğu VMware geçiş projesi, kaynak ortamda belgelenmiş ancak hedef ortamda doğru şekilde yeniden üretilmeyen politikalarla ilgili belirli bir segmentasyon riski oluşturur. Bu şekilde, daha önce kısıtlı erişime sahip bir iş yükü, geçişten sonra istemeden daha geniş bir bağlantı elde edebilir. Sangfor HCI, aNET'in yazılım tanımlı ağ yeteneklerini kullanarak, geçişi yapılan sanal makinelere segmentasyon politikası uygulamak için bir çerçeve sağlar.
Sangfor, Güvenlik Altyapısı Genelinde Ağ Bölümlendirmesini Nasıl Sağlıyor?
Segmentasyon, uygulama ve tespit birlikte çalıştığında en iyi sonucu verir. Bir güvenlik duvarı trafiği kısıtlayabilir, ancak güvenlik ekiplerinin ayrıca olağandışı bir bağlantı oluştuğunda, bir politika atlatıldığında veya tehlikeye atılmış bir hesabın kısıtlanmış altyapıya erişmeye çalıştığında bunu bilmesi gerekir. Sangfor'un güvenlik ve altyapı portföyü, koordineli bir segmentasyon programına katkıda bulunabilecek çeşitli bileşenler sunmaktadır.
Sangfor'un Athena NGFW'si, kurumsal, üretim, DMZ ve harici ortamlar da dahil olmak üzere ağ sınırlarında erişim kontrollerini uygulayarak segmentasyonda çok önemli bir rol oynar. Güvenlik duvarı tabanlı segmentasyon, hassas sistemlere erişimi kısıtlamak ve bölgeler arasındaki trafiği kontrol etmek için de kullanılabilir.
Sangfor aNET daha sonra segmentasyonu sanallaştırılmış ortama genişletir. Yazılım tanımlı ağ oluşturma ve iş yükü düzeyinde mikro segmentasyon uygulayarak, Sangfor HCI içindeki sanal makineler ve uygulamalar arasında trafik politikasının uygulanmasına yardımcı olabilir. Bu, aynı ana bilgisayardaki iş yükleri arasındaki trafiğin fiziksel güvenlik duvarına asla ulaşamayabileceği, yalnızca çevre segmentasyonunun yaygın bir sınırlamasını giderir.
Sangfor'un Athena NDR çözümü, güvenlik ekiplerinin şüpheli faaliyetleri araştırmasına ve ortam genelinde potansiyel tehditleri belirlemesine yardımcı olur. Bir segmentasyon programında, bu çözüm, anormal trafiğe, yatay hareket girişimlerine veya kısıtlı sistemleri içeren şüpheli faaliyetlere görünürlük sağlayarak uygulama kontrollerini tamamlayabilir. Segmentasyon, hangi iletişime izin verilmesi gerektiğini tanımlar; izleme ise faaliyetin bu politikaya uymadığı durumları belirlemeye yardımcı olur.
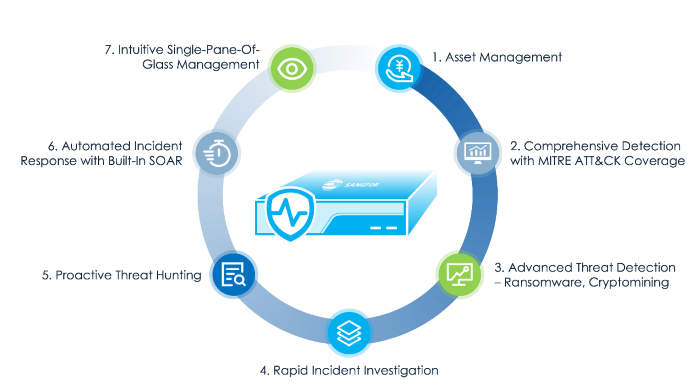
Athena NDR Nasıl Çalışır? (Kısaca)
Pratik bir mimari, bölge düzeyindeki güvenlik duvarı kontrollerini iş yükü düzeyindeki politika ve güvenlik izleme ile birleştirir. Bu, yetkisiz erişimi kısıtlamak ve tespit etmek için birden fazla fırsat sunar. Örneğin, bir işletme, üretim ağına erişimi kısıtlamak için Sangfor'un Athena NGFW'sini, uygulama iş yükleri arasındaki iletişimi kontrol etmek için aNET'i ve bu sistemleri içeren şüpheli trafiği araştırmak için Athena NDR'yi kullanabilir. Tam entegrasyon ve yetenekler, kuruluşun dağıtım gereksinimlerine göre doğrulanmalıdır.
VMware alternatiflerini değerlendiren işletmeler için önemli soru, bir platformun yalnızca hipervizör veya güvenlik duvarı sunup sunmadığı değil, genel mimarinin kuruluşun güvenlik, kullanılabilirlik, operasyonel ve geçiş gereksinimlerini destekleyip destekleyemeyeceğidir.
Ağ segmentasyonu, değerlendirmeye en başından itibaren dahil edilmelidir. İş yüklerinin nasıl bağlandığını, olayların nasıl kontrol altına alındığını ve altyapı değişikliklerinin nasıl güvenli bir şekilde yönetilebileceğini etkileyen temel bir yaklaşımdır. Sonuç olarak, ağ segmentasyonu 2026 BT altyapı araç setinizde öncelikli bir uygulama olmalıdır.
SSS
Bilgisayar ağını daha küçük bölgelere ayırma ve sistemler arasındaki iletişimi kontrol etme uygulaması; bu sayede sistemler arası gereksiz erişim sınırlandırılır ve güvenlik ihlalinin potansiyel etkisi azaltılır.
Ağ segmentasyonu genellikle kurumsal BT, üretim ve DMZ gibi sistem grupları arasında geniş sınırlar oluşturur. Mikro segmentasyon ise aynı fiziksel sunucuyu paylaşan sistemler de dahil olmak üzere, bireysel iş yüklerine veya uygulamalara daha ayrıntılı kontroller uygular.
Bu, saldırganın ilk erişimi sağladıktan sonra ulaşabileceği sistem sayısını azaltır. Yanal hareketi sınırlamaya, hassas kaynakları korumaya ve bir ihlalin potansiyel kapsamını azaltmaya yardımcı olur.
Saldırganların sistemler arasında fidye yazılımı yaymak için kullanabileceği bağlantıları kısıtlayarak, dosya sunucularına, yedekleme altyapısına ve diğer kritik varlıklara erişimi sınırlayabilir; ancak fidye yazılımının tamamen kontrol altına alınacağını garanti edemez.
VLAN'lar ağ trafiğini mantıksal Katman 2 ağlarına ayırır ve genellikle geniş bölge ayrımı için kullanılır. Mikro segmentasyon, daha ayrıntılı, iş yükü düzeyinde iletişim politikaları uygulayarak sanallaştırılmış ve bulut ortamlarında trafiği kontrol etmek için uygun hale gelir.



