
Kurumsal altyapı önemli bir değişim dönemine giriyor ve şirketlerin bu değişime ayak uydurması veya geride kalması gerekiyor. VMware lisanslama yeniden yapılandırması, artan altyapı maliyetleri ve kamu bulutuna geri dönüş, donanım yenileme döngüleri ve artan yapay zeka gereksinimleriyle birlikte, daha fazla kuruluş iş yüklerinin nerede çalıştığını ve nasıl yönetildiğini yeniden değerlendirmek zorunda kalıyor. Birçok işletme için 2026, önümüzdeki yıllarda BT operasyonlarını şekillendirecek altyapı kararları için çok önemli bir yıl haline geliyor.
Ancak, sorun sanal makineleri bir ortamdan diğerine taşımak kadar basit değil. Her iş yükünün farklı performans gereksinimleri, bağımlılıkları, güvenlik hususları ve bir sorun çıkması durumunda ortaya çıkacak iş sonuçları vardır. Yalnızca teknik bir kontrol listesiyle donatılmış bir geçiş planı, uygulamaların bağlantısını kaybetmesi, yedeklemelerin başarısız olması veya kullanıcıların beklenmedik kesintiler yaşaması durumunda hızla bir iş sürekliliği sorununa dönüşebilir. Bu nedenle, iş yükü geçişi sadece teknik bir proje olarak değil, stratejik bir iş kararı olarak ele alınmalıdır.
Günümüzde, daha geniş altyapı ihtiyaçlarını değerlendirmeden acil maliyet baskılarına tepki veren kuruluşlar, bir dizi operasyonel zorluğu başka bir dizi zorlukla değiştirme riskiyle karşı karşıyadır. Sanal makine geçişi ile iş yükü geçişi arasındaki farkı düşünün. Sanal makine geçişi, bir sanal makineyi sunucular, veri merkezleri veya platformlar arasında taşırken, iş yükü geçişi daha geniş bir bakış açısıyla, uygulamanın taşınması gerekip gerekmediğine, hangi ortamın onu en iyi şekilde desteklediğine ve sonrasında başarılı bir şekilde çalışması için hangi değişikliklerin gerekli olduğuna odaklanır.
Bazı iş yükleri için mevcut bir platformda kalmak doğru karar olmaya devam ediyor. Ancak diğerleri alternatif bir hipervizörden, özel buluttan, genel buluttan veya modern Hiper Bütünleşik Altyapıdan (HCI) fayda sağlayabilir. Amaç her şeyi taşımak değil, iş değerine dayalı bilinçli seçimler yapmaktır. Bu kılavuz, 2026'da iş yükü geçişini yönlendiren güçleri inceliyor, iş yüklerinin nereye ait olduğuna karar vermek için pratik bir çerçeve oluşturuyor, VMware iş yükü geçişinin risklerini ortaya koyuyor ve işletmelerin operasyonel istikrarı korurken altyapıyı nasıl modernize edebileceklerini gösteriyor. Öyleyse, önce bazı temel kavramları ele alalım.
İş Yükü Geçişi Nedir?
İş yükü geçişi, bir uygulamanın ve onu destekleyen kaynakların işlevselliği, güvenliği ve gerekli hizmet seviyelerini koruyarak bir altyapı ortamından diğerine taşınması işlemidir. Bu kaynaklar tipik olarak işlem gücü, depolama, ağ iletişimi, işletim sistemleri, uygulama yapılandırmaları, kimlik hizmetleri ve yedekleme düzenlemelerini içerir. Uygulamaya bağlı olarak, veritabanları, ara yazılımlar, entegrasyonlar ve harici hizmetler de içerebilir.
Bu nedenle, bir iş yükü yalnızca bir sanal makineden ibaret değildir. Bir sunucuyu başarıyla taşımak, üzerinde çalışan uygulamanın doğru şekilde çalışacağını garanti edemez. Veritabanına erişilemeyebilir, güvenlik duvarı kuralları aktarılamayabilir veya planlanmış yedekleme işleri artık çalışmayabilir. Öte yandan, etkili uygulama geçişi, gerçek taşıma başlamadan çok önce bu bağımlılıkları hesaba katar. Genel olarak üç ana iş yükü geçiş yaklaşımı vardır, ayrıca artık taşınması gerekmeyen uygulamalar için dördüncü bir seçenek daha vardır: bunları devre dışı bırakmak veya değiştirmek.
- Lift-and-Shift : Mevcut bir iş yükünü minimum değişikliklerle yeni bir ortama taşımak ve uygulama istikrarlı ve iyi anlaşılmış olduğunda geçişi hızlandırmak. Ancak bu yöntem, mevcut verimsizlikleri hedef platforma taşıyabilir.
- Platform Değiştirme : Hedef ortamın yeteneklerinden yararlanmak için hedefli değişiklikler yapmak. Örneğin, bir işletme bir veritabanı sanal makinesini yeni bir ortama taşıyabilir ve yönetilen bir veritabanı hizmeti benimseyebilir veya uygulamanın depolama ve kaynak yapılandırmasını hedef platformun avantajlarından yararlanacak şekilde ayarlayabilir. Bir sanal makineyi VMware'den başka bir hipervizöre minimum değişiklikle taşımak genellikle "kaldır ve taşı" işlemidir.
- Yeniden Mimari Oluşturma : Bir uygulamayı konteynerler, mikro hizmetler veya bulut tabanlı hizmetler gibi farklı bir ortam için yeniden tasarlamak. Bu, uzun vadeli esneklik sağlayabilir ancak genellikle daha fazla zaman, test, yatırım ve uygulama uzmanlığı gerektirir.
Sonuç olarak, en iyi iş yükü geçiş stratejisi, uygulamanın iş önemi, teknik durumu ve gelecekteki gereksinimleriyle uyumlu olan yaklaşımdır. Her eski uygulamanın tamamen yeniden tasarlanması gerekmez ve her uygulamanın olduğu gibi taşınması da gerekmez. Şimdi, iş yükü geçişinin bugün neden ön plana çıktığına bakalım.
2026 İş Yükü Geçişi Manzarası: Bu Dalganın Sebebi Ne?
Günümüzde, işletmelerin iş yükü yerleştirmesine yaklaşım biçimini değiştiren birçok gerçek piyasa gücü bulunmaktadır. Bunların her biri, sektör genelinde uygulamalarda veya zihniyetlerde önemli bir değişimi temsil etmektedir. Bu faktörleri anlamak, iş yükü geçişinin işletmeler için neden öncelikli bir endişe kaynağı olması gerektiğini anlamanın anahtarıdır.
VMware Lisanslama Yeniden Yapılandırması
Broadcom'un VMware'i satın alması, şirketin ürün portföyünü ve lisanslama modelini değiştirdi; bu değişiklikler arasında kalıcı lisans satışlarından aboneliklere geçiş de yer alıyor. Bu hamle, birçok kuruluşun yenileme taahhütlerini, altyapı ekonomisini ve tek bir sanallaştırma ekosistemine uzun vadeli bağımlılıklarını yeniden değerlendirmesine yol açtı. Birçok kuruluş için, VMware yenileme maliyetlerindeki artış, daha geniş bir iş yükü geçiş stratejisi için bir katalizör haline geldi ve şirketleri hangi iş yüklerinin VMware'de kalması, hangilerinin Sangfor HCI gibi alternatif hipervizörlere taşınması ve hangilerinin buluta taşınması gerektiği konusunda yeniden değerlendirme yapmaya yöneltti.
Bulut Geri Dönüşü
Genel bulut birçok kuruluş için vazgeçilmez olmaya devam ediyor, ancak bulut benimseme süreci, altyapı maliyetlerini iş yükü davranışıyla eşleştirmenin önemini de ortaya koydu. Sonuç olarak, birçok kuruluş iş yüklerini genel bulutlardan özel altyapıya taşıyor. Broadcom'un 2026 Özel Bulut Görünümü araştırmasına göre, işletmelerin yaklaşık %83'ü artık iş yüklerini özel bulutlara geri taşımayı düşünüyor. Bu durum özellikle öngörülebilir talepleri, yüksek veri aktarım gereksinimleri, katı gecikme ihtiyaçları veya belirli veri yerleşimi yükümlülükleri olan iş yükleri için geçerlidir. Bunun aksine, talebi oldukça değişken olan veya yönetilen bulut hizmetlerine güçlü bir bağımlılığı olan uygulamalar genel bulut için daha uygun olabilir.
Yapay Zeka Altyapısı Talepleri
Yapay zekanın yükselişi, iş yükü geçişine yeni bir boyut katıyor. Çıkarım, model geliştirme, analiz ve veri hazırlama, işlem gücü, depolama ve ağ oluşturma konusunda yeni talepler ortaya koyuyor. IDC, dünya genelinde yapay zeka altyapı harcamalarının 2025'te 318 milyar dolara ulaştığını ve 2026 için 487 milyar dolar öngördüğünü, bu da altyapı planlamasını yeniden şekillendiren yatırımın ölçeğini gösteriyor.
Bazı işletmeler için, GPU desteği, NVMe depolama ve yüksek bant genişliğine sahip ağ bağlantısı içeren modern bir HCI veya özel bulut platformu, yapay zeka iş yükleri için pratik bir temel sağlayabilir; ancak doğru tasarım, model boyutuna, veri konumuna ve performans gereksinimlerine bağlıdır.
Donanımın Ömrünün Sonu
2010'ların ortalarından sonlarına doğru satın alınan birçok sunucu artık satıcı garantisinin veya destek sonlandırma tarihinin sonuna ulaşmış durumda ve bu da uygulama kullanılabilirliğini korurken donanımı yenileme baskısı yaratıyor. Yeni altyapıya geçiş, sanallaştırma, depolama, ağ tasarımı ve felaket kurtarma konularını yeniden değerlendirme fırsatı sunuyor.
Şimdi, iş yükü geçişine yönelik pratik yaklaşım, her yöntemin girişimlerini koordine ederken kapsamlarını kontrol altında tutmaktır. Hedef platformu doğrulayarak, donanım uyumluluğunu belirleyerek ve ardından iş yüklerini yönetilebilir dalgalar halinde geçirerek başlayın. Ancak daha ayrıntılı bir yol için, hangi iş yükünün nereye gitmesi gerektiğine nasıl karar vereceğimize bakalım.
İş Yükü Geçiş Karar Çerçevesi: Her İş Yükü Nereye Taşınmalı?
Sonuç olarak, en etkili iş yükü geçiş stratejisi, her uygulamayı daha geniş bir altyapı planı içindeki ayrı bir iş kararı olarak ele alır. Aşağıdaki dört adımlı çerçeve, teknik ekiplerin ve iş liderlerinin bu kararları tutarlı ve etkili bir şekilde almalarına yardımcı olacaktır.
Adım 1: İş Yüklerini Geçiş Profiliyle Sınıflandırın
Geçiş planınızın sağlam bir temele ihtiyacı olacak ve bu ancak her iş yükünün ne yaptığını ve nasıl optimize edilebileceğini anlayarak sağlanabilir. Her iş yükünü şu dört kritere göre değerlendirerek başlayın:
| Kriter | Temel soru | Neyi değerlendirmeli? |
| İşletme Kritikliği | Uygulama kullanılamaz hale gelirse ne olur? | Gelir üzerindeki etki, operasyonel aksama, toparlanma gereksinimleri |
| Teknik Karmaşıklık | Başvurunun taşınması ne kadar zor? | Bağımlılıklar, entegrasyonlar, işletim sistemi, veritabanı ve ağ gereksinimleri |
| Değişim Duyarlılığı | Uygulama ne kadar göç riskine dayanabilir? | Bakım aralıkları, performans toleransları, düzenleyici yükümlülükler |
Bu değerlendirmeye uygulama sahipleri, altyapı ekipleri, güvenlik uzmanları ve finans temsilcileri dahil edilmelidir. Teknik ekipler bağımlılıkları anlamalı, iş paydaşları ise kesinti maliyetini ve uygulama davranışındaki değişikliklerin sonuçlarını netleştirmelidir.
Adım 2: İş Yüklerini Doğru Geçiş Kalıbıyla Eşleştirin
İş yükleriniz sınıflandırıldıktan sonra, uygun bir geçiş yaklaşımı seçin.
Lift-and-Shift (Taş ve Taşı) : Hedef platformla uyumlu ve minimum uygulama değişikliğiyle taşınması gereken istikrarlı iş yükleri için en iyisidir. Geçiş sürelerini kısaltabilir, ancak performans ve kaynak tahsisi yine de doğrulanmalıdır.
Platform Değiştirme : Hedeflenen değişikliklerin bir iş yükünün hedef altyapıyı nasıl kullandığını iyileştirebileceği durumlarda idealdir. Örneğin, bir VMware sanal makinesinin Sangfor HCI'ye taşınması, iş yükü uyumluluğu ve doğrulamasına bağlı olarak, uygun şekilde yapılandırılmış aSAN depolama politikalarından ve revize edilmiş kaynak tahsislerinden fayda sağlayabilir.
Yeniden mimarileştirme : Mevcut tasarımın ölçeklenebilirliği, sürdürülebilirliği veya iş çevikliğini sınırladığı durumlarda faydalıdır. Konteynerleştirme veya uygulama yeniden tasarımı haklı görülebilir, ancak her geçiş için varsayılan bir gereklilik olmaktan ziyade net bir iş gerekçesine dayanmalıdır.
Kullanımdan Kaldır veya Değiştir : Gereksiz, eskimiş veya düşük değerli uygulamalar için en uygunudur; bu uygulamalar güvenli bir şekilde devre dışı bırakılabilir veya uygun bir SaaS hizmetiyle değiştirilebilir.
3. Adım: Riske Göre Göçleri Sıralayın
Tüm iş yüklerini aynı anda taşımaktan ve iş akışında tıkanıklık yaratmaktan kaçınmak için, geçiş araçlarınızı, işletim prosedürlerinizi, ağ yapılandırmanızı ve yedekleme entegrasyonunuzu test etmek üzere düşük karmaşıklıkta uygulamalardan oluşan bir pilot grupla başlayın. Daha zorlu uygulamaları taşımadan önce, bu süreçten elde edilen dersleri kullanarak süreci iyileştirin.
Sonraki aşamaları uygulama bağımlılıklarına, işlevine, bakım pencerelerine ve geri alma gereksinimlerine göre gruplandırmaya çalışın. Büyük işletmeler için program birden fazla çeyreğe veya yıla yayılabilir. 12 ila 36 aylık bir planlama ufku, önemli bir varlık için yararlı bir başlangıç noktası olabilir, ancak gerçek zaman çizelgesi iş yükü hacmine, sözleşme sürelerine, mevcut personele ve uygulama karmaşıklığına bağlıdır.
4. Adım: Herhangi bir şeye geçmeden önce başarıyı tanımlayın.
İş yükünün taşınması, sanal makinenin hedef hipervizörde başlatılmasıyla başarılı bir şekilde tamamlanmış sayılmaz. Öncelikle ölçülebilir kabul kriterlerini önceden tanımlamanız gerekir. Bunlar şunları içerebilir:
- Uygulama yanıt süreleri ve kaynak kullanımı, belirlenmiş temel değerlerle karşılaştırılmıştır.
- Kullanılabilirlik, kurtarma süresi hedefleri (RTO'lar) ve kurtarma noktası hedefleri (RPO'lar).
- Hedef platformda yedekleme ve geri yükleme testleri başarıyla tamamlandı.
- Ağ bağlantısı, kimlik entegrasyonu, erişim kontrolleri ve güvenlik izleme.
- Uygulama sahibi onayı ve son kullanıcı doğrulaması.
- Belgelenmiş bir geri alma karar noktası ve süreci.
Bu son adım, iş yükü geçişini bir dizi altyapı değişikliğinden kontrollü bir iş dönüşümüne dönüştürüyor. Şimdi, VMware geçişinin 2026'da neden bu kadar önemli bir öncelik haline geldiğine odaklanalım.
VMware İş Yükü Geçişi: 2026'da Kurumsal Öncelik
Büyük VMware altyapılarına sahip şirketler için geçiş, genellikle tek bir teknik işlemden ziyade portföy düzeyinde bir programdır. Yüzlerce veya binlerce sanal makine çalıştıran bir kuruluş, platform seçimi, bağımlılıklar, testler, lisanslama, kurumsal hazırlık ve hizmet sürekliliğini birlikte yönetmelidir. Ancak, VMware geçişine başlamadan önce iş akışlarınızı ve mevcut alternatifleri anlamak önemlidir.
VMware geçişine başlamadan önce hedef konumu değerlendirin.
VMware'i değiştirmeye karar vermeden önce dört alanı değerlendirin:
- İş Yükü Uyumluluğu : Uygulama ve konuk işletim sistemi, önemli bir yeniden tasarım gerektirmeden hedef hipervizörde çalışabilir mi? Yalnızca genel uyumluluk ifadelerine güvenmek yerine, gerçek iş yükünü test edin.
- Operasyonel Aşinalık : Altyapı ekibi, tedarik, izleme, sorun giderme, güvenlik ve kurtarma işlemlerini etkili bir şekilde yönetebiliyor mu? Eğitim ve işletim prosedürlerinde yapılacak değişiklikleri göz önünde bulundurun.
- Toplam Sahip Olma Maliyeti : Lisanslar, destek, donanım, geçiş hizmetleri, yeniden eğitim, yedekleme, felaket kurtarma ve devam eden yönetim dahil olmak üzere üç ila beş yıllık maliyetleri karşılaştırın.
- Ekosistem Olgunluğu : Yedekleme, izleme, güvenlik, otomasyon ve felaket kurtarma araçlarıyla entegrasyonları doğrulayın. İlgili sürümler ve dağıtım yapılandırmaları için desteği teyit edin.
Bu değerlendirme hem iş hem de teknik paydaşları içermelidir. Yalnızca lisanslama maliyetleri açısından cazip görünen bir platform, kapsamlı yeniden eğitim gerektiriyorsa veya desteklenmeyen bağımlılıklar getiriyorsa en iyi sonucu vermeyebilir.
VMware'den Geçiş Yaparken Dikkat Edilmesi Gereken Başlıca Teknik Hususlar
VMware geçiş kampanyasına başlamadan önce şirketinizin değerlendirmesi gereken çeşitli teknik unsurlar da bulunmaktadır. Bunlar şunlardır:
- Disk Biçimi Dönüştürme: VMware sanal makineleri genellikle VMDK sanal disk dosyalarını kullanır. Farklı bir hipervizöre geçiş, desteklenen bir disk biçimine dönüştürme veya içe aktarma gerektirebilir. Hedef platformun hangi biçimleri kabul ettiğini ve seçilen geçiş aracının dönüştürmeyi otomatik olarak gerçekleştirip gerçekleştirmediğini doğrulayın.
- Konuk Araçları ve Sürücüleri : VMware Araçları, konuk işletim sistemi entegrasyonu ve yönetim işlevleri sağlar. Hedef platforma ve işletim sistemine bağlı olarak, VMware Araçları'nın kaldırılması veya desteklenen konuk aracıları ve sürücüleriyle değiştirilmesi gerekebilir. Özellikle özel ağ veya depolama yapılandırmalarına sahip sistemler için bu değişikliği dikkatlice planlayın.
- Ağ Yeniden Yapılandırması : Sanal anahtarlar, dağıtılmış anahtar ayarları, VLAN'lar, güvenlik duvarı politikaları ve NSX'e bağlı yapılandırmaların farklı bir platforma olduğu gibi aktarılabileceği varsayılamaz. Üretim ortamına geçişten önce kaynak ağ tasarımını eşleştirin, hedefte gerekli kontrolleri yeniden oluşturun ve bağlantıyı ve segmentasyonu test edin.
- Yedekleme Sürekliliği : VMware'in Veri Koruma için vSphere API'leri (VADP) etrafında tasarlanmış yedekleme entegrasyonları, iş yükleri VMware'den ayrıldıktan sonra onları koruyamayabilir. Kaynak ortamı devre dışı bırakmadan önce hedefte yedekleme kapsamını oluşturun ve test edin. Saklama politikalarını, geri yükleme prosedürlerini ve felaket kurtarma uyumluluğunu doğrulayın.
- Uygulama Bağımlılıkları ve Geri Alma : Veritabanlarına, kimlik doğrulama sistemlerine, harici hizmetlere ve planlanmış işlere olan bağlantıları belgeleyin. Her geçiş dalgası için, ekibin hataları nasıl tespit edeceğini, hizmeti nasıl geri yükleyeceğini ve devam edip etmeyeceğine veya geri alıp almayacağına nasıl karar vereceğini tanımlayın.
Büyük Ölçekli VMware Değiştirme Programlarının Yönetimi
Karmaşık kurumsal sistemlerde, gecikmeyi, iş akışı kesintilerini veya diğer sorunları önlemek için aşamalı bir yaklaşım önemlidir. Her dalganın tanımlanmış bir iş yükü kapsamı, sorumlu sahipleri, bir değişiklik penceresi, kabul kriterleri ve bir yükseltme yolu olmalıdır. Mimari ve operasyonel gereksinimler izin verdiği ölçüde, hedef uygulama kabul kontrollerini geçene ve geri alma süresi sona erene kadar kaynak iş yüklerinin kullanılabilir durumda tutulmasına özen gösterin.
Kaynak ve hedef sistemlerinizin, yinelenen işlemlere veya veri tutarsızlığına neden olabilecek şekilde eş zamanlı olarak çalışmaması da kritik önem taşır. VMware lisanslama süreleri sizi daha hızlı bir yaklaşıma itebilirken, hızlandırılmış bir zaman çizelgesi yalnızca hedef ortam, kişiler, araçlar ve kurtarma süreçleri hazırsa faydalıdır. Asıl amaç sadece VMware'den ayrılmak değil; işletmenin gelecekteki gereksinimlerini kabul edilebilir bir maliyet, karmaşıklık ve risk seviyesiyle destekleyen bir altyapı modeli oluşturmaktır. Öyleyse, Sangfor'un iş akışı geçiş planlarınızı nasıl kolaylaştırdığına bakalım.
Sangfor Kurumsal İş Yükü Geçişini Nasıl Destekliyor?
Sangfor Technologies, Asya-Pasifik, Orta Doğu, Avrupa ve Latin Amerika'daki orta ve büyük ölçekli işletmelere hizmet veren, yapay zeka destekli bulut altyapısı ve siber güvenlik çözümleri sunan küresel, çok uluslu bir şirkettir. Sangfor, hem tam kapsamlı bir HCI platformu hem de bağımsız bir hipervizör sunarak, VMware alternatiflerini değerlendiren kuruluşlara modernleşme süreçlerinde esneklik sağlar.
VMware'e alternatif arayan işletmeler için Sangfor'un Hiper Bütünleşik Altyapısı (HCI) , bilgi işlem, depolama, ağ ve güvenlik yeteneklerini entegre bir altyapı platformunda bir araya getiriyor. Mimari yapısı, kuruluşların bilgi işlem, depolama ve ağ oluşturmayı tamamen ayrı projeler olarak ele almak yerine, altyapı modernizasyonunu daha geniş bir iş yükü geçiş stratejisinin parçası olarak değerlendirmelerine olanak tanıyor.
Sangfor, en iyi başlangıç noktasının, hangi uygulamaların geçiş için uygun olduğunu, hangi bağımlılıkların dikkat gerektirdiğini ve hedef ortamın neleri desteklemesi gerektiğini belirleyen bir iş yükü değerlendirmesi olduğunu anlıyor. Öyleyse, Sangfor'un daha büyük ölçekte iş yükü geçişini nasıl geliştirdiğini ve optimize ettiğini görelim:
Sangfor HCI: Entegre bir geçiş noktası
Sangfor HCI, sanallaştırılmış iş yüklerini çalıştırmak için hipervizör temeli sağlayan aSV bilgi işlem sanallaştırması da dahil olmak üzere çeşitli altyapı yeteneklerini bir araya getirir. Sangfor aSAN, depolama kapasitesi, performans ve dayanıklılık ayarlarının geçiş sırasında bilgi işlemle birlikte planlanmasına olanak tanıyan, tamamen entegre, dağıtılmış bir yazılım tanımlı depolama katmanıdır. Sangfor aNET, görselleştirilmiş yönetimle yerleşik sanal ağ iletişimi sağlarken, aSEC sanallaştırılmış iş yükleri için güvenlik yetenekleri ekler.
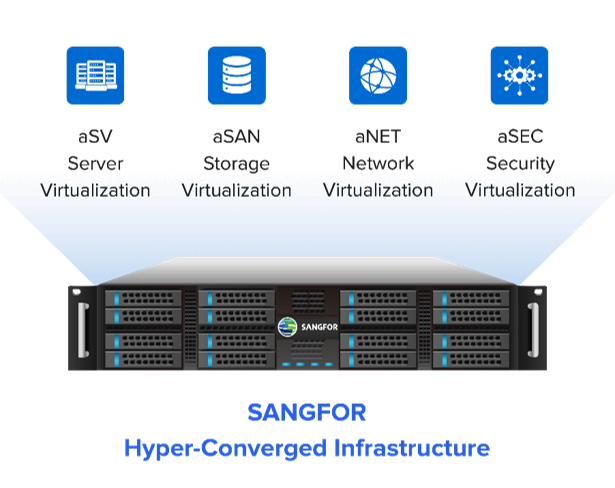
Sangfor'un Bulut Platformu, sanallaştırılmış ortamın merkezi yönetimini sağlayarak yöneticilere, VMware vCenter Server'a benzer bir rol üstlenen, tedarik, izleme ve operasyonlar için ortak bir arayüz sunar. Bu bileşenler birlikte, işletmelere iş yükü konsolidasyonunu ve altyapı modernizasyonunu değerlendirmek için bir platform sağlar. İş gerekçesi, tüm uygulamaların aynı yerden eşit şekilde fayda sağlayacağı varsayımına değil, doğrulanmış iş yükü uyumluluğuna, operasyonel gereksinimlere, dayanıklılığa ve yaşam döngüsü maliyetlerine dayanmalıdır.
Sangfor'un VMware Ekosistemiyle Uyumluluğu
Kurumsal değerlendirmelerde, işletmeleri için ideal VMware alternatifini seçerken eşdeğer işlevler karşılaştırılmalıdır. Neyse ki, Sangfor aSV, yaygın konuk işletim sistemleri de dahil olmak üzere VMware sanal makinelerinin geçişini destekleyerek yeniden mimari oluşturma ihtiyacını azaltabilir. Uyumluluk, her iş yükü, konuk işletim sistemi sürümü ve yapılandırması için yine de doğrulanmalıdır. aSV ayrıca, tam HCI benimsemesine geçmeden önce bilgi işlem kaynaklarını taşımak isteyen işletmeler için bağımsız bir hipervizör olarak da mevcuttur.
Geçiş Araçları ve Uygulaması
İş yükü taşıma araçları manuel çabayı azaltabilir, ancak yetenekleri kaynak platforma, hedef sürüme, konuk işletim sistemine ve taşıma yöntemine göre değişir. Sangfor, VMware'den aSV'ye geçişlerde disk formatı dönüştürme ve konuk araç değiştirme gibi önemli adımları otomatikleştirmeye yardımcı olan taşıma araçları sağlar. Ağ ve güvenlik politikası eşleştirmesi, geçişten önce gözden geçirilip test edilmelidir.
Taşıma Süreci Boyunca Yedekleme ve Kurtarma İşlemlerinin Korunması
Yedekleme sürekliliği, herhangi bir VMware değiştirme programının kritik bir parçasıdır. Geçişten sonra başarılı bir şekilde çalışan bir iş yükü, yeni ortamında test edilmiş yedekleme ve kurtarma kapsamı yoksa tam olarak üretime hazır değildir. Sangfor, ekosistem ortaklıkları aracılığıyla işletmelerin geçişin başından itibaren yedekleme ve kurtarma planlamasına yardımcı olur. Veeam, Sangfor ortamları için yedekleme, kurtarma ve felaket kurtarma (DR) düzenlemesini desteklerken, Veritas ile birleşmesinin ardından Cohesity, veri dayanıklılığı, yönetimi ve güvenliğini destekler. Yedekleme işleri ve geri yükleme prosedürleri, kaynak ortam devre dışı bırakılmadan önce hedef platformda test edilmelidir.
Görünürlüğün ve Geçiş Yönetiminin Yönetimi
Geçiş sırasında, SCP, sanal makine durumu ve kaynak kullanımı da dahil olmak üzere Sangfor HCI hedef ortamının merkezi yönetimini sağlarken, ekipler mevcut araçlarıyla VMware kaynak ortamını izlemeye devam eder. Kuruluşların VMware ve Sangfor ortamlarını eş zamanlı olarak işlettiği durumlarda, geçiş boyunca görünürlük özellikle önemlidir.
Sangfor'un küresel profesyonel hizmetler organizasyonu, büyük VMware değiştirme programlarını yöneten işletmeler için geçiş planlaması, aşamalı uygulama desteği ve geçiş sonrası doğrulama hizmetlerinin yanı sıra karmaşık geçişler için bölgesel ve kurumsal ölçekte destek de sağlamaktadır. Sonuç olarak, doğru altyapı ortağı, değerlendirme ve testten üretim geçişine, kurtarma doğrulamasına ve devam eden operasyonlara kadar tüm geçiş yaşam döngüsü boyunca işletmeyi destekleyebilen ortaktır.
Çözüm
2026'da iş yükü geçişi, işletmeler için eskiyen altyapıyı değiştirmekten veya VMware lisanslama değişikliklerine yanıt vermekten daha fazlasını yapma fırsatı sunuyor. Bu, uygulama gereksinimlerini yeniden değerlendirme, iş yükü yerleşimini optimize etme, dayanıklılığı güçlendirme ve gelecekteki iş önceliklerini destekleyen bir altyapı stratejisi oluşturma şansıdır. Önemli olan, hangi iş yüklerinin taşınacağına, nerede çalıştırılacağına ve geçişten sonra nasıl yönetileceğine dair bilinçli kararlar almaktır.
Başarılı bir iş yükü geçiş stratejisi, dikkatli değerlendirme, aşamalı uygulama, doğrulanmış uyumluluk ve kesintisiz yedekleme ve kurtarma kapsamını bir araya getirir. Hedef ister genel bulut, ister özel bulut, isterse hiper birleşik altyapı olsun, her geçiş ölçülebilir iş ve operasyonel değer sağlamalıdır.
VMware alternatiflerini araştıran işletmeler için Sangfor, bulut altyapısını modernize etmek için kurumsal düzeyde bir seçenek sunmaktadır. Sangfor Cloud Platform üzerinden merkezi yönetim ve aSV, aSAN, aNET, aSEC ile Sangfor HCI, VMware'i değiştiren ve özel ve hibrit buluta doğru ilerleyen kuruluşlar için entegre, kurumsal düzeyde bir platform sunmaktadır.
Nihayetinde amaç, sadece iş yüklerini taşımak değil, onları bir sonraki aşama için doğru temele oturtmaktır. Geçişe stratejik yaklaşan işletmeler, gereksiz karmaşıklığı azaltabilir, operasyonel güveni artırabilir ve altyapı kararlarına daha fazla esneklik katabilir.
SSS
Bir uygulamanın ve onu destekleyen altyapının işlevselliğini, güvenliğini ve gerekli hizmet seviyelerini koruyarak bir ortamdan diğerine taşınması işlemidir.
Sanal makine geçişi, bir sanal makinenin sunucular veya platformlar arasında taşınmasına odaklanırken, iş yükü geçişi ise uygulamanın tamamını, bağımlılıklarını, iş gereksinimlerini, hedef ortamı ve geçiş sonrası işletim modelini dikkate alır.
Mevcut sistemi olduğu gibi taşıma, platform değiştirme, mimariyi yeniden tasarlama veya sistemi tamamen devre dışı bırakma. Doğru yaklaşım, uygulamanın karmaşıklığına, iş açısından kritik önemine, uyumluluğa, maliyete ve uzun vadeli hedeflere bağlıdır.
İş yüklerini ve bağımlılıklarını envanterleyerek, uyumlu bir hedef hipervizör seçerek ve temsili bir pilot test yaparak işe başlayın. Üretim iş yüklerini kontrollü dalgalar halinde taşımadan önce disk dönüştürme, konuk araçları, ağ yapılandırması, güvenlik kontrolleri, yedekleme kapsamı ve geri alma prosedürlerini planlayın.
Uygulama uyumsuzluğu, beklenmedik kesintiler, ağ yapılandırma hataları, veri tutarsızlığı, yedekleme kapsamındaki boşluklar ve yetersiz personel hazırlığı. İş yüküne özgü kabul kriterleri, test edilmiş kurtarma prosedürleri ve net sorumluluk dağılımı içeren aşamalı bir geçiş planı, bu riskleri azaltmaya yardımcı olur.



