Trong bối cảnh chuyển đổi số đang phát triển, chủ quyền dữ liệu đã nổi lên như một yêu cầu thiết yếu đối với các tổ chức trong việc đối phó với rủi ro địa chính trị, tuân thủ quy định và các mối đe dọa mạng. Như đã nêu trong báo cáo chuyên đề của IDC do Veeam xuất bản , "Điều hướng chủ quyền dữ liệu trong kỷ nguyên đám mây với cách tiếp cận lấy khả năng phục hồi làm trung tâm", chủ quyền không còn chỉ đơn thuần là vấn đề tuân thủ mà là nền tảng của niềm tin kỹ thuật số và quản lý rủi ro trong một thế giới dễ vỡ, bất ổn, phi tuyến tính và khó hiểu (BANI). Cách tiếp cận của Veeam nhấn mạnh chiến lược nhiều lớp tập trung vào nơi lưu trữ dữ liệu, mã hóa, kiểm soát truy cập, thẩm quyền pháp lý, quyền tự chủ hoạt động và khả năng phục hồi kỹ thuật thông qua các cơ chế như sao lưu bất biến và môi trường cách ly mạng. Góc nhìn lấy khả năng phục hồi làm trung tâm này chuyển trọng tâm từ sự cô lập tuyệt đối sang quyền tự chủ thực tế, cho phép các tổ chức giảm thiểu rủi ro đồng thời tận dụng những đổi mới của điện toán đám mây.
Dựa trên khuôn khổ này, Sangfor Technologies cung cấp các giải pháp mạnh mẽ với Cơ sở hạ tầng siêu hội tụ (HCI) và EDS, Lưu trữ dữ liệu doanh nghiệp (aStor) , đặc biệt phù hợp với thiết kế đám mây độc lập. Các công cụ này cung cấp cơ sở hạ tầng đám mây riêng tư và độc lập, đảm bảo kiểm soát dữ liệu, tuân thủ các quy định như GDPR và bảo vệ nâng cao chống lại các mối đe dọa. Trong bài viết kỹ thuật này, chúng ta sẽ khám phá cách Sangfor HCI và aStor phù hợp với các trụ cột về khả năng phục hồi của Veeam, làm nổi bật các tính năng như lưu trữ WORM, khả năng chống mã độc tống tiền và các sản phẩm bảo mật tích hợp được hỗ trợ bởi hệ sinh thái đám mây của Sangfor. Chúng ta cũng sẽ đi sâu vào mối quan hệ đối tác chiến lược giữa Sangfor và Veeam, giúp khuếch đại các khả năng này thông qua sự tích hợp sâu rộng và cam kết chung về khả năng phục hồi dữ liệu.
Quan hệ đối tác chiến lược với Veeam: Tăng cường khả năng phục hồi thông qua tích hợp
Sự phù hợp giữa Sangfor và tầm nhìn tập trung vào khả năng phục hồi của Veeam được củng cố hơn nữa nhờ quan hệ đối tác chiến lược từ năm 2024, đưa Sangfor trở thành đối tác chủ chốt của Veeam Cloud & Service Provider (VCSP) — nhà cung cấp HCI đầu tiên đạt được vị thế này. Sự hợp tác này tích hợp các công nghệ sao lưu và quản lý dữ liệu tiên tiến của Veeam trực tiếp vào hệ sinh thái của Sangfor, cho phép các giải pháp phục hồi dữ liệu liền mạch và thống nhất.
Nhìn về phía trước, Veeam Backup & Replication v13, dự kiến phát hành vào năm 2026, sẽ hỗ trợ Sangfor HCI như một hypervisor thông qua API Tích hợp Hypervisor Toàn cầu của Veeam. Khung này cho phép bất kỳ nhà cung cấp hypervisor nào tích hợp với khả năng sao lưu và phục hồi của Veeam, giúp bảo vệ môi trường khỏi các mối đe dọa đang phát triển và sự thay đổi trong ảo hóa. Sự tích hợp này cung cấp quyền truy cập vào các công cụ của Veeam cho người dùng đang chuyển đổi từ các hệ thống cũ hoặc đối mặt với sự gián đoạn từ các nhà cung cấp dịch vụ điện toán đám mây quy mô lớn.
Sự hợp tác này đã được giới thiệu tại các sự kiện như VeeamON Tour 2025 ở Hồng Kông, nhấn mạnh khả năng di chuyển dữ liệu liền mạch sang VMware và quản lý dữ liệu thống nhất—trực tiếp hỗ trợ trọng tâm của Veeam về quyền tự chủ vận hành và giảm thiểu rủi ro trong các thiết kế chủ quyền. Bằng cách kết hợp sức mạnh, Sangfor và Veeam giúp các tổ chức xây dựng nền tảng kỹ thuật số đáng tin cậy, kiên cường, ưu tiên quyền tự chủ mà không ảnh hưởng đến sự đổi mới.
Thiết kế đám mây độc lập với Sangfor HCI: Xây dựng khả năng tự chủ riêng tư và lai ghép
Sangfor HCI cung cấp kiến trúc đám mây thế hệ thứ ba, tích hợp điện toán, lưu trữ, mạng và bảo mật vào một gói phần mềm duy nhất, giúp giảm tổng chi phí sở hữu (TCO) lên đến 70% đồng thời đơn giản hóa hoạt động. Thiết kế này lý tưởng cho các đám mây độc lập, nơi các tổ chức ưu tiên nơi lưu trữ và kiểm soát dữ liệu để tuân thủ luật pháp địa phương và tránh các rủi ro truy cập từ nước ngoài, chẳng hạn như những rủi ro do Đạo luật CLOUD gây ra.
Các tính năng chính của điện toán đám mây độc lập bao gồm:
- Cơ sở hạ tầng đám mây riêng (Private Cloud Infrastructure - HCI): HCI cho phép triển khai trên phần cứng thông thường, tạo điều kiện cho các thiết lập hoàn toàn tại chỗ, giữ dữ liệu trong phạm vi quốc gia. Điều này đảm bảo thẩm quyền pháp lý vẫn thuộc về địa phương, phù hợp với quan điểm pháp lý của Veeam bằng cách cung cấp sự rõ ràng về luật điều chỉnh và mã hóa quản lý khóa.
- Mở rộng đám mây lai : Các tổ chức có thể mở rộng sang đám mây chủ quyền địa phương trong khi vẫn duy trì kiến trúc thống nhất. Nhà cung cấp dịch vụ đám mây (CSP) địa phương hoạt động từ các trung tâm dữ liệu trong nước, hỗ trợ chủ quyền dữ liệu bằng cách tránh các nhà cung cấp dịch vụ đám mây quy mô lớn phân tán trên toàn quốc tế. Mô hình lai này cân bằng giữa sự đổi mới và khả năng phục hồi, cho phép dữ liệu nhạy cảm được lưu trữ tại chỗ trong khi tận dụng khả năng mở rộng của đám mây công cộng/địa phương.
- Khả năng phục hồi tích hợp : HCI bao gồm các tùy chọn phục hồi thảm họa như ảnh chụp nhanh, Bảo vệ Dữ liệu Liên tục (CDP) và cụm mở rộng, đảm bảo tính liên tục của hoạt động kinh doanh trong bối cảnh bất ổn địa chính trị. CDP ghi lại nhật ký I/O của máy ảo cứ sau năm giây, cho phép đạt được Mục tiêu Điểm Phục hồi (RPO) gần bằng không đối với các ứng dụng quan trọng.

Kiến trúc này hỗ trợ các mục tiêu ESG bằng cách tối ưu hóa việc sử dụng tài nguyên và cung cấp hướng dẫn di chuyển từ các hệ thống cũ như máy chủ vật lý, KVM, Hyper-V, VMware hoặc điện toán đám mây công cộng, với bảo mật tích hợp cho môi trường không tin cậy (zero-trust). Đối với các thiết kế độc lập, điều này có nghĩa là các tổ chức có thể đạt được quyền tự chủ vận hành mà không cần phải chuyển đổi hàng loạt từ điện toán đám mây công cộng, như Veeam khuyến nghị.
Giải pháp bảo vệ dữ liệu tối ưu với Sangfor aStor (EDS): Tính bất biến và khả năng chống mã độc tống tiền.
Bổ sung cho HCI, Sangfor aStor là giải pháp lưu trữ được định nghĩa bằng phần mềm (SDS) giúp hợp nhất việc lưu trữ dữ liệu doanh nghiệp, cung cấp tính khả dụng cao, khả năng mở rộng và các tính năng bảo vệ nâng cao. aStor đáp ứng các yêu cầu về dữ liệu và kỹ thuật của Veeam bằng cách đảm bảo tính thường trú, mã hóa và cách ly mạng, trong khi khả năng WORM và chống mã độc tống tiền của nó cung cấp các bản sao lưu bất biến, rất quan trọng cho khả năng phục hồi trên mạng.
Dưới đây là bảng tóm tắt các tính năng chính của aStor để dễ hiểu hơn:
| Tính năng | Sự miêu tả | Phù hợp với các trụ cột về khả năng phục hồi của Veeam. |
| Lưu trữ WORM | Chế độ ghi một lần, đọc nhiều lần (WORM) đảm bảo dữ liệu không thể bị sửa đổi hoặc xóa sau khi đã được ghi, với các khoảng thời gian lưu giữ có thể cấu hình. Điều này tạo ra các bản sao lưu bất biến, có khả năng chống lại mã hóa ransomware hoặc các mối đe dọa từ nội bộ. | Về mặt vận hành và kỹ thuật: Hỗ trợ tính bất biến để tuân thủ quy định và phục hồi, tách biệt logic các bản sao lưu khỏi môi trường sản xuất thông qua tích hợp HCI. |
| Công cụ chống mã độc tống tiền | Phân tích hành vi dựa trên trí tuệ nhân tạo giúp phát hiện và chặn mã độc tống tiền chỉ trong vòng 3 giây. Bao gồm các bẫy thu hút kẻ tấn công, sao lưu động và khôi phục tập tin chỉ với một cú nhấp chuột. | Dữ liệu và Vận hành: Giảm thiểu rủi ro như mất dữ liệu do các cuộc tấn công mạng, vượt trội hơn các biện pháp bảo vệ gốc của SaaS bằng cách cho phép thiết lập Mục tiêu Thời gian Khôi phục (RTO) nhanh chóng và chi tiết. |
| Kiến trúc phân tán | Phân bổ tài nguyên lưu trữ trên nhiều nút với quản lý tự động, di chuyển dữ liệu và dự phòng. Hỗ trợ CDP để bảo vệ liên tục. | Về mặt pháp lý và kỹ thuật: Đảm bảo tính di động và kiểm soát dữ liệu, cho phép kiểm toán và di chuyển dữ liệu trong phạm vi lãnh thổ quốc gia mà không bị phụ thuộc vào nhà cung cấp. |
| Tích hợp với HCI | aStor hoạt động nguyên bản với HCI, cung cấp môi trường tách biệt hoàn toàn khỏi mạng sản xuất thông qua sự cô lập logic. | Tất cả các trụ cột: Tăng cường khả năng phục hồi tổng thể bằng cách kết hợp lưu trữ với mạng lưới và bảo mật của HCI để đạt được khả năng tự chủ từ đầu đến cuối. |
Các tính năng chống mã độc tống tiền của aStor, được hỗ trợ bởi trí tuệ nhân tạo (AI), bao gồm khả năng phục hồi sau tấn công thông qua ảnh chụp nhanh Dịch vụ Sao chép Bóng Khối lượng (VSS), đảm bảo các tổ chức có thể khôi phục tệp hoặc thư mục mà không cần thời gian ngừng hoạt động. Điều này trực tiếp giải quyết những lo ngại của Veeam về các chính sách lưu giữ gốc hạn chế và khả năng phục hồi chi tiết, mang lại sự linh hoạt cho các mục đích sử dụng thứ cấp như phân tích hoặc thử nghiệm trong khi vẫn duy trì quyền kiểm soát.
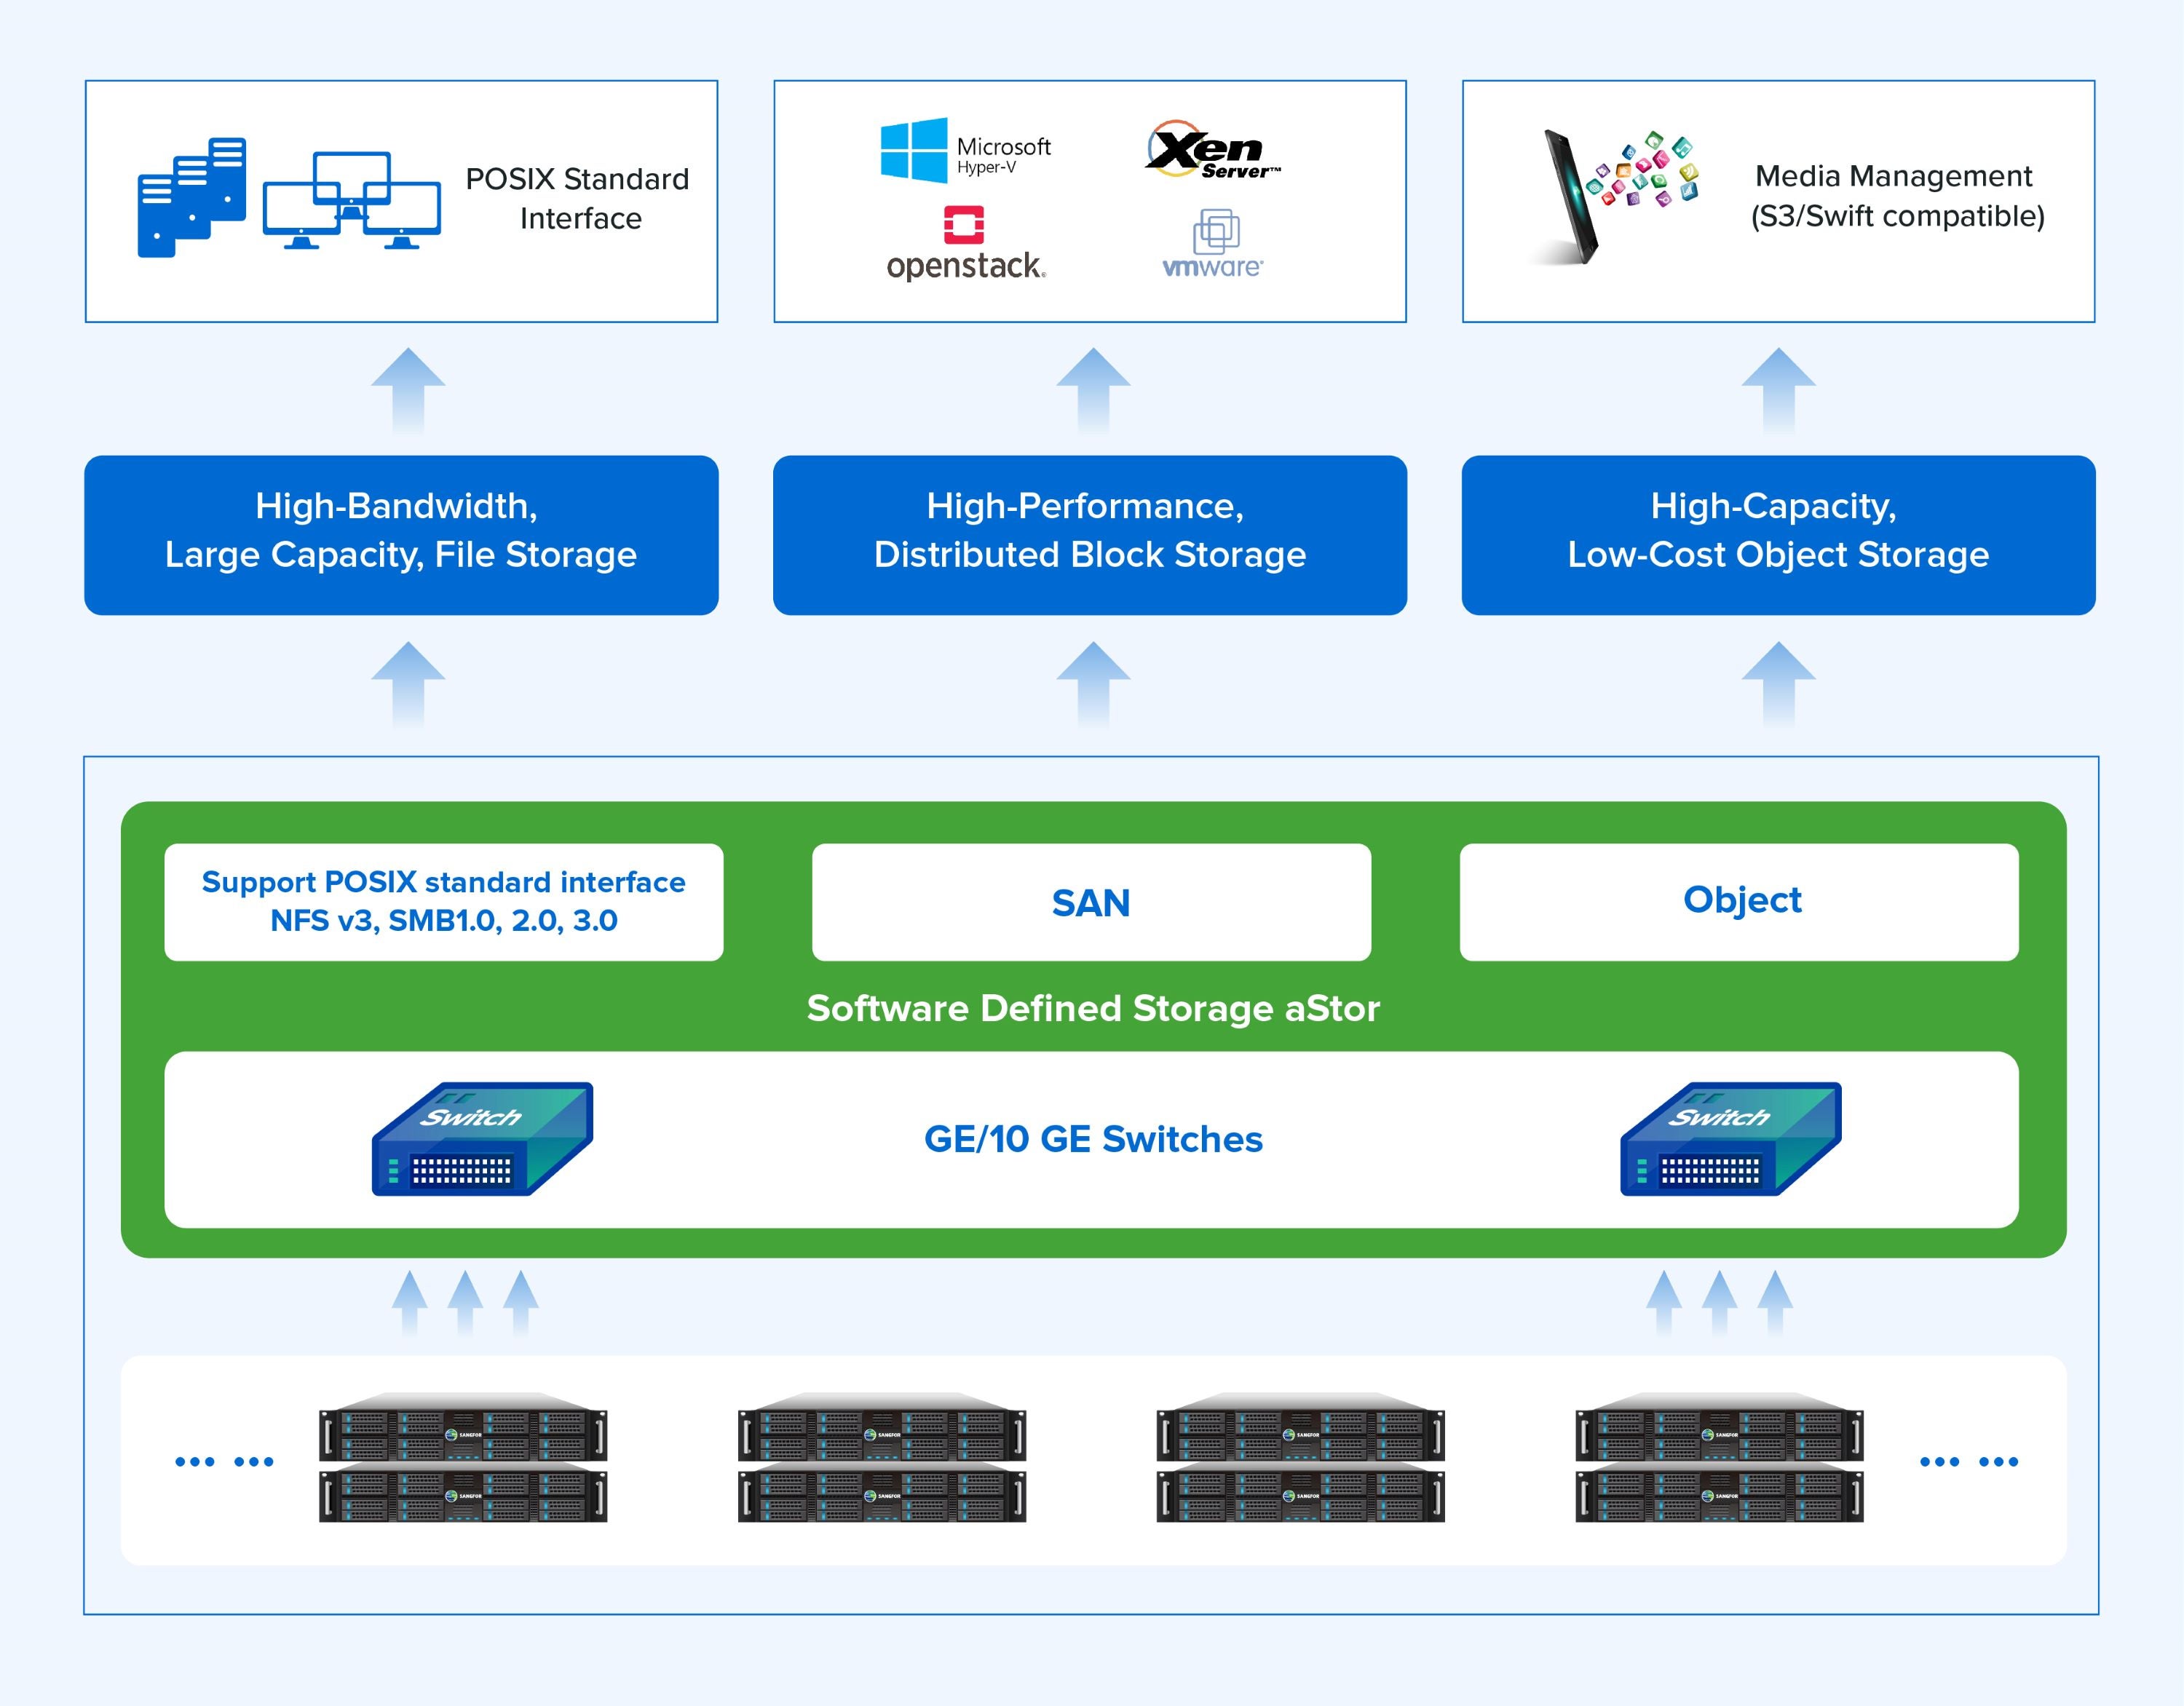
Các sản phẩm bảo mật tích hợp của Sangfor: Cung cấp sức mạnh cho bảo mật đám mây tích hợp sẵn.
Hệ sinh thái của Sangfor không chỉ giới hạn ở cơ sở hạ tầng, mà còn tích hợp các sản phẩm và dịch vụ bảo mật hỗ trợ bảo mật đám mây tích hợp sẵn, tất cả đều được cung cấp bởi Nền tảng đám mây Sangfor (SCP). Cách tiếp cận thống nhất này phù hợp với tầm nhìn vận hành của Veeam, tích hợp khả năng phục hồi mạng vào cốt lõi của thiết kế đám mây độc lập.
- Tường lửa thế hệ tiếp theo Athena (NGFW) : Cung cấp khả năng bảo vệ toàn diện với tính năng phát hiện mối đe dọa bằng trí tuệ nhân tạo, ngăn chặn xâm nhập và cổng web an toàn. Được tích hợp vào HCI, nó bảo vệ khối lượng công việc trên đám mây và thực thi quyền truy cập không tin cậy (zero-trust).
- Nền tảng bảo vệ điểm cuối Athena (EPP) : Trước đây là Endpoint Secure, nền tảng này bao gồm các bẫy mã độc tống tiền, công cụ phân tích hành vi và khả năng phục hồi nhanh chóng. Nó phát hiện các cuộc tấn công chèn mã độc vào tiến trình chỉ trong 3 giây và hỗ trợ sao lưu VSS để bảo vệ điểm cuối toàn diện.
- Dịch vụ bảo mật được quản lý ( MSS): Thông qua MSS, Sangfor cung cấp giám sát chủ động, phân tích mối đe dọa và hỗ trợ chuyên gia 1 kèm 1, đảm bảo tuân thủ các quy định và bảo mật dữ liệu trong các trung tâm dữ liệu đám mây phân tán.
Những thành phần này được quản lý bởi SCP, đơn vị cũng quản lý Kubernetes (thông qua SKE), cơ sở dữ liệu và môi trường lai, giúp bảo mật liền mạch và có khả năng mở rộng. Đối với các đám mây độc lập, sự tích hợp này có nghĩa là các biện pháp phòng vệ tích hợp chống lại mã độc tống tiền, phần mềm độc hại và truy cập trái phép, giảm sự phụ thuộc vào các công cụ của bên thứ ba và tăng cường khả năng phục hồi tổng thể.
Kết luận: Một lộ trình chủ động hướng tới khả năng phục hồi chủ quyền
Lấy cảm hứng từ khung làm việc tập trung vào khả năng phục hồi của Veeam và được củng cố bởi mối quan hệ đối tác chiến lược Sangfor-Veeam, Sangfor HCI và aStor cung cấp một giải pháp thực tiễn, nhiều lớp cho chủ quyền dữ liệu. Bằng cách cho phép cơ sở hạ tầng đám mây riêng và lai với khả năng kiểm soát cục bộ, lưu trữ WORM bất biến, các tính năng chống mã độc tống tiền tiên tiến, bảo mật tích hợp và các tích hợp Veeam v13 sắp tới, các tổ chức có thể giảm thiểu rủi ro địa chính trị và an ninh mạng đồng thời thúc đẩy đổi mới. Cách tiếp cận này biến chủ quyền từ một thách thức thành một yêu cầu bắt buộc đối với nền tảng kỹ thuật số đáng tin cậy—hãy bắt đầu với việc kiểm tra phân loại dữ liệu và triển khai HCI để xây dựng đám mây chủ quyền có khả năng phục hồi của bạn ngay hôm nay.