Dijital dönüşümün sürekli değişen ortamında, veri egemenliği, jeopolitik riskler, mevzuat uyumluluğu ve siber tehditlerle mücadele eden kuruluşlar için kritik bir zorunluluk haline gelmiştir. Veeam tarafından yayınlanan IDC beyaz kağıdında ("Bulut Çağında Veri Egemenliğini Dayanıklılık Odaklı Bir Yaklaşımla Yönetmek") belirtildiği gibi , egemenlik artık sadece uyumlulukla ilgili değil; kırılgan, kaygılı, doğrusal olmayan ve anlaşılmaz (BANI) bir dünyada dijital güvenin ve risk yönetiminin temelidir. Veeam'in yaklaşımı, veri yerleşimi, şifreleme, erişim kontrolleri, yasal yetki alanları, operasyonel özerklik ve değişmez yedeklemeler ve hava boşluklu ortamlar gibi mekanizmalar aracılığıyla teknik dayanıklılığa odaklanan katmanlı bir stratejiyi vurgular. Bu dayanıklılık odaklı bakış açısı, odağı mutlak izolasyondan pragmatik özerkliğe kaydırarak, kuruluşların bulut yeniliklerinden yararlanırken riskleri azaltmalarını sağlar.
Bu çerçeveden yola çıkan Sangfor Technologies, özellikle bağımsız bulut tasarımları için uygun olan Hiper Bütünleşik Altyapı (HCI) ve Kurumsal Veri Depolama (aStor) çözümleriyle güçlü çözümler sunmaktadır. Bu araçlar, veri kontrolü, GDPR gibi düzenlemelere uyumluluk ve tehditlere karşı gelişmiş koruma sağlayan özel ve bağımsız bulut altyapısı sunmaktadır. Bu teknik blogda, Sangfor HCI ve aStor'un Veeam'in dayanıklılık sütunlarıyla nasıl uyumlu olduğunu, WORM depolama, fidye yazılımına karşı koruma yetenekleri ve Sangfor'un bulut ekosistemi tarafından desteklenen entegre güvenlik ürünleri gibi özellikleri vurgulayarak inceleyeceğiz. Ayrıca, bu yetenekleri derin entegrasyonlar ve veri dayanıklılığına yönelik ortak taahhütler yoluyla güçlendiren Sangfor ve Veeam arasındaki stratejik ortaklığa da değineceğiz.
Veeam ile Stratejik Ortaklık: Entegrasyon Yoluyla Dayanıklılığı Artırma
Sangfor'un Veeam'in dayanıklılık odaklı vizyonuyla uyumu, 2024'ten beri süregelen stratejik ortaklıkla daha da güçleniyor ve Sangfor'u bu statüye ulaşan ilk HCI tedarikçisi olarak önemli bir Veeam Bulut ve Hizmet Sağlayıcısı (VCSP) ortağı konumuna getiriyor. Bu iş birliği, Veeam'in gelişmiş yedekleme ve veri yönetimi teknolojilerini doğrudan Sangfor'un ekosistemine entegre ederek kusursuz ve birleşik veri dayanıklılığı çözümleri sağlıyor.
İleriye dönük olarak, 2026 yılında piyasaya sürülmesi planlanan Veeam Backup & Replication v13, Veeam'in Evrensel Hipervizör Entegrasyon API'si aracılığıyla Sangfor HCI'yı yerel olarak bir hipervizör olarak destekleyecektir. Bu çerçeve, herhangi bir hipervizör sağlayıcısının Veeam'in yedekleme ve kurtarma yetenekleriyle entegre olmasını sağlayarak, ortamları gelişen tehditlere ve sanallaştırma değişimlerine karşı geleceğe hazırlar. Bu entegrasyon, eski sistemlerden geçiş yapan veya hiper ölçekli altyapı kesintileriyle karşılaşan kullanıcılar için Veeam araçlarına erişim sağlar.
Bu ortaklık, Hong Kong'da düzenlenen VeeamON Tour 2025 gibi etkinliklerde sergilendi ve sorunsuz VMware geçişleri ile birleşik veri yönetimi vurgulanarak, Veeam'in bağımsız tasarımlarda operasyonel özerklik ve risk azaltmaya verdiği önemi doğrudan destekledi. Sangfor ve Veeam güçlerini birleştirerek, kuruluşların yenilikten ödün vermeden bağımsızlığı önceliklendiren güvenilir ve dayanıklı dijital temeller oluşturmalarını sağlıyor.
Sangfor HCI ile Egemen Bulut Tasarımı: Özel ve Hibrit Özerklik Oluşturma
Sangfor HCI, bilgi işlem, depolama, ağ oluşturma ve güvenliği tek bir yazılım yığınında birleştiren üçüncü nesil bir bulut mimarisi sunarak, toplam sahip olma maliyetini (TCO) %70'e kadar azaltırken işlemleri basitleştiriyor. Bu tasarım, kuruluşların yerel yasalara uymak ve CLOUD Yasası gibi yabancı erişim risklerinden kaçınmak için veri yerleşimine ve kontrolüne öncelik verdiği bağımsız bulutlar için idealdir.
Egemen bulutun temel özellikleri şunlardır:
- Özel Bulut Altyapısı : HCI, standart donanım üzerinde dağıtıma olanak tanıyarak, verilerin ulusal sınırlar içinde kalmasını sağlayan tamamen şirket içi kurulumları mümkün kılar. Bu, yasal yetki alanının yerel kalmasını sağlayarak, Veeam'in yasal bakış açısıyla uyumlu olup, geçerli yasalar ve anahtar yönetiminin şifrelenmesi konusunda netlik sağlar.
- Hibrit Bulut Genişletme : Kuruluşlar, birleşik bir mimariyi korurken yerel Egemen Buluta genişleyebilirler. Yerel CSP, ülke içi veri merkezlerinden faaliyet göstererek, uluslararası dağıtılmış hiper ölçekli sağlayıcılardan kaçınarak veri egemenliğini destekler. Bu hibrit model, yenilikçiliği dayanıklılıkla dengeleyerek, hassas verilerin şirket içinde kalmasına olanak tanırken yerel/genel bulut ölçeklenebilirliğinden de yararlanır.
- Dahili Dayanıklılık : HCI, jeopolitik belirsizlikler karşısında iş sürekliliğini sağlamak için anlık görüntüler, Sürekli Veri Koruması (CDP) ve genişletilmiş kümeler gibi felaket kurtarma seçeneklerini içerir. CDP, kritik uygulamalar için sıfıra yakın Kurtarma Noktası Hedefi (RPO) sağlayan, sanal makine G/Ç günlüklerini her beş saniyede bir kaydeder.

Mimari, kaynak kullanımını optimize ederek ve Fiziksel Sunucular, KVM, Hyper-V, VMware veya Genel Bulutlar gibi eski sistemlerden rehberli geçiş sağlayarak, sıfır güven ortamları için entegre güvenlik ile ESG hedeflerini destekler. Bağımsız tasarımlar için bu, kuruluşların Veeam'in savunduğu gibi, genel bulutlardan toplu geri dönüş yapmadan operasyonel özerklik elde edebilecekleri anlamına gelir.
Sangfor aStor (EDS) ile Veri Koruma Mükemmelliği: Değiştirilemezlik ve Fidye Yazılımlarına Karşı Güçlendirme
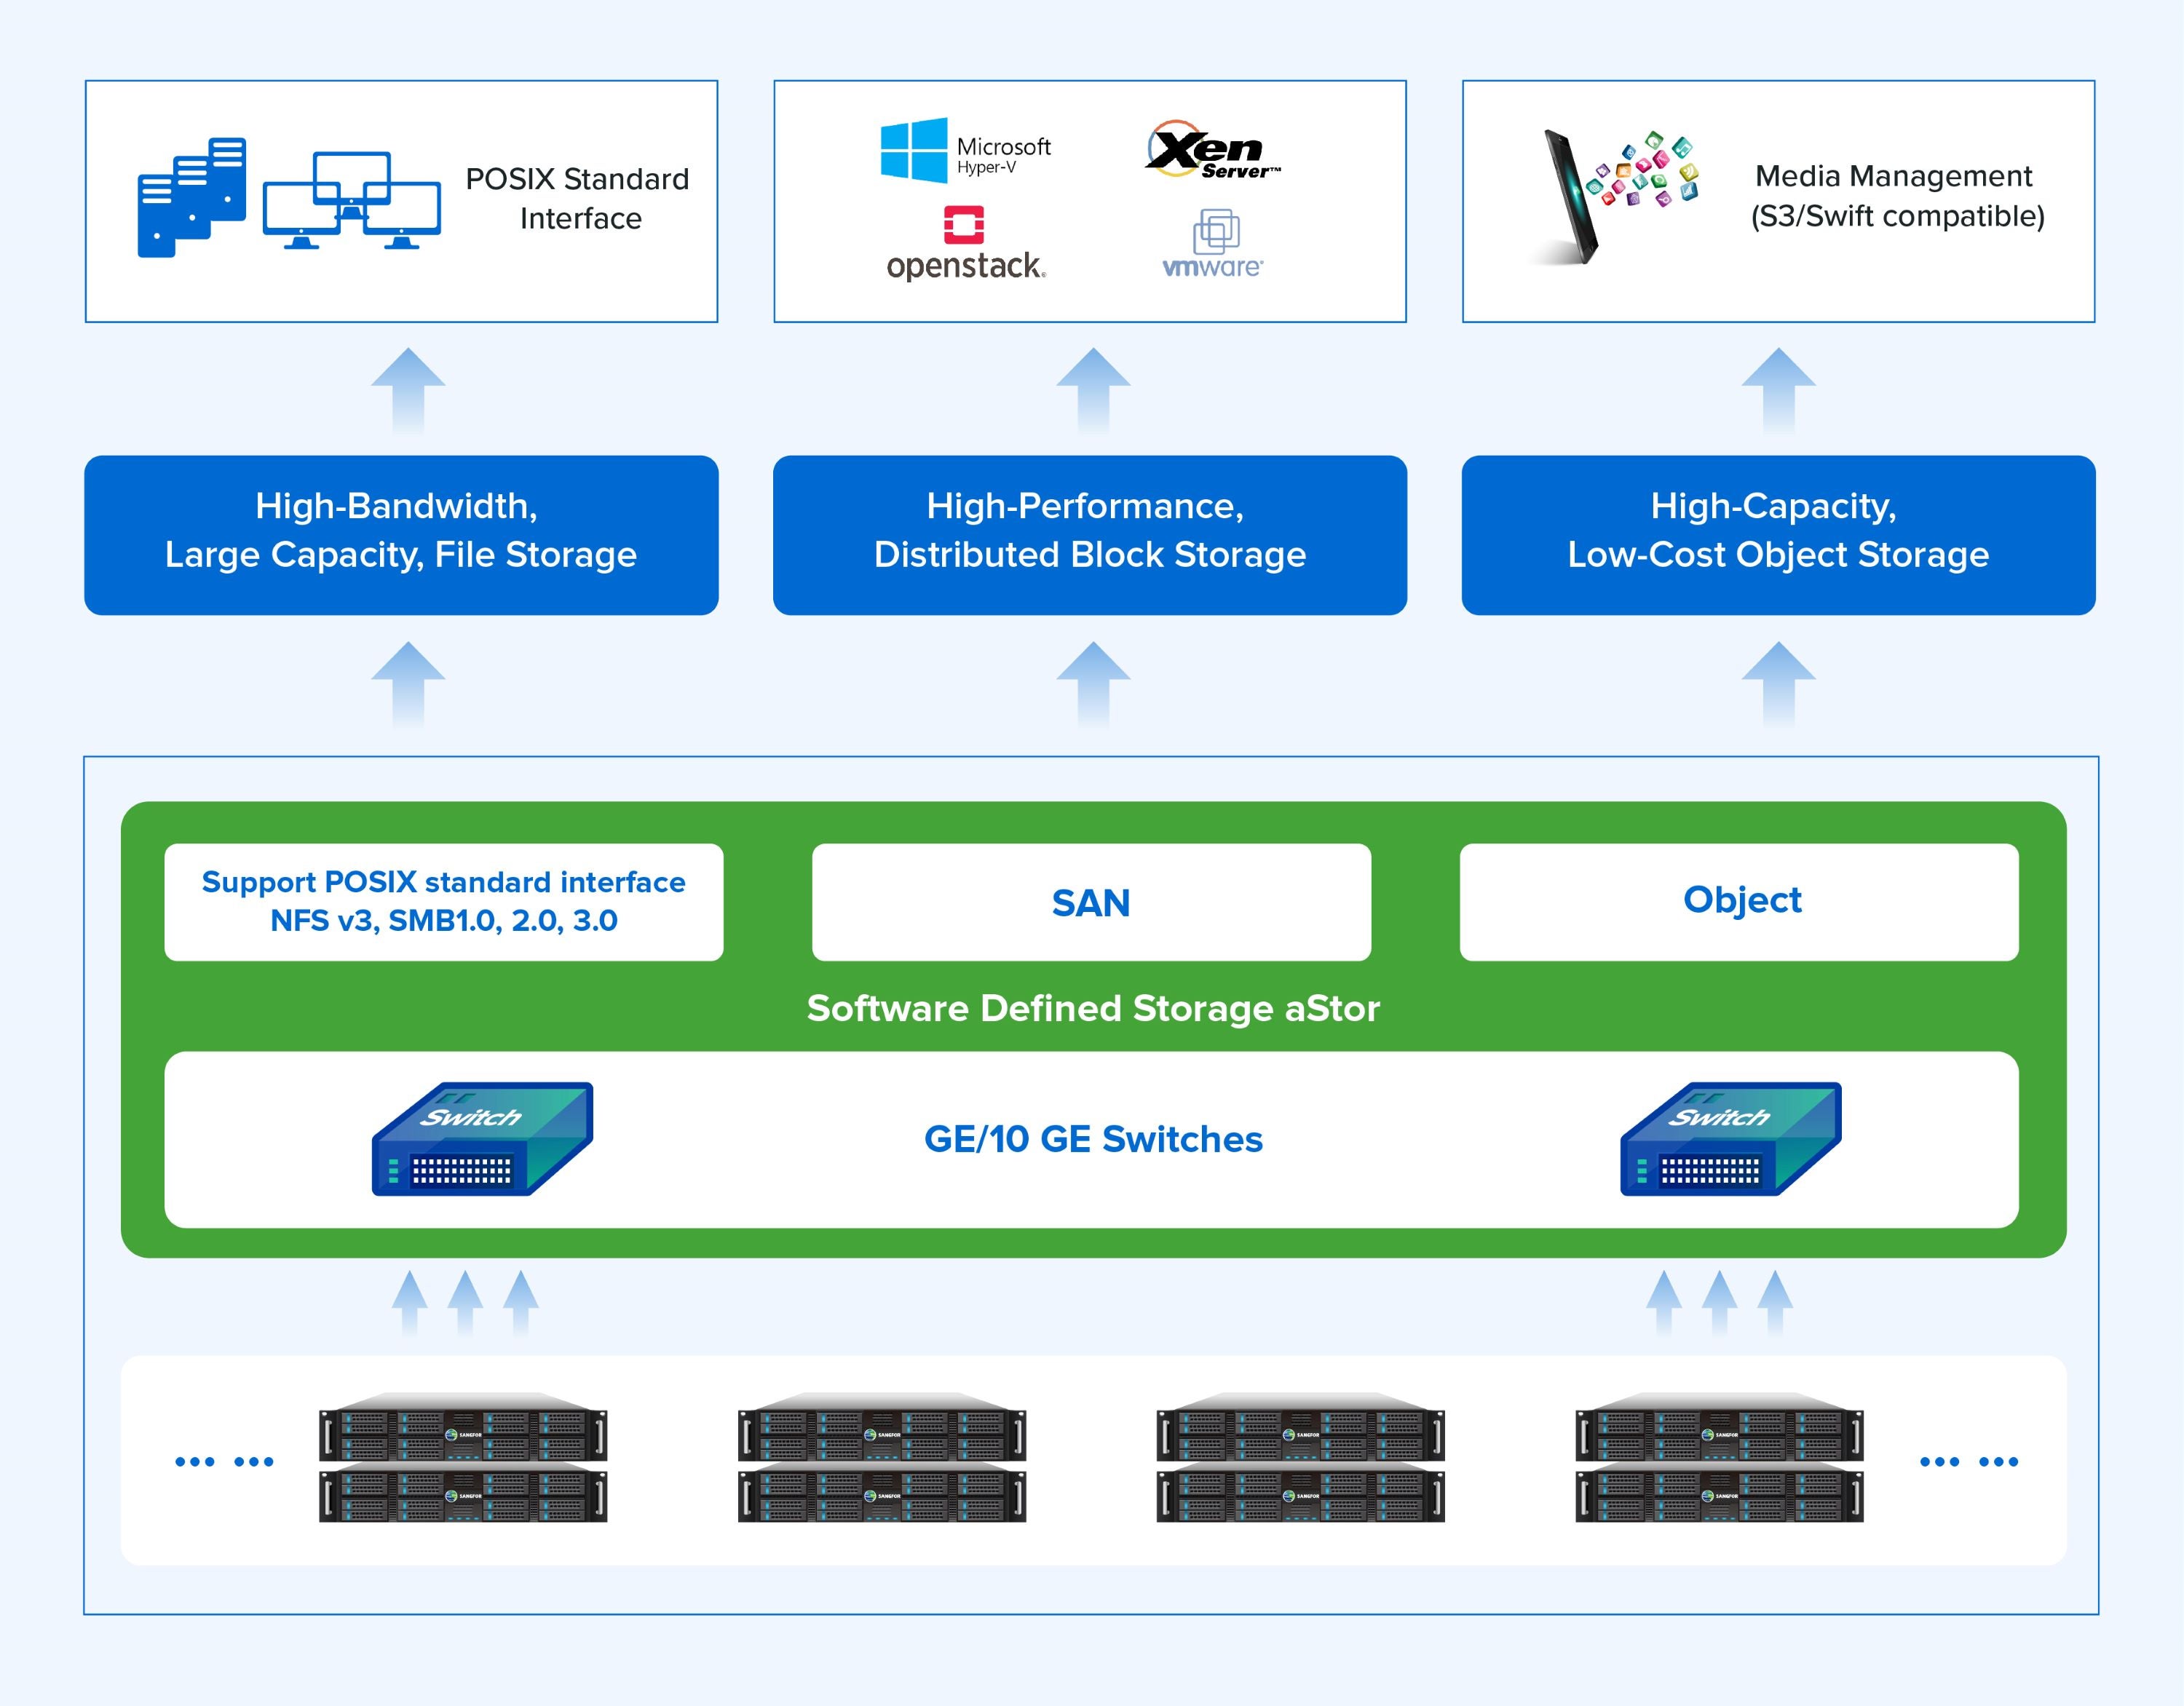
HCI'yı tamamlayan Sangfor aStor, kurumsal veri depolamasını birleştiren, yüksek kullanılabilirlik, ölçeklenebilirlik ve gelişmiş koruma özellikleri sunan bir yazılım tanımlı depolama (SDS) çözümüdür. aStor, yerleşiklik, şifreleme ve hava boşluklu izolasyon sağlayarak Veeam'in veri ve teknik bakış açılarını karşılarken, WORM ve fidye yazılımına karşı koruma yetenekleri, siber dayanıklılık için kritik önem taşıyan değiştirilemez yedeklemeler sunar.
Aşağıda, aStor'un temel özelliklerinin anlaşılır bir tablo halinde özetini bulabilirsiniz:
| Özellik | Tanım | Veeam'in Dayanıklılık Temel İlkeleriyle Uyum |
| Solucan Depolama | Bir Kere Yaz, Çok Kere Oku (WORM) yöntemi, yapılandırılabilir saklama süreleriyle, verilerin bir kez yazıldıktan sonra değiştirilememesini veya silinememesini sağlar. Bu, fidye yazılımı şifrelemesine veya iç tehditlere karşı dayanıklı, değiştirilemez anlık görüntüler oluşturur. | Operasyonel ve Teknik: Uyumluluk ve kurtarma için değişmezliği destekler, HCI entegrasyonu aracılığıyla yedeklemeleri üretim ortamlarından mantıksal olarak ayırır. |
| Fidye Yazılımı Önleme Motoru | Yapay zekâ destekli davranış analizi, fidye yazılımlarını 3 saniye gibi kısa bir sürede tespit edip engeller. Saldırıları cezbetmek için tuzak sistemler, dinamik yedeklemeler ve tek tıklamayla dosya kurtarma özellikleri içerir. | Veri ve Operasyonel: Siber saldırılardan kaynaklanan veri kaybı gibi riskleri azaltır ve ayrıntılı, hızlı Kurtarma Süresi Hedefi (RTO) sağlayarak yerel SaaS korumalarını aşar. |
| Dağıtılmış Mimari | Otomatik yönetim, veri taşıma ve yedeklilik ile düğümler arasında depolama kaynaklarını birleştirir. Sürekli koruma için CDP'yi destekler. | Hukuki ve Teknik: Veri taşınabilirliğini ve kontrolünü sağlayarak, tedarikçi bağımlılığı olmadan egemen sınırlar içinde denetimlere ve veri aktarımına olanak tanır. |
| İnsan-Bilgisayar Etkileşimi ile Entegrasyon | aStor, HCI ile yerel olarak çalışır ve üretim ağlarından mantıksal izolasyon yoluyla hava boşluklu ortamlar sağlar. | Tüm Temel Unsurlar: Uçtan uca özerklik için depolamayı HCI'nin ağ ve güvenlik özellikleriyle birleştirerek genel dayanıklılığı artırır. |
aStor'un yapay zekâ destekli fidye yazılımı önleme özellikleri, Birim Gölge Kopyalama Hizmeti (VSS) anlık görüntüleri aracılığıyla saldırı sonrası kurtarmayı içerir ve kuruluşların kesinti olmadan dosya veya klasörleri geri yükleyebilmesini sağlar. Bu, Veeam'in sınırlı yerel saklama politikaları ve ayrıntılı kurtarma konusundaki endişelerini doğrudan ele alarak, egemenliği korurken analiz veya test gibi ikincil kullanımlar için esneklik sunar.
Entegre Sangfor Güvenlik Ürünleri: Dahili Bulut Güvenliğini Güçlendiriyor
Sangfor'un ekosistemi altyapının ötesine uzanarak, yerleşik bulut güvenliğini destekleyen güvenlik ürünleri ve hizmetlerini entegre eder ve bunların tümü Sangfor Bulut Platformu (SCP) tarafından desteklenir. Bu birleşik yaklaşım, Veeam'in operasyonel bakış açısıyla uyumludur ve siber dayanıklılığı bağımsız bulut tasarımlarının özüne yerleştirir.
- Athena Yeni Nesil Güvenlik Duvarı (NGFW) : Yapay zeka destekli tehdit algılama, izinsiz giriş önleme ve güvenli web ağ geçitleri ile tam kapsamlı koruma sağlar. HCI'ya entegre edilerek bulut iş yüklerini güvence altına alır ve sıfır güven erişimini uygular.
- Athena Uç Nokta Koruma Platformu (EPP) : Eskiden Endpoint Secure olarak bilinen bu platform, fidye yazılımı tuzakları, davranışsal motorlar ve hızlı kurtarma özelliklerini içerir. İşlem enjeksiyonlarını 3 saniyede tespit eder ve kapsamlı uç nokta savunması için VSS yedeklemelerini destekler.
- Yönetilen Güvenlik Hizmetleri : Sangfor, MSS aracılığıyla proaktif izleme, tehdit analizi ve bire bir uzman desteği sunarak dağıtık bulut veri merkezlerinde uyumluluğu ve veri güvenliğini sağlar.
Bunlar, Kubernetes'i (SKE aracılığıyla), veritabanlarını ve hibrit ortamları da yöneten SCP tarafından yönetilir; bu da güvenliği sorunsuz ve ölçeklenebilir hale getirir. Bağımsız bulutlar için bu entegrasyon, fidye yazılımlarına, kötü amaçlı yazılımlara ve yetkisiz erişime karşı yerleşik savunmalar anlamına gelir, üçüncü taraf araçlara olan bağımlılığı azaltır ve genel dayanıklılığı artırır.
Sonuç: Egemen Dirençliliğe Giden Proaktif Bir Yol
Veeam'in dayanıklılık odaklı çerçevesinden ilham alan ve stratejik Sangfor-Veeam ortaklığıyla desteklenen Sangfor HCI ve aStor, veri egemenliği için katmanlı ve pragmatik bir çözüm sunuyor. Yerel kontrol, değiştirilemez WORM depolama, gelişmiş fidye yazılımı önleme özellikleri, entegre güvenlik ve yakında çıkacak Veeam v13 entegrasyonları ile özel ve hibrit bulut altyapılarını etkinleştirerek, kuruluşlar jeopolitik ve siber riskleri azaltırken inovasyonu da destekleyebilirler. Bu yaklaşım, egemenliği bir zorluktan güvenilir dijital temeller için bir zorunluluğa dönüştürüyor; dayanıklı egemen bulutunuzu oluşturmak için bugün bir veri sınıflandırma denetimi ve HCI dağıtımı ile başlayın.