ในภูมิทัศน์ของการเปลี่ยนแปลงทางดิจิทัลที่กำลังพัฒนาอย่างต่อเนื่อง อธิปไตยทางข้อมูลได้กลายเป็นสิ่งจำเป็นอย่างยิ่งสำหรับองค์กรต่างๆ ในการรับมือกับความเสี่ยงทางภูมิรัฐศาสตร์ การปฏิบัติตามกฎระเบียบ และภัยคุกคามทางไซเบอร์ ดังที่ระบุไว้ในเอกสารไวท์เปเปอร์ของ IDC ที่เผยแพร่โดย Veeam เรื่อง "การจัดการอธิปไตยทางข้อมูลในยุคคลาวด์ด้วยแนวทางที่เน้นความยืดหยุ่น" อธิปไตยไม่ได้เป็นเพียงแค่เรื่องของการปฏิบัติตามกฎระเบียบอีกต่อไป แต่เป็นรากฐานของความไว้วางใจทางดิจิทัลและการจัดการความเสี่ยงในโลกที่เปราะบาง วิตกกังวล ไม่เป็นเส้นตรง และเข้าใจยาก (BANI) แนวทางของ Veeam เน้นกลยุทธ์แบบหลายชั้นที่มุ่งเน้นที่การจัดเก็บข้อมูล การเข้ารหัส การควบคุมการเข้าถึง เขตอำนาจทางกฎหมาย ความเป็นอิสระในการดำเนินงาน และความยืดหยุ่นทางเทคนิคผ่านกลไกต่างๆ เช่น การสำรองข้อมูลที่ไม่สามารถเปลี่ยนแปลงได้ และสภาพแวดล้อมที่แยกจากเครือข่าย การมองในมุมมองที่เน้นความยืดหยุ่นนี้จะเปลี่ยนจุดสนใจจากการแยกตัวอย่างสมบูรณ์ไปสู่ความเป็นอิสระที่ใช้งานได้จริง ทำให้องค์กรต่างๆ สามารถลดความเสี่ยงในขณะที่ใช้ประโยชน์จากนวัตกรรมคลาวด์ได้
จากกรอบแนวคิดนี้ Sangfor Technologies นำเสนอโซลูชันที่แข็งแกร่งด้วย โครงสร้างพื้นฐานแบบไฮเปอร์คอนเวอร์เจนซ์ (HCI) และ EDS, ระบบจัดเก็บข้อมูลระดับองค์กร (aStor) ซึ่งเหมาะอย่างยิ่งสำหรับการออกแบบคลาวด์แบบส่วนตัวและมีอำนาจควบคุม เครื่องมือเหล่านี้มอบโครงสร้างพื้นฐานคลาวด์ส่วนตัวและมีอำนาจควบคุม ช่วยให้มั่นใจได้ถึงการควบคุมข้อมูล การปฏิบัติตามกฎระเบียบ เช่น GDPR และการป้องกันภัยคุกคามขั้นสูง ในบล็อกทางเทคนิคนี้ เราจะสำรวจว่า Sangfor HCI และ aStor สอดคล้องกับเสาหลักด้านความยืดหยุ่นของ Veeam อย่างไร โดยเน้นคุณสมบัติต่างๆ เช่น พื้นที่จัดเก็บข้อมูลแบบ WORM ความสามารถในการป้องกันแรนซัมแวร์ และผลิตภัณฑ์รักษาความปลอดภัยแบบบูรณาการที่ขับเคลื่อนโดยระบบนิเวศคลาวด์ของ Sangfor นอกจากนี้ เราจะเจาะลึกถึงความร่วมมือเชิงกลยุทธ์ระหว่าง Sangfor และ Veeam ซึ่งช่วยเสริมศักยภาพเหล่านี้ผ่านการผสานรวมอย่างลึกซึ้งและพันธสัญญาที่ร่วมกันเพื่อความยืดหยุ่นของข้อมูล
ความร่วมมือเชิงกลยุทธ์กับ Veeam: เสริมสร้างความยืดหยุ่นผ่านการบูรณาการ
ความสอดคล้องของ Sangfor กับวิสัยทัศน์ที่เน้นความยืดหยุ่นของ Veeam นั้นแข็งแกร่งยิ่งขึ้นด้วยความร่วมมือเชิงกลยุทธ์ตั้งแต่ปี 2024 ซึ่งทำให้ Sangfor เป็นพันธมิตรหลักของ Veeam Cloud & Service Provider (VCSP) ซึ่งเป็นผู้จำหน่าย HCI รายแรกที่ได้รับสถานะนี้ ความร่วมมือนี้ได้ผสานรวมเทคโนโลยีการสำรองข้อมูลและการจัดการข้อมูลขั้นสูงของ Veeam เข้ากับระบบนิเวศของ Sangfor โดยตรง ทำให้เกิดโซลูชันความยืดหยุ่นของข้อมูลที่ราบรื่นและเป็นหนึ่งเดียว
ในอนาคต Veeam Backup & Replication v13 ซึ่งมีกำหนดวางจำหน่ายในปี 2026 จะรองรับ Sangfor HCI ในฐานะไฮเปอร์ไวเซอร์โดยตรงผ่านทาง API การผสานรวมไฮเปอร์ไวเซอร์สากลของ Veeam เฟรมเวิร์กนี้ช่วยให้ผู้จำหน่ายไฮเปอร์ไวเซอร์รายใดก็ได้สามารถผสานรวมกับความสามารถในการสำรองข้อมูลและกู้คืนของ Veeam ได้ ทำให้สภาพแวดล้อมมีความพร้อมรับมือกับภัยคุกคามที่เปลี่ยนแปลงไปและการเปลี่ยนแปลงด้านเวอร์ชวลไลเซชันในอนาคต การผสานรวมนี้ช่วยให้ผู้ใช้ที่ย้ายจากระบบเดิมหรือเผชิญกับการหยุดชะงักของไฮเปอร์สเกลเลอร์สามารถเข้าถึงเครื่องมือของ Veeam ได้
ความร่วมมือนี้ได้รับการแสดงให้เห็นอย่างชัดเจนในงานต่างๆ เช่น VeeamON Tour 2025 ในฮ่องกง ซึ่งเน้นย้ำถึงการย้ายระบบไปยัง VMware อย่างราบรื่นและการจัดการข้อมูลแบบครบวงจร ซึ่งสนับสนุนโดยตรงต่อความมุ่งมั่นของ Veeam ในเรื่องความเป็นอิสระในการดำเนินงานและการลดความเสี่ยงในการออกแบบระบบที่เน้นอธิปไตย ด้วยการผนึกกำลังกัน Sangfor และ Veeam ช่วยให้องค์กรต่างๆ สามารถสร้างรากฐานดิจิทัลที่น่าเชื่อถือและยืดหยุ่น ซึ่งให้ความสำคัญกับอธิปไตยโดยไม่ลดทอนนวัตกรรม
การออกแบบระบบคลาวด์แบบอธิปไตยด้วย Sangfor HCI: การสร้างระบบอัตโนมัติส่วนตัวและแบบไฮบริด
Sangfor HCI นำเสนอสถาปัตยกรรมคลาวด์รุ่นที่สามที่ผสานรวมการประมวลผล การจัดเก็บข้อมูล เครือข่าย และความปลอดภัยเข้าไว้ในซอฟต์แวร์ชุดเดียว ช่วยลดต้นทุนรวมในการเป็นเจ้าของ (TCO) ได้สูงสุดถึง 70% พร้อมทั้งลดความซับซ้อนในการดำเนินงาน การออกแบบนี้เหมาะอย่างยิ่งสำหรับคลาวด์ที่เน้นการควบคุมและจัดเก็บข้อมูลภายในประเทศ เพื่อให้เป็นไปตามกฎหมายท้องถิ่นและหลีกเลี่ยงความเสี่ยงจากการเข้าถึงจากต่างประเทศ เช่น ความเสี่ยงที่เกิดจากกฎหมาย CLOUD Act
คุณสมบัติหลักของระบบคลาวด์แบบอธิปไตย ได้แก่:
- โครงสร้างพื้นฐานคลาวด์ส่วนตัว ( HCI): HCI ช่วยให้สามารถใช้งานบนฮาร์ดแวร์ทั่วไป ทำให้สามารถตั้งค่าแบบ On-Premises ได้อย่างสมบูรณ์ ซึ่งจะช่วยรักษาข้อมูลให้อยู่ภายในเขตแดนของประเทศ สิ่งนี้ช่วยให้เขตอำนาจทางกฎหมายยังคงอยู่ภายในประเทศ สอดคล้องกับมุมมองทางกฎหมายของ Veeam โดยให้ความชัดเจนเกี่ยวกับกฎหมายที่บังคับใช้และการเข้ารหัสการจัดการคีย์
- การขยายระบบคลาวด์แบบไฮบริด : องค์กรต่างๆ สามารถขยายไปยังระบบคลาวด์แบบอธิปไตยในท้องถิ่นได้ ในขณะที่ยังคงรักษาโครงสร้างสถาปัตยกรรมที่เป็นหนึ่งเดียวไว้ ผู้ให้บริการคลาวด์ในท้องถิ่น (Local CSP) ดำเนินการจากศูนย์ข้อมูลภายในประเทศ สนับสนุนอธิปไตยของข้อมูลโดยหลีกเลี่ยงผู้ให้บริการคลาวด์ขนาดใหญ่ที่กระจายอยู่ทั่วโลก รูปแบบไฮบริดนี้สร้างสมดุลระหว่างนวัตกรรมและความยืดหยุ่น ช่วยให้ข้อมูลที่สำคัญยังคงอยู่ในสถานที่ ในขณะที่ใช้ประโยชน์จากความสามารถในการปรับขนาดของคลาวด์ในท้องถิ่น/สาธารณะ
- ความยืดหยุ่นในตัว : HCI มีตัวเลือกการกู้คืนจากภัยพิบัติ เช่น สแนปช็อต การปกป้องข้อมูลอย่างต่อเนื่อง (CDP) และคลัสเตอร์แบบกระจาย เพื่อให้มั่นใจถึงความต่อเนื่องทางธุรกิจท่ามกลางความไม่แน่นอนทางภูมิรัฐศาสตร์ CDP บันทึกบันทึก I/O ของ VM ทุกๆ ห้าวินาที ทำให้สามารถกำหนดเป้าหมายจุดกู้คืน (RPO) ใกล้ศูนย์สำหรับแอปพลิเคชันที่สำคัญ

สถาปัตยกรรมนี้สนับสนุนเป้าหมาย ESG โดยการเพิ่มประสิทธิภาพการใช้ทรัพยากรและให้คำแนะนำในการย้ายระบบจากระบบเดิม เช่น เซิร์ฟเวอร์ทางกายภาพ, KVM, Hyper-V, VMware หรือคลาวด์สาธารณะ พร้อมด้วยระบบรักษาความปลอดภัยแบบบูรณาการสำหรับสภาพแวดล้อมแบบ Zero Trust สำหรับการออกแบบที่เน้นความเป็นเอกราช หมายความว่าองค์กรต่างๆ สามารถบรรลุความเป็นอิสระในการดำเนินงานโดยไม่ต้องย้ายระบบจำนวนมากกลับจากคลาวด์สาธารณะตามที่ Veeam สนับสนุน
ความเป็นเลิศด้านการปกป้องข้อมูลด้วย Sangfor aStor (EDS): ความไม่เปลี่ยนแปลงของข้อมูลและการเสริมความแข็งแกร่งเพื่อป้องกันแรนซัมแวร์
Sangfor aStor เป็นโซลูชันจัดเก็บข้อมูลแบบกำหนดด้วยซอฟต์แวร์ (SDS) ที่เสริมการทำงานของ HCI โดยผสานรวมการจัดเก็บข้อมูลระดับองค์กร ให้ความพร้อมใช้งานสูง ความสามารถในการขยายขนาด และคุณสมบัติการป้องกันขั้นสูง aStor ตอบโจทย์ความต้องการด้านข้อมูลและเทคนิคของ Veeam ด้วยการรับประกันการจัดเก็บข้อมูลในพื้นที่ การเข้ารหัส และการแยกเครือข่าย ในขณะที่ความสามารถในการจัดการเวิร์ม (WORM) และการป้องกันแรนซัมแวร์ช่วยให้สามารถสำรองข้อมูลได้อย่างถาวร ซึ่งมีความสำคัญต่อความยืดหยุ่นทางไซเบอร์
ต่อไปนี้คือรายละเอียดคุณสมบัติหลักของ aStor ในรูปแบบตารางเพื่อให้เข้าใจง่ายขึ้น:
| คุณสมบัติ | คำอธิบาย | สอดคล้องกับหลักการด้านความยืดหยุ่นของ Veeam |
| ที่เก็บหนอน | เทคโนโลยี Write Once, Read Many (WORM) ช่วยให้มั่นใจได้ว่าข้อมูลจะไม่สามารถแก้ไขหรือลบได้เมื่อเขียนลงไปแล้ว โดยสามารถกำหนดระยะเวลาการเก็บรักษาได้ これによりสร้างภาพรวมข้อมูลที่ไม่สามารถเปลี่ยนแปลงได้ ซึ่งทนทานต่อการเข้ารหัสของมัลแวร์เรียกค่าไถ่หรือภัยคุกคามจากบุคคลภายใน | ด้านการปฏิบัติงานและด้านเทคนิค: รองรับหลักการคงสภาพเดิมเพื่อการปฏิบัติตามข้อกำหนดและการกู้คืน โดยแยกข้อมูลสำรองออกจากสภาพแวดล้อมการผลิตอย่างเป็นระบบผ่านการผสานรวม HCI |
| เครื่องมือป้องกันแรนซัมแวร์ | ระบบวิเคราะห์พฤติกรรมที่ขับเคลื่อนด้วย AI ตรวจจับและบล็อกแรนซัมแวร์ได้ในเวลาเพียง 3 วินาที รวมถึงระบบล่อลวงการโจมตี (honeypots) การสำรองข้อมูลแบบไดนามิก และการกู้คืนไฟล์ด้วยการคลิกเพียงครั้งเดียว | ด้านข้อมูลและการดำเนินงาน: ลดความเสี่ยง เช่น การสูญเสียข้อมูลจากการโจมตีทางไซเบอร์ ซึ่งเหนือกว่าการป้องกันของ SaaS ทั่วไป ด้วยการเปิดใช้งานเป้าหมายเวลาการกู้คืน (RTO) ที่ละเอียดและรวดเร็ว |
| สถาปัตยกรรมแบบกระจาย | รวมทรัพยากรจัดเก็บข้อมูลไว้ในโหนดต่างๆ พร้อมการจัดการอัตโนมัติ การโยกย้ายข้อมูล และระบบสำรองข้อมูล รองรับ CDP เพื่อการปกป้องอย่างต่อเนื่อง | ด้านกฎหมายและเทคนิค: รับประกันการเคลื่อนย้ายและควบคุมข้อมูล ทำให้สามารถตรวจสอบและเคลื่อนย้ายข้อมูลภายในเขตแดนของรัฐได้โดยไม่ต้องผูกติดกับผู้ให้บริการรายใดรายหนึ่ง |
| การบูรณาการกับ HCI | aStor สามารถทำงานร่วมกับ HCI ได้โดยตรง ทำให้เกิดสภาพแวดล้อมที่แยกจากเครือข่ายการผลิตโดยสมบูรณ์ผ่านการแยกเชิงตรรกะ | ทุกเสาหลัก: เสริมสร้างความยืดหยุ่นโดยรวมด้วยการผสานรวมระบบจัดเก็บข้อมูลเข้ากับระบบเครือข่ายและความปลอดภัยของ HCI เพื่อให้เกิดความเป็นอิสระอย่างครบวงจร |
คุณสมบัติป้องกันแรนซัมแวร์ของ aStor ซึ่งขับเคลื่อนด้วย AI ประกอบด้วยการกู้คืนหลังการโจมตีผ่านสแนปช็อต Volume Shadow Copy Service (VSS) ทำให้องค์กรสามารถกู้คืนไฟล์หรือโฟลเดอร์ได้โดยไม่ต้องหยุดการทำงาน สิ่งนี้ช่วยแก้ปัญหาที่ Veeam กังวลโดยตรงเกี่ยวกับนโยบายการเก็บรักษาข้อมูลแบบดั้งเดิมที่จำกัดและการกู้คืนแบบละเอียด และยังมอบความยืดหยุ่นสำหรับการใช้งานรอง เช่น การวิเคราะห์หรือการทดสอบ ในขณะที่ยังคงรักษาความเป็นอิสระไว้ได้
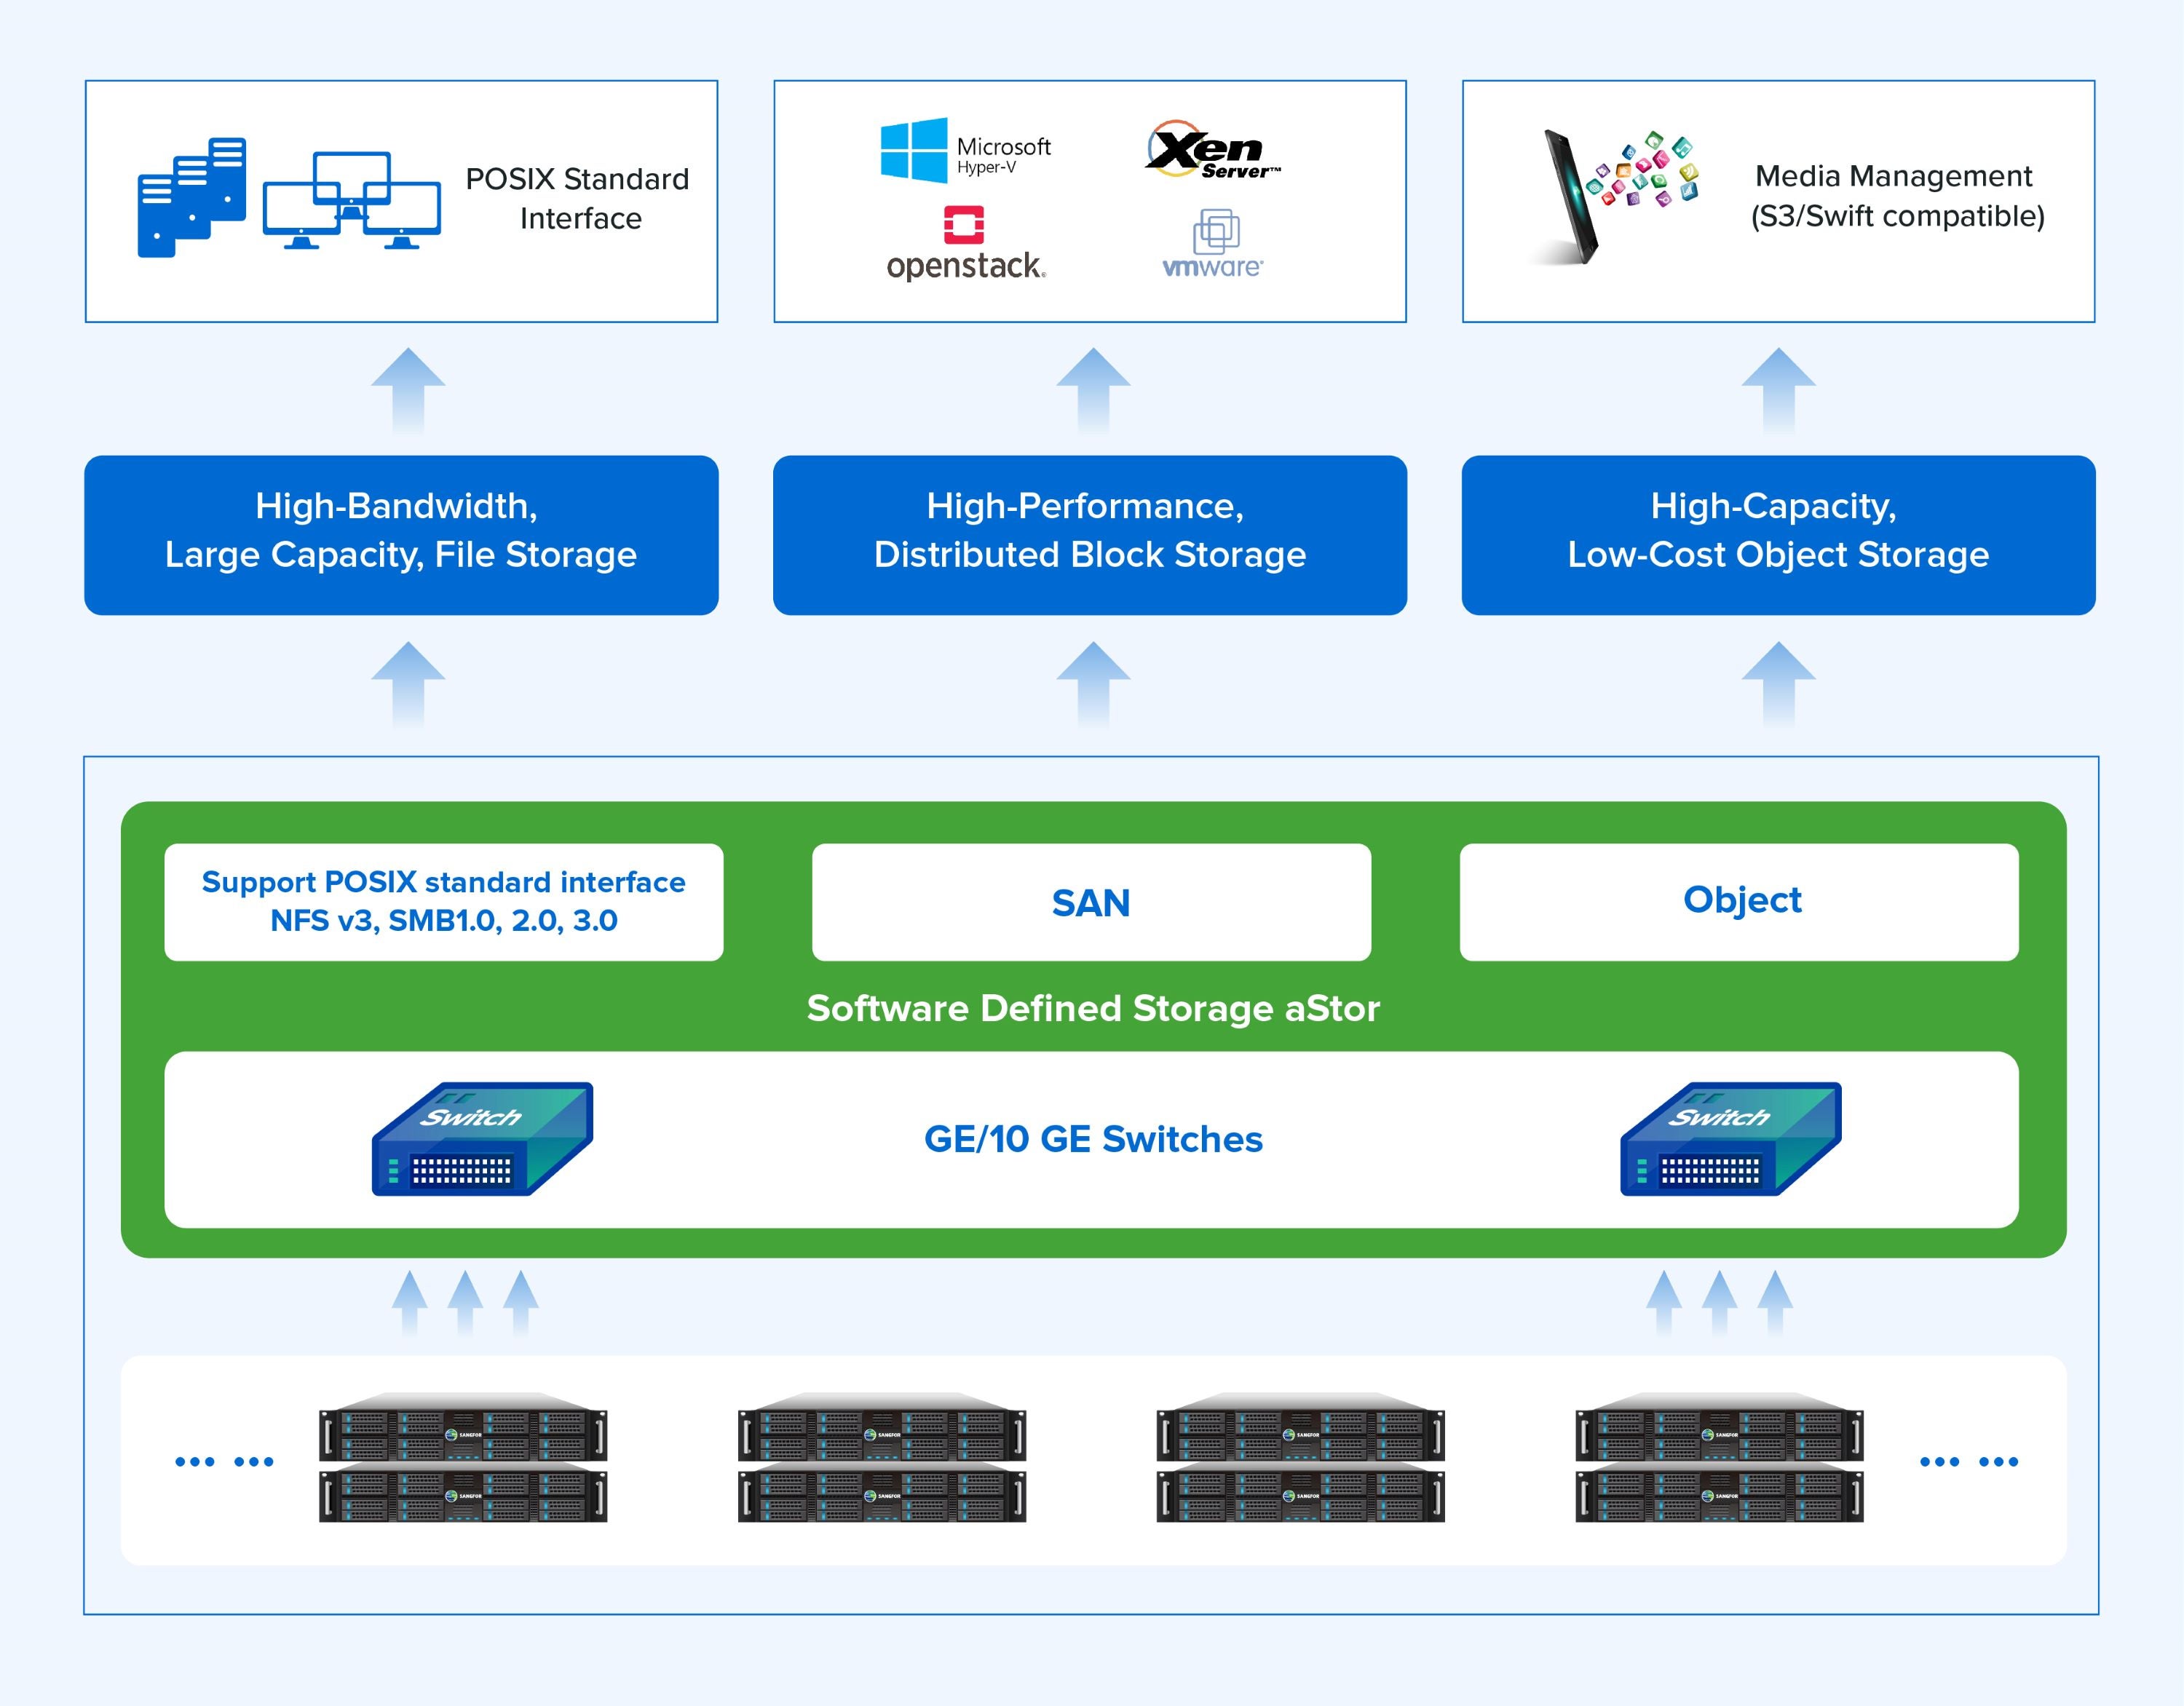
ผลิตภัณฑ์รักษาความปลอดภัยแบบบูรณาการของ Sangfor: เสริมศักยภาพการรักษาความปลอดภัยบนคลาวด์ในตัว
ระบบนิเวศของ Sangfor ขยายขอบเขตไปไกลกว่าโครงสร้างพื้นฐาน โดยผสานรวมผลิตภัณฑ์และบริการด้านความปลอดภัยที่สนับสนุนความปลอดภัยบนคลาวด์ในตัว ซึ่งทั้งหมดนี้ขับเคลื่อนโดยแพลตฟอร์มคลาวด์ของ Sangfor (SCP) แนวทางที่เป็นหนึ่งเดียวนี้สอดคล้องกับมุมมองการดำเนินงานของ Veeam ซึ่งฝังความยืดหยุ่นทางไซเบอร์ไว้ในแก่นหลักของการออกแบบคลาวด์แบบอธิปไตย
- ไฟร์วอลล์รุ่นใหม่ Athena (NGFW) : มอบการป้องกันแบบครบวงจรด้วยการตรวจจับภัยคุกคามด้วย AI การป้องกันการบุกรุก และเกตเวย์เว็บที่ปลอดภัย เมื่อผสานรวมเข้ากับ HCI จะช่วยรักษาความปลอดภัยของเวิร์กโหลดบนคลาวด์และบังคับใช้การเข้าถึงแบบ Zero Trust
- แพลตฟอร์มป้องกันปลายทาง Athena (EPP) : เดิมชื่อ Endpoint Secure ประกอบด้วยระบบล่อจับแรนซัมแวร์ (ransomware honeypots), กลไกการวิเคราะห์พฤติกรรม และการกู้คืนอย่างรวดเร็ว สามารถตรวจจับการแทรกกระบวนการได้ภายใน 3 วินาที และรองรับการสำรองข้อมูล VSS เพื่อการป้องกันปลายทางอย่างครอบคลุม
- บริการจัดการความปลอดภัย (Managed Security Services หรือ MSS): Sangfor นำเสนอการตรวจสอบเชิงรุก การวิเคราะห์ภัยคุกคาม และการสนับสนุนจากผู้เชี่ยวชาญแบบตัวต่อตัว ผ่าน MSS เพื่อให้มั่นใจได้ถึงการปฏิบัติตามข้อกำหนดและความปลอดภัยของข้อมูลในศูนย์ข้อมูลคลาวด์แบบกระจาย
ระบบเหล่านี้ได้รับการจัดการโดย SCP ซึ่งยังจัดการ Kubernetes (ผ่าน SKE) ฐานข้อมูล และสภาพแวดล้อมแบบไฮบริด ทำให้การรักษาความปลอดภัยเป็นไปอย่างราบรื่นและปรับขนาดได้ สำหรับคลาวด์แบบอธิปไตย การผสานรวมนี้หมายถึงการป้องกันในตัวจากแรนซัมแวร์ มัลแวร์ และการเข้าถึงที่ไม่ได้รับอนุญาต ลดการพึ่งพาเครื่องมือของบุคคลที่สาม และเพิ่มความยืดหยุ่นโดยรวม
สรุป: แนวทางเชิงรุกเพื่อความยืดหยุ่นของอธิปไตย
ด้วยแรงบันดาลใจจากกรอบการทำงานที่เน้นความยืดหยุ่นของ Veeam และเสริมด้วยความร่วมมือเชิงกลยุทธ์ระหว่าง Sangfor และ Veeam ทำให้ Sangfor HCI และ aStor นำเสนอโซลูชันแบบหลายชั้นที่ใช้งานได้จริงเพื่ออธิปไตยทางข้อมูล โดยการเปิดใช้งานโครงสร้างพื้นฐานคลาวด์ส่วนตัวและไฮบริดด้วยการควบคุมในระดับท้องถิ่น พื้นที่จัดเก็บข้อมูลแบบ WORM ที่ไม่สามารถเปลี่ยนแปลงได้ คุณสมบัติป้องกันแรนซัมแวร์ขั้นสูง การรักษาความปลอดภัยแบบบูรณาการ และการผสานรวม Veeam v13 ที่กำลังจะมาถึง องค์กรต่างๆ สามารถลดความเสี่ยงทางภูมิรัฐศาสตร์และไซเบอร์ไปพร้อมๆ กับการขับเคลื่อนนวัตกรรม แนวทางนี้เปลี่ยนอธิปไตยจากความท้าทายให้กลายเป็นข้อบังคับสำหรับรากฐานดิจิทัลที่น่าเชื่อถือ เริ่มต้นด้วยการตรวจสอบการจำแนกประเภทข้อมูลและการใช้งาน HCI เพื่อสร้างคลาวด์อธิปไตยที่ยืดหยุ่นของคุณได้ตั้งแต่วันนี้