
Quand on vous demande d'imaginer un conteneur, vous pensez sans doute à un immense conteneur maritime aux couleurs vives, comme ceux qu'on trouve sur les navires transportant des marchandises d'un pays à l'autre. En informatique, la notion de conteneur n'est pas si différente. De manière radicale, elle a révolutionné les systèmes logiciels, tout comme les conteneurs maritimes ont révolutionné le commerce mondial.
Sans conteneurs maritimes standardisés, chaque port aurait besoin d'équipements de chargement différents, les transferts de marchandises prendraient des jours au lieu de quelques heures, et le commerce international serait considérablement plus lent et plus coûteux. La simple invention du conteneur maritime a transformé la logistique en créant une méthode universelle pour emballer, transporter et gérer les marchandises à l'échelle mondiale. Une révolution similaire s'est produite avec l'informatique moderne.
Auparavant, les applications étaient conçues comme de vastes systèmes monolithiques étroitement liés à l'infrastructure sous-jacente. De ce fait, le déploiement de logiciels était souvent un processus long et complexe, ponctué de conflits de dépendances et de comportements imprévisibles entre les différents environnements. Naturellement, cette solution s'est avérée inefficace face à l'essor de la transformation numérique.
Aujourd'hui, les applications sont de plus en plus souvent décomposées en services plus petits et plus indépendants, pouvant être packagés, déployés et mis à l'échelle individuellement. Cette évolution architecturale a favorisé l'essor des conteneurs, des systèmes logiciels comme Kubernetes ou Docker, et du mouvement plus large connu sous le nom de Cloud Native Computing. Nous explorerons aujourd'hui l'histoire de la conteneurisation, les enjeux du débat Kubernetes vs Docker, l'évolution des plateformes d'orchestration et comment les entreprises peuvent choisir un cadre pratique pour assurer le succès de leur stratégie de cloud computing sur le long terme.
Comprendre la conteneurisation à l'ère du cloud computing moderne
Si les machines virtuelles ont permis d'améliorer l'utilisation du matériel, les conteneurs offrent un environnement bien plus évolutif, sécurisé et optimisé pour l'exécution des applications. C'est pourquoi les entreprises modernes se sont tournées vers les conteneurs comme une suite logique. Les machines virtuelles ont marqué leur époque, mais elles présentaient aussi leurs propres défis.
Chaque machine virtuelle (VM) contient un système d'exploitation complet, nécessitant un stockage, une mémoire, des mises à jour de sécurité et une maintenance dédiés. Ainsi, l'expansion des services numériques des entreprises a engendré un besoin soudain de centaines, voire de milliers de VM, créant des coûts opérationnels et des inefficacités inévitables. Contrairement aux machines virtuelles, les conteneurs partagent le noyau du système d'exploitation hôte tout en conservant leurs environnements applicatifs isolés. Ceci réduit considérablement la consommation de ressources et les temps de démarrage.
Imaginez une machine virtuelle comme une maison individuelle traditionnelle, avec sa propre clôture blanche. Elle possède sa propre plomberie, son système de sécurité et son électricité, et nécessite un entretien régulier pour fonctionner. À l'inverse, les conteneurs s'apparentent davantage à des appartements dans un immeuble moderne. Dans ces appartements, les résidents profitent de leur espace de vie privé tout en partageant les infrastructures essentielles, telles que les ascenseurs, les réseaux et la structure porteuse.
Cela signifie que les conteneurs sont bien plus efficaces en partageant le noyau du système d'exploitation hôte, ou l'infrastructure complexe du bâtiment, tout en préservant des espaces utilisateurs isolés. Cette efficacité s'est avérée particulièrement précieuse pour les architectures de microservices, où les applications sont divisées en services plus petits et indépendants, capables d'évoluer séparément.
En partageant des ressources communes, les conteneurs peuvent être créés et supprimés en quelques secondes plutôt qu'en quelques minutes, ce qui facilite leur mise à l'échelle lors des pics de trafic. Les entreprises peuvent ainsi déployer davantage d'applications sur le même matériel tout en réduisant leurs coûts opérationnels. En définitive, les conteneurs offrent une vitesse de déploiement et une densité de ressources supérieures, indispensables aux entreprises modernes pour s'affranchir des anciens goulots d'étranglement opérationnels. Voyons maintenant comment Docker et Kubernetes s'intègrent dans ce contexte.
Analyse de la principale rivalité entre Kubernetes et Docker
Commençons par aborder le point essentiel : Kubernetes ne remplace pas Docker. Il s'agit d'une idée fausse, fruit d'une méconnaissance des rôles respectifs de chaque technologie. Kubernetes est un logiciel libre utilisé par les équipes DevOps pour déployer, gérer et faire évoluer des conteneurs au sein d'un cluster. Docker est une autre technologie libre permettant de créer des conteneurs. Techniquement, il n'y a donc pas d'opposition entre Kubernetes et Docker, mais plutôt deux couches d'infrastructure complémentaires qui fonctionnent de concert pour atteindre un objectif commun.
Imaginez un serveur utilisant des conteneurs pour optimiser ses performances et son efficacité. Pour ce faire, Docker permet de créer, distribuer et exécuter ces conteneurs. Lorsqu'une application fonctionne sur un ordinateur mais pas sur un autre, cela est souvent dû à une différence de système d'exploitation et d'environnement. Docker crée un conteneur contenant tous les éléments nécessaires à l'exécution de l'application, puis l'envoie sur le nouvel ordinateur, fournissant ainsi tous les ingrédients nécessaires à son bon fonctionnement.
Cependant, son rôle s'arrête là. Docker permet de créer et d'exécuter des conteneurs sur un seul hôte, mais ses capacités sont limitées pour les applications complexes composées de multiples instances de conteneurs. Dans ce cas, un orchestrateur central est nécessaire pour gérer l'ensemble du système. C'est là qu'intervient Kubernetes.
Kubernetes, ou K8s, peut être considéré comme le gestionnaire global permettant d'exécuter, de contrôler et d'étendre les charges de travail conteneurisées sur plusieurs serveurs au sein d'un cluster. Après avoir regroupé les conteneurs en pods, le logiciel gère automatiquement la découverte de services, l'équilibrage de charge, la mise à l'échelle automatique et l'autoréparation. En cas de défaillance d'un conteneur, Kubernetes en fournit un nouveau ; en cas de défaillance d'un serveur, le trafic est redirigé vers un serveur opérationnel.
Pour reprendre notre analogie logistique, on peut comparer Docker à l'entreprise qui fabrique des conteneurs maritimes, tandis que Kubernetes joue le rôle de coordinateur du réseau logistique mondial, décidant de l'itinéraire, du calendrier et de la gestion des perturbations. Docker et Kubernetes ne sont pas concurrents, mais plutôt des solutions à des problèmes à différents niveaux : Kubernetes, à l'instar de Docker, est un outil de gestion de conteneurs. Chacun répond à un besoin spécifique et s'adapte à des situations particulières.
Kubernetes excelle dans les environnements complexes nécessitant résilience, planification automatisée et mise à l'échelle dynamique. Son infrastructure autoréparatrice est particulièrement adaptée aux organisations gérant de nombreux microservices aux besoins complexes en matière de communication et de sécurité, ou nécessitant une gestion centralisée pour des projets complexes ou de grande envergure. Utiliser Kubernetes pour des cas moins exigeants serait disproportionné.
Docker est principalement utilisé pour le développement de microservices ou d'applications conteneurisées, lorsqu'il est nécessaire d'assurer la cohérence entre le développement local et la production, et de disposer d'un environnement léger pour les tests et le déploiement. Si vous débutez avec les conteneurs, il est préférable de commencer par Docker. Une fois que votre parc de conteneurs deviendra trop complexe, vous pourrez introduire Kubernetes pour une gestion plus efficace.
Pour la plupart des entreprises, le véritable enjeu n'est pas d'opposer Docker à Kubernetes, mais de comprendre comment ces deux technologies contribuent à une stratégie globale de cloud computing natif. Explorons maintenant les différences structurelles de ces deux plateformes.
Les différences structurelles entre Docker et Kubernetes
En résumé, Docker se concentre sur la création et l'exécution de conteneurs, permettant aux développeurs de construire des images de conteneurs standardisées qui regroupent applications et dépendances. Ces images peuvent ensuite s'exécuter de manière cohérente sur des ordinateurs portables, des environnements de test et des systèmes de production. Imaginez Docker comme quelqu'un qui prépare le panier-cadeau idéal pour que votre application fonctionne correctement, incluant tout le code nécessaire, l'environnement d'exécution, les outils système, les bibliothèques système et les paramètres. Il peut être déployé manuellement, à l'aide de Docker Compose, ou via un orchestrateur comme Kubernetes ou Docker Swarm.
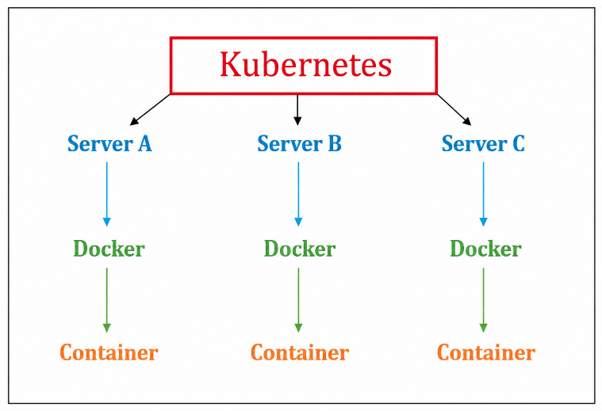
Kubernetes se situe au-dessus de cette couche. Contrairement à Docker qui gère uniquement des conteneurs individuels, Kubernetes coordonne des clusters de machines. Il détermine l'emplacement d'exécution des conteneurs, surveille leur état, remplace les instances défaillantes, équilibre les charges de travail et ajuste automatiquement les ressources. Pour simplifier, comparons plus directement ces deux logiciels :
| Fonctionnalité | Docker | Kubernetes |
| Objectif principal | Crée, empaquete et exécute des conteneurs | Orchestre et gère des conteneurs à grande échelle |
| Rôle dans les infrastructures | plateforme d'exécution et de développement de conteneurs | plateforme d'orchestration de conteneurs |
| Utilisateurs cibles | équipes de développement et DevOps | Ingénieurs de plateforme, équipes DevOps et opérations |
| Périmètre de déploiement | Un seul hôte ou de petits environnements | Clusters multi-nœuds et environnements d'entreprise |
| Évolutivité | Mise à l'échelle manuelle ou native limitée | Mise à l'échelle horizontale et verticale automatisée |
| Auto-guérison | Limité | Redémarre et remplace automatiquement les charges de travail défaillantes. |
| Équilibrage de charge | capacités de base | Équilibrage de charge et routage du trafic intégrés avancés |
| Courbe d'apprentissage | Relativement facile | Plus complexe et nécessitant une expertise opérationnelle |
| Meilleurs cas d'utilisation | Développement, tests, flux de travail CI/CD, petits déploiements | Environnements de production à grande échelle, microservices, applications natives du cloud |
| Soutien de l'écosystème | Outils de conteneurisation et référentiels d'images étendus | Vaste écosystème comprenant des outils de surveillance, de sécurité, de maillage de services et d'automatisation |
| Gestion des ressources | Gestion individuelle des conteneurs | Optimisation des ressources à l'échelle du cluster |
La part de marché de Kubernetes est passée de 2,57 milliards de dollars US en 2025 à environ 3,13 milliards de dollars US en 2026 et devrait atteindre 8,41 milliards de dollars US d'ici 2031. De fait, les analystes du secteur considèrent de plus en plus la flexibilité d'exécution des conteneurs comme un avantage stratégique pour toutes les organisations. L' enquête annuelle de la CNCF sur le cloud natif a révélé qu'avec environ 82 % des utilisateurs de conteneurs exécutant Kubernetes en production, le cloud natif a franchi un cap décisif.
Cette étude, qui porte sur l'avenir de l'infrastructure d'IA, affirme que ce qui était autrefois expérimental est désormais fondamental, déclarant qu'aujourd'hui, Kubernetes sert de couche d'exploitation commune sur laquelle les organisations s'appuient pour exécuter des systèmes modernes de qualité production et intégrer l'IA dans des environnements réels.
Pour garantir leur flexibilité, les entreprises modernes privilégient de plus en plus les architectures qui séparent le développement applicatif de la gestion de l'infrastructure. Ceci assure un environnement évolutif et optimal pour l'innovation future et la réduction des risques de dépendance à long terme. Voyons maintenant comment la gestion standard des conteneurs en cluster se compare à l'orchestration avancée.
Comparatif d'orchestration de conteneurs : Docker Swarm vs Kubernetes
La gestion standard des conteneurs en cluster et l'orchestration avancée diffèrent principalement par le niveau d'automatisation, l'intelligence de mise à l'échelle et la complexité opérationnelle. Avec l'essor des conteneurs, les entreprises ont eu besoin de davantage de solutions pour gérer les charges de travail sur plusieurs serveurs, ce qui a entraîné une transition des systèmes mono-hôte vers des architectures multi-nœuds et l'émergence des plateformes d'orchestration. Docker Swarm a été introduit comme solution de clustering native de Docker. Il a étendu les flux de travail Docker existants tout en permettant aux conteneurs de s'exécuter sur plusieurs hôtes. Désormais, la comparaison porte davantage sur Docker Swarm que sur Kubernetes, en raison de leurs fonctionnalités similaires.
Cependant, Kubernetes est devenu une plateforme d'orchestration bien plus complète, conçue pour gérer des environnements de production à bien plus grande échelle que Docker Swarm. La comparaison entre les deux porte souvent sur la simplicité face aux fonctionnalités. Si Docker Swarm offre un déploiement plus rapide, une configuration minimale et une expérience Docker familière, il est surtout adapté aux environnements et aux charges plus modestes.
Kubernetes conserve des performances supérieures en matière de planification, de capacités d'auto-réparation et d'intégrations à un écosystème étendu, ce qui en fait la plateforme la mieux adaptée aux réseaux sophistiqués et à l'évolutivité à l'échelle de l'entreprise. Les responsables informatiques souhaitant faire le bon choix entre les deux doivent impérativement prendre en compte leurs besoins immédiats et futurs.
Les organisations qui recherchent un déploiement rapide et une échelle modeste apprécieront peut-être la simplicité de Docker Swarm ; cependant, les entreprises qui anticipent une croissance rapide, des charges de travail complexes, des exigences réglementaires ou des opérations mondiales trouvent souvent que Kubernetes est mieux adapté à leurs objectifs à long terme.
Une étude récente a montré que le choix optimal dépend de l'échelle du déploiement, de l'expertise de l'équipe et des exigences opérationnelles, des approches hybrides émergeant pour des cas d'utilisation spécifiques. Les recommandations incluent l'adoption de Docker autonome pour le développement et la production à petite échelle, et le recours à des plateformes d'orchestration pour les déploiements d'entreprise dépassant dix conteneurs ou nécessitant des fonctionnalités avancées.
Kubernetes vs Docker Swarm pour la mise à l'échelle des applications
Lorsqu'on compare deux logiciels, la capacité de mise à l'échelle devient un facteur de différenciation crucial. Les environnements de petite taille fonctionnent souvent efficacement avec des solutions de clustering simples. Cependant, à mesure que les applications se développent, la complexité de l'infrastructure augmente considérablement. Prenons l'exemple d'une plateforme de streaming subissant des pics de demande imprévisibles lors d'événements majeurs en direct, comme la récente Coupe du monde. Dans ce cas, le trafic peut se multiplier en quelques secondes, surchargeant souvent les solutions de clustering plus simples.
Cependant, Kubernetes offre des fonctionnalités sophistiquées qui excellent dans ces situations grâce à une mise à l'échelle horizontale automatisée, une sécurité d'accès granulaire, l'isolation des politiques et la tolérance aux pannes à grande échelle, ainsi que des cadres de gouvernance complets qui répondent à ces exigences. Pour autant, Docker Swarm n'est pas obsolète. Cela illustre plutôt comment les besoins en infrastructure évoluent avec la croissance des organisations.
Transition de Docker Compose à Kubernetes pour les charges de travail d'entreprise
De nombreuses équipes de développement découvrent les conteneurs grâce à Docker Compose. Cependant, la comparaison entre Docker Compose et Kubernetes met en lumière un parcours d'apprentissage similaire à celui de nombreux développeurs. Docker Compose simplifie le développement local en permettant de définir plusieurs services applicatifs dans un seul fichier de configuration, une approche idéale pour le développement et les tests.
Cependant, les environnements de production à haute disponibilité présentent des exigences bien plus élevées, souvent supérieures aux capacités de Docker Compose. La migration de Docker Compose vers Kubernetes s'avère donc complexe sur plusieurs points, notamment la cohérence de la configuration et l'automatisation. Pour surmonter ces obstacles, les entreprises peuvent adopter des pipelines CI/CD afin de réduire les risques de déploiement et de garantir la cohérence entre les environnements. Cette liste de contrôle peut inclure :
✔ Normalisation des images de conteneurs
✔ Automatisation des processus de déploiement
✔ Mise en œuvre de la surveillance de l'infrastructure
✔ Définition des politiques de sécurité
✔ Mise en place de cadres de gouvernance
Au final, les entreprises qui abordent l'adoption de Kubernetes de manière stratégique, en gardant à l'esprit les objectifs à long terme appropriés, bénéficient d'une transformation plus fluide, tout en minimisant les perturbations opérationnelles.
L'essor du cloud computing natif et des applications concrètes
Aujourd'hui, l'orchestration de conteneurs moderne est utilisée dans tous les secteurs pour la gestion des microservices, la mise à l'échelle automatisée et les déploiements de cloud hybride, contribuant ainsi au bon fonctionnement et à la sécurité de la plupart des applications. Le cloud natif est passé rapidement d'une pratique d'ingénierie de niche à une stratégie d'entreprise courante. Les organisations s'appuient désormais sur les conteneurs et les plateformes d'orchestration pour assurer une livraison continue rapide, décomposer les systèmes hérités massifs et traiter en toute sécurité les charges de travail de données volumineuses et élastiques.
Selon l' enquête annuelle de la CNCF sur le cloud natif , le paysage du cloud natif a évolué entre 2023 et 2025, avec 98 % des organisations utilisant désormais des techniques cloud natives au moins dans une certaine mesure, et Kubernetes consolidant sa position de plateforme d'orchestration de facto, fonctionnant dans 82 % des environnements conteneurisés.
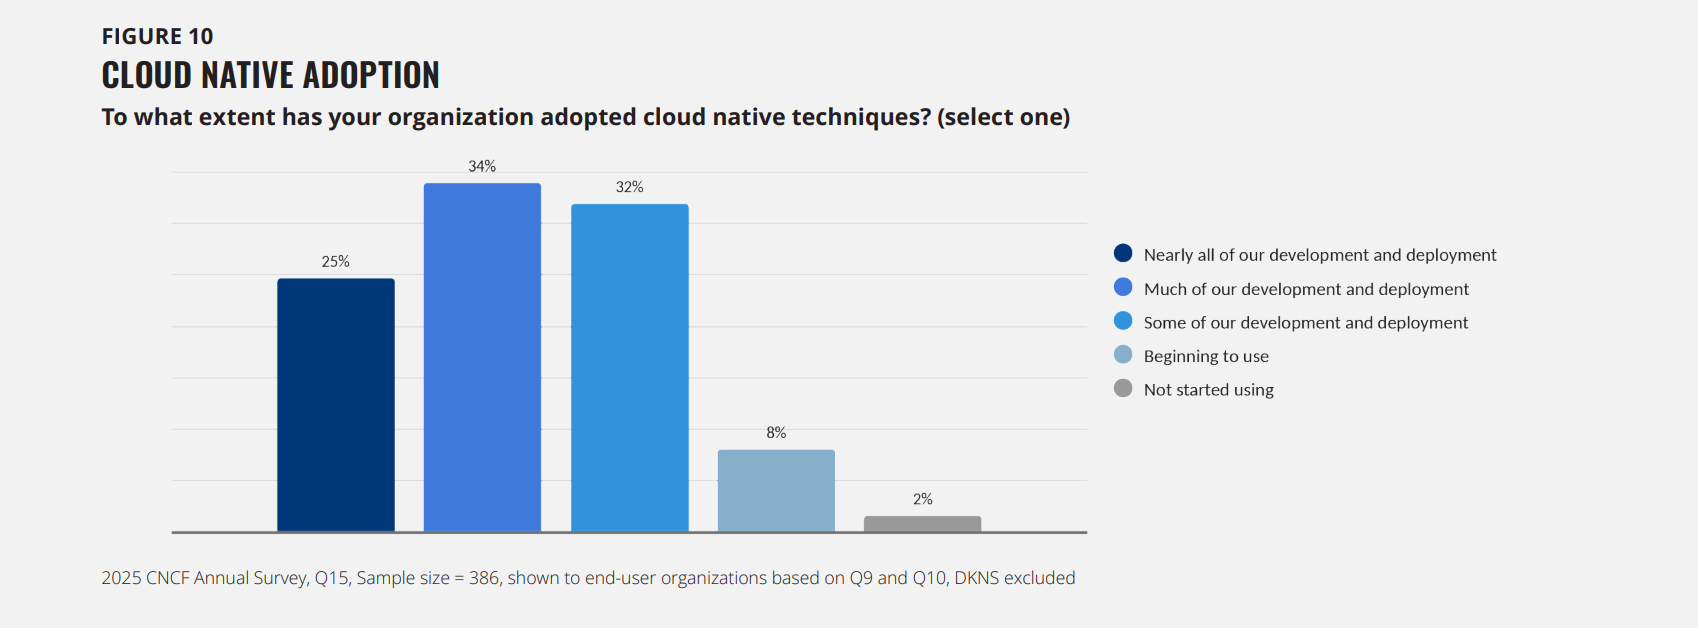
Source : Enquête annuelle de la CNCF sur les technologies cloud natives
Aujourd'hui, les plateformes d'orchestration et le cloud computing sont utilisés dans de nombreux secteurs d'activité. Par exemple, les commerces de détail ont souvent recours à des conteneurs pour gérer les pics de trafic en ligne pendant les soldes et les périodes de forte affluence. En ajoutant des instances d'application lorsque la demande augmente, les plateformes d'orchestration empêchent les sites de tomber en panne et d'être saturés. Leur nombre est ensuite réduit une fois le trafic retombé, ce qui améliore les performances et la rentabilité.
Les institutions financières exigent des services ininterrompus et des contrôles de sécurité rigoureux. Grâce aux microservices conteneurisés, les banques peuvent déployer des mises à jour progressivement sans interrompre l'accès à l'ensemble de leurs systèmes. Les plateformes de streaming comme Netflix et Spotify utilisent également des conteneurs pour leurs architectures de microservices, garantissant ainsi des déploiements rapides de nouvelles fonctionnalités et des mises à jour transparentes. Chacun de ces exemples explique pourquoi le cloud natif continue de gagner du terrain dans quasiment tous les secteurs d'activité. Cependant, le choix de la plateforme adéquate fait toute la différence.
Rationalisation des opérations d'entreprise avec le moteur Kubernetes de Sangfor
Face à l'accélération de la transformation cloud-native et des initiatives d'IA privée des entreprises internationales, la gestion de clusters Kubernetes bare metal en parallèle d'infrastructures de machines virtuelles existantes devient complexe et risquée. Pour résoudre ce problème, Sangfor Kubernetes Engine (SKE) intègre nativement l'infrastructure hyperconvergée Sangfor à Sangfor Kubernetes Engine au niveau architectural. Cette solution est particulièrement avantageuse pour les moyennes et grandes entreprises ainsi que pour les marchés internationaux.
Au lieu de recourir à une orchestration complexe en ligne de commande ou à une gestion fragmentée par des tiers, les équipes informatiques peuvent désormais provisionner des clusters Kubernetes entièrement conformes et prêts pour la production via la plateforme cloud de Sangfor en moins de 15 minutes. En unifiant le calcul (aSV), le stockage distribué défini par logiciel (aSAN) et la visualisation du réseau (aNet), SKE permet aux services informatiques d'entreprise d'exécuter des machines virtuelles traditionnelles et des charges de travail de conteneurs haute densité sur le même matériel physique.
SKE utilise également le découpage profond avancé vGPU et la planification dynamique pour éliminer la contention GPU lors de l'inférence IA intensive, ainsi que la sécurité native au niveau du noyau aSEC qui applique une micro-segmentation intégrée et une protection pare-feu distribuée sur tous les pods de conteneurs.
Sur le plan structurel, Sangfor Kubernetes Engine est nativement compatible avec les couches de machines virtuelles classiques, les portails de contrôle unifiés et les stratégies de sécurité intégrées. Pour les entreprises qui peinent à concilier charges de travail traditionnelles et applications conteneurisées modernes, cette approche unifiée simplifie les opérations tout en minimisant les risques, permettant ainsi à vos équipes de se concentrer davantage sur l'innovation applicative et moins sur l'administration de l'infrastructure.
Conclusion
Le passage des infrastructures virtualisées traditionnelles au cloud computing conteneurisé représente l'une des transformations les plus importantes de l'histoire informatique moderne. Pour comprendre le débat Kubernetes vs Docker, il faut d'abord reconnaître que ces technologies ne sont pas concurrentes et qu'elles répondent chacune à des problématiques différentes. Si Docker excelle dans le packaging et l'exécution d'applications conteneurisées, Kubernetes fournit le cadre d'orchestration nécessaire à leur gestion à grande échelle.
De même, des comparaisons telles que Docker Swarm vs Kubernetes et Docker Compose vs Kubernetes révèlent une réalité importante : les décisions relatives à l’infrastructure doivent être guidées par les objectifs commerciaux, la maturité opérationnelle et les perspectives de croissance à long terme. À mesure que les entreprises modernisent leurs écosystèmes numériques, l’orchestration de conteneurs restera un pilier fondamental de leurs futures stratégies d’infrastructure cloud.
Prêt à simplifier le déploiement et à éliminer les risques opérationnels dans votre écosystème cloud ? Auditez dès aujourd’hui les limites de scalabilité actuelles de votre infrastructure et consultez vos équipes de déploiement pour découvrir comment Sangfor Kubernetes Engine peut accélérer en toute transparence votre stratégie de modernisation des applications.
FAQ
Docker crée et exécute des conteneurs, tandis que Kubernetes gère et orchestre un grand nombre de conteneurs sur plusieurs serveurs.
Non. Kubernetes et Docker répondent à des problématiques différentes, et de nombreuses organisations utilisent des technologies de conteneurisation comme Docker en complément de l'orchestration Kubernetes pour une efficacité optimale.
Docker est généralement plus facile pour les débutants car il se concentre sur la création et la gestion de conteneurs, tandis que Kubernetes introduit des concepts d'orchestration plus complexes.
Docker Swarm est une solution de clustering de conteneurs qui aide les organisations à gérer les conteneurs sur plusieurs hôtes à l'aide d'outils natifs de Docker.
Docker Swarm offre un déploiement et une gestion plus simples, tandis que Kubernetes offre des fonctionnalités plus avancées en matière d'évolutivité, d'automatisation et de résilience.
Docker Compose est principalement utilisé pour définir et exécuter localement des applications multi-conteneurs, tandis que Kubernetes est conçu pour l'orchestration de production à grande échelle.
Kubernetes offre une mise à l'échelle automatisée, une auto-réparation, des contrôles de sécurité et une flexibilité multicloud qui prennent en charge des charges de travail de production complexes.
Alors que Kubernetes standard orchestre la mise à l'échelle des conteneurs, les environnements de production d'entreprise nécessitent des performances d'IOPS de stockage sous-jacentes, une isolation réseau et une gestion des ressources GPU. Les plateformes HCI d'entreprise, telles que Sangfor HCI, intègrent nativement les fonctionnalités de Kubernetes, la sécurité au niveau du noyau aSEC et les technologies de découpage profond vGPU. Ceci permet aux grandes organisations d'exécuter des charges de travail d'IA privées à haut débit et des microservices conteneurisés en parallèle de leurs machines virtuelles existantes, sans risque de failles de sécurité ni de goulots d'étranglement du stockage.



