
Bir konteyner düşündüğünüzde, aklınıza muhtemelen bir ülkeden diğerine mal taşıyan bir gemide bulunan devasa, parlak renkli bir nakliye konteyneri gelir. Bilgisayar biliminde de konteyner fikri bundan çok farklı değil. Dönüştürücü bir şekilde, konteyner fikri, tıpkı nakliye konteynerlerinin küresel ticareti devrimleştirmesi gibi, yazılım sistemlerinde de devrim yarattı.
Standartlaştırılmış nakliye konteynerleri olmasaydı, her limanın farklı yükleme ekipmanına ihtiyacı olurdu, kargo transferleri saatler yerine günler sürerdi ve uluslararası ticaret çok daha yavaş ve pahalı olurdu. Nakliye konteynerinin basit icadı, malları dünya çapında paketleme, taşıma ve yönetme konusunda evrensel bir yol yaratarak lojistiği dönüştürdü. Modern bilgisayar teknolojisinde de benzer bir devrim yaşandı.
Geçmişte, uygulamalar altlarındaki altyapıya sıkıca bağlı büyük, monolitik sistemler olarak oluşturuluyordu. Bu, yazılım dağıtımının genellikle uzun, bağımlılık çatışmalarıyla dolu ve farklı ortamlar arasında öngörülemeyen davranışlar sergileyen bir süreç olduğu anlamına geliyordu. Doğal olarak, dijital dönüşüm hız kazanmaya başladığında bu verimli bir çözüm değildi.
Günümüzde uygulamalar giderek daha küçük, daha bağımsız hizmetlere bölünerek ayrı ayrı paketlenebiliyor, dağıtılabiliyor ve ölçeklendirilebiliyor. Bu mimari değişim, konteynerlerin, Kubernetes veya Docker gibi yazılım sistemlerinin ve daha geniş anlamda Bulut Yerel Bilişim olarak bilinen hareketin yükselişini tetikledi. Bugün, konteynerleştirmenin tarihini, Kubernetes ve Docker tartışmasının ardındaki gerçekleri, orkestrasyon platformlarının evrimini ve kuruluşların uzun vadeli bulut bilişim başarısı için nasıl pratik bir çerçeve seçebileceklerini inceleyeceğiz.
Modern Bulut Bilişim Çağında Konteynerleştirmenin Anlaşılması
Sanal makineler donanım kullanımını iyileştirirken, konteynerler uygulamaların çalışması için çok daha ölçeklenebilir, güvenli ve optimize edilmiş bir ortam sunar. Bu nedenle modern işletmeler bir sonraki mantıklı adım olarak konteynerlere geçmiştir. Sanal makineler çağ belirleyici bir teknolojiydi, ancak kendi zorluklarını da beraberinde getirdi.
Her sanal makine, özel depolama alanı, bellek, güvenlik güncellemeleri ve bakım gerektiren eksiksiz bir işletim sistemi içerir. Bu nedenle, kuruluşlar dijital hizmetlerini genişlettikçe, yüzlerce hatta binlerce sanal makineye duyulan ihtiyaç, kaçınılmaz operasyonel yükler ve kaynak verimsizlikleri yarattı. Şimdi, sanal makinelerin aksine, konteynerler, izole uygulama ortamlarını korurken ana işletim sistemi çekirdeğini paylaşır. Bu, kaynak tüketimini ve başlatma sürelerini önemli ölçüde azaltır.
Sanal makine kurulumunu geleneksel, müstakil, beyaz çitli bir ev gibi düşünün. Kendi su tesisatı, güvenlik sistemi ve elektriği vardır ve çalışır durumda kalması için ara sıra bakıma ihtiyaç duyar. Öte yandan, konteynerler modern bir yüksek katlı kompleksin dairelerine daha çok benziyor. Bu dairelerde, sakinler asansörler, elektrik, su ve doğalgaz gibi temel altyapıyı paylaşırken kendi özel yaşam alanlarının tadını çıkarırlar.
Bu, konteynerlerin, ana işletim sisteminin çekirdeğini veya karmaşık yapı altyapısını paylaşarak, aynı zamanda izole edilmiş kullanıcı alanlarını veya yaşam alanlarını koruyarak çok daha verimli olduğu anlamına gelir. Bu verimlilik, uygulamaların ayrı ayrı gelişebilen daha küçük, bağımsız hizmetlere bölündüğü mikro hizmet mimarilerini desteklemek için özellikle değerli hale geldi.
Ortak kaynakları paylaşarak, konteynerler dakikalar yerine saniyeler içinde oluşturulup yok edilebiliyor, bu da yüksek trafikli durumlarda ölçeklendirmeyi kolaylaştırıyor. Kuruluşlar ayrıca aynı donanım üzerinde daha fazla uygulama dağıtabilirken işletme maliyetlerini de düşürebiliyor. Sonuç olarak, konteynerler modern şirketlerin eski operasyonel darboğazları aşmak için ihtiyaç duyduğu üstün dağıtım hızı ve kaynak yoğunluğunu sunuyor. Şimdi, Docker ve Kubernetes'in bu tartışmaya nasıl uyduğunu anlamaya çalışalım.
Kubernetes ve Docker Arasındaki Temel Rekabeti İncelemek
Öncelikle, en önemli konuya değinelim. Kubernetes, Docker'ın yerini alan bir şey değil. Bu, insanların her teknolojinin kendine özgü rollerini anlamamalarından kaynaklanan bir yanılgıdır. Kubernetes, DevOps'un bir küme genelinde konteynerleri dağıtmak, yönetmek ve ölçeklendirmek için kullandığı açık kaynaklı bir yazılımdır. Docker ise konteyner oluşturan başka bir açık kaynaklı teknolojidir. Dolayısıyla, teknik olarak Kubernetes ile Docker arasında bir karşılaştırma yok, aksine nihai bir amaca ulaşmak için birlikte çalışan iki tamamlayıcı altyapı katmanı var.
Performansı ve verimliliği optimize etmek için konteynerler kullanan bir sunucu düşünün. Bunu yapmak için, konteynerleri oluşturmak, dağıtmak ve çalıştırmak için Docker'ı kullanırsınız. Bir uygulama bir bilgisayarda çalışırken başka bir bilgisayarda çalışmıyorsa, bunun nedeni genellikle farklı bir işletim sistemi ve ortamdır. Docker temelde uygulamanın çalışması için gerekli tüm unsurları içeren bir konteyner oluşturur, ardından bunu yeni bilgisayara gönderir ve uygulamayı başarıyla çalıştırmak için gereken tüm bileşenleri sağlar.
Ancak, görevi burada sona eriyor. Docker tek başına, tek bir sunucuda konteynerler oluşturmanıza ve çalıştırmanıza yardımcı olur ve birden fazla konteynerin birden fazla örneğinden oluşan karmaşık uygulamalar için fazla bir şey yapamaz. Bunun için, kontrolü ele alacak bir ana düzenleyiciye ihtiyacınız olacaktır. İşte burada Kubernetes devreye giriyor.
Kubernetes veya K8s'i, bir kümedeki birden fazla sunucuda konteyner iş yüklerini çalıştırmanıza, kontrol etmenize ve genişletmenize yardımcı olan büyük bir yönetici olarak düşünebilirsiniz. Konteynerleri Pod'lar halinde gruplandırdıktan sonra, yazılım otomatik olarak hizmet keşfini, yük dengelemesini, otomatik ölçeklendirmeyi ve kendi kendini onarmayı yönetir. Bir konteyner arızalanırsa, Kubernetes yeni bir tane sağlar; bir bilgisayar arızalanırsa, trafiği çalışan bir bilgisayara yönlendirir.
Daha önceki lojistik benzetmemizi kullanarak, Docker'ı nakliye konteynerleri üreten şirket, Kubernetes'i ise bu konteynerlerin nereye gideceğine, ne zaman hareket edeceğine ve aksaklıkların nasıl ele alınacağına karar veren küresel lojistik ağ koordinatörü olarak düşünebilirsiniz. Docker ve Kubernetes rakip değil, farklı seviyelerdeki sorunlara çözümlerdir; Kubernetes, Docker gibi konteynerleri yönetmek için bir araçtır. Her biri belirli bir amaca hizmet eder ve belirli durumlarda kullanılabilir.
Kubernetes, dayanıklılık, otomatik planlama ve dinamik ölçeklendirme gerektiren karmaşık kurulumlarda en iyi performansı gösterir. Kendi kendini onaran altyapı, karmaşık iletişim ve güvenlik ihtiyaçlarına sahip birden fazla mikro hizmeti yöneten veya karmaşık veya büyük ölçekli projeler için merkezi yönetime ihtiyaç duyan kuruluşlar için en uygunudur. Kubernetes'i bunun dışında herhangi bir amaçla kullanmak gereksiz olur.
Docker çoğunlukla mikro hizmetler veya konteynerleştirilmiş uygulamalar geliştirmek için, yerel geliştirme ve üretim arasında tutarlılık gerektiğinde ve test ve dağıtım için hafif bir ortama ihtiyaç duyulduğunda kullanılır. Konteynerlerle çalışmaya yeni başlıyorsanız, öncelikle sadece Docker ile başlamanız daha iyi olur; daha sonra çok sayıda konteyneriniz olduğunda ve bunlar çok karmaşık hale geldiğinde, bunları verimli bir şekilde yönetmek için Kubernetes'i devreye alabilirsiniz.
Çoğu işletme için asıl tartışma Docker ile Kubernetes arasında değil, her iki teknolojinin daha geniş bir Bulut Tabanlı Bilgi İşlem stratejisine nasıl katkıda bulunduğunu anlamakla ilgilidir. Şimdi, iki platformun yapısal farklılıklarını inceleyelim.
Docker ve Kubernetes Arasındaki Yapısal Farklılıklar
Basit bir düzeyde, Docker, geliştiricilerin uygulamaları ve bağımlılıkları bir araya getiren standartlaştırılmış konteyner imajları oluşturmasına olanak tanıyan konteyner oluşturma ve yürütmeye odaklanır. Bu imajlar daha sonra dizüstü bilgisayarlarda, test ortamlarında ve üretim sistemlerinde tutarlı bir şekilde çalışabilir. Docker'ı, uygulamanızı düzgün bir şekilde çalıştırmak için gerekli tüm kod, çalışma zamanı, sistem araçları, sistem kütüphaneleri ve ayarları içeren mükemmel bir hediye sepeti hazırlayan biri olarak düşünün. Manuel olarak, Docker Compose kullanılarak veya Kubernetes veya Docker Swarm gibi bir düzenleyici kullanılarak dağıtılabilir.
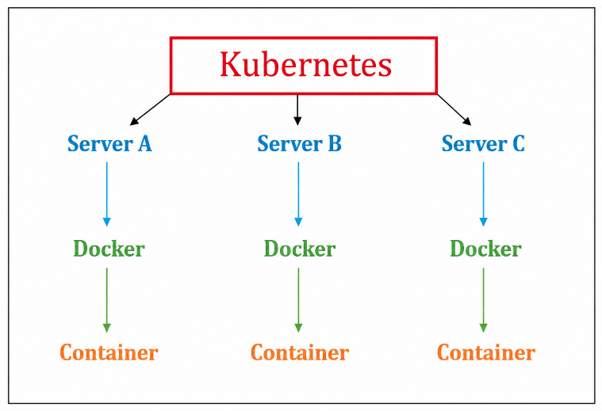
Kubernetes bu katmanın üzerinde yer alır. Docker gibi yalnızca tek tek konteynerleri yönetmek yerine, Kubernetes makine kümelerini koordine eder. Konteynerlerin nerede çalışması gerektiğini yönetir, sağlık durumunu izler, başarısız olan örnekleri değiştirir, iş yüklerini dengeler ve kaynakları otomatik olarak ölçeklendirir. Daha da basitleştirmek için, iki yazılımı daha doğrudan karşılaştıralım:
| Özellik | Liman işçisi | Kubernetes |
| Birincil Amaç | Konteynerler oluşturur, paketler ve çalıştırır. | Konteynerlerin büyük ölçekte düzenlenmesini ve yönetimini sağlar. |
| Altyapıdaki Rolü | Konteyner çalışma zamanı ve geliştirme platformu | Konteyner düzenleme platformu |
| Hedef Kullanıcılar | Geliştiriciler ve DevOps ekipleri | Platform mühendisleri, DevOps ve operasyon ekipleri |
| Dağıtım Kapsamı | Tek ana bilgisayar veya küçük ortamlar | Çok düğümlü kümeler ve kurumsal ortamlar |
| Ölçeklenebilirlik | Manuel veya sınırlı yerel ölçeklendirme | Otomatik yatay ve dikey ölçeklendirme |
| Öz İyileşme | Sınırlı | Başarısız olan iş yüklerini otomatik olarak yeniden başlatır ve değiştirir. |
| Yük Dengeleme | Temel yetenekler | Gelişmiş dahili yük dengeleme ve trafik yönlendirme |
| Öğrenme Eğrisi | Nispeten kolay | Daha karmaşık ve operasyonel uzmanlık gerektiriyor. |
| En İyi Kullanım Örnekleri | Geliştirme, test etme, CI/CD iş akışları, küçük ölçekli dağıtımlar | Büyük ölçekli üretim ortamları, mikro hizmetler, bulut tabanlı uygulamalar |
| Ekosistem Desteği | Kapsamlı konteyner araçları ve imaj depoları | İzleme, güvenlik, hizmet ağı ve otomasyon araçlarını içeren geniş bir ekosistem. |
| Kaynak Yönetimi | Bireysel konteyner yönetimi | Küme genelinde kaynak optimizasyonu |
Kubernetes pazar payı 2025'te 2,57 milyar ABD dolarından 2026'da tahmini 3,13 milyar ABD dolarına yükseldi ve 2031'e kadar 8,41 milyar ABD dolarına ulaşması öngörülüyor. Aslında, sektör analistleri konteyner çalışma zamanı esnekliğini tüm kuruluşlar için stratejik bir avantaj olarak giderek daha fazla görüyor. CNCF Yıllık Bulut Yerel Araştırması, konteyner kullanıcılarının yaklaşık %82'sinin üretimde Kubernetes kullandığını ve bulut yerel teknolojisinin belirleyici bir eşiği aştığını ortaya koydu.
Yapay zekâ altyapısının geleceğine odaklanan araştırma, bir zamanlar deneysel olanın artık temel bir unsur haline geldiğini ve Kubernetes'in bugün kuruluşların modern, üretim kalitesinde sistemler çalıştırmak ve yapay zekâyı gerçek dünya ortamlarına entegre etmek için güvendiği ortak işletim katmanı olarak hizmet verdiğini belirtiyor.
Esnekliği sağlamak için, modern işletmeler giderek uygulama geliştirmeyi altyapı yönetiminden ayıran mimarilere öncelik veriyor. Bu, gelecekteki yenilikler için ölçeklenebilir ve ideal bir ortam sağlarken, uzun vadeli bağımlılık risklerini de azaltır. Şimdi, standart kümelenmiş konteyner yönetiminin gelişmiş orkestrasyonla nasıl karşılaştırıldığını inceleyelim.
Konteyner Orkestrasyonu Karşılaştırması: Docker Swarm ve Kubernetes
Standart kümelenmiş konteyner yönetimi ve gelişmiş orkestrasyon, temel olarak otomasyon kapsamı, ölçeklendirme zekası ve operasyonel karmaşıklık açısından farklılık gösterir. Konteyner kullanımının yaygınlaşmasıyla birlikte, kuruluşlar birden fazla sunucuda iş yüklerini yönetmek için daha fazla yönteme ihtiyaç duydu; bu da tek ana bilgisayarlı sistemlerden çok düğümlü kurulumlara operasyonel bir sıçramaya ve orkestrasyon platformlarının yükselişine yol açtı. Docker Swarm, Docker'ın yerel kümeleme çözümü olarak tanıtıldı. Tanıdık Docker iş akışlarını genişletirken, konteynerlerin birden fazla ana bilgisayarda çalışmasını sağladı. Şimdi ise, benzer işlevler nedeniyle, konu Docker ile Kubernetes karşılaştırmasından ziyade Docker Swarm ile Kubernetes karşılaştırmasına dönüştü.
Ancak Kubernetes, Docker Swarm'ın bile yönetebileceğinden çok daha büyük ölçekli üretim ortamlarını ele almak üzere tasarlanmış daha kapsamlı bir orkestrasyon platformuna dönüşmüştür. İkisi arasındaki karşılaştırma genellikle basitlik ve yetenek üzerine odaklanır. Docker Swarm daha hızlı dağıtım, minimum yapılandırma ve tanıdık bir Docker deneyimi sunarken, çoğunlukla daha küçük ortamlar ve yükler için uygundur.
Kubernetes, üstün zamanlama, kendi kendini onarma yetenekleri ve kapsamlı ekosistem entegrasyonları sayesinde, gelişmiş ağ iletişimi ve kurumsal düzeyde ölçeklenebilirlik için daha uygun bir platform olmaya devam ediyor. İki platform arasında doğru kararı vermek isteyen BT liderleri, her zaman hem mevcut hem de gelecekteki gereksinimleri değerlendirmelidir.
Hızlı dağıtım ve mütevazı ölçeklendirme arayan kuruluşlar Docker Swarm'ın basitliğini takdir edebilir; ancak hızlı büyüme, karmaşık iş yükleri, düzenleyici gereksinimler veya küresel operasyonlar bekleyen işletmeler genellikle Kubernetes'i uzun vadeli hedeflerle daha uyumlu bulmaktadır.
Yakın zamanda yapılan bir çalışma, en uygun seçimin dağıtım ölçeğine, ekip uzmanlığına ve operasyonel gereksinimlere bağlı olduğunu ve belirli kullanım durumları için hibrit yaklaşımların ortaya çıktığını gösterdi. Önerileri arasında geliştirme ve küçük ölçekli üretim için bağımsız Docker'ın benimsenmesi yer alırken, ondan fazla konteyner içeren veya gelişmiş özellikler gerektiren kurumsal dağıtımlar için orkestrasyon platformları önerilmektedir.
Uygulamaları Ölçeklendirmede Kubernetes ve Docker Swarm Karşılaştırması
İki yazılımı karşılaştırırken, ölçeklendirme davranışı kritik bir farklılaştırıcı unsur haline gelir. Daha küçük ortamlar genellikle basit kümeleme çözümleriyle etkili bir şekilde çalışır. Ancak, uygulamalar büyüdükçe altyapı karmaşıklığı önemli ölçüde artar. Son Dünya Kupası gibi büyük canlı etkinlikler sırasında öngörülemeyen talep artışları yaşayan bir yayın platformunu düşünün. Burada trafik saniyeler içinde katlanarak artabilir ve genellikle daha basit kümelenmiş çözümleri alt üst edebilir.
Ancak Kubernetes, otomatik yatay ölçeklendirme, hassas erişim güvenliği, politika izolasyonu ve ölçeklenebilir hata toleransı gibi gelişmiş yetenekler sunarak bu durumlarda başarılı olur; ayrıca bu gereksinimleri destekleyen kapsamlı yönetim çerçevelerine de sahiptir. Bu durum, Docker Swarm'ı geçersiz kılmaz. Aksine, kuruluşlar genişledikçe altyapı gereksinimlerinin nasıl geliştiğini göstermektedir.
Kurumsal İş Yükleri için Docker Compose'dan Kubernetes'e Geçiş
Birçok geliştirme ekibi konteynerlerle ilk kez Docker Compose aracılığıyla tanışıyor. Ancak, Docker Compose ve Kubernetes karşılaştırması, yaygın olarak görülen bir gelişim sürecini ortaya koyuyor. Docker Compose, geliştiricilerin tek bir yapılandırma dosyasında birden fazla uygulama hizmeti tanımlamasına olanak tanıyarak yerel geliştirmeyi basitleştiriyor; bu yaklaşım geliştirme ve test için idealdir.
Ancak, yüksek kullanılabilirlik gerektiren üretim ortamları, Docker Compose'un amaçlanan kapsamını sıklıkla aşabilen çok daha yüksek talepler gerektirir. Bu durum, yapılandırma tutarlılığı ve otomasyon da dahil olmak üzere birkaç temel sorun nedeniyle Docker Compose'tan Kubernetes'e geçişi zorlaştırır. Bu engellerle mücadele etmek için kuruluşlar, dağıtım risklerini azaltmak ve ortamlar arasında tutarlılığı sağlamak amacıyla CI/CD işlem hatlarını benimseyebilirler. Bu kontrol listesi şunları içerebilir:
✔ Konteyner görsellerinin standartlaştırılması
✔ Dağıtım süreçlerinin otomasyonu
✔ Altyapı izleme sisteminin uygulanması
✔ Güvenlik politikalarının tanımlanması
✔ Yönetişim çerçevelerinin oluşturulması
Sonuç olarak, Kubernetes'i stratejik bir yaklaşımla ve doğru uzun vadeli hedeflerle benimseyen işletmeler, operasyonel aksaklıkları en aza indirirken daha sorunsuz bir dönüşüm süreci yaşarlar.
Bulut Tabanlı Bilişimin Yükselişi ve Gerçek Dünya Uygulamaları
Günümüzde modern konteyner orkestrasyonu, mikro hizmet yönetimi, otomatik ölçeklendirme ve hibrit bulut dağıtımları için sektörler genelinde kullanılmakta olup, çoğu uygulamanın sorunsuz ve güvenli bir şekilde çalışmasına yardımcı olmaktadır. Bulut tabanlı bilgi işlem, niş bir mühendislik uygulamasından hızla ana akım bir kurumsal stratejiye dönüşmüştür. Günümüzde kuruluşlar, hızlı sürekli teslimatı sağlamak, büyük eski sistemleri parçalara ayırmak ve esnek büyük veri iş yüklerini güvenli bir şekilde işlemek için konteynerlere ve orkestrasyon platformlarına güvenmektedir.
CNCF Yıllık Bulut Yerel Anketi'ne göre, bulut yerel ortamı 2023 ve 2025 yılları arasında değişti; kuruluşların %98'i artık en azından bir ölçüde bulut yerel tekniklerini kullanıyor ve Kubernetes, konteynerleştirilmiş ortamların %82'sinde çalışarak fiili orkestrasyon platformu olarak konumunu sağlamlaştırdı.
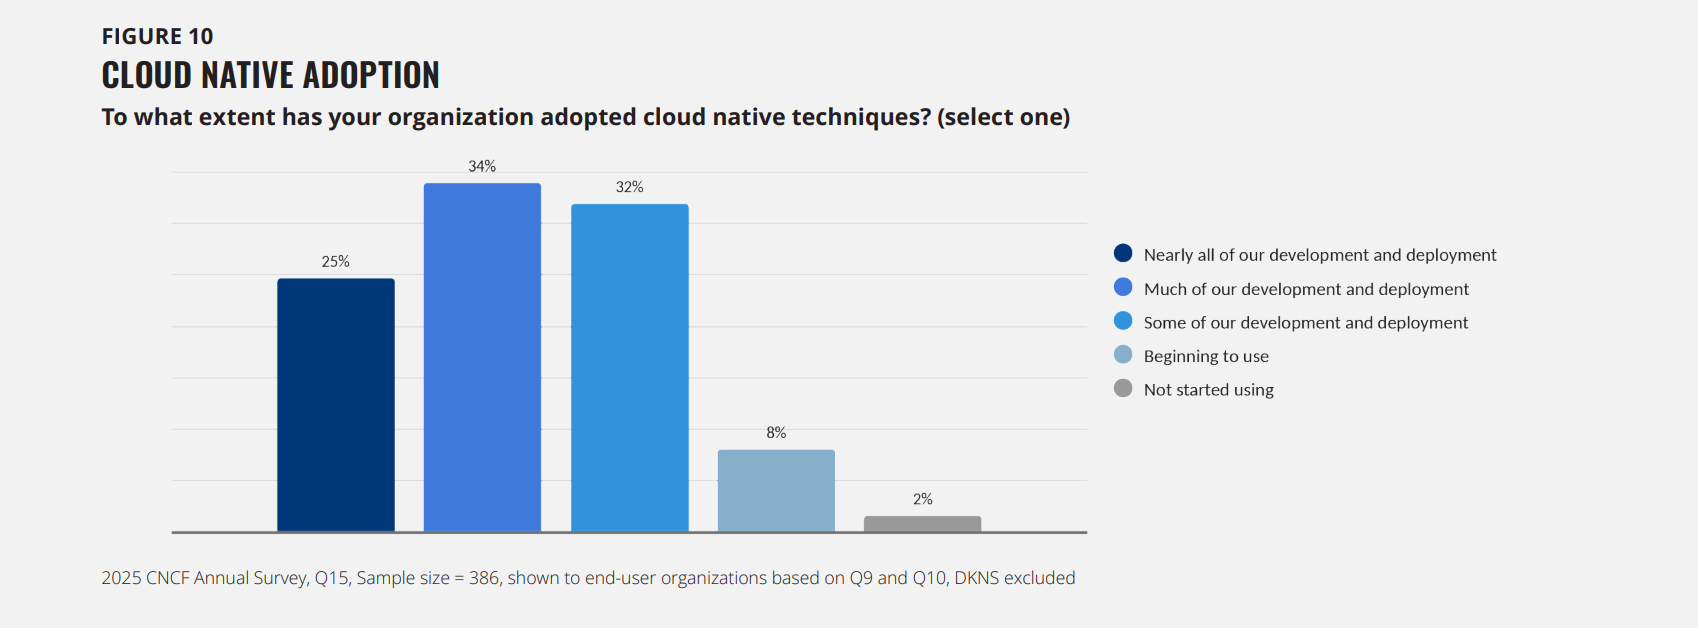
CNCF Yıllık Bulut Tabanlı Altyapı Araştırmasından alınmıştır.
Günümüzde orkestrasyon platformları ve bulut tabanlı bilgi işlem, birçok işletme ve sektörde kullanılmaktadır. Yaygın bir örnek olarak, perakende mağazaları, satış dönemlerinde ve yoğun zamanlarda çevrimiçi trafiğin artışını yönetmek için genellikle konteynerlere güvenir. Talep arttığında uygulama örnekleri ekleyerek, orkestrasyon platformları sitelerin çökmesini ve aşırı yüklenmesini önler. Trafik azaldığında ise ölçeklendirme azaltılarak hem performans hem de maliyet verimliliği artırılır.
Finans kuruluşları da sıkı güvenlik kontrollerinin yanı sıra kesintisiz hizmetlere ihtiyaç duyar. Konteynerleştirilmiş mikro hizmetler kullanarak, bankalar tüm sistemleri çevrimdışı bırakmadan güncellemeleri kademeli olarak yayınlayabilir. Netflix ve Spotify gibi yayın platformları da mikro hizmet mimarileri için konteynerler kullanarak hızlı özellik yayınları ve sorunsuz güncellemeler sağlıyor. Bu senaryoların her biri, bulut tabanlı bilişimin neredeyse her sektörde neden ivme kazanmaya devam ettiğini açıklıyor. Ancak, doğru platformu seçmek fark yaratıyor.
Sangfor Kubernetes Engine ile Kurumsal Operasyonları Kolaylaştırma
Küresel şirketler bulut tabanlı dönüşümü ve özel yapay zeka girişimlerini hızlandırırken, eski sanal makine altyapısının yanında çıplak metal Kubernetes kümelerini yönetmek karmaşık ve riskli hale geliyor. Bu sorunu çözmek için Sangfor Kubernetes Engine (SKE) , Sangfor Hiper Bütünleşik Altyapısını Sangfor Kubernetes Engine ile mimari düzeyde yerel olarak entegre eder. Bu, özellikle orta ve büyük ölçekli işletmeler ve küresel pazarlar için faydalıdır.
Karmaşık komut satırı düzenlemelerine veya parçalı üçüncü taraf yönetimine ihtiyaç duymak yerine, BT ekipleri Sangfor'un Bulut Platformu aracılığıyla 15 dakikadan kısa sürede üretime hazır, tamamen uyumlu K8s kümeleri sağlayabilir. Hesaplama (aSV), dağıtılmış yazılım tanımlı depolama (aSAN) ve görselleştirilmiş ağ (aNet) özelliklerini birleştirerek, SKE kurumsal BT'nin geleneksel sanal makineleri ve yüksek yoğunluklu konteyner iş yüklerini aynı fiziksel donanım üzerinde çalıştırmasına olanak tanır.
SKE ayrıca, yoğun yapay zeka çıkarımı sırasında GPU çekişmesini ortadan kaldırmak için gelişmiş vGPU derin dilimleme ve dinamik zamanlama kullanır; bunun yanı sıra, tüm konteyner Pod'larında yerleşik mikro segmentasyon ve dağıtılmış güvenlik duvarı korumasını sağlayan aSEC çekirdek düzeyinde yerel güvenlik özelliğine de sahiptir.
Yapısal olarak, Sangfor Kubernetes Engine, klasik sanal makine katmanları, birleşik kontrol portalları ve yerleşik güvenlik azaltma stratejileriyle doğal olarak uyumludur. Geleneksel iş yüklerini modern konteynerleştirilmiş uygulamalarla dengelemekte zorlanan şirketler için bu birleşik yaklaşım, operasyonları kolaylaştırırken riski en aza indirir ve ekibinizin altyapı yönetimine daha az, uygulama inovasyonuna daha çok odaklanmasını sağlar.
Çözüm
Geleneksel sanallaştırılmış altyapıdan konteynerleştirilmiş Bulut Yerel Bilgi İşlemine geçiş, modern BT tarihinin en önemli değişimlerinden birini temsil etmektedir. Kubernetes ve Docker tartışmasını anlamak, bunların birbirleriyle rekabet eden teknolojiler olmadığını ve kendi alanlarında farklı sorunları çözdüklerini kabul etmekle başlar. Docker, konteynerleştirilmiş uygulamaları paketleme ve çalıştırmada üstünken, Kubernetes bunları büyük ölçekte yönetmek için gereken orkestrasyon çerçevesini sağlar.
Benzer şekilde, Docker Swarm ile Kubernetes ve Docker Compose ile Kubernetes karşılaştırmaları önemli bir gerçeği ortaya koymaktadır: altyapı kararları iş hedefleri, operasyonel olgunluk ve uzun vadeli büyüme beklentileri doğrultusunda alınmalıdır. İşletmeler dijital ekosistemlerini modernize etmeye devam ettikçe, konteyner düzenlemesi gelecekteki bulut altyapı stratejilerinin temel bir unsuru olmaya devam edecektir.
Bulut ekosisteminizdeki dağıtım karmaşıklığını aşmaya ve operasyonel riskleri ortadan kaldırmaya hazır mısınız? Altyapınızın mevcut ölçeklendirme sınırlarını bugün denetleyin ve kurumsal dağıtım ekipleriyle görüşerek Sangfor Kubernetes Engine'in uygulama modernizasyon stratejinizi nasıl sorunsuz bir şekilde hızlandırabileceğini keşfedin.
SSS
Docker konteynerler oluşturur ve çalıştırırken, Kubernetes çok sayıda konteyneri birden fazla sunucuda yönetir ve düzenler.
Hayır. Kubernetes ve Docker farklı engelleri ele alıyor ve birçok kuruluş, optimum verimlilik için Kubernetes orkestrasyonuyla birlikte Docker gibi konteyner teknolojilerini kullanıyor.
Docker, konteyner oluşturma ve yönetimine odaklandığı için genellikle yeni başlayanlar için daha kolaydır; Kubernetes ise daha karmaşık orkestrasyon kavramları sunar.
Docker Swarm, kuruluşların Docker'a özgü araçları kullanarak birden fazla sunucuda konteynerleri yönetmelerine yardımcı olan bir konteyner kümeleme çözümüdür.
Docker Swarm daha basit dağıtım ve yönetim sunarken, Kubernetes daha gelişmiş ölçeklenebilirlik, otomasyon ve dayanıklılık özellikleri sağlar.
Docker Compose öncelikle çok konteynerli uygulamaları yerel olarak tanımlamak ve çalıştırmak için kullanılırken, Kubernetes büyük ölçekli üretim orkestrasyonu için tasarlanmıştır.
Kubernetes, karmaşık üretim iş yüklerini destekleyen otomatik ölçeklendirme, kendi kendini onarma, güvenlik kontrolleri ve çoklu bulut esnekliği sağlar.
Standart Kubernetes konteyner ölçeklendirmesini düzenlerken, kurumsal üretim ortamları temel depolama IOPS'sine, ağ izolasyonuna ve GPU kaynak yönetimine ihtiyaç duyar. Sangfor HCI gibi kurumsal HCI platformları, Kubernetes yeteneklerini aSEC çekirdek düzeyinde güvenlik ve vGPU derin dilimleme teknolojileriyle birlikte yerel olarak entegre eder. Bu, büyük kuruluşların yüksek verimliliğe sahip Özel Yapay Zeka iş yüklerini ve konteynerleştirilmiş mikro hizmetleri, güvenlik ihlalleri veya depolama darboğazları riski olmadan eski sanal makinelerle sorunsuz bir şekilde çalıştırmasına olanak tanır.



