
Wenn man an einen Container denkt, hat man vielleicht einen riesigen, bunten Schiffscontainer vor Augen, wie man ihn von einem Schiff kennt, das Waren von einem Land ins andere transportiert. In der Informatik ist die Idee eines Containers gar nicht so unähnlich. Die Idee der Container hat Softwaresysteme grundlegend revolutioniert, ähnlich wie Schiffscontainer den Welthandel.
Ohne standardisierte Schiffscontainer bräuchte jeder Hafen unterschiedliche Verladeausrüstung, Warenumschläge würden Tage statt Stunden dauern und der internationale Handel wäre deutlich langsamer und teurer. Die einfache Erfindung des Schiffscontainers revolutionierte die Logistik, indem sie eine universelle Methode zum Verpacken, Transportieren und Verwalten von Waren weltweit schuf. Eine ähnliche Revolution vollzog sich im Bereich der modernen Computertechnik.
Früher wurden Anwendungen als große, monolithische Systeme entwickelt, die eng mit der zugrundeliegenden Infrastruktur verknüpft waren. Das führte dazu, dass die Softwarebereitstellung oft ein langwieriger Prozess war, der mit Abhängigkeitskonflikten und unvorhersehbarem Verhalten in verschiedenen Umgebungen verbunden war. Angesichts der zunehmenden Digitalisierung erwies sich dies natürlich als ineffiziente Lösung.
Heutzutage werden Anwendungen zunehmend in kleinere, unabhängige Dienste aufgeteilt, die einzeln verpackt, bereitgestellt und skaliert werden können. Dieser Architekturwandel hat den Aufstieg von Containern, Softwaresystemen wie Kubernetes oder Docker sowie der breiteren Bewegung des Cloud Native Computing vorangetrieben. Wir beleuchten heute die Geschichte der Containerisierung, die Hintergründe der Debatte zwischen Kubernetes und Docker, die Entwicklung von Orchestrierungsplattformen und wie Unternehmen ein praktikables Framework für langfristigen Erfolg im Cloud Computing auswählen können.
Containerisierung im Zeitalter des modernen Cloud Computing verstehen
Während virtuelle Maschinen die Hardwareauslastung verbesserten, bieten Container eine deutlich skalierbarere, sicherere und optimierte Umgebung für die Ausführung von Anwendungen. Aus diesem Grund setzten moderne Unternehmen als nächsten logischen Schritt auf Container. Virtuelle Maschinen waren eine wegweisende Technologie, brachten aber auch eigene Herausforderungen mit sich.
Jede virtuelle Maschine (VM) enthält ein vollständiges Betriebssystem, das dedizierten Speicher, Arbeitsspeicher, Sicherheitsupdates und Wartung benötigt. Mit der Erweiterung der digitalen Dienste von Unternehmen entstand daher plötzlich der Bedarf an Hunderten oder gar Tausenden von VMs, was zu unvermeidlichen Betriebskosten und Ressourcenineffizienzen führte. Im Gegensatz zu virtuellen Maschinen nutzen Container den Kernel des Host-Betriebssystems gemeinsam, behalten aber ihre isolierten Anwendungsumgebungen bei. Dies reduziert den Ressourcenverbrauch und die Startzeiten drastisch.
Stellen Sie sich die virtuelle Maschine wie ein traditionelles Einfamilienhaus mit weißem Lattenzaun vor. Es verfügt über eigene Wasserleitungen, ein Sicherheitssystem und Stromanschluss und benötigt gelegentlich Wartung, um funktionsfähig zu bleiben. Container hingegen ähneln eher Wohnungen in einem modernen Hochhauskomplex. In diesen Wohnungen genießen die Bewohner ihre privaten Wohnräume und teilen sich gleichzeitig die grundlegende Infrastruktur wie Aufzüge, Versorgungsleitungen und die Gebäudestruktur.
Das bedeutet, dass Container deutlich effizienter arbeiten, indem sie den Kernel des Host-Betriebssystems – also die komplexe Gebäudeinfrastruktur – gemeinsam nutzen und gleichzeitig isolierte Benutzerbereiche gewährleisten. Diese Effizienz ist besonders wertvoll für die Unterstützung von Microservices-Architekturen, bei denen Anwendungen in kleinere, unabhängige Dienste unterteilt sind, die sich separat weiterentwickeln können.
Durch die gemeinsame Nutzung von Ressourcen lassen sich Container innerhalb von Sekunden statt Minuten erstellen und löschen, was ihre Skalierung bei hohem Datenverkehr deutlich vereinfacht. Unternehmen können so mehr Anwendungen auf derselben Hardware bereitstellen und gleichzeitig die Betriebskosten senken. Container bieten letztendlich die überlegene Bereitstellungsgeschwindigkeit und Ressourcendichte, die moderne Unternehmen benötigen, um herkömmliche Betriebsengpässe zu überwinden. Betrachten wir nun, wie Docker und Kubernetes in diesem Zusammenhang einzuordnen sind.
Die Kernrivalität von Kubernetes vs. Docker im Detail
Zunächst einmal ein wichtiger Punkt: Kubernetes ist kein Ersatz für Docker. Dies ist ein weit verbreitetes Missverständnis, das entsteht, wenn man die jeweiligen Rollen der Technologien nicht kennt. Kubernetes ist eine Open-Source-Software, die DevOps-Teams nutzen, um Container in einem Cluster bereitzustellen, zu verwalten und zu skalieren. Docker ist eine weitere Open-Source-Technologie zur Containererstellung. Technisch gesehen gibt es also kein „Kubernetes vs. Docker“, sondern zwei sich ergänzende Infrastrukturschichten, die gemeinsam ein Ziel verfolgen.
Stellen Sie sich einen Server vor, der Container nutzt, um Leistung und Effizienz zu optimieren. Dazu verwenden Sie Docker, um die Container zu erstellen, zu verteilen und auszuführen. Wenn eine Anwendung auf einem Computer funktioniert, aber nicht auf einem anderen, liegt das oft an einem unterschiedlichen Betriebssystem und einer anderen Umgebung. Docker erstellt im Wesentlichen einen Container mit allen notwendigen Elementen für die Ausführung der Anwendung und sendet diesen an den neuen Computer. So stehen Ihnen alle erforderlichen Voraussetzungen für den erfolgreichen Start der Anwendung zur Verfügung.
Hier stößt Docker jedoch an seine Grenzen. Docker allein ermöglicht das Erstellen und Ausführen von Containern auf einem einzelnen Host und stößt bei komplexen Anwendungen mit mehreren Containerinstanzen an seine Grenzen. Hierfür ist ein zentraler Orchestrator erforderlich, der die Kontrolle übernimmt. Und genau hier kommt Kubernetes ins Spiel.
Kubernetes, kurz K8s, kann man sich als zentralen Manager vorstellen, der die Ausführung, Steuerung und Skalierung von Container-Workloads auf mehreren Servern in einem Cluster ermöglicht. Nachdem Container in Pods gruppiert wurden, übernimmt die Software automatisch die Serviceerkennung, den Lastausgleich, die automatische Skalierung und die Selbstheilung. Fällt ein Container aus, stellt Kubernetes einen neuen bereit; fällt ein Server aus, leitet es den Datenverkehr auf einen funktionierenden Server um.
Um bei unserer vorherigen Logistik-Analogie zu bleiben: Docker ist wie das Unternehmen, das Schiffscontainer herstellt, während Kubernetes als globaler Logistiknetzwerkkoordinator fungiert und entscheidet, wohin die Container transportiert werden, wann sie transportiert werden und wie mit Störungen umgegangen wird. Docker und Kubernetes sind keine Konkurrenten, sondern Lösungen für Probleme auf unterschiedlichen Ebenen. Kubernetes ist, ähnlich wie Docker, ein Werkzeug zur Containerverwaltung. Jedes System erfüllt einen spezifischen Zweck und ist für bestimmte Situationen geeignet.
Kubernetes eignet sich am besten für komplexe Umgebungen, die Ausfallsicherheit, automatisierte Planung und dynamische Skalierung erfordern. Die selbstheilende Infrastruktur ist ideal für Organisationen, die mehrere Microservices mit komplexen Kommunikations- und Sicherheitsanforderungen verwalten oder eine zentrale Verwaltung für komplexe oder umfangreiche Projekte benötigen. Für weniger anspruchsvolle Anwendungen wäre der Einsatz von Kubernetes überdimensioniert.
Docker wird hauptsächlich für die Entwicklung von Microservices oder containerisierten Anwendungen eingesetzt, wenn Konsistenz zwischen lokaler Entwicklung und Produktion erforderlich ist und eine schlanke Test- und Bereitstellungsumgebung benötigt wird. Anfängern im Umgang mit Containern empfiehlt es sich, zunächst nur mit Docker zu arbeiten. Bei komplexeren Containerumgebungen kann Kubernetes zur effizienten Verwaltung hinzugezogen werden.
Für die meisten Unternehmen geht es in der eigentlichen Diskussion nicht um Docker vs. Kubernetes, sondern darum zu verstehen, wie beide Technologien zu einer umfassenderen Cloud-Native-Computing-Strategie beitragen. Betrachten wir nun die strukturellen Unterschiede der beiden Plattformen.
Die strukturellen Unterschiede zwischen Docker und Kubernetes
Vereinfacht gesagt, konzentriert sich Docker auf die Erstellung und Ausführung von Containern. Entwickler können so standardisierte Container-Images erstellen, die Anwendungen und Abhängigkeiten bündeln. Diese Images laufen dann konsistent auf Laptops, Testumgebungen und Produktionssystemen. Man kann sich Docker wie einen Geschenkkorb vorstellen, der alles Notwendige für die Ausführung Ihrer Anwendung enthält: Code, Laufzeitumgebung, Systemtools, Systembibliotheken und Einstellungen. Die Bereitstellung kann manuell, mit Docker Compose oder mithilfe eines Orchestrators wie Kubernetes oder Docker Swarm erfolgen.
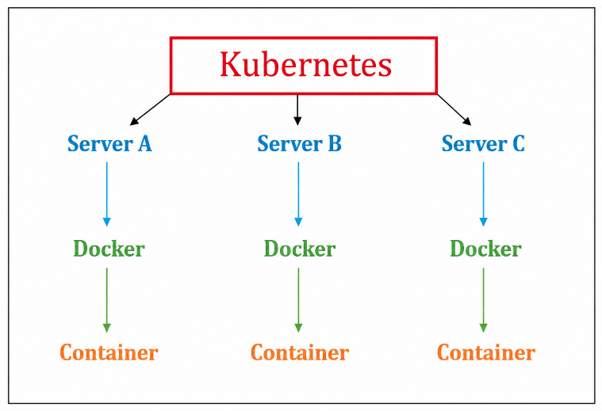
Kubernetes befindet sich über dieser Ebene. Anstatt wie Docker nur einzelne Container zu verwalten, koordiniert Kubernetes Cluster von Maschinen. Es legt fest, wo Container ausgeführt werden sollen, überwacht ihren Zustand, ersetzt ausgefallene Instanzen, gleicht die Arbeitslast aus und skaliert Ressourcen automatisch. Um es noch einfacher zu machen, vergleichen wir die beiden Softwarelösungen nun direkter:
| Besonderheit | Docker | Kubernetes |
| Hauptzweck | Erstellt, verpackt und führt Container aus | Orchestriert und verwaltet Container in großem Umfang |
| Rolle in der Infrastruktur | Container-Laufzeit- und Entwicklungsplattform | Container-Orchestrierungsplattform |
| Zielgruppe | Entwickler- und DevOps-Teams | Plattformingenieure, DevOps- und Betriebsteams |
| Einsatzumfang | Einzelhost- oder kleine Umgebungen | Multi-Node-Cluster und Unternehmensumgebungen |
| Skalierbarkeit | Manuelle oder eingeschränkte native Skalierung | Automatische horizontale und vertikale Skalierung |
| Selbstheilung | Beschränkt | Automatischer Neustart und Ersatz fehlgeschlagener Arbeitslasten |
| Lastverteilung | Grundlegende Fähigkeiten | Erweiterte integrierte Lastverteilung und Datenverkehrsführung |
| Lernkurve | Relativ einfach | Komplexer und erfordert operative Expertise |
| Beste Anwendungsfälle | Entwicklung, Tests, CI/CD-Workflows, kleine Deployments | Groß angelegte Produktionsumgebungen, Microservices, Cloud-native Anwendungen |
| Ökosystemunterstützung | Umfangreiche Container-Tools und Image-Repositories | Umfangreiches Ökosystem inklusive Überwachungs-, Sicherheits-, Service-Mesh- und Automatisierungstools |
| Ressourcenmanagement | Individuelle Containerverwaltung | Clusterweite Ressourcenoptimierung |
Der Marktanteil von Kubernetes wuchs von 2,57 Milliarden US-Dollar im Jahr 2025 auf geschätzte 3,13 Milliarden US-Dollar im Jahr 2026 und soll bis 2031 auf 8,41 Milliarden US-Dollar ansteigen. Branchenanalysten betrachten die Flexibilität der Container-Laufzeitumgebung zunehmend als strategischen Vorteil für alle Unternehmen. Die jährliche Cloud-Native-Studie der CNCF ergab, dass Cloud Native mit rund 82 % der Container-Nutzer, die Kubernetes produktiv einsetzen, eine entscheidende Schwelle überschritten hat.
Die Studie, die sich mit der Zukunft der KI-Infrastruktur befasst, stellt fest, dass das, was einst experimentell war, heute grundlegend ist. Sie führt aus, dass Kubernetes heute als gemeinsame Betriebsschicht dient, auf die sich Organisationen verlassen, um moderne, produktionsreife Systeme zu betreiben und KI in reale Umgebungen zu integrieren.
Um Flexibilität zu gewährleisten, setzen moderne Unternehmen zunehmend auf Architekturen, die Anwendungsentwicklung und Infrastrukturmanagement trennen. Dies schafft eine skalierbare und optimale Umgebung für zukünftige Innovationen und reduziert langfristige Abhängigkeitsrisiken. Betrachten wir nun, wie sich standardmäßiges Cluster-Containermanagement mit fortschrittlicher Orchestrierung vergleichen lässt.
Container-Orchestrierungs-Showdown: Docker Swarm vs. Kubernetes
Standardmäßiges Container-Cluster-Management und fortgeschrittene Orchestrierung unterscheiden sich hauptsächlich im Automatisierungsumfang, der Skalierungsintelligenz und der betrieblichen Komplexität. Mit zunehmender Container-Nutzung benötigten Unternehmen mehr Möglichkeiten zur Verwaltung von Workloads auf mehreren Servern. Dies führte zum operativen Sprung von Einzelhost-Systemen zu Multi-Node-Setups und zum Aufstieg von Orchestrierungsplattformen. Docker Swarm wurde als native Clustering-Lösung von Docker eingeführt. Es erweiterte die bekannten Docker-Workflows und ermöglichte gleichzeitig die Ausführung von Containern auf mehreren Hosts. Aufgrund der ähnlichen Funktionen geht es heute eher um Docker Swarm vs. Kubernetes als um Docker vs. Kubernetes.
Kubernetes hat sich jedoch zu einer umfassenderen Orchestrierungsplattform entwickelt, die für deutlich größere Produktionsumgebungen ausgelegt ist als Docker Swarm. Der Vergleich zwischen den beiden Plattformen konzentriert sich oft auf Einfachheit versus Leistungsfähigkeit. Docker Swarm bietet zwar eine schnellere Bereitstellung, minimale Konfiguration und eine vertraute Docker-Umgebung, eignet sich aber hauptsächlich für kleinere Umgebungen und Lasten.
Kubernetes bietet weiterhin überlegene Scheduling-Funktionen, Selbstheilungsmechanismen und umfassende Ökosystemintegrationen und ist daher die besser geeignete Plattform für anspruchsvolle Netzwerke und Skalierbarkeit auf Unternehmensebene. IT-Verantwortliche, die bei der Wahl zwischen den beiden Plattformen die richtige Entscheidung treffen möchten, sollten stets sowohl die aktuellen als auch die zukünftigen Anforderungen berücksichtigen.
Organisationen, die eine schnelle Bereitstellung und einen moderaten Umfang anstreben, schätzen möglicherweise die Einfachheit von Docker Swarm; Unternehmen, die jedoch mit schnellem Wachstum, komplexen Arbeitslasten, regulatorischen Anforderungen oder globalen Operationen rechnen, stellen oft fest, dass Kubernetes besser auf die langfristigen Ziele abgestimmt ist.
Eine aktuelle Studie hat gezeigt, dass die optimale Wahl von der Größe des Einsatzes, der Expertise des Teams und den betrieblichen Anforderungen abhängt, wobei sich für bestimmte Anwendungsfälle hybride Ansätze herauskristallisieren. Die Studie empfiehlt die Verwendung von eigenständigem Docker für die Entwicklung und kleinere Produktionsumgebungen, während für Enterprise-Einsätze mit mehr als zehn Containern oder bei Bedarf an erweiterten Funktionen Orchestrierungsplattformen empfohlen werden.
Kubernetes vs. Docker Swarm für die Skalierung von Anwendungen
Beim Vergleich der beiden Softwarelösungen wird das Skalierungsverhalten zu einem entscheidenden Unterscheidungsmerkmal. Kleinere Umgebungen arbeiten oft effektiv mit einfachen Clustering-Lösungen. Mit zunehmender Größe der Anwendungen steigt die Komplexität der Infrastruktur jedoch dramatisch an. Man denke beispielsweise an eine Streaming-Plattform, die während großer Live-Events wie der Fußballweltmeisterschaft unvorhersehbare Nachfragespitzen erlebt. Hier kann sich der Datenverkehr innerhalb von Sekunden vervielfachen und einfachere Clustering-Lösungen oft überfordern.
Kubernetes bietet jedoch ausgefeilte Funktionen, die in solchen Situationen besonders gut funktionieren: automatisierte horizontale Skalierung, fein abgestufte Zugriffssicherheit, Richtlinienisolation und Fehlertoleranz im großen Maßstab, ergänzt durch umfassende Governance-Frameworks, die diese Anforderungen unterstützen. Das macht Docker Swarm aber nicht überflüssig. Vielmehr verdeutlicht es, wie sich die Infrastrukturanforderungen mit dem Wachstum von Unternehmen weiterentwickeln.
Umstellung von Docker Compose auf Kubernetes für Unternehmens-Workloads
Viele Entwicklungsteams kommen erstmals über Docker Compose mit Containern in Berührung. Der Vergleich von Docker Compose und Kubernetes verdeutlicht jedoch einen typischen Entwicklungsprozess. Docker Compose vereinfacht die lokale Entwicklung, indem es Entwicklern ermöglicht, mehrere Anwendungsdienste in einer einzigen Konfigurationsdatei zu definieren – ein Ansatz, der sich ideal für Entwicklung und Tests eignet.
Hochverfügbare Produktionsumgebungen stellen jedoch deutlich höhere Anforderungen, die den vorgesehenen Funktionsumfang von Docker Compose oft übersteigen. Dies erschwert die Migration von Docker Compose zu Kubernetes in mehreren Punkten, darunter Konfigurationskonsistenz und Automatisierung. Um diese Hürden zu überwinden, können Unternehmen CI/CD-Pipelines einsetzen, um Bereitstellungsrisiken zu minimieren und die Konsistenz zwischen den Umgebungen zu gewährleisten. Eine Checkliste hierfür kann Folgendes umfassen:
✔ Standardisierung von Container-Images
✔ Automatisierung von Bereitstellungsprozessen
✔ Implementierung der Infrastrukturüberwachung
✔ Definition von Sicherheitsrichtlinien
✔ Schaffung von Governance-Rahmenbedingungen
Letztendlich profitieren Unternehmen, die die Einführung von Kubernetes strategisch und mit den richtigen langfristigen Zielen vor Augen angehen, von einem reibungsloseren Transformationsprozess und minimieren gleichzeitig betriebliche Störungen.
Der Aufstieg des Cloud-nativen Computings und reale Anwendungen
Moderne Container-Orchestrierung wird heute branchenübergreifend für das Management von Microservices, die automatisierte Skalierung und hybride Cloud-Bereitstellungen eingesetzt und trägt dazu bei, die meisten Anwendungen reibungslos und sicher auszuführen. Cloud-natives Computing hat sich rasant von einer Nischenpraxis im Engineering zu einer gängigen Unternehmensstrategie entwickelt. Organisationen verlassen sich heute auf Container und Orchestrierungsplattformen, um eine schnelle, kontinuierliche Bereitstellung zu gewährleisten, massive Legacy-Systeme zu modernisieren und elastische Big-Data-Workloads sicher zu verarbeiten.
Laut der jährlichen CNCF-Umfrage zu Cloud Native hat sich die Cloud-Native-Landschaft zwischen 2023 und 2025 verändert. 98 % der Unternehmen nutzen mittlerweile Cloud-Native-Techniken zumindest teilweise, und Kubernetes hat seine Position als De-facto-Orchestrierungsplattform gefestigt und läuft in 82 % der containerisierten Umgebungen.
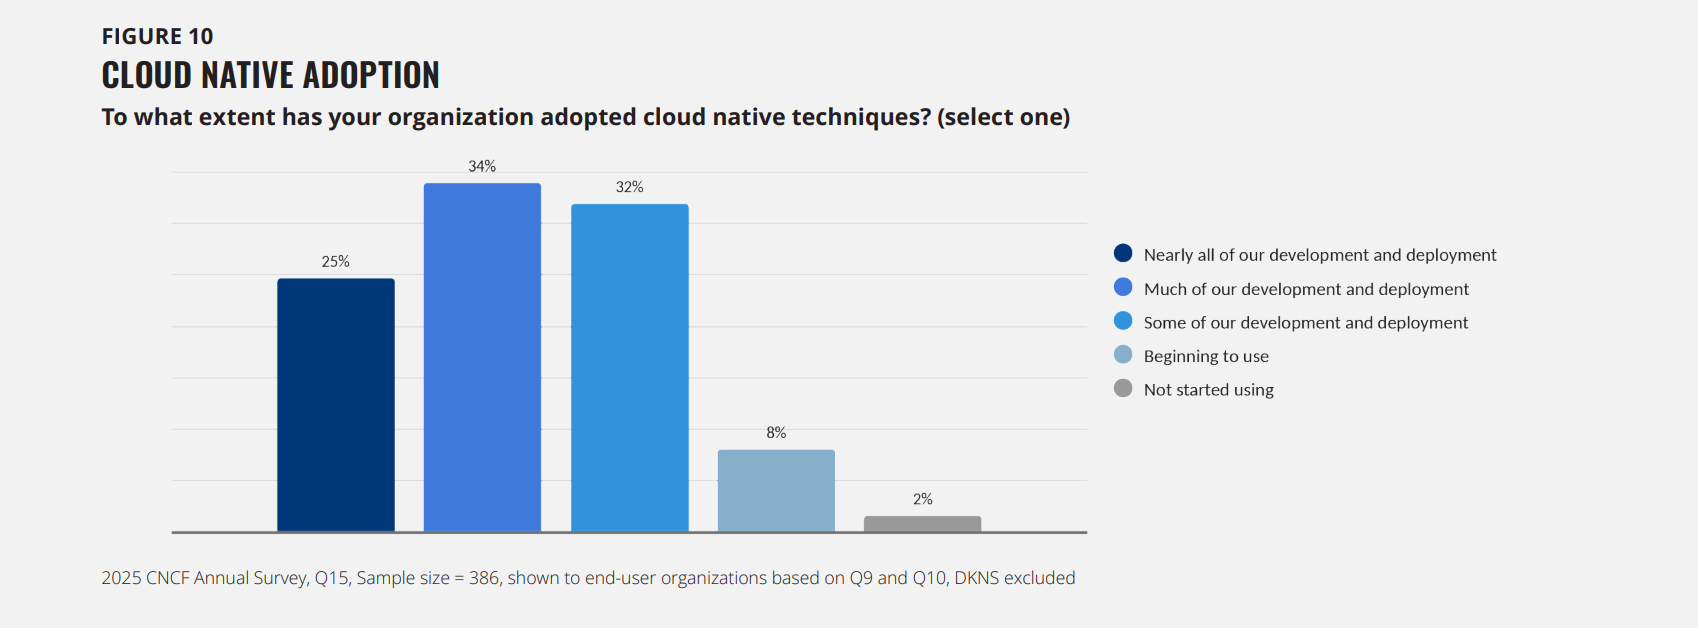
Quelle: CNCF Annual Cloud Native Survey
Heutzutage werden Orchestrierungsplattformen und Cloud-native Computing-Lösungen in zahlreichen Branchen und Sektoren eingesetzt. Ein gängiges Beispiel: Einzelhändler nutzen häufig Container, um Traffic-Spitzen während Sonderverkäufen und Stoßzeiten zu bewältigen. Durch das Hinzufügen von Anwendungsinstanzen bei steigender Nachfrage verhindern Orchestrierungsplattformen den Absturz und die Überlastung der Websites. Sobald der Traffic nachlässt, werden die Instanzen wieder reduziert, was sowohl die Performance als auch die Kosteneffizienz verbessert.
Finanzinstitute benötigen neben strengen Sicherheitsvorkehrungen auch einen unterbrechungsfreien Betrieb. Mithilfe containerisierter Microservices können Banken Updates schrittweise bereitstellen, ohne ganze Systeme offline zu nehmen. Streaming-Plattformen wie Netflix und Spotify nutzen ebenfalls Container für ihre Microservice-Architekturen und gewährleisten so schnelle Feature-Releases und nahtlose Updates. All diese Beispiele verdeutlichen, warum Cloud-natives Computing in nahezu allen Branchen immer wichtiger wird. Entscheidend ist jedoch die Wahl der richtigen Plattform.
Optimierung des Unternehmensbetriebs mit der Sangfor Kubernetes Engine
Da globale Unternehmen ihre Cloud-native Transformation und Initiativen für private KI beschleunigen, wird die Verwaltung von Bare-Metal-Kubernetes-Clustern neben bestehender VM-Infrastruktur komplex und risikoreich. Um dieses Problem zu lösen, integriert die Sangfor Kubernetes Engine (SKE) die hyperkonvergente Infrastruktur von Sangfor nativ auf Architekturebene in die Sangfor Kubernetes Engine. Dies ist besonders hilfreich für mittlere und große Unternehmen sowie globale Märkte.
Anstatt komplexer Befehlszeilensteuerung oder fragmentierter Drittanbieterverwaltung können IT-Teams über die Cloud-Plattform von Sangfor produktionsreife, vollständig konforme Kubernetes-Cluster in weniger als 15 Minuten bereitstellen. Durch die Vereinheitlichung von Rechenleistung (aSV), verteiltem softwaredefiniertem Speicher (aSAN) und visualisiertem Netzwerk (aNet) ermöglicht SKE der Unternehmens-IT, herkömmliche VMs und hochdichte Container-Workloads auf ein und derselben physischen Hardware auszuführen.
SKE nutzt außerdem fortschrittliches vGPU Deep-Slicing und dynamische Planung, um GPU-Konflikte bei intensiven KI-Inferenzen zu vermeiden, sowie eine native aSEC-Sicherheit auf Kernel-Ebene, die eine integrierte Mikrosegmentierung und einen verteilten Firewall-Schutz über alle Container-Pods hinweg erzwingt.
Sangfor Kubernetes Engine ist strukturell nativ kompatibel mit klassischen Virtualisierungsebenen, einheitlichen Kontrollportalen und integrierten Sicherheitsmechanismen. Für Unternehmen, die traditionelle Workloads und moderne containerisierte Anwendungen unter einen Hut bringen müssen, optimiert dieser einheitliche Ansatz den Betrieb und minimiert gleichzeitig Risiken. So kann sich Ihr Team stärker auf Anwendungsentwicklung und weniger auf die Infrastrukturadministration konzentrieren.
Abschluss
Der Übergang von traditioneller virtualisierter Infrastruktur zu containerisiertem Cloud-Native-Computing stellt eine der bedeutendsten Umwälzungen in der modernen IT-Geschichte dar. Um die Debatte zwischen Kubernetes und Docker zu verstehen, muss man zunächst erkennen, dass es sich hierbei nicht um konkurrierende Technologien handelt, sondern um solche, die jeweils unterschiedliche Probleme lösen. Während Docker sich hervorragend für das Verpacken und Ausführen containerisierter Anwendungen eignet, bietet Kubernetes das erforderliche Orchestrierungsframework für deren Verwaltung im großen Maßstab.
Vergleiche wie Docker Swarm vs. Kubernetes und Docker Compose vs. Kubernetes verdeutlichen eine wichtige Tatsache: Infrastrukturentscheidungen sollten sich an Geschäftszielen, operativer Reife und langfristigen Wachstumserwartungen orientieren. Da Unternehmen ihre digitalen Ökosysteme kontinuierlich modernisieren, bleibt die Container-Orchestrierung ein grundlegender Pfeiler zukünftiger Cloud-Infrastrukturstrategien.
Sind Sie bereit, die Komplexität der Bereitstellung zu umgehen und operative Risiken in Ihrem Cloud-Ökosystem zu eliminieren? Überprüfen Sie noch heute die aktuellen Skalierungsgrenzen Ihrer Infrastruktur und beraten Sie sich mit Ihren Bereitstellungsteams, um herauszufinden, wie die Sangfor Kubernetes Engine Ihre Strategie zur Anwendungsmodernisierung nahtlos beschleunigen kann.
Häufig gestellte Fragen
Docker erstellt und führt Container aus, während Kubernetes eine große Anzahl von Containern auf mehreren Servern verwaltet und orchestriert.
Nein. Kubernetes und Docker lösen unterschiedliche Probleme, und viele Organisationen nutzen Container-Technologien wie Docker zusammen mit der Kubernetes-Orchestrierung, um eine optimale Effizienz zu erzielen.
Docker ist im Allgemeinen einfacher für Anfänger, da es sich auf die Erstellung und Verwaltung von Containern konzentriert, während Kubernetes komplexere Orchestrierungskonzepte einführt.
Docker Swarm ist eine Container-Clustering-Lösung, die Unternehmen dabei unterstützt, Container über mehrere Hosts hinweg mithilfe von Docker-nativen Tools zu verwalten.
Docker Swarm bietet eine einfachere Bereitstellung und Verwaltung, während Kubernetes fortschrittlichere Skalierbarkeits-, Automatisierungs- und Ausfallsicherheitsfunktionen bietet.
Docker Compose wird primär für die Definition und lokale Ausführung von Multi-Container-Anwendungen verwendet, während Kubernetes für die Orchestrierung großer Produktionsumgebungen konzipiert ist.
Kubernetes bietet automatisierte Skalierung, Selbstheilung, Sicherheitskontrollen und Multi-Cloud-Flexibilität, die komplexe Produktionsworkloads unterstützen.
Während Standard-Kubernetes die Container-Skalierung orchestriert, benötigen Produktionsumgebungen in Unternehmen zugrundeliegende Speicher-IOPS, Netzwerkisolation und GPU-Ressourcenmanagement. Enterprise-HCI-Plattformen wie Sangfor HCI integrieren Kubernetes-Funktionen nativ zusammen mit aSEC-Sicherheit auf Kernel-Ebene und vGPU-Deep-Slicing-Technologien. Dies ermöglicht es großen Organisationen, rechenintensive private KI-Workloads und containerisierte Microservices reibungslos neben bestehenden VMs auszuführen, ohne Sicherheitslücken oder Speicherengpässe zu riskieren.



