Ringkas artikel blog ini dengan AI:
 Tanya ChatGPT
 Tanya Grok
 Tanya Perplexity
 Tanya Claude
 Tanya Google AI
Ketika Anda diminta untuk memikirkan sebuah kontainer, Anda mungkin membayangkan sebuah kontainer pengiriman besar dan berwarna cerah yang biasa Anda temukan di kapal yang mengangkut barang dari satu negara ke negara lain. Nah, dalam dunia computing, gagasan tentang kontainer tidak jauh berbeda. Secara transformatif, gagasan tentang kontainer merevolusi sistem perangkat lunak, sama seperti kontainer pengiriman merevolusi perdagangan global.
Tanpa kontainer pengiriman yang terstandarisasi, setiap pelabuhan akan membutuhkan peralatan pemuatan yang berbeda, transfer kargo akan memakan waktu berhari-hari alih-alih beberapa jam, dan perdagangan internasional akan jauh lebih lambat dan lebih mahal. Penemuan sederhana kontainer pengiriman mengubah logistik dengan menciptakan cara universal untuk mengemas, memindahkan, dan mengelola barang di seluruh dunia. Revolusi serupa terjadi dengan modern computing.
Di masa lalu, aplikasi dibangun sebagai sistem monolitik besar yang terikat erat dengan infrastruktur di bawahnya. Ini berarti bahwa deployment perangkat lunak seringkali merupakan proses yang panjang yang penuh dengan konflik ketergantungan dan perilaku yang tidak dapat diprediksi antara lingkungan yang berbeda. Tentu saja, ini bukanlah solusi yang efisien ketika transformasi digital mulai berkembang pesat.
Saat ini, aplikasi semakin dipecah menjadi layanan yang lebih kecil dan lebih independen yang dapat dikemas, diimplementasikan, dan diskalakan secara individual. Pergeseran arsitektur ini telah mendorong munculnya kontainer, sistem perangkat lunak seperti Kubernetes atau Docker, dan gerakan yang lebih luas yang dikenal sebagai Cloud Native Computing. Hari ini, kita akan menjelajahi sejarah kontainerisasi, realitas di balik perdebatan Kubernetes vs Docker, evolusi platformorchestration, dan bagaimana organisasi dapat memilih kerangka kerja praktis untuk kesuksesan cloud computing jangka panjang.
Memahami Kontainerisasi di Era Komputasi Awan Modern
Meskipun virtual machines meningkatkan pemanfaatan perangkat keras, container menawarkan environment yang jauh lebih terukur, aman, dan optimal untuk menjalankan aplikasi. Inilah mengapa perusahaan modern beralih ke container sebagai langkah logis selanjutnya. Virtual machines merupakan teknologi yang menentukan era, namun juga memiliki tantangan tersendiri.
Setiap VM berisi sistem operasi lengkap, yang membutuhkan penyimpanan, memori, pembaruan keamanan, dan pemeliharaan khusus. Jadi, ketika organisasi memperluas layanan digitalnya , tak heran bila membutuhkan ratusan atau bahkan ribuan VM yang menciptakan biaya operasional dan inefisiensi sumber daya yang tidak bisa dihindari. Sekarang, tidak seperti virtual machine, container berbagi kernel sistem operasi host sambil mempertahankan environment aplikasi yang terisolasi. Hal ini secara signifikan mengurangi konsumsi sumber daya dan waktu startup.
Bayangkan pengaturan virtual machine sebagai rumah tradisional yang berdiri sendiri dengan pagar putih. Rumah ini memiliki saluran air, sistem keamanan, dan listrik sendiri, dan sesekali membutuhkan perawatan agar tetap berfungsi. Di sisi lain, kita memiliki kontainer, yang lebih mirip apartemen di kompleks gedung tinggi modern. Di apartemen ini, penghuni menikmati ruang hidup pribadi mereka sambil berbagi infrastruktur inti, seperti lift, utilitas, dan support struktural.
Ini berarti bahwa kontainer jauh lebih efisien dengan berbagi kernel sistem operasi host, atau infrastruktur pembangunan yang kompleks, sambil tetap mempertahankan ruang pengguna yang terisolasi, atau area tempat tinggal. Efisiensi ini menjadi sangat berharga untuk mendukung arsitektur layanan mikro, di mana aplikasi dibagi menjadi layanan yang lebih kecil dan independen yang dapat berkembang secara terpisah.
Dengan berbagi sumber daya bersama, kontainer juga dapat dibuat dan dihancurkan dalam hitungan detik, bukan menit, sehingga lebih mudah untuk diskalakan untuk situasi dengan lalu lintas tinggi. Organisasi dapat lebih lanjut menerapkan lebih banyak aplikasi pada perangkat keras yang sama sambil mengurangi biaya operasional. Pada akhirnya, kontainer menawarkan deployment yang cepat dan resource density yang unggul dan dibutuhkan perusahaan modern untuk mengatasi hambatan operasional lama. Sekarang, mari kita coba memahami bagaimana Docker vs Kubernetes masuk dalam pembahasan ini.
Menganalisis Persaingan Inti antara Kubernetes dan Docker
Pertama, mari kita bahas hal yang paling penting. Kubernetes bukanlah pengganti Docker. Ini hanyalah kesalahpahaman yang muncul karena orang-orang tidak memahami peran khusus dari masing-masing teknologi. Kubernetes adalah perangkat lunak open-source yang digunakan DevOps untuk menerapkan, mengelola, dan menskalakan kontainer di seluruh klaster. Docker adalah teknologi open source lain yang membuat kontainer. Jadi, secara teknis, tidak ada Kubernetes vs Docker, melainkan dua lapisan infrastruktur yang saling melengkapi dan bekerja sama untuk mencapai tujuan akhir.
Bayangkan sebuah server yang menggunakan kontainer untuk mengoptimalkan kinerja dan efisiensi. Untuk melakukan ini, Anda akan menggunakan Docker untuk membangun, mendistribusikan, dan menjalankan kontainer. Ketika sebuah aplikasi berfungsi di satu komputer tetapi tidak dapat berfungsi di komputer lain, hal itu sering kali disebabkan oleh perbedaan sistem operasi dan lingkungan. Docker pada dasarnya membuat kontainer dengan semua elemen yang tepat agar aplikasi dapat berjalan, kemudian mengirimkannya ke komputer baru, memberi Anda semua kombinasi yang tepat untuk menjalankan aplikasi dengan sukses.
Namun, di situlah tugasnya berakhir. Dengan sendirinya, Docker membantu Anda membangun dan menjalankan kontainer pada satu host dan tidak dapat berbuat banyak untuk aplikasi kompleks yang terdiri dari banyak instance dari banyak kontainer. Untuk itu, Anda memerlukan orchestrator utama untuk mengambil kendali. Di sinilah Kubernetes berperan.
Anda dapat menganggap Kubernetes, atau K8s, sebagai manajer utama yang membantu Anda menjalankan, mengontrol, dan memperluas beban kerja kontainer di berbagai server dalam sebuah klaster. Setelah mengelompokkan kontainer ke dalam Pod, perangkat lunak secara otomatis menangani service discovery, load balancing, autoscaling, dan self-healing. Jika sebuah kontainer gagal, Kubernetes menyediakan yang baru; jika sebuah komputer gagal, ia akan mengalihkan lalu lintas ke komputer yang berfungsi.
Menggunakan analogi logistik kita sebelumnya, Anda dapat menganggap Docker sebagai perusahaan yang memproduksi kontainer pengiriman, sementara Kubernetes bertindak sebagai koordinator jaringan logistik global, yang memutuskan ke mana kontainer tersebut akan dikirim, kapan akan dikirim, dan bagaimana gangguan ditangani. Docker dan Kubernetes bukanlah pesaing, melainkan solusi untuk masalah pada tingkat yang berbeda, dengan Kubernetes sebagai alat untuk mengelola kontainer seperti Docker. Masing-masing memiliki tujuan spesifik dan dapat digunakan dalam situasi tertentu.
Kubernetes berkinerja terbaik dalam pengaturan kompleks yang membutuhkan ketahanan, penjadwalan otomatis, dan scaling yang dinamis. Infrastruktur yang dapat melakukan self-healing ini paling cocok untuk organisasi yang mengelola banyak layanan mikro dengan kebutuhan komunikasi dan keamanan yang kompleks, atau jika membutuhkan manajemen terpusat untuk proyek-proyek kompleks atau berskala besar. Menggunakan Kubernetes untuk hal yang kurang dari itu akan berlebihan.
Docker sebagian besar digunakan untuk mengembangkan layanan mikro atau aplikasi berbasis kontainer, ketika Anda membutuhkan konsistensi antara pengembangan lokal dan produksi, serta untuk memiliki lingkungan yang light weight untuk pengujian dan penerapan. Jika Anda baru mengenal kontainer, akan lebih baik untuk memulai hanya dengan Docker, kemudian setelah Anda memiliki banyak kontainer yang menjadi terlalu kompleks, Anda dapat memperkenalkan Kubernetes untuk mengelolanya secara efisien.
Bagi sebagian besar perusahaan, percakapan sebenarnya bukanlah tentang Docker vs Kubernetes, tetapi tentang memahami bagaimana kedua teknologi tersebut berkontribusi pada strategi Cloud Native Computing yang lebih luas. Sekarang, mari kita jelajahi perbedaan struktural dari kedua platform tersebut.
Perbedaan Struktural antara Docker dan Kubernetes
Secara sederhana, Docker berfokus pada pembuatan dan eksekusi kontainer, memungkinkan pengembang untuk membangun citra kontainer standar yang mengemas aplikasi dan dependensi secara bersamaan. Citra-citra ini kemudian dapat berjalan secara konsisten di berbagai laptop, environment pengujian, dan sistem produksi. Bayangkan Docker sebagai seseorang yang membuat keranjang hadiah sempurna untuk menjalankan aplikasi Anda dengan benar, termasuk semua kode, runtime, tools sistem, system library, dan pengaturan yang diperlukan. Docker dapat diimplementasikan secara manual, menggunakan Docker Compose, atau menggunakan orchestrator seperti Kubernetes atau Docker Swarm.
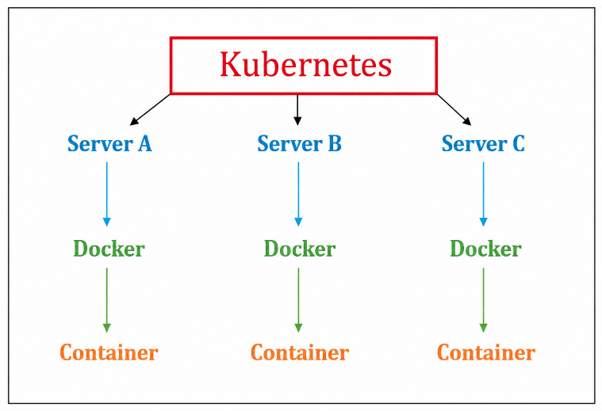
Kubernetes berada di atas lapisan ini. Alih-alih hanya mengelola kontainer individual seperti Docker, Kubernetes mengkoordinasikan klaster mesin. Ia mengelola di mana kontainer harus dijalankan, memantau kesehatan, mengganti instance yang gagal, menyeimbangkan workload, dan melakukan scaling sumber daya secara otomatis. Untuk menyederhanakannya lebih lanjut, mari kita bandingkan kedua perangkat lunak tersebut secara lebih langsung:
| Fitur | Buruh pelabuhan | Kubernetes |
| Tujuan Utama | Membuat, mengemas, dan menjalankan kontainer. | Mengatur dan mengelola kontainer dalam skala besar. |
| Peran dalam Infrastruktur | Platform runtime dan pengembangan kontainer | Platform orchestration kontainer |
| Sasaran Pengguna | Tim pengembang dan DevOps | Platform engineers, DevOps, dan tim operasional |
| Lingkup Penyebaran | Host tunggal atau environment kecil | Klaster multi-node dan lingkungan perusahaan |
| Skalabilitas | Scaling manual atau terbatas pada versi asli. | Scaling horizontal dan vertikal otomatis |
| Self-healing | Terbatas | Secara otomatis memulai ulang dan mengganti beban kerja yang gagal. |
| Penyeimbangan Beban | Kemampuan dasar | Penyeimbangan beban dan perutean traffic bawaan yang canggih |
| Kurva Pembelajaran | Relatif mudah | Lebih kompleks dan membutuhkan keahlian operasional. |
| Kasus Penggunaan Terbaik | Pengembangan, pengujian, alur kerja CI/CD, penerapan skala kecil. | Lingkungan produksi skala besar, layanan mikro, aplikasi berbasis cloud. |
| Dukungan Ekosistem | Perangkat bantu kontainer dan repositori citra yang ekstensif | Ekosistem yang luas termasuk alat pemantauan, keamanan, service mesh, dan otomatisasi. |
| Manajemen Sumber Daya | Pengelolaan kontainer individual | Optimalisasi sumber daya di seluruh klaster |
Pangsa pasar Kubernetes tumbuh dari US$ 2,57 miliar pada tahun 2025 menjadi sekitar US$ 3,13 miliar pada tahun 2026 dan diproyeksikan mencapai US$ 8,41 miliar pada tahun 2031. Bahkan, analis industri semakin memandang fleksibilitas runtime kontainer sebagai keunggulan strategis bagi semua organisasi. Survei Cloud Native Tahunan CNCF menemukan bahwa, dengan sekitar 82% pengguna kontainer menjalankan Kubernetes di lingkungan produksi, cloud native telah melampaui ambang batas yang telah ditetapkan.
Penelitian yang berfokus pada masa depan infrastruktur AI ini menyatakan bahwa apa yang dulunya bersifat eksperimental kini menjadi fundamental, dengan menyebutkan bahwa saat ini, Kubernetes berfungsi sebagai lapisan operasi umum yang diandalkan organisasi untuk menjalankan sistem modern tingkat produksi dan membawa AI ke lingkungan dunia nyata.
Untuk memastikan fleksibilitas, perusahaan modern semakin memprioritaskan arsitektur yang memisahkan pengembangan aplikasi dari manajemen infrastruktur. Hal ini memastikan lingkungan yang terukur dan ideal untuk inovasi di masa depan serta pengurangan risiko ketergantungan jangka panjang. Sekarang, mari kita lihat bagaimana manajemen kontainer terklaster standar dibandingkan dengan orkestrasi tingkat lanjut.
Adu Kekuatan Orkestrasi Kontainer: Docker Swarm vs Kubernetes
Manajemen kontainer terklaster standar dan orkestrasi tingkat lanjut terutama berbeda dalam cakupan otomatisasi, kecerdasan scaling, dan kompleksitas operasional. Seiring dengan meluasnya adopsi kontainer, organisasi membutuhkan lebih banyak cara untuk mengelola beban kerja di berbagai server, yang menyebabkan lompatan operasional dari sistem host tunggal ke pengaturan multi-node dan munculnya platform orchestration. Docker Swarm diperkenalkan sebagai solusi klasterisasi asli Docker. Ia memperluas alur kerja Docker yang sudah dikenal sekaligus memungkinkan kontainer untuk berjalan di berbagai host. Sekarang, perbandingannya lebih berfokus pada Docker Swarm vs Kubernetes, daripada Docker vs Kubernetes, karena fungsi yang serupa.
Namun, Kubernetes telah berevolusi menjadi platform orchestration yang lebih komprehensif yang dirancang untuk menangani lingkungan produksi skala jauh lebih besar daripada yang mampu ditangani oleh Docker Swarm. Perbandingan antara keduanya seringkali berpusat pada kesederhanaan versus kemampuan. Meskipun Docker Swarm menyediakan deployment yang lebih cepat, konfigurasi minimal, dan pengalaman Docker yang familiar, platform ini sebagian besar cocok untuk lingkungan dan load yang lebih kecil.
Kubernetes masih mempertahankan kemampuan penjadwalan yang unggul, kemampuan self-healing, dan integrasi ekosistem yang luas, yang menjadikannya platform yang lebih cocok untuk jaringan yang canggih dan skalabilitas tingkat perusahaan. Bagi para pemimpin TI yang ingin membuat keputusan yang tepat saat memilih di antara keduanya, mereka harus selalu mengevaluasi kebutuhan saat ini dan di masa mendatang.
Organisasi yang menginginkan deployment cepat dan skala menengah mungkin akan menghargai kesederhanaan Docker Swarm; namun, bisnis yang mengharapkan pertumbuhan pesat,workload yang kompleks, persyaratan regulatory, atau operasi global seringkali menemukan Kubernetes lebih sesuai dengan tujuan jangka panjang.
Sebuah studi terbaru menunjukkan bahwa pilihan optimal bergantung pada skala deployment, keahlian tim, dan persyaratan operasional, dengan pendekatan hybrid muncul untuk kasus penggunaan tertentu. Rekomendasi mereka mencakup adopsi Docker mandiri untuk pengembangan dan produksi skala kecil, sementara merekomendasikan platform orchestration untuk penerapan perusahaan yang melebihi sepuluh kontainer atau membutuhkan fitur canggih.
Kubernetes vs Docker Swarm untuk Skalabilitas Aplikasi
Saat membandingkan kedua perangkat lunak tersebut, scaling behavior menjadi pembeda yang sangat penting. Environment yang lebih kecil seringkali beroperasi secara efektif dengan solusi clustering yang sederhana. Namun, seiring pertumbuhan aplikasi, kompleksitas infrastruktur meningkat secara signifikan. Pertimbangkan platform streaming yang mengalami lonjakan permintaan yang tidak terduga selama acara live besar, seperti Piala Dunia baru-baru ini. Di sini, traffic dapat berlipat ganda dalam hitungan detik, seringkali membebani solusi clustering yang lebih sederhana.
Namun, Kubernetes menawarkan kemampuan canggih yang sangat cocok untuk situasi ini dengan scaling horizontal otomatis, keamanan akses yang terperinci, isolasi kebijakan, dan toleransi kesalahan dalam skala besar, serta kerangka kerja tata kelola yang ekstensif untuk mendukung persyaratan ini. Hal ini tidak membuat Docker Swarm menjadi tertinggal. Sebaliknya, ini menggambarkan bagaimana persyaratan infrastruktur berkembang seiring dengan ekspansi organisasi.
Transisi dari Docker Compose ke Kubernetes untuk Beban Kerja Perusahaan
Banyak tim pengembang pertama kali mengenal kontainer melalui Docker Compose. Namun, perbandingan Docker Compose vs Kubernetes menyoroti perjalanan pertumbuhan yang umum terjadi. Docker Compose menyederhanakan pengembangan lokal dengan memungkinkan pengembang untuk mendefinisikan beberapa layanan aplikasi dalam satu file konfigurasi, sebuah pendekatan yang ideal untuk pengembangan dan pengujian.
Namun, lingkungan produksi dengan ketersediaan tinggi memiliki standar tuntutan yang jauh lebih tinggi yang seringkali melebihi cakupan yang dimaksudkan dari Docker Compose. Hal ini membuat migrasi dari Docker Compose ke Kubernetes menjadi menantang di beberapa titik lemah, termasuk konsistensi konfigurasi dan otomatisasi. Untuk mengatasi kendala ini, organisasi dapat mengadopsi pipeline CI/CD untuk mengurangi risiko deployment dan menjaga konsistensi di seluruh lingkungan. Daftar periksa ini dapat mencakup:
✔ Standardisasi gambar container
✔ Otomatisasi proses penerapan
✔ Menerapkan pemantauan infrastruktur
✔ Menentukan kebijakan keamanan
✔ Membangun kerangka kerja tata kelola
Pada akhirnya, perusahaan yang mendekati adopsi Kubernetes secara strategis dengan tujuan jangka panjang yang tepat akan menikmati perjalanan transformasi yang lebih lancar, sekaligus meminimalkan gangguan operasional.
Munculnya Cloud Native Computing dan Aplikasi di Dunia Nyata
Saat ini, orchestration kontainer modern digunakan di berbagai industri untuk manajemen microservices, scaling otomatis, dan deployment cloud hybrid, yang membantu menjalankan sebagian besar aplikasi dengan lancar dan aman. Cloud native computing telah berkembang pesat dari praktik engineering khusus menjadi strategi perusahaan yang sudah sering dilakukan. Saat ini, organisasi mengandalkan kontainer dan platform orchestration untuk mendorong delivery berkelanjutan yang cepat, memecah sistem lama yang besar, dan memproses workload big data elastis dengan aman.
Menurut Survei Cloud Native Tahunan CNCF , lanskap cloud native telah bergeser antara tahun 2023 dan 2025, dengan 98% organisasi sekarang menggunakan teknik cloud native setidaknya dalam beberapa kapasitas, dan Kubernetes memperkuat posisinya sebagai platform orkestrasi de facto, berjalan di 82% lingkungan berbasis kontainer.
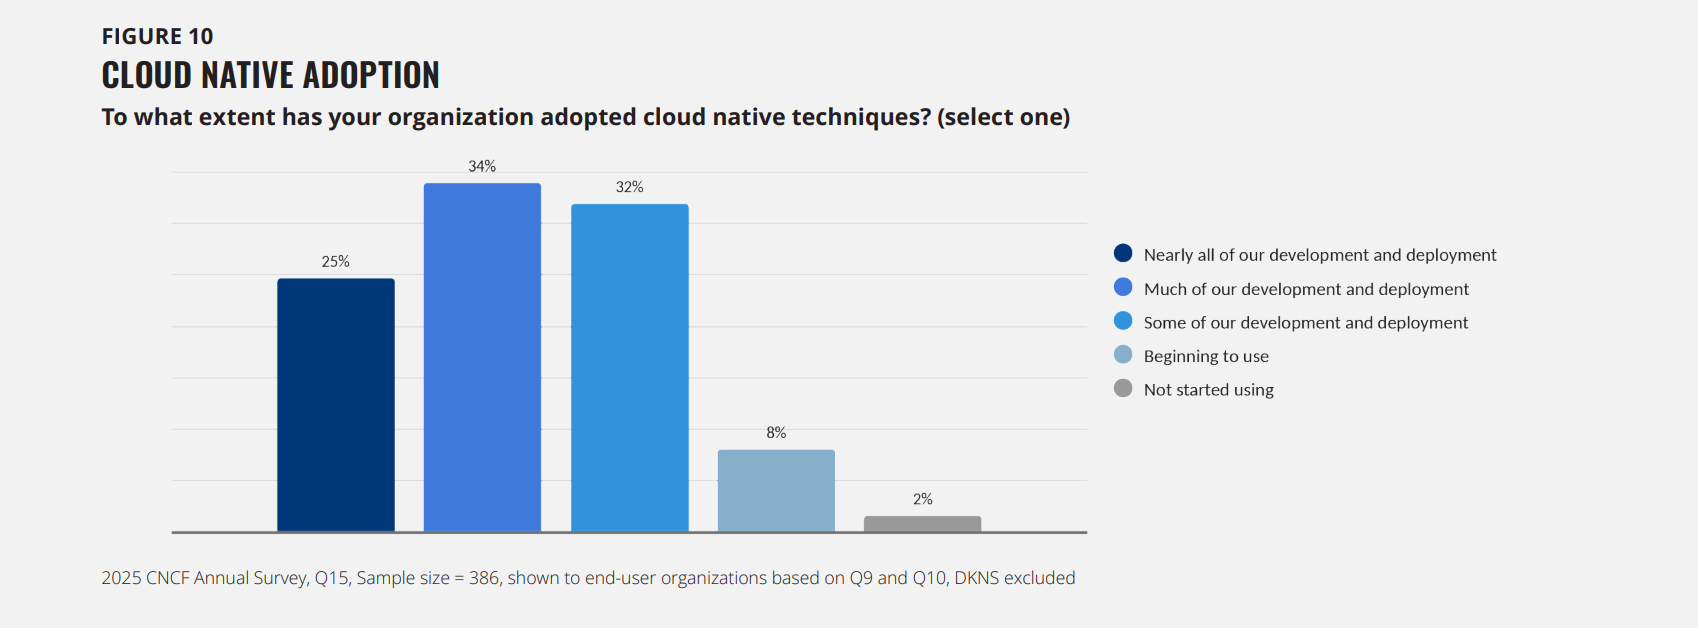
Sumber: Survei Tahunan Cloud Native CNCF
Saat ini, platform orchestration dan cloud native computing digunakan di berbagai bisnis dan sektor. Sebagai contoh umum, toko ritel sering mengandalkan container untuk mengelola lonjakan lalu lintas online selama penjualan dan periode sibuk. Dengan menambahkan instance aplikasi saat permintaan meningkat, platform orchestration mencegah situs web mengalami crash dan kewalahan. Kemudian, instance tersebut akan dikurangi skalanya setelah lalu lintas mereda, sehingga meningkatkan kinerja dan efisiensi biaya.
Lembaga keuangan juga membutuhkan layanan tanpa gangguan di samping kontrol keamanan yang ketat. Dengan menggunakan microservice berbasis kontainer, bank dapat merilis pembaruan secara bertahap tanpa harus mematikan seluruh sistem. Platform streaming seperti Netflix dan Spotify juga menggunakan kontainer untuk arsitektur microservice mereka, memastikan rilis fitur yang cepat dan pembaruan yang lancar. Masing-masing skenario ini menjelaskan mengapa cloud native computing terus mendapatkan momentum di hampir setiap industri. Namun, memilih platform yang tepatlah yang membuat perbedaan.
Merampingkan Operasi Perusahaan dengan Sangfor Kubernetes Engine
Seiring perusahaan global mempercepat transformasi cloud-native dan inisiatif AI pribadi, mengelola klaster Kubernetes bare-metal bersama infrastruktur VM lama menjadi kompleks dan berisiko. Untuk mengatasi masalah ini, Sangfor Kubernetes Engine (SKE) secara native mengintegrasikan Sangfor Hyperconverged Infrastructure dengan Sangfor Kubernetes Engine pada tingkat arsitektur. Hal ini sangat membantu bagi perusahaan menengah hingga besar dan setara pasar global.
Alih-alih membutuhkan orchestration berbasis perintah yang kompleks atau manajemen third-party yang terfragmentasi, tim TI kemudian dapat menyediakan klaster K8s yang siap produksi dan sepenuhnya sesuai standar melalui Platform Cloud Sangfor dalam waktu kurang dari 15 menit. Dengan menyatukan komputasi (aSV), penyimpanan terdefinisi perangkat lunak terdistribusi (aSAN), dan jaringan yang divisualisasikan (aNet), SKE memungkinkan TI perusahaan untuk menjalankan VM tradisional dan beban kerja kontainer berdensitas tinggi pada perangkat keras fisik yang sama persis.
SKE juga menggunakan deep-slicing vGPU canggih dan penjadwalan dinamis untuk menghilangkan perebutan GPU selama inferensi AI intensif, bersama dengan keamanan asli tingkat kernel aSEC yang memberlakukan mikro-segmentasi bawaan dan perlindungan firewall terdistribusi di semua Pod kontainer.
Secara struktural, Sangfor Kubernetes Engine kompatibel secara native dengan lapisan mesin virtual klasik, portal kontrol terpadu, dan strategi mitigasi keamanan bawaan. Bagi perusahaan yang kesulitan menyeimbangkan beban kerja tradisional dengan aplikasi berbasis kontainer modern, pendekatan terpadu ini menyederhanakan operasional sekaligus meminimalkan risiko, memungkinkan tim Anda untuk lebih fokus pada inovasi aplikasi dan mengurangi fokus pada administrasi infrastruktur.
Kesimpulan
Perjalanan dari infrastruktur virtualisasi tradisional ke Cloud Native Computing berbasis kontainer merupakan salah satu pergeseran paling signifikan dalam sejarah TI modern. Memahami perdebatan Kubernetes vs Docker dimulai dengan menyadari bahwa keduanya bukanlah teknologi yang bersaing, dan masing-masing menyelesaikan masalah yang berbeda. Sementara Docker unggul dalam pengemasan dan menjalankan aplikasi berbasis kontainer, Kubernetes menyediakan kerangka kerja orchestration yang diperlukan untuk mengelolanya dalam skala besar.
Demikian pula, perbandingan seperti Docker Swarm vs Kubernetes dan Docker Compose vs Kubernetes mengungkapkan suatu kenyataan penting: keputusan infrastruktur harus dipandu oleh tujuan bisnis, kematangan operasional, dan ekspektasi pertumbuhan jangka panjang. Seiring perusahaan terus memodernisasi ekosistem digital mereka, container orchestration akan tetap menjadi pilar fundamental strategi infrastruktur cloud di masa depan.
Siap untuk melewati kompleksitas deployment dan menghilangkan risiko operasional dalam ekosistem cloud Anda? Audit batasan skalabilitas infrastruktur Anda saat ini dan berkonsultasi dengan tim penerapan perusahaan untuk menemukan bagaimana Sangfor Kubernetes Engine dapat mempercepat strategi modernisasi aplikasi Anda dengan lancar.
Pertanyaan yang Sering Diajukan (FAQ)
Docker membuat dan menjalankan kontainer, sedangkan Kubernetes mengelola dan mengatur sejumlah besar kontainer di berbagai server.
Tidak. Kubernetes dan Docker mengatasi kendala yang berbeda, dan banyak organisasi menggunakan teknologi kontainer seperti Docker bersamaan dengan Kubernetes orchestration untuk efisiensi optimal.
Docker umumnya lebih mudah bagi pemula karena berfokus pada pembuatan dan pengelolaan kontainer, sedangkan Kubernetes memperkenalkan konsep orchestration yang lebih kompleks.
Docker Swarm adalah solusi pengelompokan kontainer yang membantu organisasi mengelola kontainer di berbagai host menggunakan alat-alat bawaan Docker.
Docker Swarm menawarkan deployment dan pengelolaan yang lebih sederhana, sementara Kubernetes menyediakan fitur skalabilitas, otomatisasi, dan ketahanan yang lebih canggih.
Docker Compose terutama digunakan untuk mendefinisikan dan menjalankan aplikasi multi-kontainer secara lokal, sedangkan Kubernetes dirancang untuk orchestration produksi skala besar.
Kubernetes menyediakan scaling otomatis, perbaikan mandiri, kontrol keamanan, dan fleksibilitas multi-cloud yang mendukung beban kerja produksi yang kompleks.
Meskipun Kubernetes standar mengatur scaling kontainer, lingkungan produksi perusahaan membutuhkan IOPS penyimpanan yang mendasar, isolasi jaringan, dan manajemen sumber daya GPU. Platform HCI perusahaan seperti Sangfor HCI mengintegrasikan kemampuan Kubernetes secara native bersamaan dengan keamanan tingkat kernel aSEC dan teknologi deep-slicing vGPU. Hal ini memungkinkan organisasi besar untuk menjalankan beban kerja AI pribadi berkinerja tinggi dan layanan mikro berbasis kontainer dengan lancar bersamaan dengan VM lama tanpa risiko pelanggaran keamanan atau hambatan penyimpanan.



