
Cuando se nos pide que pensemos en un contenedor, probablemente nos imaginemos un enorme contenedor de carga de colores brillantes, como los que se encuentran en los barcos que transportan mercancías de un país a otro. En el ámbito de la informática, la idea de un contenedor no es tan diferente. De forma transformadora, el concepto de contenedor revolucionó los sistemas de software, al igual que los contenedores de carga revolucionaron el comercio mundial.
Sin contenedores de envío estandarizados, cada puerto necesitaría equipos de carga diferentes, las transferencias de mercancías tardarían días en lugar de horas, y el comercio internacional sería mucho más lento y costoso. La simple invención del contenedor de envío transformó la logística al crear una forma universal de empaquetar, transportar y gestionar mercancías en todo el mundo. Una revolución similar ocurrió con la informática moderna.
En el pasado, las aplicaciones se desarrollaban como sistemas monolíticos de gran tamaño, estrechamente vinculados a la infraestructura subyacente. Esto implicaba que la implementación de software solía ser un proceso largo, plagado de conflictos de dependencias y con un comportamiento impredecible entre diferentes entornos. Naturalmente, esta no era una solución eficiente cuando la transformación digital comenzó a despegar.
Hoy en día, las aplicaciones se dividen cada vez más en servicios más pequeños e independientes que pueden empaquetarse, implementarse y escalarse individualmente. Este cambio arquitectónico ha impulsado el auge de los contenedores, sistemas de software como Kubernetes o Docker, y el movimiento más amplio conocido como computación nativa en la nube. Hoy exploraremos la historia de la contenerización, las realidades detrás del debate entre Kubernetes y Docker, la evolución de las plataformas de orquestación y cómo las organizaciones pueden elegir un marco práctico para el éxito a largo plazo en la computación en la nube.
Comprender la contenerización en la era de la computación en la nube moderna
Si bien las máquinas virtuales mejoraron la utilización del hardware, los contenedores ofrecen un entorno mucho más escalable, seguro y optimizado para la ejecución de aplicaciones. Por ello, las empresas modernas adoptaron los contenedores como el siguiente paso lógico. Las máquinas virtuales fueron una tecnología revolucionaria, pero también presentaron sus propios desafíos.
Cada máquina virtual contiene un sistema operativo completo, que requiere almacenamiento, memoria, actualizaciones de seguridad y mantenimiento dedicados. Por lo tanto, a medida que las organizaciones expandían sus servicios digitales, la necesidad repentina de cientos o incluso miles de máquinas virtuales generaba costos operativos e ineficiencias de recursos inevitables. Ahora, a diferencia de las máquinas virtuales, los contenedores comparten el núcleo del sistema operativo anfitrión, manteniendo sus entornos de aplicación aislados. Esto reduce drásticamente el consumo de recursos y los tiempos de inicio.
Imagina la configuración de una máquina virtual como una casa tradicional, independiente y con valla blanca. Tiene su propia fontanería, sistema de seguridad y electricidad, y ocasionalmente necesita mantenimiento para seguir funcionando. Por otro lado, tenemos contenedores, que se asemejan más a apartamentos en un moderno complejo de gran altura. En estos apartamentos, los residentes disfrutan de sus espacios privados mientras comparten infraestructura básica, como ascensores, servicios públicos y soporte estructural.
Esto significa que los contenedores son mucho más eficientes al compartir el núcleo del sistema operativo anfitrión, o la compleja infraestructura del edificio, manteniendo al mismo tiempo espacios de usuario o áreas de vida aislados. Esta eficiencia resultó especialmente valiosa para dar soporte a arquitecturas de microservicios, donde las aplicaciones se dividen en servicios más pequeños e independientes que pueden evolucionar por separado.
Al compartir recursos comunes, los contenedores se pueden crear y destruir en segundos en lugar de minutos, lo que facilita su escalabilidad para situaciones de alto tráfico. Además, las organizaciones pueden implementar más aplicaciones en el mismo hardware, reduciendo así los costos operativos. En definitiva, los contenedores ofrecen una velocidad de implementación y una densidad de recursos superiores, características esenciales para que las empresas modernas superen los antiguos cuellos de botella operativos. Ahora, analicemos cómo encajan Docker y Kubernetes en esta conversación.
Analizando la principal rivalidad entre Kubernetes y Docker
Primero, abordemos el tema principal. Kubernetes no reemplaza a Docker. Esta es una idea errónea que surge por desconocimiento de las funciones específicas de cada tecnología. Kubernetes es un software de código abierto que DevOps utiliza para implementar, administrar y escalar contenedores en un clúster. Docker es otra tecnología de código abierto que crea contenedores. Por lo tanto, técnicamente, no existe una contraposición entre Kubernetes y Docker, sino dos capas de infraestructura complementarias que trabajan juntas para lograr un objetivo común.
Imagina un servidor que utiliza contenedores para optimizar el rendimiento y la eficiencia. Para ello, usarías Docker para crear, distribuir y ejecutar los contenedores. Cuando una aplicación funciona en un ordenador pero no en otro, suele deberse a diferencias en el sistema operativo y el entorno. Docker crea un contenedor con todos los elementos necesarios para que la aplicación se ejecute y lo envía al nuevo ordenador, proporcionándote así todo lo necesario para que la aplicación funcione correctamente.
Sin embargo, ahí termina su utilidad. Docker, por sí solo, permite crear y ejecutar contenedores en un único host, pero no ofrece muchas posibilidades para aplicaciones complejas con múltiples instancias de contenedores. Para ello, se necesita un orquestador principal que gestione todo. Aquí es donde entra Kubernetes.
Kubernetes, o K8s, es el gestor principal que permite ejecutar, controlar y expandir cargas de trabajo en contenedores a través de múltiples servidores en un clúster. Tras agrupar los contenedores en Pods, el software gestiona automáticamente el descubrimiento de servicios, el balanceo de carga, el autoescalado y la autorreparación. Si un contenedor falla, Kubernetes proporciona uno nuevo; si un ordenador falla, redirige el tráfico a uno que funcione correctamente.
Siguiendo con nuestra analogía logística anterior, podemos imaginar a Docker como la empresa que fabrica contenedores de envío, mientras que Kubernetes actúa como el coordinador de la red logística global, decidiendo por dónde viajan esos contenedores, cuándo se mueven y cómo se gestionan las interrupciones. Docker y Kubernetes no son competidores, sino soluciones a problemas en diferentes niveles, siendo Kubernetes una herramienta para gestionar contenedores, al igual que Docker. Cada uno cumple una función específica y puede utilizarse en situaciones concretas.
Kubernetes ofrece su mejor rendimiento en configuraciones complejas que requieren resiliencia, programación automatizada y escalado dinámico. Su infraestructura autorreparable es ideal para organizaciones que gestionan múltiples microservicios con necesidades complejas de comunicación y seguridad, o que requieren una gestión centralizada para proyectos complejos o de gran envergadura. Utilizar Kubernetes para cualquier otro fin sería excesivo.
Docker se utiliza principalmente para desarrollar microservicios o aplicaciones en contenedores, cuando se necesita coherencia entre el desarrollo local y la producción, y para contar con un entorno ligero para pruebas e implementación. Si eres nuevo en el trabajo con contenedores, lo mejor es empezar solo con Docker; luego, cuando tengas varios contenedores que se estén volviendo demasiado complejos, puedes introducir Kubernetes para gestionarlos de forma eficiente.
Para la mayoría de las empresas, la verdadera conversación no gira en torno a Docker vs. Kubernetes, sino a comprender cómo ambas tecnologías contribuyen a una estrategia más amplia de computación nativa en la nube. Ahora, exploremos las diferencias estructurales de ambas plataformas.
Diferencias estructurales entre Docker y Kubernetes
En términos sencillos, Docker se centra en la creación y ejecución de contenedores, permitiendo a los desarrolladores crear imágenes de contenedor estandarizadas que empaquetan aplicaciones y dependencias. Estas imágenes se ejecutan de forma consistente en portátiles, entornos de prueba y sistemas de producción. Imagina Docker como alguien que prepara la cesta de regalo perfecta para que tu aplicación funcione correctamente, incluyendo todo el código, el entorno de ejecución, las herramientas del sistema, las bibliotecas del sistema y la configuración necesarios. Se puede implementar manualmente, usando Docker Compose, o mediante un orquestador como Kubernetes o Docker Swarm.
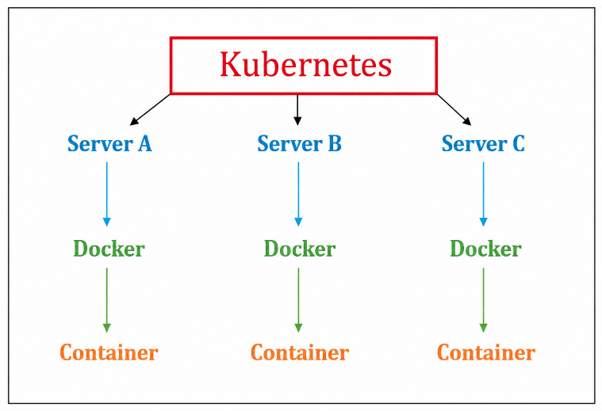
Kubernetes se sitúa por encima de esta capa. En lugar de gestionar únicamente contenedores individuales como Docker, Kubernetes coordina clústeres de máquinas. Gestiona dónde deben ejecutarse los contenedores, supervisa su estado, reemplaza las instancias que fallan, equilibra las cargas de trabajo y escala los recursos automáticamente. Para simplificarlo aún más, comparemos ambos programas de forma más directa:
| Característica | Estibador | Kubernetes |
| Propósito principal | Crea, empaqueta y ejecuta contenedores. | Orquesta y gestiona contenedores a gran escala. |
| Función en la infraestructura | Plataforma de desarrollo y ejecución de contenedores | Plataforma de orquestación de contenedores |
| Usuarios objetivo | Desarrolladores y equipos de DevOps | Ingenieros de plataforma, DevOps y equipos de operaciones |
| Alcance de la implementación | Entornos pequeños o de un solo huésped | Clústeres multinodo y entornos empresariales |
| Escalabilidad | Escalado manual o nativo limitado | Escalado horizontal y vertical automatizado |
| Autosanación | Limitado | Reinicia y reemplaza automáticamente las cargas de trabajo fallidas. |
| Balanceo de carga | Capacidades básicas | Balanceo de carga y enrutamiento de tráfico avanzados integrados |
| Curva de aprendizaje | Relativamente fácil | Más complejo y requiere experiencia operativa. |
| Mejores casos de uso | Desarrollo, pruebas, flujos de trabajo de CI/CD, implementaciones pequeñas | Entornos de producción a gran escala, microservicios, aplicaciones nativas de la nube |
| Apoyo al ecosistema | Amplias herramientas para contenedores y repositorios de imágenes. | Amplio ecosistema que incluye herramientas de monitorización, seguridad, malla de servicios y automatización. |
| Gestión de recursos | Gestión individual de contenedores | Optimización de recursos en todo el clúster |
La cuota de mercado de Kubernetes creció de 2570 millones de dólares en 2025 a unos 3130 millones de dólares en 2026, y se prevé que alcance los 8410 millones de dólares en 2031. De hecho, los analistas del sector consideran cada vez más la flexibilidad del entorno de ejecución de contenedores como una ventaja estratégica para todas las organizaciones. La encuesta anual de CNCF sobre tecnologías nativas de la nube reveló que, con aproximadamente el 82 % de los usuarios de contenedores ejecutando Kubernetes en producción, la tecnología nativa de la nube ha superado un umbral crítico.
La investigación, que se centra en el futuro de la infraestructura de IA, afirma que lo que antes era experimental ahora es fundamental, y señala que hoy en día Kubernetes sirve como la capa operativa común de la que dependen las organizaciones para ejecutar sistemas modernos de nivel de producción e integrar la IA en entornos del mundo real.
Para garantizar la flexibilidad, las empresas modernas priorizan cada vez más las arquitecturas que separan el desarrollo de aplicaciones de la gestión de la infraestructura. Esto asegura un entorno escalable e ideal para la innovación futura y la reducción de los riesgos de dependencia a largo plazo. Ahora, veamos cómo se compara la gestión estándar de contenedores en clúster con la orquestación avanzada.
Comparativa de orquestación de contenedores: Docker Swarm vs. Kubernetes
La gestión estándar de contenedores en clúster y la orquestación avanzada se diferencian principalmente por el alcance de la automatización, la inteligencia de escalado y la complejidad operativa. Con la expansión de la adopción de contenedores, las organizaciones necesitaron más formas de gestionar las cargas de trabajo en múltiples servidores, lo que impulsó el salto operativo de los sistemas de un solo host a las configuraciones de múltiples nodos y el auge de las plataformas de orquestación. Docker Swarm se presentó como la solución de clúster nativa de Docker. Amplió los flujos de trabajo habituales de Docker, permitiendo que los contenedores se ejecutaran en múltiples hosts. Ahora, la comparación se centra más en Docker Swarm frente a Kubernetes, en lugar de Docker frente a Kubernetes, debido a sus funciones similares.
Sin embargo, Kubernetes ha evolucionado hasta convertirse en una plataforma de orquestación más completa, diseñada para gestionar entornos de producción a gran escala que incluso Docker Swarm. La comparación entre ambas suele centrarse en la simplicidad frente a la capacidad. Si bien Docker Swarm ofrece una implementación más rápida, una configuración mínima y una experiencia Docker familiar, se adapta mejor a entornos y cargas de trabajo más pequeños.
Kubernetes aún conserva capacidades superiores de programación, autorreparación e integraciones extensas con su ecosistema, lo que la convierte en la plataforma más adecuada para redes sofisticadas y escalabilidad empresarial. Los responsables de TI que buscan tomar la decisión correcta al elegir entre ambas plataformas deben evaluar tanto los requisitos inmediatos como los futuros.
Las organizaciones que buscan una implementación rápida y una escala moderada pueden apreciar la simplicidad de Docker Swarm; sin embargo, las empresas que esperan un crecimiento rápido, cargas de trabajo complejas, requisitos normativos u operaciones globales a menudo encuentran que Kubernetes se ajusta mejor a sus objetivos a largo plazo.
Un estudio reciente demostró que la opción óptima depende de la escala de implementación, la experiencia del equipo y los requisitos operativos, y que los enfoques híbridos están surgiendo para casos de uso específicos. Entre sus recomendaciones se incluye la adopción de Docker independiente para el desarrollo y la producción a pequeña escala, mientras que se recomiendan plataformas de orquestación para implementaciones empresariales que superen los diez contenedores o que requieran funciones avanzadas.
Kubernetes frente a Docker Swarm para el escalado de aplicaciones
Al comparar ambos programas, el comportamiento de escalabilidad se convierte en un factor diferenciador crucial. Los entornos más pequeños suelen funcionar eficazmente con soluciones de clúster sencillas. Sin embargo, a medida que las aplicaciones crecen, la complejidad de la infraestructura aumenta drásticamente. Consideremos una plataforma de streaming que experimenta picos de demanda impredecibles durante grandes eventos en directo, como la reciente Copa del Mundo. En estos casos, el tráfico puede multiplicarse en cuestión de segundos, saturando a menudo las soluciones de clúster más simples.
Sin embargo, Kubernetes ofrece capacidades sofisticadas que resultan ideales para estas situaciones, con escalado horizontal automatizado, seguridad de acceso granular, aislamiento de políticas y tolerancia a fallos a gran escala, además de amplios marcos de gobernanza que respaldan estos requisitos. Esto no significa que Docker Swarm quede obsoleto, sino que ilustra cómo evolucionan los requisitos de infraestructura a medida que las organizaciones se expanden.
Transición de Docker Compose a Kubernetes para cargas de trabajo empresariales
Muchos equipos de desarrollo se familiarizan con los contenedores por primera vez a través de Docker Compose. Sin embargo, la comparación entre Docker Compose y Kubernetes pone de manifiesto una trayectoria de crecimiento común. Docker Compose simplifica el desarrollo local al permitir a los desarrolladores definir múltiples servicios de aplicación en un único archivo de configuración, un enfoque ideal para el desarrollo y las pruebas.
Sin embargo, los entornos de producción de alta disponibilidad tienen exigencias mucho mayores que a menudo superan el alcance previsto de Docker Compose. Esto dificulta la migración de Docker Compose a Kubernetes debido a varios problemas, como la coherencia de la configuración y la automatización. Para superar estos obstáculos, las organizaciones pueden adoptar pipelines de CI/CD para reducir los riesgos de implementación y mantener la coherencia entre entornos. Esta lista de verificación puede incluir:
✔ Estandarización de las imágenes de los contenedores
✔ Automatización de los procesos de despliegue
✔ Implementación de la monitorización de la infraestructura
✔ Definición de políticas de seguridad
✔ Establecimiento de marcos de gobernanza
En definitiva, las empresas que abordan la adopción de Kubernetes de forma estratégica, teniendo en cuenta los objetivos a largo plazo adecuados, disfrutan de una transformación más fluida, al tiempo que minimizan las interrupciones operativas.
El auge de la computación nativa en la nube y sus aplicaciones en el mundo real.
Actualmente, la orquestación de contenedores moderna se utiliza en diversos sectores para la gestión de microservicios, el escalado automatizado y las implementaciones de nube híbrida, lo que permite que la mayoría de las aplicaciones se ejecuten de forma fluida y segura. La computación nativa en la nube ha evolucionado rápidamente, pasando de ser una práctica de ingeniería especializada a una estrategia empresarial generalizada. Hoy en día, las organizaciones confían en los contenedores y las plataformas de orquestación para impulsar la entrega continua, desmantelar sistemas heredados masivos y procesar de forma segura grandes cargas de trabajo de datos elásticos.
Según la encuesta anual de CNCF sobre tecnologías nativas de la nube , el panorama de las tecnologías nativas de la nube ha cambiado entre 2023 y 2025, con un 98 % de las organizaciones que ahora utilizan técnicas nativas de la nube al menos en cierta medida, y Kubernetes consolidando su posición como la plataforma de orquestación de facto, que se ejecuta en el 82 % de los entornos de contenedores.
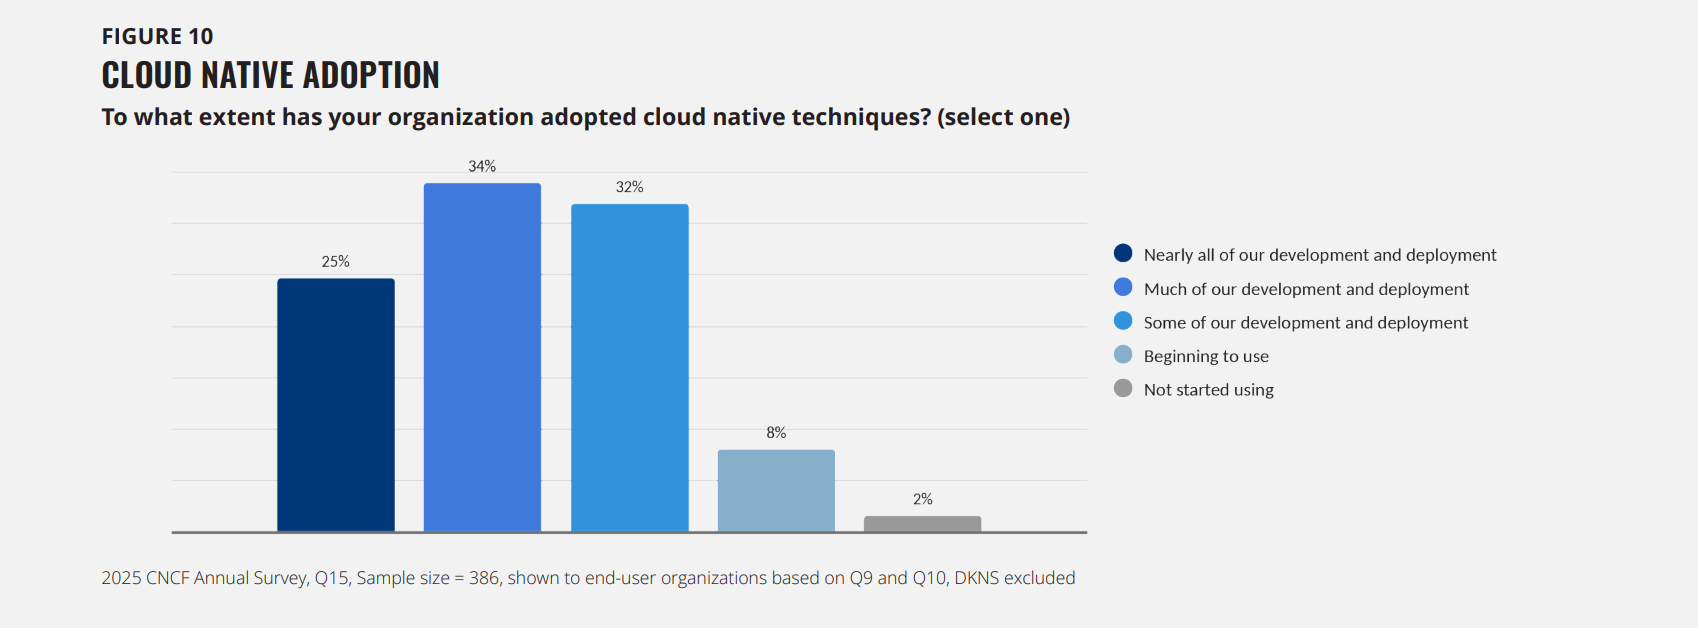
Información obtenida de la encuesta anual sobre tecnologías nativas de la nube de la CNCF.
En la actualidad, las plataformas de orquestación y la computación nativa en la nube se utilizan en numerosos sectores y empresas. Un ejemplo común son las tiendas minoristas, que suelen recurrir a contenedores para gestionar los picos de tráfico online durante las rebajas y los periodos de mayor actividad. Al añadir instancias de aplicaciones cuando aumenta la demanda, las plataformas de orquestación evitan que los sitios web se bloqueen y se saturen. Posteriormente, se reducen las instancias una vez que disminuye el tráfico, lo que mejora tanto el rendimiento como la rentabilidad.
Las instituciones financieras también requieren servicios ininterrumpidos junto con estrictos controles de seguridad. Mediante microservicios en contenedores, los bancos pueden lanzar actualizaciones de forma incremental sin desconectar sistemas completos. Plataformas de streaming como Netflix y Spotify también utilizan contenedores para sus arquitecturas de microservicios, lo que garantiza lanzamientos rápidos de funciones y actualizaciones fluidas. Cada uno de estos escenarios explica por qué la computación nativa en la nube sigue ganando terreno en prácticamente todos los sectores. Sin embargo, elegir la plataforma adecuada es lo que marca la diferencia.
Optimización de las operaciones empresariales con Sangfor Kubernetes Engine
A medida que las empresas globales aceleran la transformación hacia la nube y las iniciativas de IA privada, la gestión de clústeres de Kubernetes en hardware físico junto con la infraestructura de máquinas virtuales heredada se vuelve compleja y arriesgada. Para solucionar este problema, Sangfor Kubernetes Engine (SKE) integra de forma nativa la infraestructura hiperconvergente de Sangfor con Sangfor Kubernetes Engine a nivel arquitectónico. Esto resulta especialmente útil para empresas medianas y grandes, así como para mercados globales.
En lugar de necesitar una orquestación compleja mediante línea de comandos o una gestión fragmentada por parte de terceros, los equipos de TI pueden aprovisionar clústeres de Kubernetes listos para producción y totalmente compatibles a través de la plataforma en la nube de Sangfor en menos de 15 minutos. Al unificar la computación (aSV), el almacenamiento distribuido definido por software (aSAN) y las redes visualizadas (aNet), SKE permite a los departamentos de TI empresariales ejecutar máquinas virtuales tradicionales y cargas de trabajo de contenedores de alta densidad en el mismo hardware físico.
SKE también utiliza la segmentación profunda avanzada de vGPU y la programación dinámica para eliminar la contención de la GPU durante la inferencia intensiva de IA, junto con la seguridad nativa a nivel de kernel de aSEC que impone la microsegmentación integrada y la protección de firewall distribuida en todos los Pods de contenedores.
Desde el punto de vista estructural, Sangfor Kubernetes Engine es compatible de forma nativa con capas de máquinas virtuales clásicas, portales de control unificados y estrategias de mitigación de seguridad integradas. Para las empresas que buscan equilibrar las cargas de trabajo tradicionales con las aplicaciones modernas en contenedores, este enfoque unificado optimiza las operaciones y minimiza los riesgos, permitiendo que su equipo se centre más en la innovación de aplicaciones y menos en la administración de la infraestructura.
Conclusión
La transición de la infraestructura virtualizada tradicional a la computación nativa en la nube basada en contenedores representa uno de los cambios más significativos en la historia de las TI modernas. Para comprender el debate entre Kubernetes y Docker, es fundamental reconocer que no se trata de tecnologías que compitan entre sí, sino que resuelven problemas diferentes. Si bien Docker destaca en el empaquetado y la ejecución de aplicaciones en contenedores, Kubernetes proporciona el marco de orquestación necesario para gestionarlas a gran escala.
De igual modo, comparaciones como Docker Swarm frente a Kubernetes y Docker Compose frente a Kubernetes revelan una realidad importante: las decisiones sobre infraestructura deben guiarse por los objetivos de negocio, la madurez operativa y las expectativas de crecimiento a largo plazo. A medida que las empresas modernizan sus ecosistemas digitales, la orquestación de contenedores seguirá siendo un pilar fundamental de las futuras estrategias de infraestructura en la nube.
¿Listo para simplificar la implementación y eliminar los riesgos operativos en su ecosistema de nube? Audite hoy mismo los límites de escalabilidad actuales de su infraestructura y consulte con los equipos de implementación de su empresa para descubrir cómo Sangfor Kubernetes Engine puede acelerar sin problemas su estrategia de modernización de aplicaciones.
Preguntas frecuentes
Docker crea y ejecuta contenedores, mientras que Kubernetes gestiona y orquesta un gran número de contenedores en múltiples servidores.
No. Kubernetes y Docker abordan obstáculos diferentes, y muchas organizaciones utilizan tecnologías de contenedores como Docker junto con la orquestación de Kubernetes para lograr una eficiencia óptima.
Docker suele ser más fácil para los principiantes porque se centra en la creación y gestión de contenedores, mientras que Kubernetes introduce conceptos de orquestación más complejos.
Docker Swarm es una solución de agrupación de contenedores que ayuda a las organizaciones a gestionar contenedores en múltiples hosts utilizando herramientas nativas de Docker.
Docker Swarm ofrece una implementación y gestión más sencillas, mientras que Kubernetes proporciona funciones más avanzadas de escalabilidad, automatización y resiliencia.
Docker Compose se utiliza principalmente para definir y ejecutar aplicaciones multicontenedor localmente, mientras que Kubernetes está diseñado para la orquestación de producción a gran escala.
Kubernetes proporciona escalado automatizado, autorreparación, controles de seguridad y flexibilidad multinube que admiten cargas de trabajo de producción complejas.
Si bien Kubernetes estándar orquesta el escalado de contenedores, los entornos de producción empresariales requieren IOPS de almacenamiento subyacentes, aislamiento de red y gestión de recursos de GPU. Las plataformas HCI empresariales como Sangfor HCI integran de forma nativa las capacidades de Kubernetes junto con la seguridad a nivel de kernel aSEC y las tecnologías de segmentación profunda de vGPU. Esto permite a las grandes organizaciones ejecutar cargas de trabajo de IA privada de alto rendimiento y microservicios en contenedores sin problemas junto con máquinas virtuales heredadas, sin riesgo de brechas de seguridad ni cuellos de botella de almacenamiento.



