
コンテナと聞いて思い浮かべるのは、船で貨物を輸送する際に使われる、巨大で色鮮やかな輸送コンテナかもしれません。コンピューターの世界でも、コンテナの概念はそれとよく似ています。輸送コンテナが世界貿易に革命をもたらしたように、コンテナの概念はソフトウェアシステムに革新的な変化をもたらしたのです。
標準化された輸送コンテナがなければ、港ごとに異なる積載設備が必要となり、貨物の積み替えには数時間ではなく数日かかり、国際貿易は著しく遅く、費用もかさむことになるでしょう。輸送コンテナというシンプルな発明は、世界中で商品を梱包、輸送、管理するための普遍的な方法を生み出し、物流を一変させました。現代のコンピューターも同様の革命を起こしました。
従来、アプリケーションは大規模なモノリシックシステムとして構築され、基盤となるインフラストラクチャと密接に結びついていました。そのため、ソフトウェアの展開は、依存関係の競合や異なる環境間での予測不可能な動作など、多くの問題を抱えた長時間のプロセスとなることが多かったのです。当然ながら、デジタル変革が本格化するにつれ、これは効率的な解決策とは言えなくなりました。
今日、アプリケーションはますます小さく、より独立したサービスに分割され、個別にパッケージ化、デプロイ、スケーリングできるようになっています。このアーキテクチャの変化は、コンテナ、KubernetesやDockerといったソフトウェアシステム、そしてクラウドネイティブコンピューティングとして知られるより広範なムーブメントの台頭を促しました。今回は、コンテナ化の歴史、KubernetesとDockerの論争の背景にある現実、オーケストレーションプラットフォームの進化、そして組織がクラウドコンピューティングの長期的な成功のために実用的なフレームワークを選択する方法について探っていきます。
現代のクラウドコンピューティング時代におけるコンテナ化の理解
仮想マシンはハードウェアの利用効率を向上させましたが、コンテナはアプリケーションを実行するための、より拡張性が高く、安全で、最適化された環境を提供します。そのため、現代の企業は次の論理的なステップとしてコンテナへと移行しました。仮想マシンは時代を象徴する技術でしたが、同時に独自の課題も抱えていました。
各仮想マシン(VM)には完全なオペレーティングシステムが含まれており、専用のストレージ、メモリ、セキュリティアップデート、およびメンテナンスが必要です。そのため、組織がデジタルサービスを拡大するにつれて、数百、あるいは数千ものVMが必要となり、避けられない運用上のオーバーヘッドとリソースの非効率性が生じていました。一方、コンテナは仮想マシンとは異なり、ホストオペレーティングシステムのカーネルを共有しながら、分離されたアプリケーション環境を維持します。これにより、リソース消費量と起動時間が大幅に削減されます。
仮想マシンのセットアップは、伝統的な独立型の白い柵のある住宅に例えることができます。そこには独自の配管設備、セキュリティシステム、電気設備があり、稼働を維持するためには時折メンテナンスが必要です。一方、コンテナは、現代の高層マンションにあるアパートのようなものです。これらのアパートでは、居住者はプライベートな居住空間を楽しみながら、エレベーター、公共設備、構造支持などのコアインフラを共有します。
これは、コンテナがホストオペレーティングシステムのカーネル、つまり複雑な構築インフラストラクチャを共有しながらも、分離されたユーザー空間、つまり居住空間を維持することで、はるかに効率的に動作することを意味します。この効率性は、アプリケーションをより小さく独立したサービスに分割し、それぞれが個別に進化できるマイクロサービスアーキテクチャをサポートする上で特に価値を発揮します。
コンテナは共通のリソースを共有することで、数分ではなく数秒で作成および破棄できるため、トラフィックが多い状況でも容易に拡張できます。組織は同じハードウェア上でより多くのアプリケーションを展開できるだけでなく、運用コストも削減できます。最終的に、コンテナは、現代の企業が従来の運用上のボトルネックを克服するために必要な、優れた展開速度とリソース密度を提供します。それでは、DockerとKubernetesがこの議論にどのように関連するのかを見ていきましょう。
KubernetesとDockerの根本的なライバル関係を分析する
まず、誰もが気になっている点について触れておきましょう。KubernetesはDockerの代替品ではありません。これは、それぞれの技術が持つ役割を理解していないために生じる誤解です。Kubernetesは、DevOpsがクラスタ全体にコンテナをデプロイ、管理、拡張するために使用するオープンソースソフトウェアです。Dockerもまた、コンテナを作成するオープンソース技術です。つまり、厳密に言えば、KubernetesとDockerは対立するものではなく、最終目標に向けて連携して動作する、互いに補完し合う2つのインフラストラクチャ層なのです。
パフォーマンスと効率を最適化するためにコンテナを使用するサーバーを想像してみてください。そのためには、Dockerを使用してコンテナを構築、配布、実行します。アプリケーションが一方のコンピュータでは動作するのに、もう一方のコンピュータでは動作しない場合、多くの場合、OSや環境の違いが原因です。Dockerは基本的に、アプリケーションを実行するために必要なすべての要素を含むコンテナを作成し、それを新しいコンピュータに送信することで、アプリケーションを正常に実行するために必要なすべての要素を提供します。
しかし、Dockerの役割はそこで終わりです。Docker単体では、単一ホスト上でコンテナを構築・実行することはできますが、複数のコンテナの複数のインスタンスで構成される複雑なアプリケーションには対応できません。そのためには、全体を統括するマスターオーケストレーターが必要になります。そこで登場するのがKubernetesです。
Kubernetes(K8s)は、クラスタ内の複数のサーバー間でコンテナワークロードを実行、制御、拡張するのに役立つ、いわば総合的なマネージャーと考えることができます。コンテナをPodにグループ化した後、このソフトウェアはサービスディスカバリ、ロードバランシング、オートスケーリング、自己修復を自動的に処理します。コンテナに障害が発生した場合は、Kubernetesが新しいコンテナを提供し、コンピュータに障害が発生した場合は、正常に動作しているコンピュータにトラフィックを再ルーティングします。
先ほどの物流のアナロジーを用いると、Dockerは輸送コンテナを製造する企業、Kubernetesはグローバルな物流ネットワークのコーディネーターとして、コンテナの輸送先、輸送時間、そして障害発生時の対処方法を決定する役割を担っていると考えることができます。DockerとKubernetesは競合関係にあるのではなく、異なるレベルの課題に対するソリューションであり、KubernetesはDockerと同様にコンテナを管理するためのツールです。それぞれが特定の目的を持ち、特定の状況で活用できます。
Kubernetesは、回復力、自動スケジューリング、動的なスケーリングが求められる複雑な構成において最高のパフォーマンスを発揮します。自己修復機能を備えたこのインフラストラクチャは、複雑な通信とセキュリティ要件を持つ複数のマイクロサービスを管理する組織、あるいは複雑または大規模なプロジェクトを一元管理する必要がある組織に最適です。これ以下の用途でKubernetesを使用するのは過剰と言えるでしょう。
Dockerは主にマイクロサービスやコンテナ化されたアプリケーションの開発、ローカル開発環境と本番環境の一貫性の確保、そしてテストやデプロイのための軽量環境が必要な場合に使用されます。コンテナを初めて扱う場合は、まずDockerから始めるのが良いでしょう。複数のコンテナが複雑になりすぎてきたら、Kubernetesを導入して効率的に管理することができます。
ほとんどの企業にとって、真の議論はDockerとKubernetesのどちらが優れているかという点ではなく、両方のテクノロジーがより広範なクラウドネイティブコンピューティング戦略にどのように貢献するかを理解することにあります。それでは、2つのプラットフォームの構造的な違いを見ていきましょう。
DockerとKubernetesの構造的な違い
簡単に言うと、Dockerはコンテナの作成と実行に特化しており、開発者がアプリケーションと依存関係をまとめてパッケージ化した標準化されたコンテナイメージを構築できるようにします。これらのイメージは、ラップトップ、テスト環境、本番システムなど、さまざまな環境で一貫して実行できます。Dockerは、必要なコード、ランタイム、システムツール、システムライブラリ、設定など、アプリケーションを適切に実行するための完璧なギフトバスケットを作ってくれる存在だと考えてください。Docker Composeを使用して手動でデプロイすることも、KubernetesやDocker Swarmなどのオーケストレーターを使用してデプロイすることもできます。
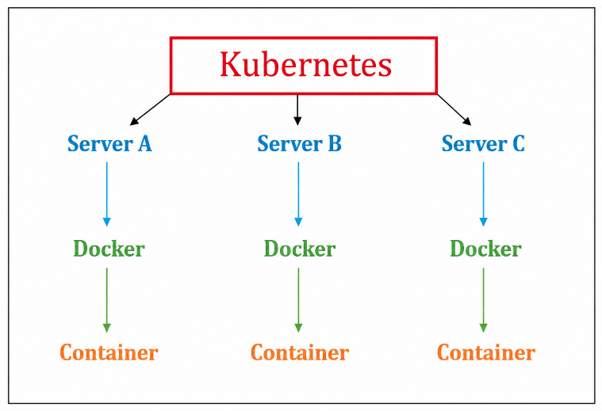
Kubernetesはこのレイヤーの上位に位置します。Dockerのように個々のコンテナを管理するだけでなく、Kubernetesはマシンのクラスタを調整します。コンテナの実行場所を管理し、健全性を監視し、障害が発生したインスタンスを置き換え、ワークロードのバランスを取り、リソースを自動的にスケーリングします。さらに分かりやすくするために、2つのソフトウェアをより直接的に比較してみましょう。
| 特徴 | ドッカー | Kubernetes |
| 主な目的 | コンテナの作成、パッケージ化、および実行 | コンテナを大規模にオーケストレーションおよび管理する |
| インフラストラクチャにおける役割 | コンテナランタイムおよび開発プラットフォーム | コンテナオーケストレーションプラットフォーム |
| 対象ユーザー | 開発者とDevOpsチーム | プラットフォームエンジニア、DevOps、および運用チーム |
| 展開範囲 | 単一ホストまたは小規模環境 | マルチノードクラスタとエンタープライズ環境 |
| 拡張性 | 手動または限定的なネイティブスケーリング | 水平方向および垂直方向の自動スケーリング |
| 自己治癒 | 限定 | 障害が発生したワークロードを自動的に再起動および置き換えます。 |
| ロードバランシング | 基本的な機能 | 高度な組み込みロードバランシングとトラフィックルーティング |
| 学習曲線 | 比較的簡単 | より複雑で、運用に関する専門知識が必要となる。 |
| 最適な使用例 | 開発、テスト、CI/CDワークフロー、小規模デプロイメント | 大規模な本番環境、マイクロサービス、クラウドネイティブアプリケーション |
| 生態系サポート | 豊富なコンテナツールとイメージリポジトリ | 監視、セキュリティ、サービスメッシュ、自動化ツールを含む広範なエコシステム |
| リソース管理 | 個別コンテナ管理 | クラスター全体のリソース最適化 |
Kubernetesの市場規模は、2025年の25億7000万米ドルから2026年には推定31億3000万米ドルに拡大し、2031年には84億1000万米ドルに達すると予測されています。実際、業界アナリストは、コンテナランタイムの柔軟性をあらゆる組織にとって戦略的な優位性として捉える傾向を強めています。CNCFの年次クラウドネイティブ調査によると、コンテナユーザーの約82%が本番環境でKubernetesを実行しており、クラウドネイティブは決定的な閾値を超えています。
AIインフラストラクチャの未来に焦点を当てたこの研究は、かつて実験的だったものが今や基盤となっていると述べており、Kubernetesは今日、組織が最新の運用レベルのシステムを運用し、AIを現実世界の環境に導入するために依存する共通のオペレーティングレイヤーとして機能していると述べている。
柔軟性を確保するため、現代の企業はアプリケーション開発とインフラストラクチャ管理を分離するアーキテクチャをますます重視するようになっています。これにより、将来のイノベーションに向けた拡張性と理想的な環境が確保され、長期的な依存関係のリスクも軽減されます。それでは、標準的なクラスタ型コンテナ管理と高度なオーケストレーションを比較してみましょう。
コンテナオーケストレーション対決:Docker Swarm vs Kubernetes
標準的なクラスタ型コンテナ管理と高度なオーケストレーションの主な違いは、自動化の範囲、スケーリングのインテリジェンス、および運用上の複雑さです。コンテナの採用が拡大するにつれて、組織は複数のサーバーにわたるワークロードを管理するより多くの方法を必要とし、その結果、単一ホストシステムからマルチノード構成への運用上の飛躍とオーケストレーションプラットフォームの台頭につながりました。Docker Swarmは、Dockerのネイティブクラスタリングソリューションとして導入されました。これは、使い慣れたDockerワークフローを拡張し、コンテナを複数のホストで実行できるようにします。現在では、機能が似ているため、Docker対Kubernetesというよりも、Docker Swarm対Kubernetesという議論になっています。
しかし、Kubernetesは、Docker Swarmでさえ対応できなかったような、はるかに大規模な本番環境を処理できるように設計された、より包括的なオーケストレーションプラットフォームへと進化を遂げています。両者の比較は、多くの場合、シンプルさと機能性のどちらを重視するかという点に集約されます。Docker Swarmは、迅速なデプロイ、最小限の設定、そして使い慣れたDockerの操作性を提供しますが、主に小規模な環境や負荷に適しています。
Kubernetesは、優れたスケジューリング機能、自己修復機能、そして広範なエコシステム統合を維持しており、高度なネットワークとエンタープライズグレードのスケーラビリティを実現する上で、より適したプラットフォームとなっています。ITリーダーは、この2つのプラットフォームのどちらを選択するかを決定する際に、常に現在の要件と将来の要件の両方を評価する必要があります。
迅速な導入と小規模な拡張性を求める組織は、Docker Swarmのシンプルさを高く評価するかもしれません。しかし、急速な成長、複雑なワークロード、規制要件、またはグローバルな事業展開を想定する企業は、Kubernetesの方が長期的な目標により適していると感じることが多いでしょう。
最近の研究によると、最適な選択肢は導入規模、チームの専門知識、運用要件によって異なり、特定のユースケースではハイブリッドアプローチが主流となることが示されています。同研究の推奨事項には、開発環境や小規模な本番環境ではスタンドアロンのDockerを採用すること、10個を超えるコンテナを使用するエンタープライズ規模の導入環境や高度な機能を必要とする環境にはオーケストレーションプラットフォームの利用を推奨することなどが含まれています。
アプリケーションのスケーリングにおけるKubernetesとDocker Swarmの比較
2つのソフトウェアを比較する際、スケーリング特性が重要な差別化要因となります。小規模な環境では、シンプルなクラスタリングソリューションで効果的に運用できる場合が多いです。しかし、アプリケーションが成長するにつれて、インフラストラクチャの複雑さは劇的に増大します。例えば、最近のワールドカップのような大規模なライブイベント中に、予測不可能な需要の急増に見舞われるストリーミングプラットフォームを考えてみましょう。このような場合、トラフィックは数秒のうちに爆発的に増加し、シンプルなクラスタリングソリューションでは処理能力を超えてしまうことがよくあります。
しかし、Kubernetesは、自動水平スケーリング、きめ細かなアクセスセキュリティ、ポリシー分離、大規模環境における耐障害性といった高度な機能を備えており、これらの要件をサポートする包括的なガバナンスフレームワークも提供することで、こうした状況で真価を発揮します。これはDocker Swarmが時代遅れになるという意味ではありません。むしろ、組織の拡大に伴ってインフラストラクチャの要件がどのように進化していくかを示す好例と言えるでしょう。
エンタープライズワークロードにおけるDocker ComposeとKubernetesの移行
多くの開発チームは、Docker Compose を通じて初めてコンテナに触れます。しかし、Docker Compose と Kubernetes の比較は、よくある成長過程を浮き彫りにします。Docker Compose は、開発者が単一の設定ファイル内で複数のアプリケーションサービスを定義できるようにすることで、ローカル開発を簡素化します。これは、開発とテストに最適なアプローチです。
しかし、高可用性が求められる本番環境では、要求水準がはるかに高く、Docker Composeの想定範囲を超えることがよくあります。そのため、Docker ComposeからKubernetesへの移行は、構成の一貫性や自動化など、いくつかの点で困難を伴います。これらの障害に対処するために、組織はCI/CDパイプラインを採用して、デプロイメントのリスクを軽減し、環境間の一貫性を維持することができます。このチェックリストには、以下が含まれます。
✔ コンテナ画像の標準化
✔ デプロイメントプロセスの自動化
✔ インフラストラクチャ監視の実装
✔ セキュリティポリシーの定義
✔ ガバナンスフレームワークの確立
結局のところ、適切な長期目標を念頭に置いて戦略的にKubernetesの導入に取り組む企業は、運用上の混乱を最小限に抑えつつ、よりスムーズな変革の過程を享受できる。
クラウドネイティブコンピューティングの台頭と実世界への応用
今日、最新のコンテナオーケストレーションは、マイクロサービスの管理、自動スケーリング、ハイブリッドクラウド展開など、さまざまな業界で活用されており、ほとんどのアプリケーションをスムーズかつ安全に実行するのに役立っています。クラウドネイティブコンピューティングは、ニッチなエンジニアリング手法から主流のエンタープライズ戦略へと急速に進化しました。現在、企業はコンテナとオーケストレーションプラットフォームを活用して、迅速な継続的デリバリーを実現し、大規模なレガシーシステムを解体し、弾力性のあるビッグデータワークロードを安全に処理しています。
CNCFの年次クラウドネイティブ調査によると、クラウドネイティブの状況は2023年から2025年の間に変化しており、現在では98%の組織が何らかの形でクラウドネイティブ技術を利用しており、Kubernetesは事実上のオーケストレーションプラットフォームとしての地位を確固たるものにし、コンテナ化された環境の82%で稼働している。
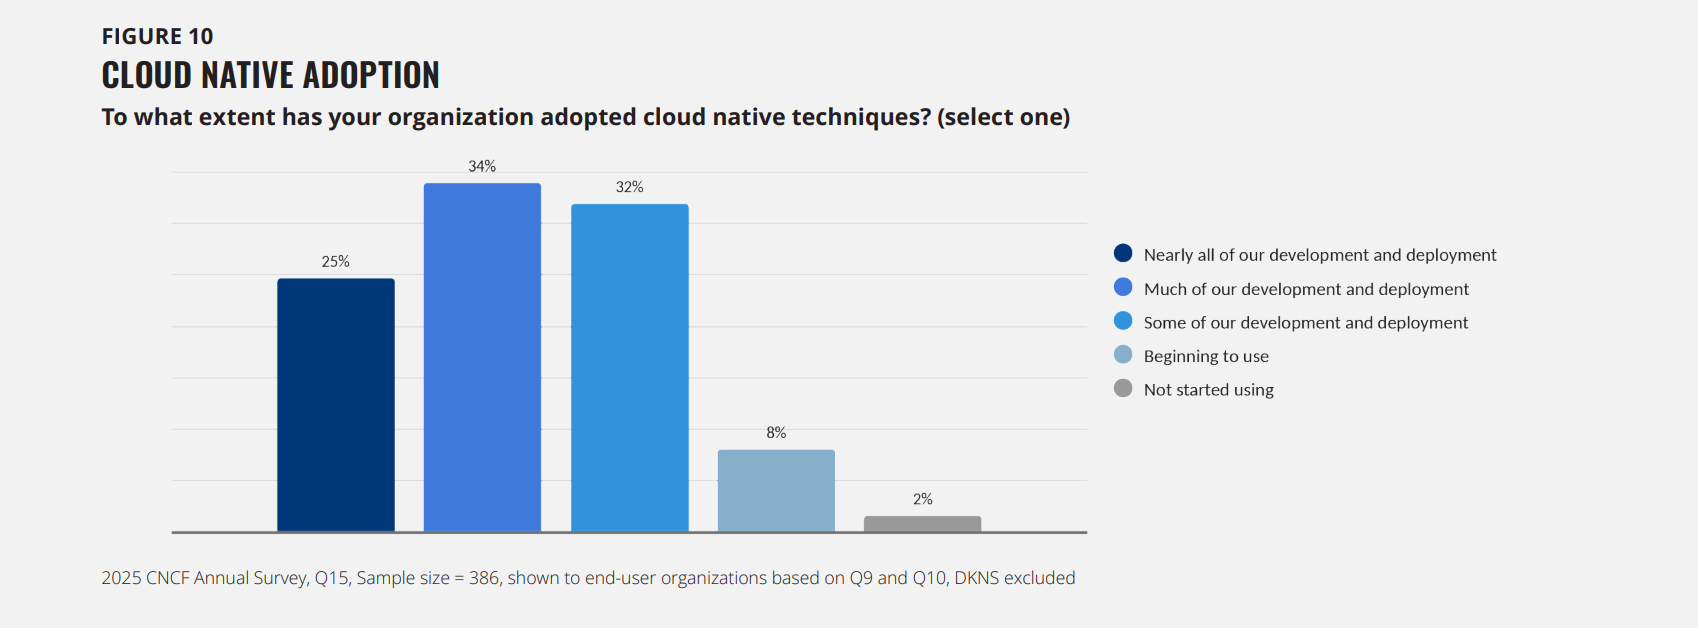
現代では、オーケストレーションプラットフォームとクラウドネイティブコンピューティングは、様々な業種や分野で活用されています。例えば、小売店では、セール期間中や繁忙期にオンラインアクセスが急増した際に、コンテナを活用してトラフィックを管理しています。オーケストレーションプラットフォームは、需要が増加するとアプリケーションインスタンスを追加することで、サイトのクラッシュや過負荷を防ぎます。そして、トラフィックが落ち着くとインスタンスを縮小することで、パフォーマンスとコスト効率の両方を向上させます。
金融機関は、厳格なセキュリティ管理に加え、中断のないサービス提供も必要としています。コンテナ化されたマイクロサービスを使用することで、銀行はシステム全体をオフラインにすることなく、段階的にアップデートをリリースできます。NetflixやSpotifyといったストリーミングプラットフォームも、マイクロサービスアーキテクチャにコンテナを採用し、迅速な機能リリースとシームレスなアップデートを実現しています。これらの事例は、クラウドネイティブコンピューティングがほぼすべての業界で勢いを増し続けている理由を説明しています。しかし、重要なのは適切なプラットフォームを選択することです。
Sangfor Kubernetes Engineによるエンタープライズオペレーションの効率化
グローバル企業がクラウドネイティブへの変革とプライベートAIイニシアチブを加速させるにつれ、ベアメタルKubernetesクラスターと従来のVMインフラストラクチャを並行して管理することは複雑かつリスクの高いものとなっています。この問題を解決するため、 Sangfor Kubernetes Engine(SKE)は、 SangforハイパーコンバージドインフラストラクチャとSangfor Kubernetes Engineをアーキテクチャレベルでネイティブに統合します。これは、中規模から大規模企業、そしてグローバル市場において特に有効です。
複雑なコマンドラインによるオーケストレーションや断片化されたサードパーティ管理は不要となり、ITチームはSangforのクラウドプラットフォームを通じて、本番環境に対応した完全準拠のKubernetesクラスターを15分以内にプロビジョニングできます。SKEは、コンピューティング(aSV)、分散型ソフトウェア定義ストレージ(aSAN)、および可視化されたネットワーク(aNet)を統合することで、企業IT部門が従来の仮想マシンと高密度コンテナワークロードを全く同じ物理ハードウェア上で実行できるようにします。
SKEは、高度なvGPUディープスライシングと動的スケジューリングを使用して、集中的なAI推論中のGPU競合を解消するとともに、aSECカーネルレベルのネイティブセキュリティにより、すべてのコンテナPodにわたって組み込みのマイクロセグメンテーションと分散ファイアウォール保護を強制します。
構造的に、Sangfor Kubernetes Engineは、従来の仮想マシンレイヤー、統合制御ポータル、および組み込みのセキュリティ緩和戦略とネイティブに互換性があります。従来のワークロードと最新のコンテナ化アプリケーションのバランスを取るのに苦労している企業にとって、この統合的なアプローチは、リスクを最小限に抑えながら運用を効率化し、チームがインフラストラクチャ管理よりもアプリケーションのイノベーションに集中できるようにします。
結論
従来の仮想化インフラストラクチャからコンテナ化されたクラウドネイティブコンピューティングへの移行は、現代IT史における最も重要な変革の一つと言えるでしょう。KubernetesとDockerのどちらが優れているかという議論を理解するには、これらが決して競合する技術ではなく、それぞれが独自の課題を解決するものであることを認識することから始めなければなりません。Dockerはコンテナ化されたアプリケーションのパッケージ化と実行に優れている一方、Kubernetesはそれらを大規模に管理するために必要なオーケストレーションフレームワークを提供します。
同様に、Docker SwarmとKubernetes、Docker ComposeとKubernetesの比較などから、重要な事実が明らかになります。インフラストラクチャの決定は、ビジネス目標、運用成熟度、そして長期的な成長予測に基づいて行うべきです。企業がデジタルエコシステムの近代化を進めるにつれ、コンテナオーケストレーションは将来のクラウドインフラストラクチャ戦略の基盤となる柱であり続けるでしょう。
クラウドエコシステムにおける導入の複雑さを解消し、運用リスクを排除する準備はできていますか?今すぐインフラストラクチャの現在のスケーリング限界を監査し、企業の導入チームと相談して、 Sangfor Kubernetes Engineがアプリケーションのモダナイゼーション戦略をどのようにシームレスに加速できるかをご確認ください。
よくある質問
Dockerはコンテナを作成および実行する一方、Kubernetesは複数のサーバーにわたる多数のコンテナを管理およびオーケストレーションする。
いいえ。KubernetesとDockerはそれぞれ異なる課題に対処するものであり、多くの組織は最適な効率性を実現するために、Dockerのようなコンテナ技術をKubernetesのオーケストレーションと併用しています。
Dockerはコンテナの作成と管理に重点を置いているため、一般的に初心者にとって扱いやすい一方、Kubernetesはより複雑なオーケストレーションの概念を導入している。
Docker Swarmは、Dockerネイティブツールを使用して複数のホスト間でコンテナを管理するのに役立つコンテナクラスタリングソリューションです。
Docker Swarmはよりシンプルなデプロイと管理を提供する一方、Kubernetesはより高度な拡張性、自動化、および耐障害性機能を提供する。
Docker Composeは主に、複数のコンテナで構成されるアプリケーションをローカル環境で定義および実行するために使用される一方、Kubernetesは大規模な本番環境におけるオーケストレーション向けに設計されています。
Kubernetesは、複雑な本番環境のワークロードをサポートするために、自動スケーリング、自己修復機能、セキュリティ制御、およびマルチクラウドの柔軟性を提供します。
標準的なKubernetesはコンテナのスケーリングをオーケストレーションしますが、エンタープライズの運用環境では、ストレージIOPS、ネットワーク分離、GPUリソース管理といった基盤となる機能が必要です。Sangfor HCIのようなエンタープライズHCIプラットフォームは、Kubernetesの機能をネイティブに統合し、aSECカーネルレベルのセキュリティとvGPUディープスライシング技術を組み込んでいます。これにより、大規模組織は、セキュリティ侵害やストレージのボトルネックのリスクを負うことなく、高スループットのプライベートAIワークロードやコンテナ化されたマイクロサービスを、従来のVMと並行してスムーズに実行できます。



