Alors que les entreprises réévaluent leurs environnements VMware, la sécurité joue un rôle de plus en plus déterminant dans la modernisation de leur virtualisation. L’objectif n’est pas seulement de migrer les charges de travail, mais aussi de réduire les risques de déplacement latéral, d’améliorer la visibilité du trafic est-ouest et d’appliquer des politiques de sécurité capables de s’adapter à l’évolution constante des opérations cloud.
Ce défi devient de plus en plus urgent à mesure que les environnements applicatifs se distribuent et que les dépendances métiers se complexifient. Les contrôles de périmètre traditionnels ne permettent pas de protéger intégralement le trafic entre les charges de travail au sein du centre de données, tandis que la gestion manuelle des règles pour des centaines, voire des milliers de machines virtuelles, peut engendrer une complexité opérationnelle accrue et augmenter le risque de bloquer des services légitimes.
Cet article examine comment la microsegmentation a évolué, pourquoi la conception de politiques reste difficile et comment Sangfor combine la visibilité du trafic, le pare-feu distribué basé sur l'identité, la recommandation intelligente de politiques et la validation avant application pour renforcer la sécurité du cloud lors du remplacement de VMware .
PARTIE 1. Approches de microsegmentation et de recommandation de politiques
1. Modèles de mise en œuvre de la microsegmentation
Modèle natif de virtualisation
L'hyperviseur ou la plateforme de virtualisation assure nativement la protection entre les machines virtuelles . Ce modèle offre flexibilité, évolutivité et une intégration étroite avec le réseau, la sécurité et la gestion des machines virtuelles.
Modèle centré sur le matériel
Les dispositifs de sécurité physique ou de commutation utilisent les API de la plateforme cloud pour protéger le trafic. Ce modèle convient aux clouds privés relativement statiques, mais s'avère moins efficace pour les environnements hybrides dynamiques avec des charges de travail mobiles ou temporaires, et peut engendrer des goulots d'étranglement.
Modèle à base d'agents
Les fournisseurs de solutions de sécurité fonctionnent indépendamment du matériel et de l'hyperviseur, nécessitant généralement un agent dans chaque machine virtuelle ou une intégration avec plusieurs hyperviseurs. Cette approche peut prendre en charge les charges de travail mobiles, mais le déploiement et la gestion des politiques peuvent se complexifier à grande échelle.
Sangfor intègre donc nativement ses fonctionnalités de pare-feu distribué et de microsegmentation au sein de sa plateforme de virtualisation.
2. Pourquoi les règles de microsegmentation sont difficiles à gérer
La microsegmentation exige des politiques spécifiques à chaque machine virtuelle et type d'application, ainsi que des mises à jour continues. Les applications existantes et nouvelles peuvent présenter des dépendances complexes est-ouest et nord-sud, et les responsables des applications héritées peuvent ne plus être disponibles. L'omission d'un flux légitime peut entraîner l'interruption de l'accès normal suite à l'application d'une nouvelle règle.
Les machines virtuelles sont fréquemment créées, supprimées, arrêtées, démarrées et migrées. Les adresses IP, les identifiants de charge de travail et les versions des applications évoluent, ce qui exige une mise à jour continue des politiques de sécurité.
3. Approches de recommandation en matière de politique de microsegmentation
Certains produits utilisent l'apprentissage automatique pour analyser l'historique du trafic et le contexte de charge de travail, créant ainsi automatiquement des groupes, des étiquettes et des stratégies recommandées. Bien que performante, la génération répétée de nouveaux groupes et étiquettes peut complexifier la gestion.
Sangfor utilise les étiquettes de machines virtuelles existantes, les groupes de machines virtuelles ou les charges de travail sélectionnées pour définir le périmètre de la politique, puis déduit les règles DFW recommandées à partir des flux de trafic historiques observés. Cela préserve l'organisation des charges de travail existantes du client tout en réduisant le besoin de créer des étiquettes supplémentaires générées automatiquement.
PARTIE 2. Microsegmentation Sangfor en détail
1. Visualisation du trafic réseau et des accès
Le collecteur de visualisation du trafic réseau et des accès envoie le trafic à aNI (Network Insights) via un chemin hors bande. aNI analyse le trafic collecté et stocke les résultats dans sa base de données pour les requêtes des administrateurs.
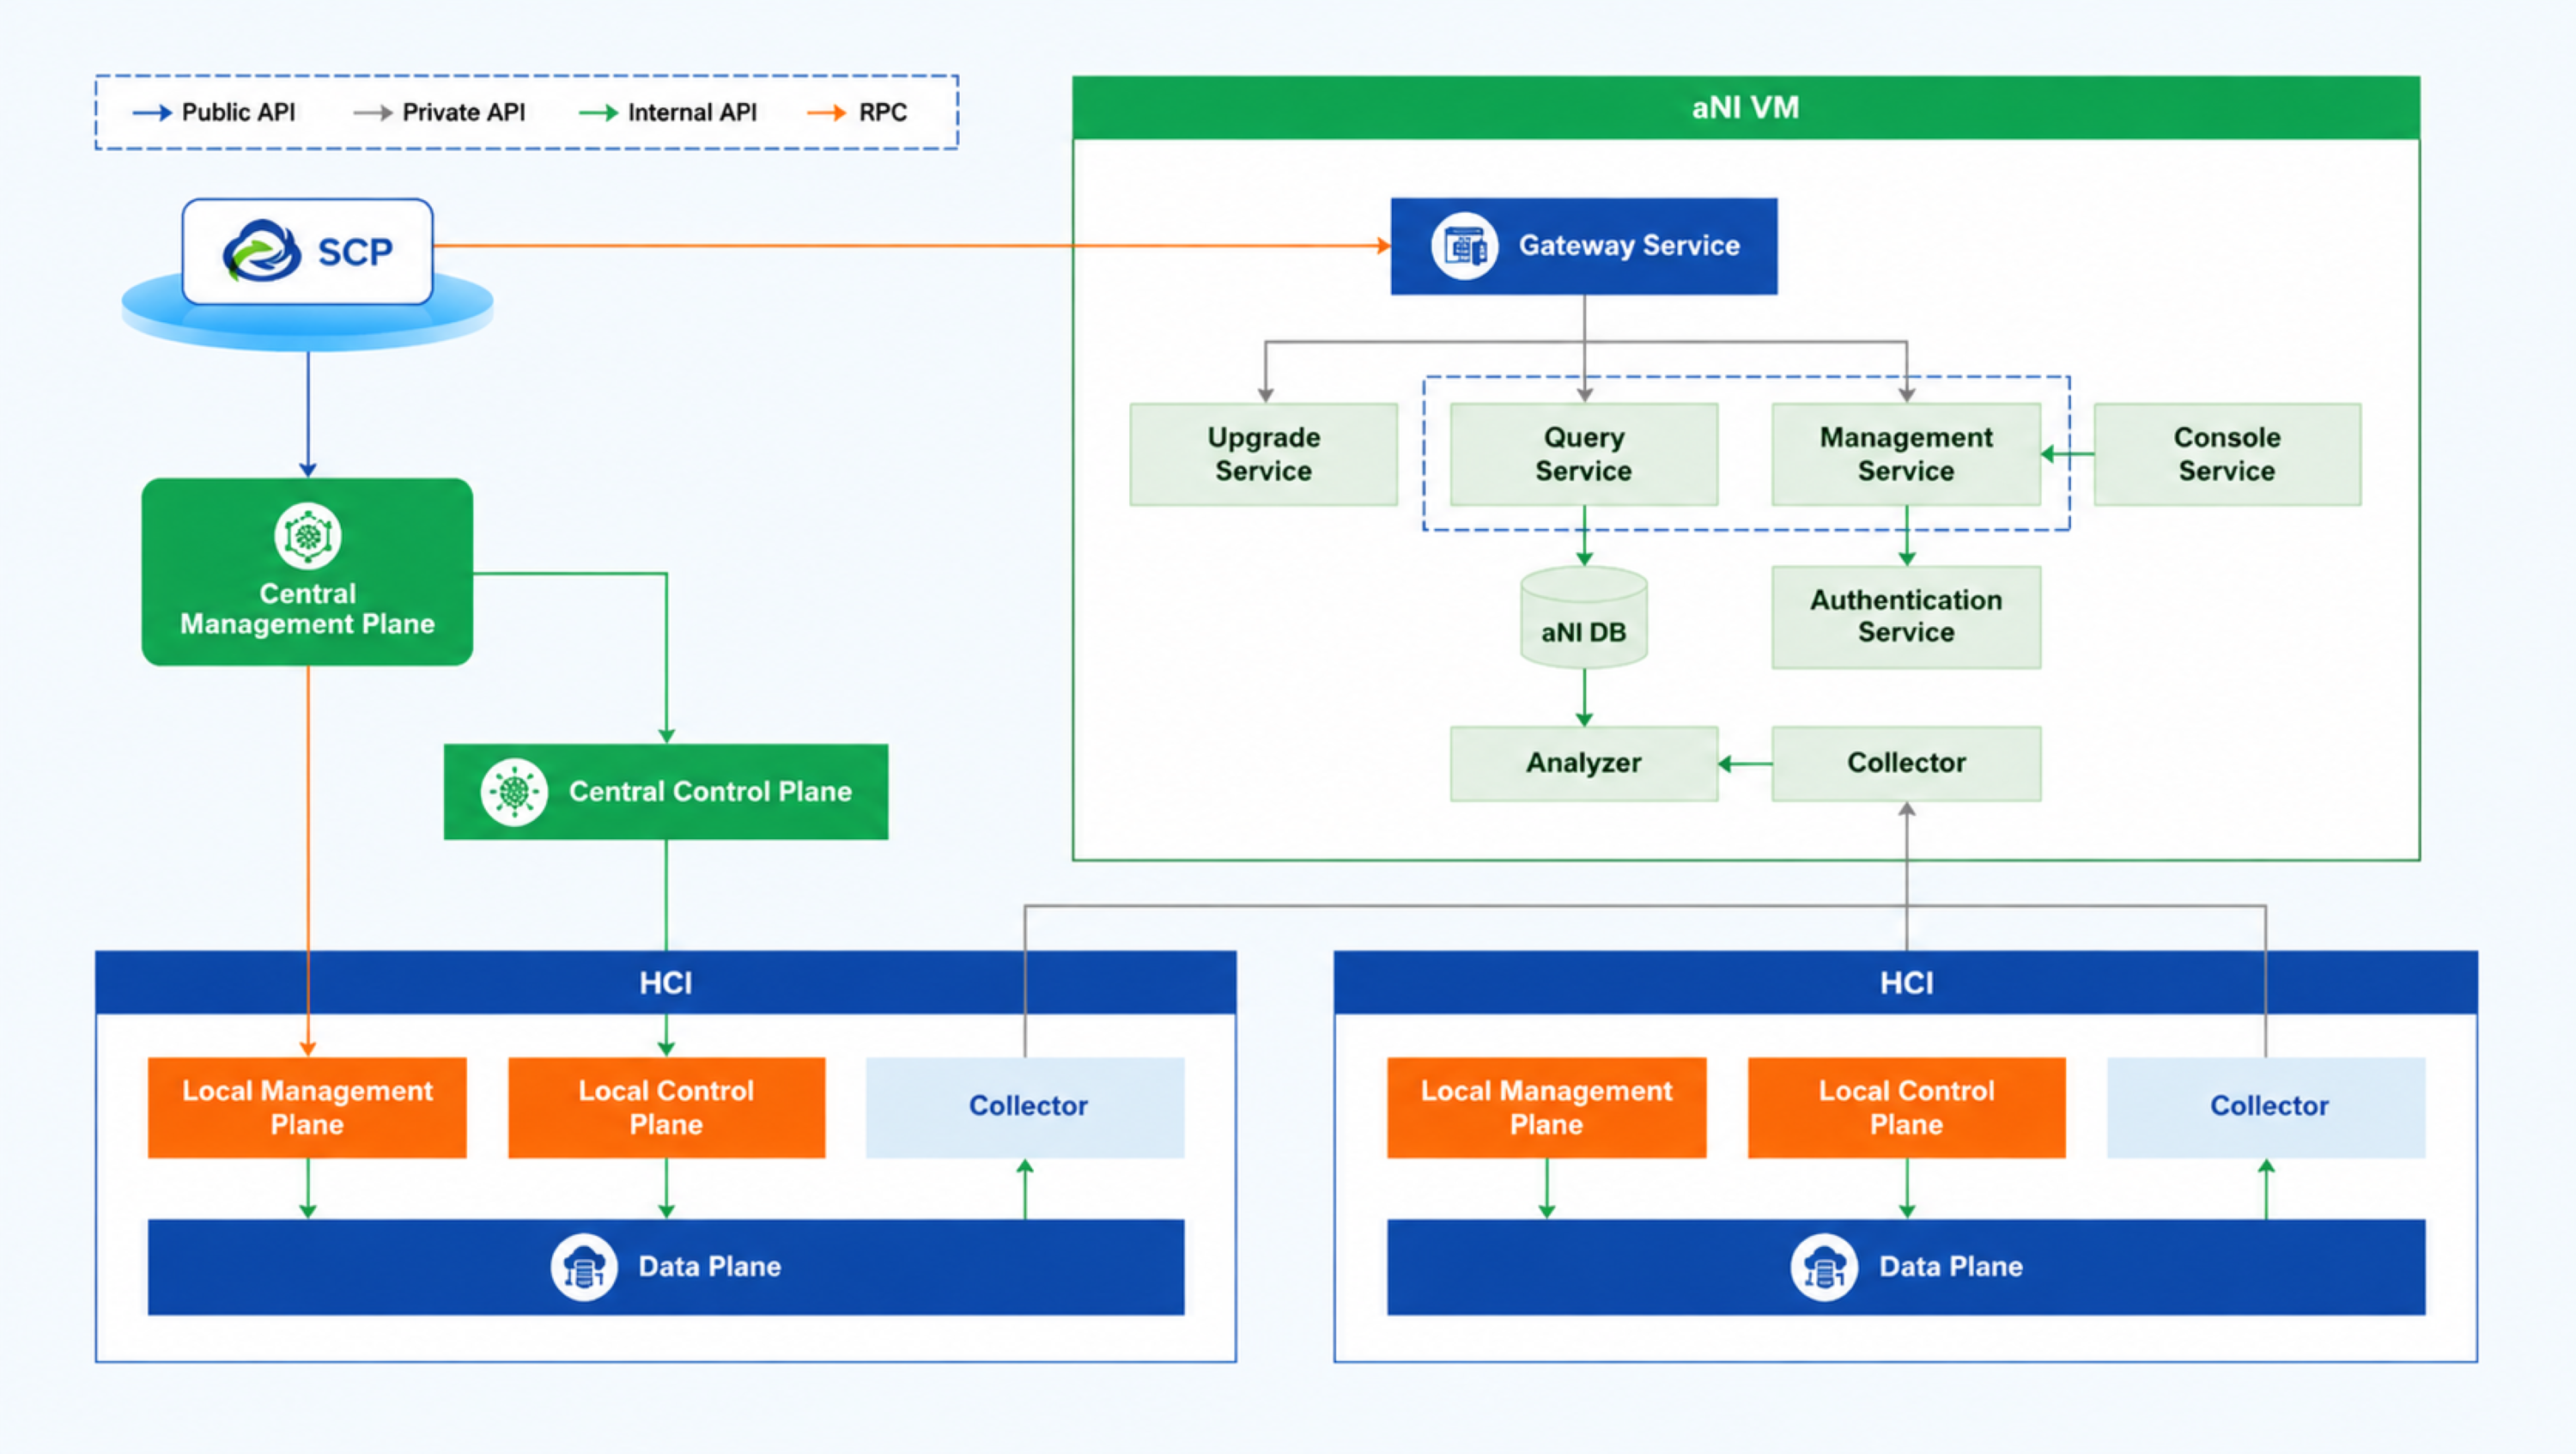
Figure 1. Architecture logique de la visualisation du trafic réseau et des accès de Sangfor.
Ses capacités spécifiques comprennent :
- Validation de l'intention des règles de pare-feu pour déterminer si le trafic d'accès est conforme à la politique, isoler rapidement le trafic anormal et aider les administrateurs à configurer plus efficacement les politiques d'accès.
- Visualisation du trafic d'accès aux données métier et des relations d'accès pour aider les administrateurs à optimiser la topologie des applications.
- Identification du rayon d'action de l'attaque, permettant aux administrateurs d'isoler rapidement le plus petit ensemble nécessaire de charges de travail affectées.
- Requêtes historiques sur les détails d'accès pour aider les administrateurs à analyser les relations d'accès pour des applications spécifiques, à localiser plus rapidement les problèmes et à améliorer l'efficacité opérationnelle.
- Exportation des données d'accès historiques à des fins d'analyse et de traitement statistique sur les plateformes d'analyse internes.
- Échantillonnage à 100 % du trafic d'accès aux entreprises sans perte notable de performances de transfert réseau dans les limites de déploiement prises en charge, garantissant qu'aucun trafic d'accès ni aucune relation d'accès ne soient manqués.
La visualisation du trafic et des accès offre les avantages suivants :
- Les données relatives aux relations d'accès sont exportées via un chemin hors bande, prenant en charge des scénarios à haute concurrence et à haut débit avec un impact minimal sur les performances de transfert réseau.
- La base de données aNI utilise une base de données de séries temporelles pour stocker les données analytiques. Elle prend en charge l'agrégation et la compression des données, réduisant ainsi les besoins en capacité de stockage et en performances. Elle permet également d'effectuer des requêtes étendues sur 30 jours, d'ingérer des données en temps réel, d'effectuer une agrégation et une analyse rapides, et offre un temps de réponse de l'interface inférieur à trois secondes.
2. Microsegmentation basée sur l'identité (pare-feu distribué)
La plateforme Sangfor Cloud intègre un pare-feu distribué (DFW) qui étend la sécurité du périmètre du centre de données jusqu'au cœur de l'infrastructure. Elle permet la microsegmentation entre les machines virtuelles et assure une protection de couche 3 à couche 4 pour le trafic interne du centre de données, réduisant ainsi l'impact potentiel des attaques internes.
- Protection complète pour toutes les machines virtuelles : la protection peut être configurée sur n’importe quel port du commutateur distribué afin de contrôler l’accès. Le trafic entrant et sortant d’une zone de plateforme peut être protégé pour mettre en œuvre la microsegmentation, et les politiques suivent les machines virtuelles lorsque leur emplacement d’exécution change.
- Activation rapide des politiques : la plateforme Sangfor Cloud permet de déployer directement le pare-feu distribué sans nécessiter l’installation de modules complémentaires. Son architecture simple, la conception visuelle des politiques facilitent les opérations et l’intégration avec la détection de connectivité accélère le dépannage et réduit le temps de localisation des problèmes.
- Architecture réseau et dépannage simplifiés : le pare-feu distribué est intégré nativement à la plateforme. Grâce à une interface de conception visuelle des politiques, l’architecture est simple et facile à utiliser. Le mode BYPASS et l’affichage du journal des blocages permettent aux administrateurs de vérifier rapidement l’efficacité des règles. La détection de la connectivité accélère encore le dépannage et réduit le temps de localisation des problèmes.
- Protection conjointe avec le pare-feu virtuel nouvelle génération Athena vNGFW de Sangfor : ce pare-feu utilise une architecture distribuée, permettant l’application de politiques sur l’ensemble de la plateforme et le contrôle du trafic au sein des réseaux virtuels. Athena vNGFW est généralement déployé en périphérie de réseau pour une protection maximale contre les attaques provenant de l’extérieur.
- Objets de stratégie flexibles : les stratégies peuvent spécifier des machines virtuelles, des groupes de machines virtuelles, des étiquettes de machines virtuelles, des adresses IP, des groupes d’adresses IP et des plages d’adresses IP. Les groupes et les étiquettes de machines virtuelles peuvent servir d’attributs d’identité d’application pour les machines virtuelles.
- Protection interne et externe complète : le pare-feu distribué est disponible dès l’activation du service de réseau virtuel (aNET). DFW et Athena vNGFW fonctionnent de concert pour gérer le trafic nord-sud et est-ouest, ainsi que les chemins externes et internes, afin d’assurer une protection complète du centre de données.
3. Génération de politiques de microsegmentation intelligentes
Générer intelligemment des règles de microsegmentation à partir de données historiques de visibilité du trafic
L'aNI collecte les relations d'accès signalées par le plan de données (DP) et les stocke dans la base de données Druid. En fonction des paramètres d'administration, notamment l'objet protégé, la date, le sens de la protection et la granularité des règles, le service de microsegmentation (SEG) filtre les relations d'accès de la base de données Druid, génère des règles DFW et fournit un aperçu des règles que les administrateurs peuvent modifier.
Innovation : Validation préalable à l'application des règles de microsegmentation
aNET et le plan de données offrent une fonctionnalité de pré-application du pare-feu de données (DFW). Une fois les règles générées placées en pré-application par les administrateurs, ces règles DFW effectuent uniquement la correspondance et la journalisation, sans appliquer l'action configurée. Si une requête correspond d'abord à une règle de pré-application, le traitement se poursuit avec les règles de production actives, et la règle de pré-application correspondante ainsi que la règle active sont signalées à aNI. Si la requête correspond d'abord à une règle de production active, la correspondance des règles s'arrête et la règle active correspondante est signalée à aNI.
Les flux qui seraient bloqués par les règles DFW mises en place progressivement sont signalés comme des blocages potentiels non intentionnels. Étant donné que ces règles fonctionnent en mode surveillance uniquement, le trafic de production n'est pas interrompu.
Sangfor propose une fonctionnalité innovante de pré-application pour des recommandations de politiques intelligentes. Cela permet aux administrateurs d'observer le comportement des politiques et d'apporter des ajustements avant leur activation, évitant ainsi que des politiques recommandées insuffisamment validées n'affectent les services de production.
Alertes potentiellement faussement positives
Une fois la phase d'observation et d'ajustement préalable terminée, les administrateurs peuvent convertir les règles en règles DFW actives. Le trafic correspondant est alors traité conformément à la configuration (blocage ou autorisation). Les notifications de faux positifs potentiels restent disponibles, permettant ainsi aux administrateurs d'autoriser rapidement le trafic légitime bloqué par erreur.