A medida que las organizaciones reevalúan sus entornos VMware, la seguridad se convierte en un factor cada vez más importante en la decisión de modernizar la virtualización. El objetivo no es solo migrar cargas de trabajo, sino también reducir el riesgo de movimientos laterales, mejorar la visibilidad del tráfico este-oeste y aplicar políticas de seguridad que puedan adaptarse al ritmo de las operaciones dinámicas en la nube.
Este desafío se vuelve cada vez más urgente a medida que los entornos de aplicaciones se distribuyen más y las dependencias empresariales se vuelven más difíciles de mapear. Los controles perimetrales tradicionales no pueden proteger completamente el tráfico entre las cargas de trabajo dentro del centro de datos, mientras que el mantenimiento manual de reglas para cientos o miles de máquinas virtuales puede generar complejidad operativa y aumentar el riesgo de bloquear servicios legítimos.
Este artículo examina cómo ha evolucionado la microsegmentación , por qué el diseño de políticas sigue siendo difícil y cómo Sangfor combina la visibilidad del tráfico, el firewall distribuido basado en identidades, la recomendación inteligente de políticas y la validación previa a la aplicación para fortalecer la seguridad en la nube durante la sustitución de VMware .
PARTE 1. Microsegmentación y enfoques de recomendación de políticas
1. Modelos de implementación de microsegmentación
Modelo nativo de virtualización
El hipervisor o la plataforma de virtualización proporciona protección entre máquinas virtuales como una funcionalidad nativa. Este modelo ofrece flexibilidad, escalabilidad y una estrecha integración con la red, la seguridad y la gestión de máquinas virtuales.
Modelo centrado en el hardware
Los dispositivos de seguridad física o de conmutación consumen las API de la plataforma en la nube para proteger el tráfico. Este modelo puede ser adecuado para nubes privadas relativamente estáticas, pero resulta menos eficaz para entornos híbridos dinámicos con cargas de trabajo móviles o temporales, y puede generar cuellos de botella en el tráfico.
Modelo basado en agentes
Los proveedores de seguridad operan independientemente del hardware y el hipervisor, requiriendo generalmente un agente en cada máquina virtual o la integración con múltiples hipervisores. Esto puede ser compatible con cargas de trabajo móviles, pero la implementación y la gestión de políticas pueden volverse complejas a gran escala.
Por lo tanto, Sangfor implementa sus capacidades de firewall distribuido y microsegmentación de forma nativa dentro de la plataforma de virtualización.
2. ¿Por qué las reglas de microsegmentación son difíciles de gestionar?
La microsegmentación requiere políticas para máquinas virtuales y tipos de aplicaciones individuales, junto con actualizaciones continuas. Las aplicaciones existentes y nuevas pueden tener dependencias complejas entre sí (este-oeste y norte-sur), y es posible que los propietarios de las aplicaciones heredadas ya no estén disponibles. Si se pierde un flujo legítimo, una nueva regla puede interrumpir el acceso normal.
Las máquinas virtuales también se crean, eliminan, detienen, inician y migran con frecuencia. Las direcciones IP, los identificadores de carga de trabajo y las versiones de las aplicaciones cambian, lo que requiere que las políticas de seguridad se actualicen continuamente.
3. Enfoques de recomendación de políticas de microsegmentación
Algunos productos utilizan el aprendizaje automático para analizar el tráfico histórico y el contexto de la carga de trabajo, creando automáticamente grupos, etiquetas y políticas recomendadas. Si bien es una herramienta potente, la generación repetida de nuevos grupos y etiquetas puede aumentar la complejidad de la gestión.
Sangfor utiliza etiquetas de máquinas virtuales, grupos de máquinas virtuales o cargas de trabajo seleccionadas para definir el alcance de la política y, a continuación, deriva reglas DFW recomendadas a partir de los flujos de tráfico históricos observados. Esto preserva la organización de cargas de trabajo existente del cliente y reduce la necesidad de crear etiquetas adicionales generadas automáticamente.
PARTE 2. La microsegmentación de Sangfor en detalle
1. Visualización del tráfico y el acceso a la red
El recopilador de tráfico de red y visualización de acceso envía el tráfico al aNI (Network Insights) a través de una ruta fuera de banda. El aNI analiza el tráfico recopilado y almacena los resultados en su base de datos para que el administrador pueda consultarlos.
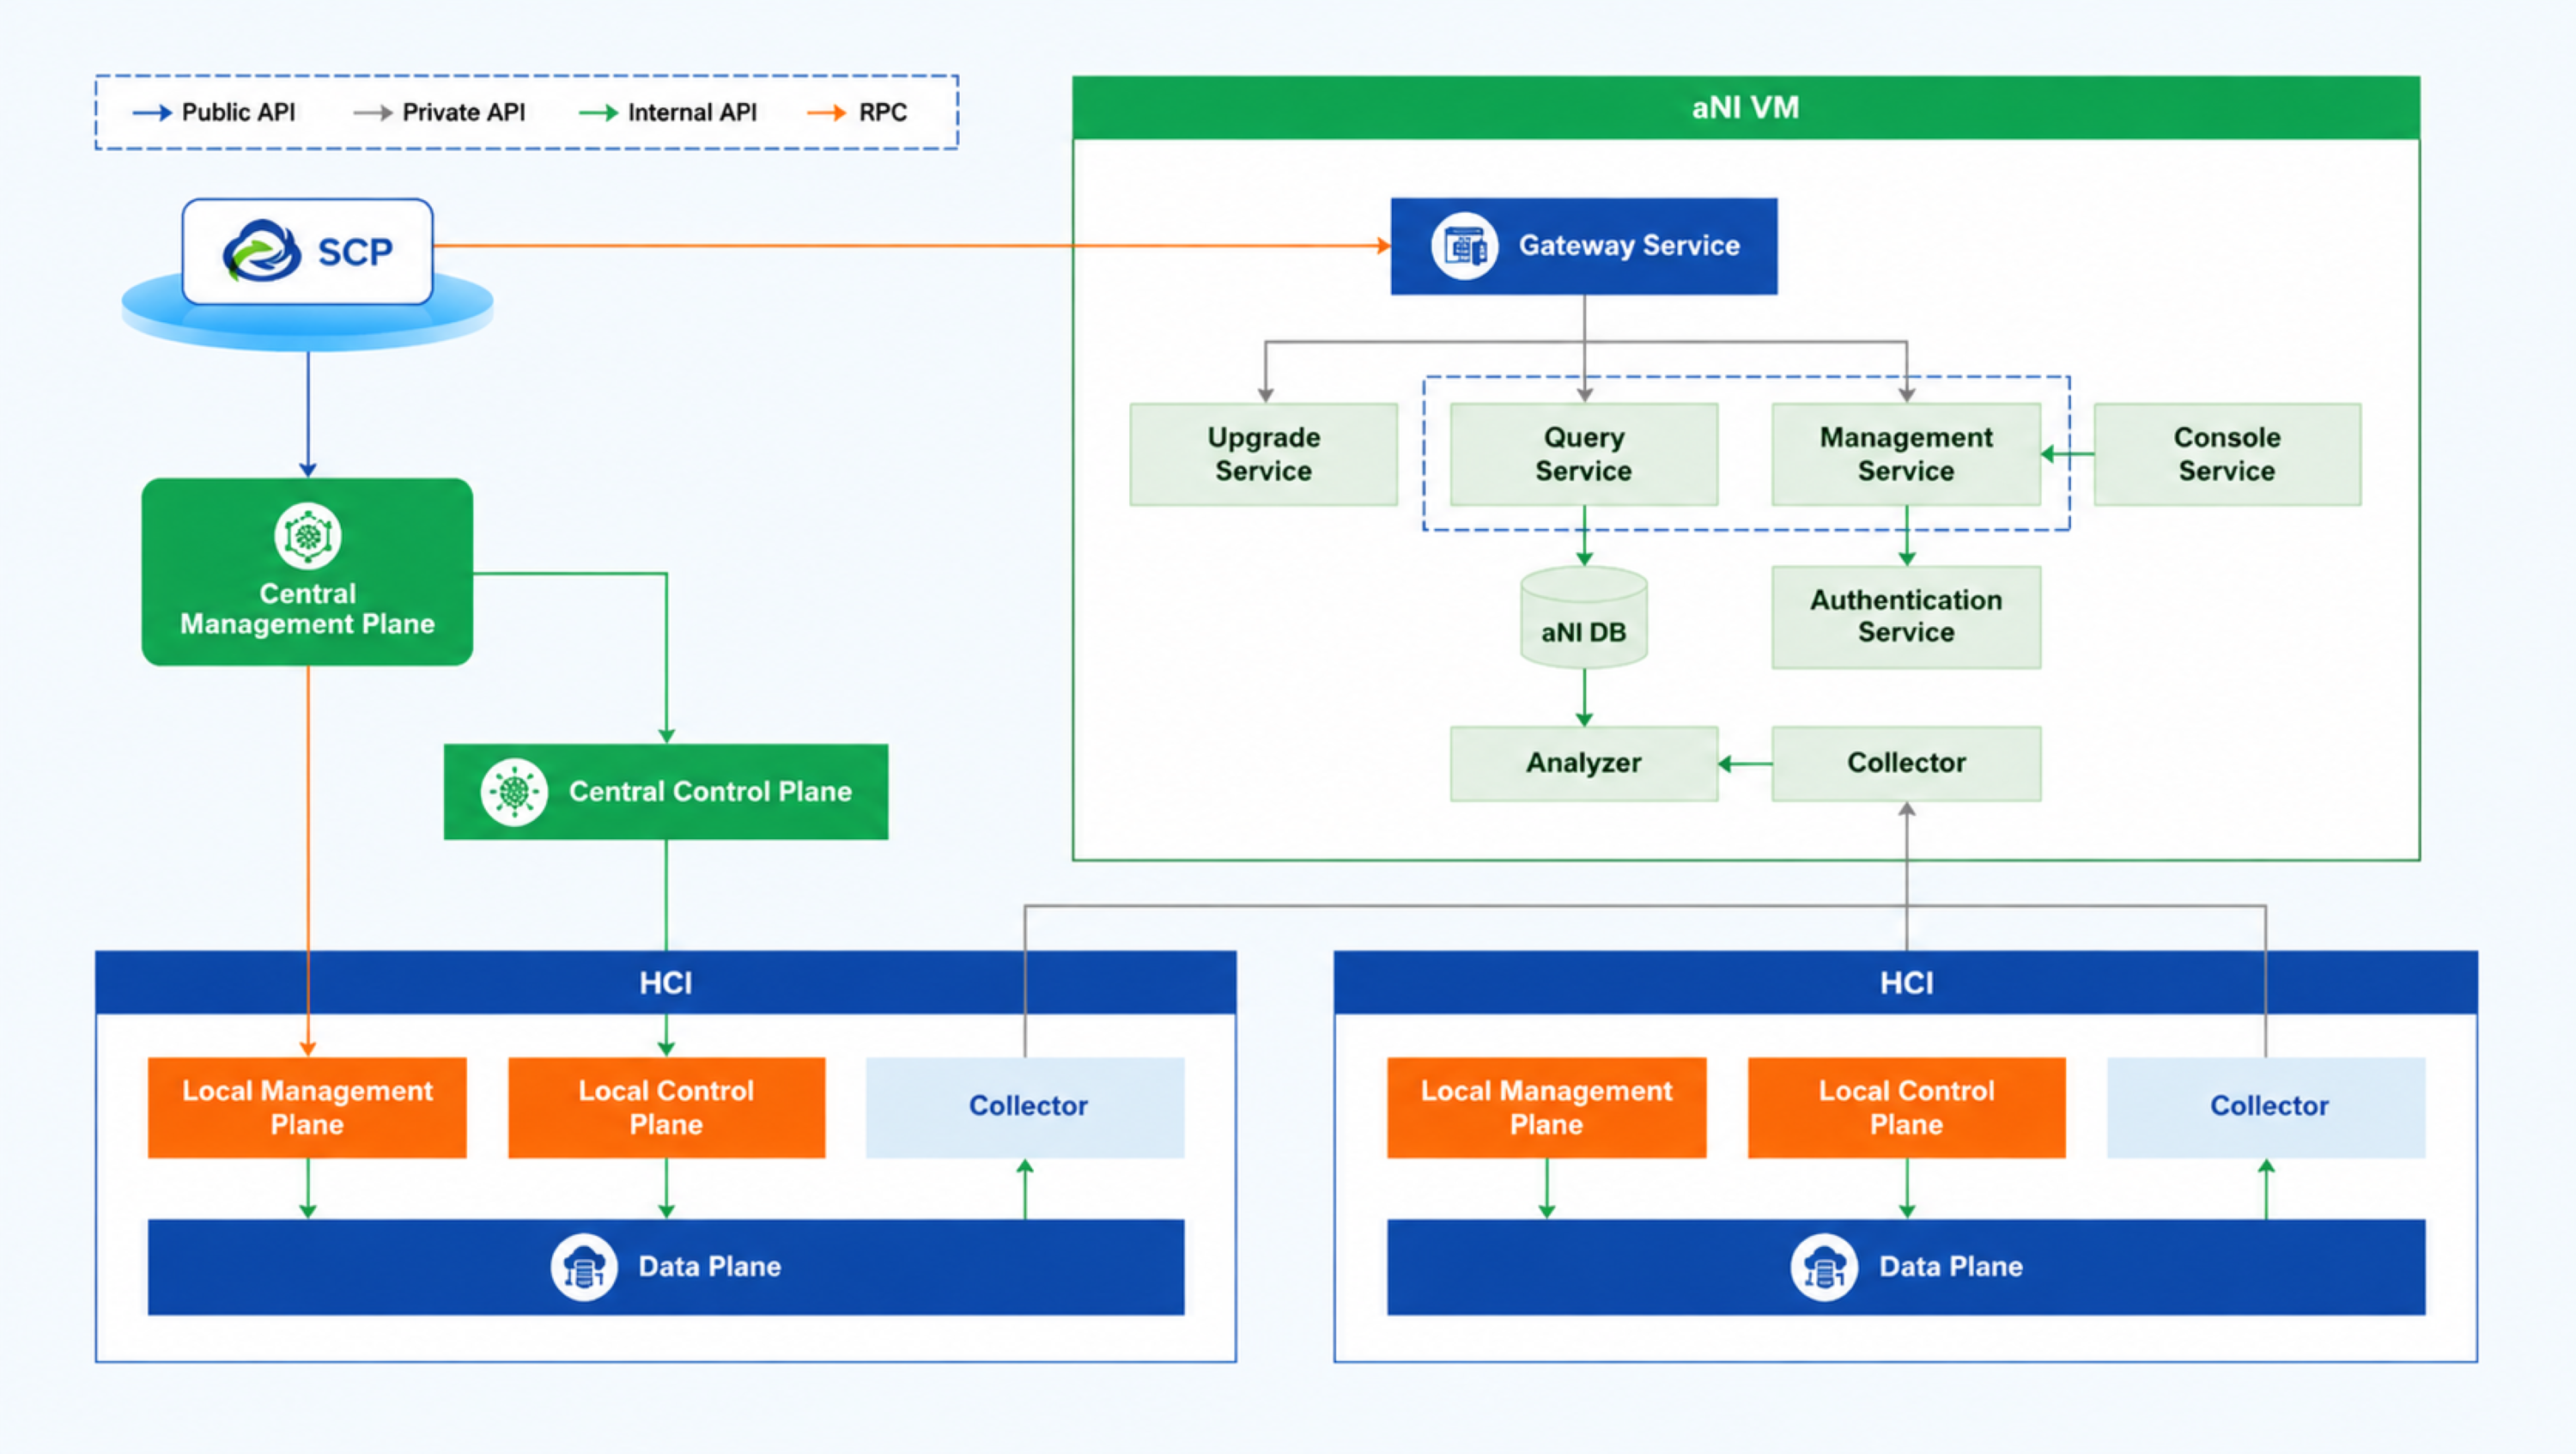
Figura 1. Arquitectura lógica de la visualización del tráfico y el acceso a la red de Sangfor.
Entre sus capacidades específicas se incluyen:
- Validación de la intención de las reglas del firewall para determinar si el tráfico de acceso cumple con la política, aislar rápidamente el tráfico anómalo y ayudar a los administradores a configurar las políticas de acceso de manera más eficaz.
- Visualización del tráfico de acceso empresarial y las relaciones de acceso para ayudar a los administradores a optimizar la topología de las aplicaciones.
- Identificación del radio de impacto del ataque, lo que permite a los administradores aislar rápidamente el conjunto mínimo necesario de cargas de trabajo afectadas.
- Consultas históricas de detalles de acceso para ayudar a los administradores a analizar las relaciones de acceso de aplicaciones específicas, localizar problemas con mayor rapidez y mejorar la eficiencia operativa.
- Exportación de detalles de acceso históricos para su análisis y procesamiento estadístico en plataformas analíticas internas.
- Muestreo del 100 % del tráfico de acceso empresarial prácticamente sin pérdida de rendimiento en el reenvío de red dentro de la escala de implementación admitida, lo que garantiza que no se pierda ningún tráfico de acceso ni relaciones de acceso.
La visualización del tráfico y los accesos ofrece las siguientes ventajas:
- Los datos de relación de acceso se exportan a través de una ruta fuera de banda, lo que admite escenarios de alta concurrencia y alto rendimiento con un impacto mínimo en el rendimiento del reenvío de red.
- La base de datos aNI utiliza una base de datos de series temporales para almacenar datos analíticos. Admite la agregación y compresión de datos, lo que reduce los requisitos de capacidad de almacenamiento y rendimiento. Además, admite consultas amplias que abarcan 30 días, ingesta de datos en tiempo real, agregación y análisis rápidos, y una respuesta de la interfaz en menos de tres segundos.
2. Microsegmentación basada en identidad (cortafuegos distribuido)
La plataforma Sangfor Cloud ofrece un firewall distribuido (DFW) que extiende la seguridad desde el perímetro del centro de datos hasta el núcleo de la infraestructura. Permite la microsegmentación entre máquinas virtuales y proporciona protección de capa 3 a capa 4 para el tráfico interno del centro de datos, reduciendo el impacto potencial de los ataques dentro del mismo.
- Protección integral para todas las máquinas virtuales: La protección se puede configurar en cualquier puerto del conmutador distribuido para controlar el acceso. El tráfico que entra y sale de una zona de la plataforma se puede proteger para implementar la microsegmentación, y las políticas siguen a las máquinas virtuales cuando cambia su ubicación de ejecución.
- Activación rápida de políticas: Sangfor Cloud Platform permite implementar el firewall distribuido directamente sin necesidad de que los usuarios instalen complementos. Su arquitectura es sencilla, el diseño visual de políticas simplifica las operaciones y la integración con la detección de conectividad acelera la resolución de problemas y reduce el tiempo de localización de incidencias.
- Arquitectura de red y resolución de problemas simplificadas: La plataforma incluye de forma nativa el firewall distribuido. Gracias al diseño visual de políticas, la arquitectura es sencilla y fácil de usar. El modo BYPASS y la visualización del registro de bloqueos permiten a los administradores verificar rápidamente la efectividad de las reglas. La detección de conectividad acelera aún más la resolución de problemas y reduce el tiempo necesario para localizarlos.
- Protección conjunta con el firewall virtual de próxima generación Athena vNGFW de Sangfor: DFW utiliza una arquitectura distribuida, lo que permite que las políticas se apliquen en toda la plataforma y controlen el tráfico dentro de las redes virtuales. Athena vNGFW se suele implementar en el perímetro para brindar la máxima protección contra ataques provenientes del tráfico externo.
- Objetos de política flexibles: Las políticas pueden especificar máquinas virtuales, grupos de máquinas virtuales, etiquetas de máquinas virtuales, direcciones IP, grupos de IP y rangos de IP. Los grupos de máquinas virtuales y las etiquetas de máquinas virtuales pueden servir como atributos de identidad de aplicación para las máquinas virtuales.
- Protección interna y externa integral: El firewall distribuido está disponible una vez que se habilita el servicio de red virtual (aNET). DFW y Athena vNGFW trabajan conjuntamente para gestionar el tráfico norte-sur y este-oeste, así como las rutas externas e internas, para proporcionar una protección integral del centro de datos.
3. Generación de políticas de microsegmentación inteligente
Generación inteligente de reglas de microsegmentación a partir de datos históricos de visibilidad del tráfico.
El aNI recopila las relaciones de acceso reportadas por el plano de datos (DP) y las almacena en la base de datos Druid. Según la configuración del administrador, que incluye el objeto protegido, la fecha, la dirección de protección y la granularidad de la regla, el servicio de microsegmentación (SEG) filtra las relaciones de acceso de la base de datos Druid, genera reglas DFW y proporciona una vista previa de la regla que los administradores pueden modificar.
Innovación: Validación previa a la aplicación de las reglas de microsegmentación
aNET y el plano de datos proporcionan capacidad de preaplicación de DFW. Una vez que los administradores colocan las reglas generadas en preaplicación, estas reglas de DFW solo realizan la coincidencia y el registro, sin aplicar la acción configurada. Si una solicitud coincide primero con una regla de preaplicación, el procesamiento continúa con las reglas de producción activas, y tanto la regla de preaplicación coincidente como la regla activa se notifican a aNI. Si la solicitud coincide primero con una regla de producción activa, la coincidencia de reglas finaliza y la regla activa coincidente se notifica a aNI.
Los flujos que serían rechazados por las reglas DFW preconfiguradas se resaltan como posibles bloqueos no deseados. Dado que las reglas preconfiguradas operan en modo de solo monitoreo, el tráfico de producción no se interrumpe.
Sangfor ofrece una innovadora funcionalidad de preaplicación para recomendaciones de políticas inteligentes. Esto ayuda a los administradores a observar el comportamiento de las políticas y realizar ajustes antes de su activación, evitando que las políticas recomendadas, que no han sido suficientemente validadas, afecten a los servicios de producción.
Posibles alertas de falsos positivos
Una vez que los administradores completan el proceso de observación y ajuste previo a la aplicación de las reglas, pueden convertirlas en reglas activas de DFW. El tráfico que coincida con estas reglas seguirá la acción configurada, como bloquear o permitir. Las posibles notificaciones de falsos positivos permanecen disponibles, lo que permite a los administradores permitir rápidamente el tráfico legítimo que fue bloqueado incorrectamente.