Bei der Überprüfung der VMware-Umgebungen durch Unternehmen spielt Sicherheit eine immer wichtigere Rolle bei der Entscheidung zur Virtualisierungsmodernisierung. Ziel ist es nicht nur, Workloads zu migrieren, sondern auch das Risiko lateraler Angriffe zu reduzieren, die Transparenz des Ost-West-Datenverkehrs zu verbessern und Sicherheitsrichtlinien anzuwenden, die mit dem dynamischen Cloud-Betrieb Schritt halten können.
Diese Herausforderung gewinnt zunehmend an Dringlichkeit, da Anwendungsumgebungen immer verteilter werden und Geschäftsabhängigkeiten schwieriger abzubilden sind. Herkömmliche Perimeterkontrollen können den Datenverkehr zwischen Workloads innerhalb des Rechenzentrums nicht vollständig schützen, während die manuelle Pflege von Regeln für Hunderte oder Tausende von VMs die Betriebskomplexität erhöht und das Risiko steigert, legitime Dienste zu blockieren.
Dieser Artikel untersucht, wie sich die Mikrosegmentierung entwickelt hat, warum die Richtliniengestaltung weiterhin schwierig ist und wie Sangfor Verkehrstransparenz, identitätsbasierte verteilte Firewalls, intelligente Richtlinienempfehlungen und Validierung vor der Durchsetzung kombiniert, um die Cloud-Sicherheit während des VMware-Ersatzes zu stärken.
TEIL 1. Mikrosegmentierung und Ansätze für politische Empfehlungen
1. Implementierungsmodelle für die Mikrosegmentierung
Virtualisierungsnatives Modell
Der Hypervisor bzw. die Virtualisierungsplattform bietet standardmäßig Schutz zwischen virtuellen Maschinen . Dieses Modell zeichnet sich durch Flexibilität, Skalierbarkeit und enge Integration mit Netzwerk, Sicherheit und VM-Management aus.
Hardwarezentriertes Modell
Physische Sicherheits- oder Switching-Geräte nutzen APIs der Cloud-Plattform, um den Cloud-Datenverkehr zu schützen. Dieses Modell eignet sich für relativ statische private Clouds, ist jedoch weniger effektiv für dynamische Hybridumgebungen mit mobilen oder temporären Workloads und kann zu Engpässen im Datenverkehr führen.
Agentenbasiertes Modell
Sicherheitsanbieter arbeiten unabhängig von Hardware und Hypervisor und benötigen üblicherweise einen Agenten in jeder VM oder die Integration mit mehreren Hypervisoren. Dies unterstützt mobile Workloads, jedoch können Bereitstellung und Richtlinienverwaltung bei großem Umfang komplex werden.
Sangfor implementiert daher seine verteilten Firewall- und Mikrosegmentierungsfunktionen nativ innerhalb der Virtualisierungsplattform.
2. Warum Mikrosegmentierungsregeln schwer zu verwalten sind
Mikrosegmentierung erfordert Richtlinien für einzelne VMs und Anwendungstypen sowie deren kontinuierliche Aktualisierung. Bestehende und neue Anwendungen können komplexe Ost-West- und Nord-Süd-Abhängigkeiten aufweisen, und die Verantwortlichen älterer Anwendungen sind möglicherweise nicht mehr erreichbar. Das Fehlen eines legitimen Datenflusses kann dazu führen, dass eine neue Regel den normalen Zugriff unterbricht.
Virtuelle Maschinen werden außerdem häufig erstellt, gelöscht, gestoppt, gestartet und migriert. IP-Adressen, Workload-Kennungen und Anwendungsversionen ändern sich, weshalb die Sicherheitsrichtlinien kontinuierlich aktualisiert werden müssen.
3. Empfehlungen zur Mikrosegmentierung
Einige Produkte nutzen maschinelles Lernen, um den historischen Datenverkehr und die Arbeitslast zu analysieren und automatisch Gruppen, Labels und empfohlene Richtlinien zu erstellen. Obwohl diese Methode leistungsstark ist, kann die wiederholte Generierung neuer Gruppen und Labels die Verwaltungskomplexität erhöhen.
Sangfor verwendet vorhandene VM-Labels, VM-Gruppen oder ausgewählte Workloads, um den Richtlinienbereich zu definieren und leitet daraus empfohlene DFW-Regeln aus beobachteten historischen Datenflüssen ab. Dadurch bleibt die bestehende Workload-Organisation des Kunden erhalten, während gleichzeitig der Bedarf an zusätzlichen, automatisch generierten Labels reduziert wird.
TEIL 2. Sangfor-Mikrosegmentierung im Detail
1. Visualisierung des Netzwerkverkehrs und der Zugriffe
Der Netzwerkverkehrs- und Zugriffsvisualisierungssammler sendet den Datenverkehr über einen separaten Pfad an aNI (Network Insights). aNI analysiert den erfassten Datenverkehr und speichert die Ergebnisse in der aNI-Datenbank für Administratorabfragen.
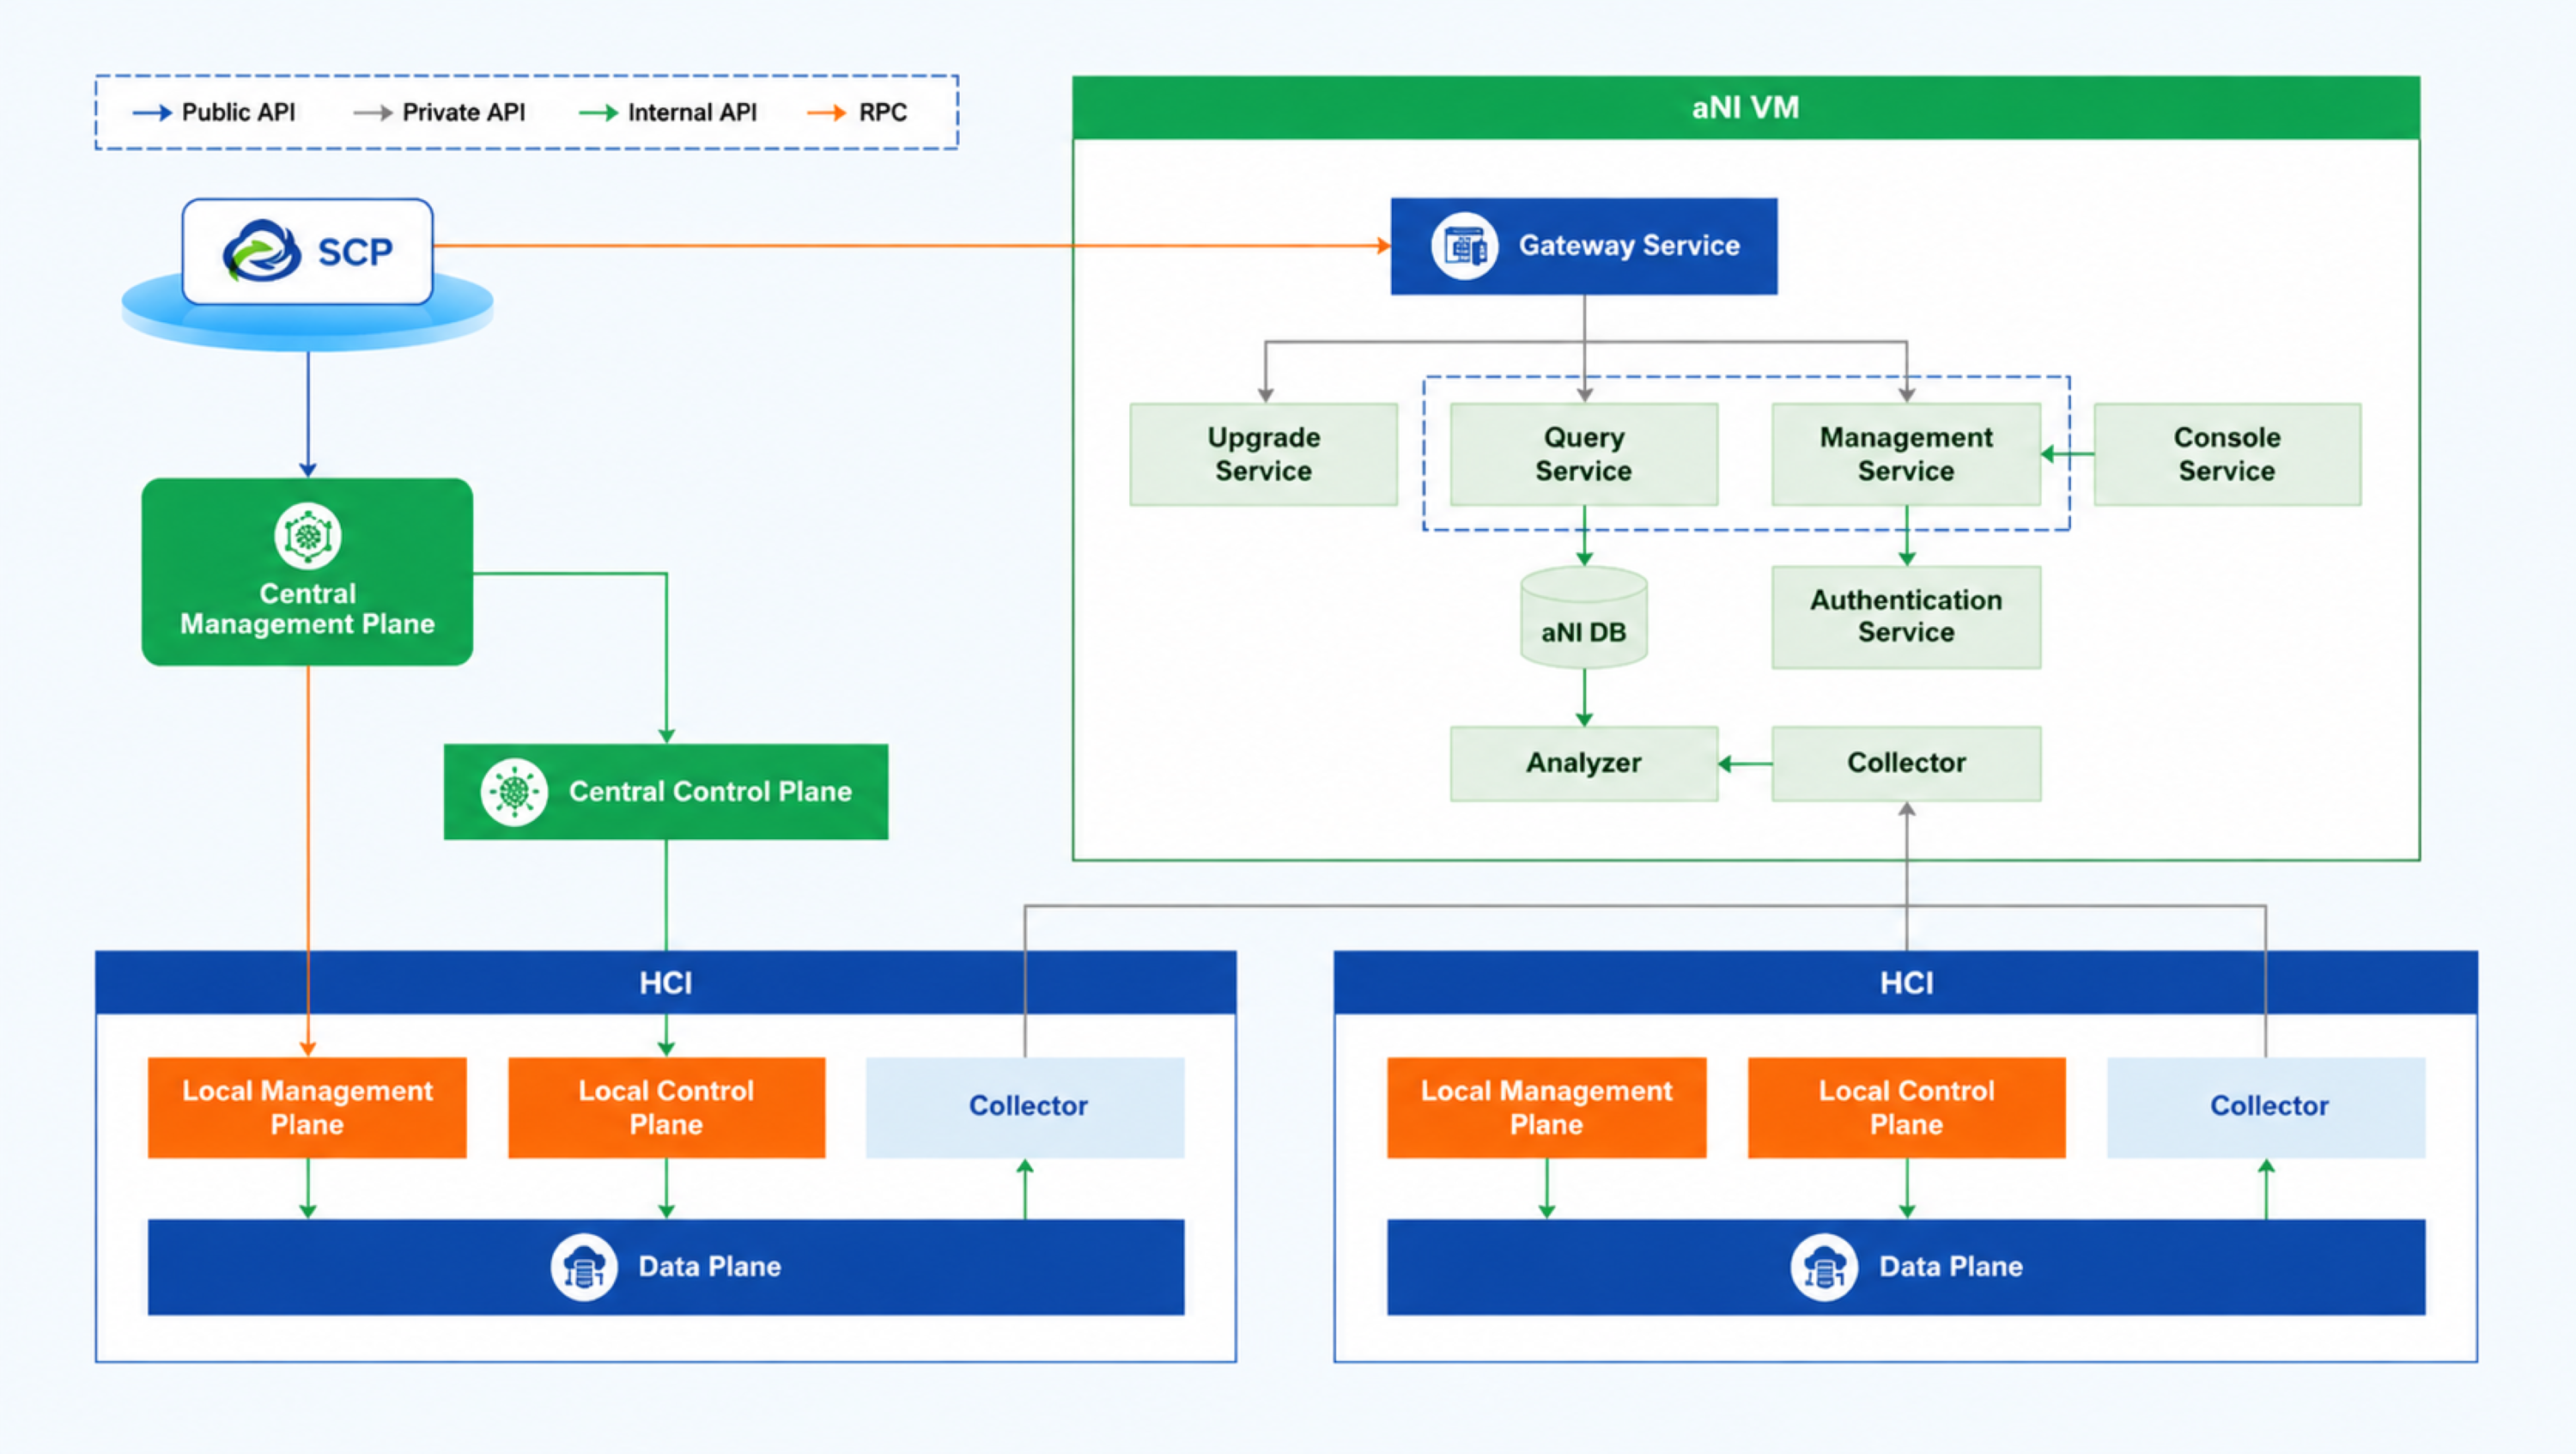
Abbildung 1. Logische Architektur von Sangfor zur Visualisierung von Netzwerkverkehr und Zugriffen.
Zu den spezifischen Fähigkeiten gehören:
- Die Firewall-Regelabsichtsvalidierung dient dazu, festzustellen, ob der Zugriffsverkehr den Richtlinien entspricht, abnormalen Datenverkehr schnell zu isolieren und Administratoren bei der effektiveren Konfiguration von Zugriffsrichtlinien zu unterstützen.
- Visualisierung des Geschäftszugriffsverkehrs und der Zugriffsbeziehungen zur Unterstützung von Administratoren bei der Optimierung der Anwendungstopologie.
- Identifizierung des Angriffsradius, wodurch Administratoren in die Lage versetzt werden, schnellstmöglich die kleinstmögliche Menge betroffener Workloads zu isolieren.
- Historische Zugriffsdetailabfragen helfen Administratoren, Zugriffsbeziehungen für bestimmte Anwendungen zu analysieren, Probleme schneller zu lokalisieren und die betriebliche Effizienz zu verbessern.
- Export historischer Zugriffsdetails zur Analyse und statistischen Auswertung auf internen Analyseplattformen.
- 100%ige Erfassung des Geschäftszugriffsverkehrs mit praktisch keinem Leistungsverlust der Netzwerkweiterleitung innerhalb des unterstützten Bereitstellungsumfangs, wodurch sichergestellt wird, dass kein Zugriffsverkehr und keine Zugriffsbeziehungen verloren gehen.
Die Visualisierung von Verkehr und Zufahrten bietet folgende Vorteile:
- Die Zugriffsbeziehungsdaten werden über einen separaten Pfad exportiert, wodurch Szenarien mit hoher Parallelität und hohem Durchsatz bei minimalen Auswirkungen auf die Netzwerk-Weiterleitungsleistung unterstützt werden.
- Die aNI-Datenbank nutzt eine Zeitreihendatenbank zur Speicherung analytischer Daten. Sie unterstützt Datenaggregation und -komprimierung, wodurch Speicherkapazität und Leistungsanforderungen reduziert werden. Zudem ermöglicht sie umfassende Abfragen über 30 Tage, die Datenerfassung in Echtzeit, schnelle Aggregation und Analyse sowie eine Schnittstellenreaktionszeit von unter drei Sekunden.
2. Identitätsbasierte Mikrosegmentierung (Verteilte Firewall)
Die Sangfor Cloud Platform bietet eine verteilte Firewall (DFW), die die Sicherheit vom Rechenzentrumsperimeter bis zum Infrastrukturkern erweitert. Sie ermöglicht die Mikrosegmentierung zwischen virtuellen Maschinen und bietet Schutz der Schichten 3 und 4 für den internen Rechenzentrumsdatenverkehr, wodurch die potenziellen Auswirkungen von Angriffen innerhalb des Rechenzentrums reduziert werden.
- Umfassender Schutz für alle VMs: Der Schutz kann an jedem Port des verteilten Switches konfiguriert werden, um den Zugriff zu steuern. Der Datenverkehr, der in eine Plattformzone ein- und austritt, kann geschützt werden, um eine Mikrosegmentierung zu implementieren, und Richtlinien folgen den VMs, wenn sich deren Laufzeitstandort ändert.
- Schnelle Richtlinienaktivierung: Die Sangfor Cloud Platform ermöglicht die direkte Bereitstellung der verteilten Firewall, ohne dass Benutzer Plug-ins installieren müssen. Die Architektur ist einfach, die visuelle Richtliniengestaltung vereinfacht die Bedienung, und die Integration mit der Verbindungserkennung beschleunigt die Fehlersuche und verkürzt die Zeit bis zur Problemlokalisierung.
- Vereinfachte Netzwerkarchitektur und Fehlerbehebung: Die verteilte Firewall ist nativ in die Plattform integriert. In Kombination mit der visuellen Richtliniengestaltung ist die Architektur einfach und benutzerfreundlich. Der Bypass-Modus und die Anzeige von Blockierungsprotokollen ermöglichen Administratoren eine schnelle Überprüfung der Regeleffektivität. Die Verbindungserkennung beschleunigt die Fehlerbehebung zusätzlich und verkürzt die Zeit bis zur Problemlokalisierung.
- Gemeinsamer Schutz mit der virtuellen Next-Generation-Firewall Athena vNGFW von Sangfor: DFW nutzt eine verteilte Architektur, wodurch Richtlinien plattformweit wirksam werden und der Datenverkehr innerhalb virtueller Netzwerke kontrolliert wird. Athena vNGFW wird typischerweise am Netzwerkrand eingesetzt, um maximalen Schutz vor Angriffen von außen zu gewährleisten.
- Flexible Richtlinienobjekte: Richtlinien können VMs, VM-Gruppen, VM-Labels, IP-Adressen, IP-Gruppen und IP-Bereiche festlegen. VM-Gruppen und VM-Labels können als Anwendungsidentitätsattribute für VMs dienen.
- Umfassender interner und externer Schutz: Die verteilte Firewall steht zur Verfügung, sobald der virtuelle Netzwerkdienst (aNET) aktiviert ist. DFW und Athena vNGFW arbeiten zusammen, um den Datenverkehr in Nord-Süd- und Ost-West-Richtung sowie über externe und interne Pfade hinweg umfassend zu schützen.
3. Intelligente Generierung von Mikrosegmentierungsrichtlinien
Intelligente Generierung von Mikrosegmentierungsregeln aus historischen Verkehrssichtbarkeitsdaten
Die aNI erfasst Zugriffsbeziehungen, die von der Datenebene (DP) gemeldet werden, und speichert sie in der Druid-Datenbank. Basierend auf Administratoreinstellungen, einschließlich des geschützten Objekts, des Datums, der Schutzrichtung und der Regelgranularität, filtert der Mikrosegmentierungsdienst (SEG) Zugriffsbeziehungen aus der Druid-Datenbank, generiert DFW-Regeln und stellt eine Regelvorschau bereit, die Administratoren bearbeiten können.
Innovation: Vorabvalidierung von Mikrosegmentierungsregeln
aNET und die Datenebene bieten eine DFW-Vorabprüfung. Nachdem Administratoren die generierten Regeln in die Vorabprüfung aufgenommen haben, führen diese DFW-Regeln lediglich Abgleich und Protokollierung durch, ohne die konfigurierte Aktion auszulösen. Stimmt eine Anfrage zuerst mit einer Vorabprüfungsregel überein, wird die Verarbeitung mit den aktiven Produktionsregeln fortgesetzt, und sowohl die übereinstimmende Vorabprüfungsregel als auch die aktive Regel werden an aNI gemeldet. Stimmt die Anfrage zuerst mit einer aktiven Produktionsregel überein, wird der Regelabgleich beendet, und die übereinstimmende aktive Regel wird an aNI gemeldet.
Datenflüsse, die durch die gestaffelten DFW-Regeln blockiert würden, werden als potenzielle unbeabsichtigte Blockierungen hervorgehoben. Da gestaffelte Regeln nur im Überwachungsmodus arbeiten, wird der Produktionsdatenverkehr nicht unterbrochen.
Sangfor bietet eine innovative Vorabprüfungsfunktion für intelligente Richtlinienempfehlungen. Dies hilft Administratoren, das Verhalten von Richtlinien zu beobachten und vor der Aktivierung weitere Anpassungen vorzunehmen, wodurch verhindert wird, dass unzureichend validierte empfohlene Richtlinien den Produktivbetrieb beeinträchtigen.
Mögliche Fehlalarme
Nachdem Administratoren die Vorab-Beobachtung und -Anpassung abgeschlossen haben, können sie die Regeln in aktive DFW-Regeln umwandeln. Der entsprechende Datenverkehr wird dann gemäß der konfigurierten Aktion, z. B. Blockieren oder Zulassen, verarbeitet. Benachrichtigungen über mögliche Fehlalarme bleiben weiterhin verfügbar, sodass Administratoren fälschlicherweise blockierten legitimen Datenverkehr schnell wieder zulassen können.