เมื่อองค์กรต่างๆ ประเมินสภาพแวดล้อม VMware ของตนใหม่ ความปลอดภัยจึงกลายเป็นส่วนสำคัญของการตัดสินใจในการปรับปรุงระบบเวอร์ชวลไลเซชันมากขึ้นเรื่อยๆ เป้าหมายไม่ใช่เพียงแค่การย้ายเวิร์กโหลด แต่ยังรวมถึงการลดความเสี่ยงจากการเคลื่อนย้ายข้อมูลในแนวนอน ปรับปรุงการมองเห็นการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์ และการใช้มาตรการรักษาความปลอดภัยที่สามารถรองรับการดำเนินงานบนคลาวด์ที่มีการเปลี่ยนแปลงอยู่ตลอดเวลา
ความท้าทายนี้ทวีความรุนแรงมากขึ้นเรื่อยๆ เนื่องจากสภาพแวดล้อมของแอปพลิเคชันกระจายตัวมากขึ้น และความสัมพันธ์ทางธุรกิจก็ยากที่จะระบุได้ชัดเจน การควบคุมขอบเขตแบบดั้งเดิมไม่สามารถปกป้องการรับส่งข้อมูลระหว่างเวิร์กโหลดภายในศูนย์ข้อมูลได้อย่างเต็มที่ ในขณะที่การดูแลรักษากฎเกณฑ์ด้วยตนเองสำหรับ VM หลายร้อยหรือหลายพันเครื่องอาจสร้างความซับซ้อนในการดำเนินงานและเพิ่มความเสี่ยงในการปิดกั้นบริการที่ถูกต้องตามกฎหมาย
บทความนี้จะตรวจสอบวิวัฒนาการ ของไมโครเซกเมนเต ชั่น เหตุใดการออกแบบนโยบายจึงยังคงเป็นเรื่องยาก และ Sangfor ผสานรวมการมองเห็นปริมาณการรับส่งข้อมูล ไฟร์วอลล์แบบกระจายตามตัวตน การแนะนำนโยบายอัจฉริยะ และการตรวจสอบความถูกต้องก่อนการบังคับใช้ เพื่อเสริมสร้างความปลอดภัยของระบบคลาวด์ในระหว่าง การเปลี่ยนผ่านจาก VMware ได้อย่างไร
ส่วนที่ 1. การแบ่งกลุ่มย่อยและแนวทางการแนะนำนโยบาย
1. รูปแบบการนำไปใช้ของไมโครเซกเมนต์
โมเดลเวอร์ชวลไลเซชันแบบเนทีฟ
ไฮเปอร์ไวเซอร์หรือแพลตฟอร์มเวอร์ชวลไลเซชันให้การป้องกันระหว่าง เครื่องเสมือน (VM) เป็นความสามารถพื้นฐาน โมเดลนี้ให้ความยืดหยุ่น ความสามารถในการขยายขนาด และการบูรณาการอย่างใกล้ชิดกับเครือข่าย ความปลอดภัย และการจัดการเครื่องเสมือน
โมเดลที่เน้นฮาร์ดแวร์เป็นศูนย์กลาง
อุปกรณ์รักษาความปลอดภัยทางกายภาพหรืออุปกรณ์สวิตช์จะใช้ API ของแพลตฟอร์มคลาวด์เพื่อปกป้องการรับส่งข้อมูลบนคลาวด์ รูปแบบนี้อาจเหมาะกับคลาวด์ส่วนตัวที่มีลักษณะคงที่ แต่มีประสิทธิภาพน้อยกว่าสำหรับสภาพแวดล้อมไฮบริดแบบไดนามิกที่มีภาระงานแบบเคลื่อนที่หรือชั่วคราว และอาจทำให้เกิดจุดคอขวดของการรับส่งข้อมูลได้
แบบจำลองตามตัวแทน
ผู้ให้บริการด้านความปลอดภัยทำงานแยกจากฮาร์ดแวร์และไฮเปอร์ไวเซอร์ โดยปกติแล้วจะต้องมีเอเจนต์ในแต่ละ VM หรือต้องผสานรวมกับไฮเปอร์ไวเซอร์หลายตัว ซึ่งอาจรองรับเวิร์กโหลดบนอุปกรณ์เคลื่อนที่ได้ แต่การปรับใช้และการดำเนินการตามนโยบายอาจซับซ้อนขึ้นเมื่อใช้งานในขนาดใหญ่
ด้วยเหตุนี้ Sangfor จึงนำความสามารถของไฟร์วอลล์แบบกระจายและไมโครเซกเมนเตชั่นมาใช้โดยตรงภายในแพลตฟอร์มเวอร์ชวลไลเซชัน
2. เหตุใดกฎการแบ่งส่วนย่อยจึงจัดการได้ยาก
การแบ่งส่วนย่อยระดับไมโคร (Microsegmentation) จำเป็นต้องมีนโยบายสำหรับ VM แต่ละตัวและประเภทแอปพลิเคชัน รวมถึงการอัปเดตอย่างต่อเนื่อง แอปพลิเคชันที่มีอยู่และแอปพลิเคชันใหม่ๆ อาจมีความสัมพันธ์ที่ซับซ้อนทั้งในแนวตะวันออก-ตะวันตกและเหนือ-ใต้ และเจ้าของแอปพลิเคชันเดิมอาจไม่สามารถติดต่อได้อีกต่อไป การขาดการไหลเวียนของข้อมูลที่ถูกต้องอาจทำให้กฎใหม่ขัดขวางการเข้าถึงตามปกติ
เครื่องเสมือน (VM) ถูกสร้าง ลบ หยุด เริ่ม และย้ายบ่อยครั้ง ที่อยู่ IP ตัวระบุภาระงาน และเวอร์ชันแอปพลิเคชันมีการเปลี่ยนแปลง ทำให้ต้องอัปเดตนโยบายความปลอดภัยอย่างต่อเนื่อง
3. แนวทางการแนะนำนโยบายการแบ่งส่วนย่อยระดับไมโคร
ผลิตภัณฑ์บางอย่างใช้การเรียนรู้ของเครื่องเพื่อวิเคราะห์ข้อมูลการจราจรและบริบทของปริมาณงานในอดีต และสร้างกลุ่ม ป้ายกำกับ และนโยบายที่แนะนำโดยอัตโนมัติ แม้ว่าจะมีประสิทธิภาพ แต่การสร้างกลุ่มและป้ายกำกับใหม่ซ้ำๆ อาจเพิ่มความซับซ้อนในการจัดการได้
Sangfor ใช้ป้ายกำกับ VM กลุ่ม VM หรือเวิร์กโหลดที่เลือกไว้แล้วเพื่อกำหนดขอบเขตของนโยบาย จากนั้นจึงสร้างกฎ DFW ที่แนะนำจากข้อมูลการไหลของปริมาณการใช้งานในอดีตที่สังเกตได้ วิธีนี้ช่วยรักษาการจัดระเบียบเวิร์กโหลดที่มีอยู่ของลูกค้า ในขณะเดียวกันก็ลดความจำเป็นในการสร้างป้ายกำกับที่สร้างขึ้นโดยอัตโนมัติเพิ่มเติม
ส่วนที่ 2 Sangfor Microsegmentation โดยละเอียด
1. การแสดงภาพข้อมูลการรับส่งและการเข้าถึงเครือข่าย
ตัวเก็บรวบรวมข้อมูลการรับส่งข้อมูลเครือข่ายและการแสดงภาพการเข้าถึงจะส่งข้อมูลไปยัง aNI (Network Insights) ผ่านเส้นทางนอกแบนด์ aNI จะวิเคราะห์ข้อมูลที่รวบรวมได้และจัดเก็บผลลัพธ์ไว้ในฐานข้อมูล aNI เพื่อให้ผู้ดูแลระบบสามารถสอบถามได้
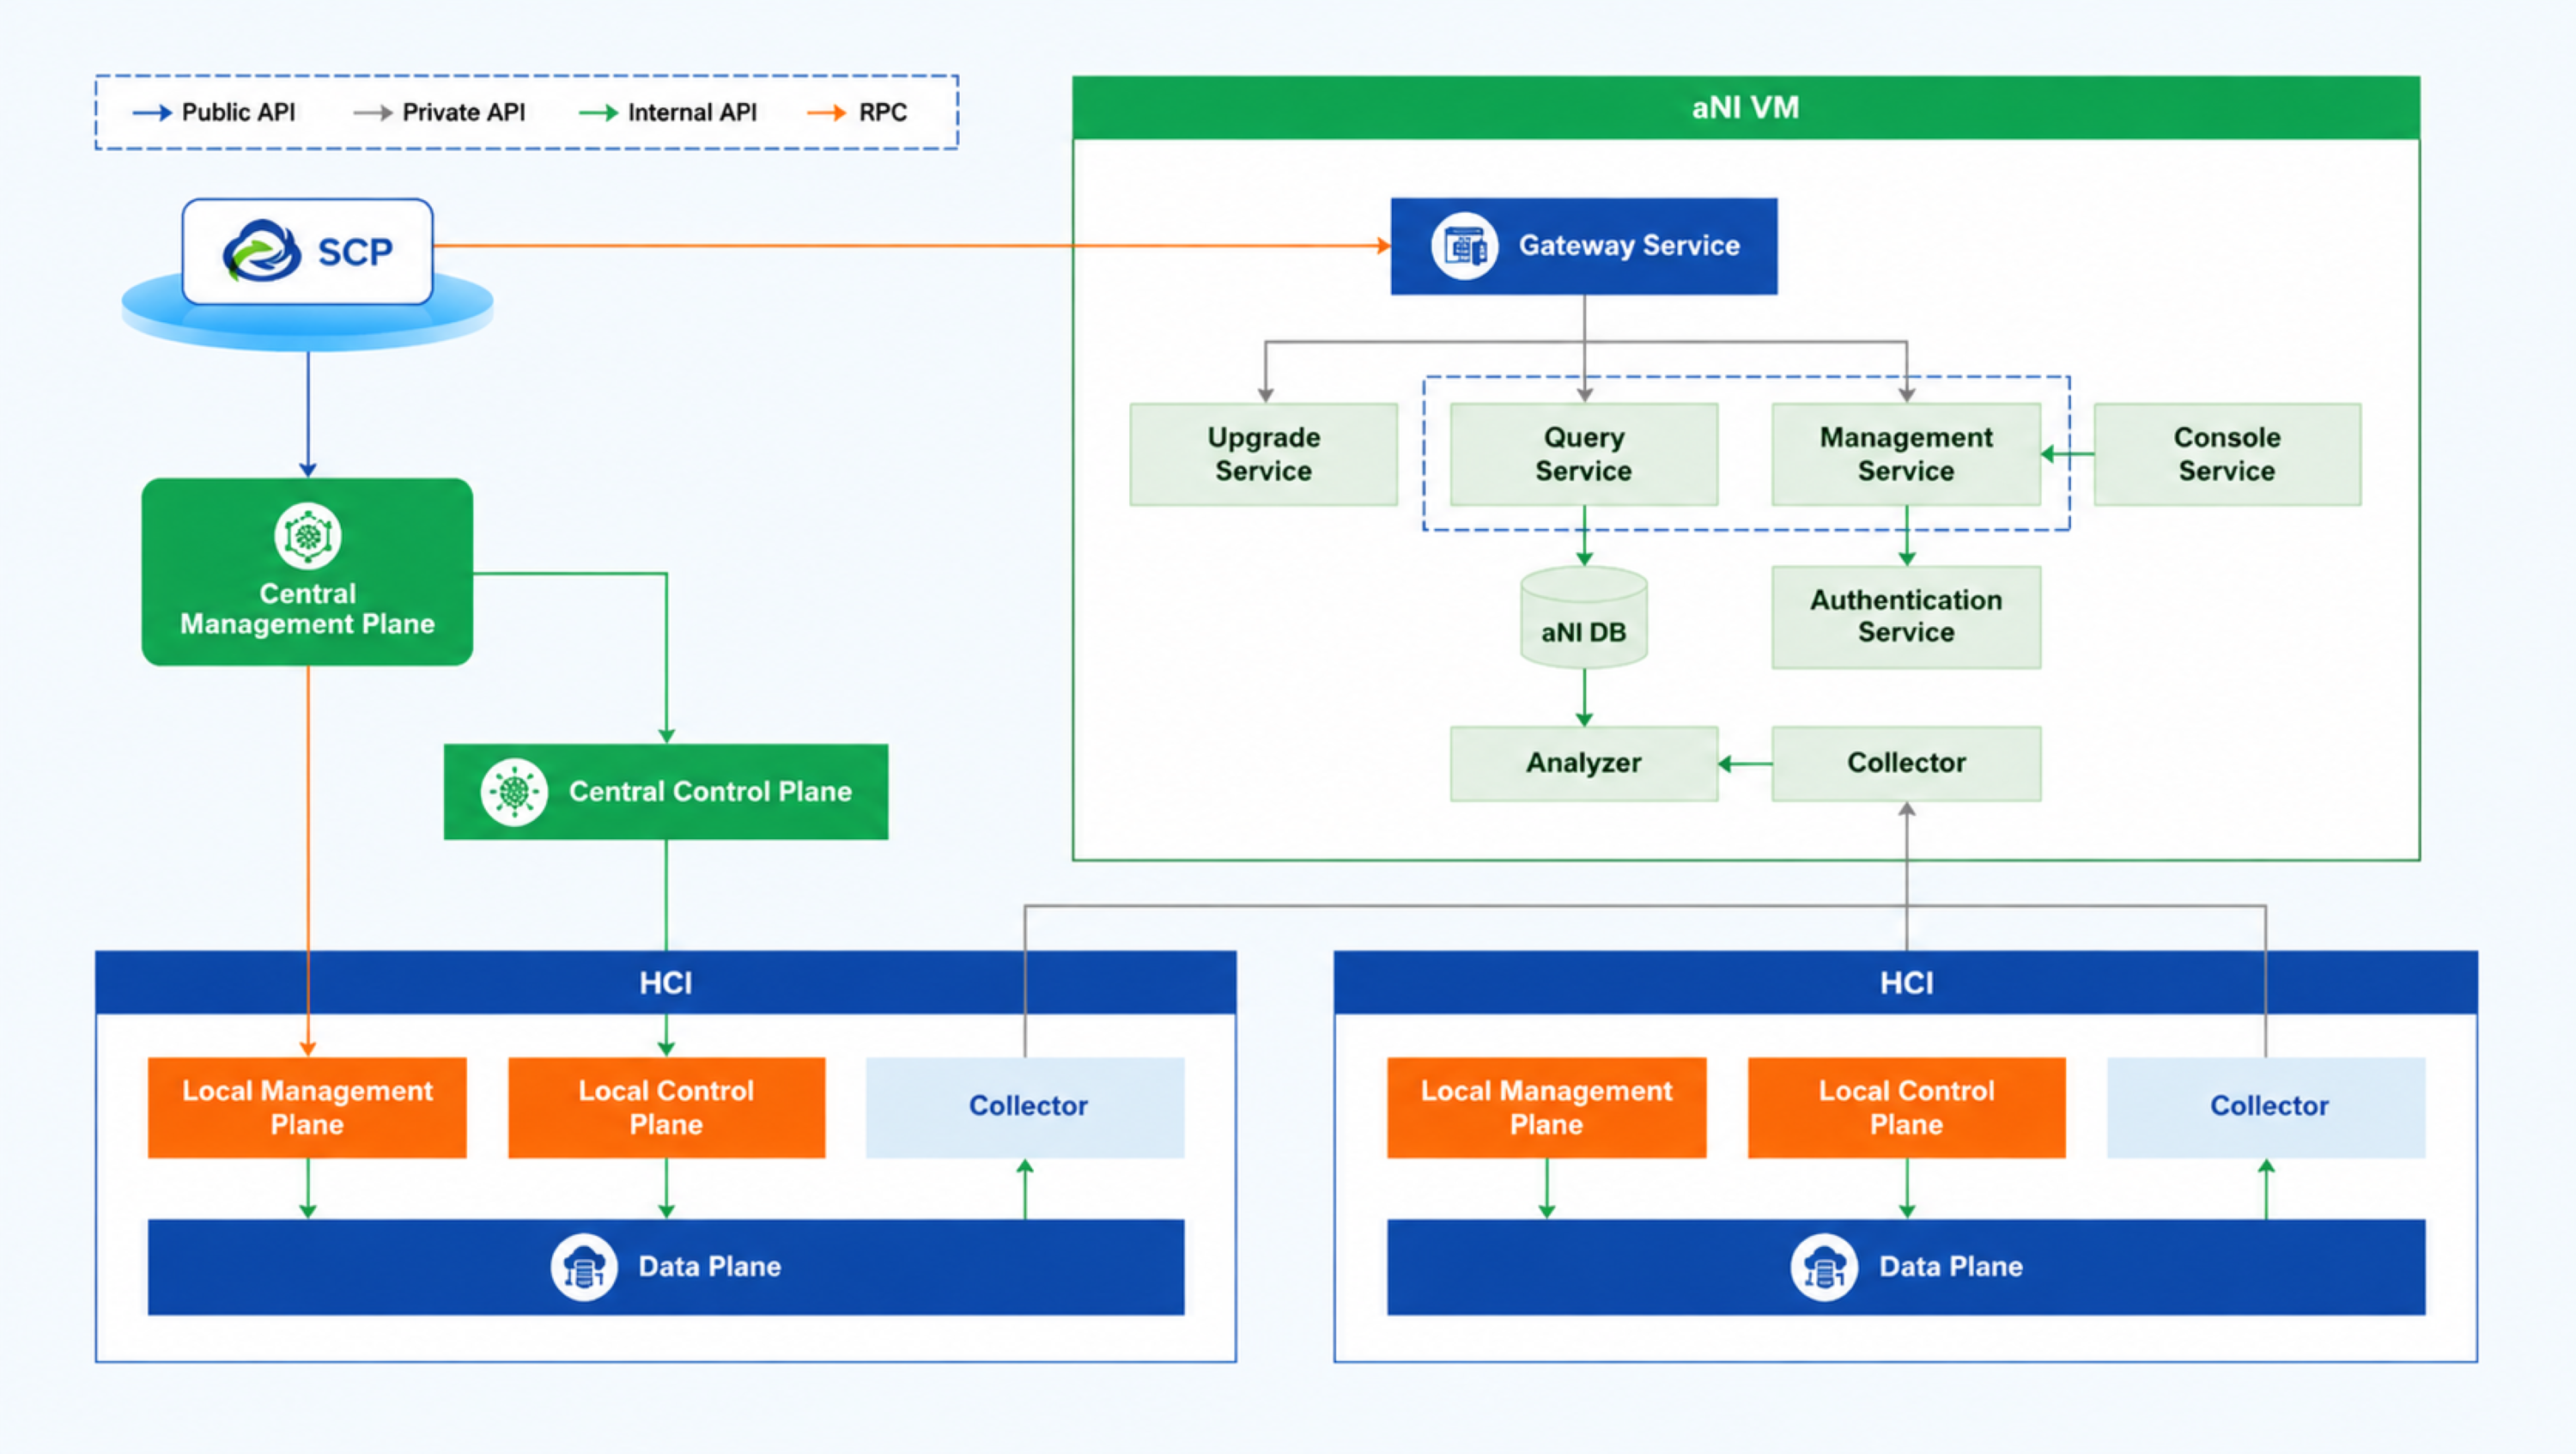
รูปที่ 1. สถาปัตยกรรมเชิงตรรกะของเครือข่าย Sangfor และการแสดงภาพการเข้าถึง
ความสามารถเฉพาะด้านประกอบด้วย:
- การตรวจสอบความถูกต้องของกฎไฟร์วอลล์เพื่อพิจารณาว่าการรับส่งข้อมูลการเข้าถึงเป็นไปตามนโยบายหรือไม่ แยกการรับส่งข้อมูลที่ผิดปกติได้อย่างรวดเร็ว และช่วยให้ผู้ดูแลระบบกำหนดค่านโยบายการเข้าถึงได้อย่างมีประสิทธิภาพมากขึ้น
- การแสดงภาพข้อมูลการเข้าถึงทางธุรกิจและความสัมพันธ์ในการเข้าถึง เพื่อช่วยให้ผู้ดูแลระบบปรับโครงสร้างแอปพลิเคชันให้เหมาะสมที่สุด
- การระบุขอบเขตของการโจมตี ช่วยให้ผู้ดูแลระบบสามารถแยกกลุ่มเวิร์กโหลดที่ได้รับผลกระทบให้เหลือเฉพาะส่วนที่จำเป็นได้อย่างรวดเร็ว
- การสืบค้นข้อมูลรายละเอียดการเข้าถึงในอดีต ช่วยให้ผู้ดูแลระบบสามารถวิเคราะห์ความสัมพันธ์ในการเข้าถึงสำหรับแอปพลิเคชันที่ระบุ ค้นหาปัญหาได้รวดเร็วยิ่งขึ้น และปรับปรุงประสิทธิภาพการดำเนินงาน
- ส่งออกรายละเอียดการเข้าถึงในอดีตเพื่อการวิเคราะห์และประมวลผลทางสถิติบนแพลตฟอร์มการวิเคราะห์ภายใน
- การสุ่มตัวอย่างปริมาณการเข้าถึงทางธุรกิจ 100% โดยแทบไม่มีการสูญเสียประสิทธิภาพการส่งต่อเครือข่ายภายในขนาดการใช้งานที่รองรับ ทำให้มั่นใจได้ว่าปริมาณการเข้าถึงและความสัมพันธ์ในการเข้าถึงจะไม่ถูกมองข้าม
การแสดงภาพข้อมูลการจราจรและการเข้าถึงมีข้อดีดังต่อไปนี้:
- ข้อมูลความสัมพันธ์ในการเข้าถึงจะถูกส่งออกผ่านเส้นทางนอกแบนด์ ซึ่งรองรับสถานการณ์ที่มีการทำงานพร้อมกันสูงและปริมาณงานสูงโดยมีผลกระทบต่อประสิทธิภาพการส่งต่อเครือข่ายน้อยที่สุด
- ฐานข้อมูล aNI ใช้ฐานข้อมูลแบบอนุกรมเวลาในการจัดเก็บข้อมูลเชิงวิเคราะห์ รองรับการรวมและการบีบอัดข้อมูล ช่วยลดความต้องการพื้นที่จัดเก็บและประสิทธิภาพการทำงาน นอกจากนี้ยังรองรับการค้นหาข้อมูลในวงกว้างครอบคลุม 30 วัน การนำเข้าข้อมูลแบบเรียลไทม์ การรวมและการวิเคราะห์ที่รวดเร็ว และการตอบสนองของอินเทอร์เฟซภายในสามวินาที
2. การแบ่งส่วนย่อยตามตัวตน (ไฟร์วอลล์แบบกระจาย)
แพลตฟอร์มคลาวด์ของ Sangfor มีไฟร์วอลล์แบบกระจาย (DFW) ที่ขยายการรักษาความปลอดภัยจากขอบเขตของศูนย์ข้อมูลไปยังแกนหลักของโครงสร้างพื้นฐาน ช่วยให้สามารถ แบ่งส่วนย่อย ระหว่างเครื่องเสมือน และให้การป้องกันระดับเลเยอร์ 3 ถึงเลเยอร์ 4 สำหรับการรับส่งข้อมูลภายในศูนย์ข้อมูล ลดผลกระทบที่อาจเกิดขึ้นจากการโจมตีภายในศูนย์ข้อมูล
- การปกป้องที่ครอบคลุมสำหรับ VM ทั้งหมด: สามารถกำหนดค่าการป้องกันบนพอร์ตสวิตช์แบบกระจายใดก็ได้เพื่อควบคุมการเข้าถึง การรับส่งข้อมูลที่เข้าและออกจากโซนแพลตฟอร์มสามารถได้รับการปกป้องเพื่อใช้การแบ่งส่วนย่อย และนโยบายจะติดตาม VM เมื่อตำแหน่งรันไทม์ของ VM เปลี่ยนแปลง
- การเปิดใช้งานนโยบายอย่างรวดเร็ว: แพลตฟอร์มคลาวด์ของ Sangfor สามารถติดตั้งไฟร์วอลล์แบบกระจายได้โดยตรงโดยไม่ต้องให้ผู้ใช้ติดตั้งปลั๊กอิน สถาปัตยกรรมเรียบง่าย การออกแบบนโยบายแบบภาพช่วยลดความซับซ้อนในการดำเนินงาน และการผสานรวมกับการตรวจจับการเชื่อมต่อช่วยเร่งการแก้ไขปัญหาและลดเวลาในการระบุตำแหน่งของปัญหา
- สถาปัตยกรรมเครือข่ายและการแก้ไขปัญหาที่ง่ายขึ้น: ไฟร์วอลล์แบบกระจายถูกจัดเตรียมไว้ในแพลตฟอร์มอยู่แล้ว เมื่อรวมกับการออกแบบนโยบายแบบภาพ สถาปัตยกรรมจึงเรียบง่ายและใช้งานง่าย โหมดบายพาสและการแสดงบันทึกการบล็อกช่วยให้ผู้ดูแลระบบตรวจสอบประสิทธิภาพของกฎได้อย่างรวดเร็ว การตรวจจับการเชื่อมต่อช่วยเร่งการแก้ไขปัญหาและลดเวลาในการระบุปัญหาให้ดียิ่งขึ้น
- การป้องกันร่วมกันด้วยไฟร์วอลล์รุ่นใหม่เสมือนจริง Sangfor Athena vNGFW: DFW ใช้สถาปัตยกรรมแบบกระจายศูนย์ ทำให้สามารถกำหนดนโยบายให้มีผลบังคับใช้ทั่วทั้งแพลตฟอร์ม และควบคุมการรับส่งข้อมูลภายในเครือข่ายเสมือนได้อย่างมีประสิทธิภาพ โดยทั่วไปแล้ว Athena vNGFW จะถูกติดตั้งที่ขอบเขตเครือข่ายเพื่อการป้องกันสูงสุดจากการโจมตีจากภายนอก
- ออบเจ็กต์นโยบายที่ยืดหยุ่น: นโยบายสามารถระบุ VM, กลุ่ม VM, ป้ายกำกับ VM, ที่อยู่ IP, กลุ่ม IP และช่วง IP ได้ กลุ่ม VM และป้ายกำกับ VM สามารถใช้เป็นคุณลักษณะระบุตัวตนของแอปพลิเคชันสำหรับ VM ได้
- การป้องกันภายในและภายนอกอย่างครอบคลุม: ไฟร์วอลล์แบบกระจายจะพร้อมใช้งานเมื่อเปิดใช้งานบริการเครือข่ายเสมือน (aNET) แล้ว DFW และ Athena vNGFW ทำงานร่วมกันในการรับส่งข้อมูลทั้งทิศเหนือ-ใต้และทิศตะวันออก-ตะวันตก รวมถึงเส้นทางภายนอกและภายใน เพื่อให้การป้องกันศูนย์ข้อมูลอย่างครอบคลุม
3. การสร้างนโยบายไมโครเซกเมนต์อัจฉริยะ
สร้างกฎการแบ่งส่วนย่อยอย่างชาญฉลาดจากข้อมูลการมองเห็นปริมาณการจราจรในอดีต
ระบบ aNI รวบรวมความสัมพันธ์การเข้าถึงที่รายงานโดยดาต้าเพลน (DP) และจัดเก็บไว้ในฐานข้อมูล Druid โดยอิงตามการตั้งค่าของผู้ดูแลระบบ รวมถึงวัตถุที่ได้รับการป้องกัน วันที่ ทิศทางการป้องกัน และระดับความละเอียดของกฎ ระบบบริการไมโครเซกเมนเตชั่น (SEG) จะกรองความสัมพันธ์การเข้าถึงจากฐานข้อมูล Druid สร้างกฎ DFW และแสดงตัวอย่างกฎที่ผู้ดูแลระบบสามารถแก้ไขได้
นวัตกรรม: การตรวจสอบความถูกต้องก่อนบังคับใช้กฎการแบ่งส่วนย่อย (Microsegmentation)
aNET และระนาบข้อมูล (data plane) มีคุณสมบัติการบังคับใช้ล่วงหน้าของ DFW (DFW pre-enforcement) หลังจากที่ผู้ดูแลระบบกำหนดกฎที่สร้างขึ้นให้อยู่ในสถานะบังคับใช้ล่วงหน้าแล้ว กฎ DFW เหล่านั้นจะทำการจับคู่และบันทึกข้อมูลเท่านั้น โดยไม่บังคับใช้การกระทำที่กำหนดค่าไว้ หากคำขอตรงกับกฎการบังคับใช้ล่วงหน้าก่อน การประมวลผลจะดำเนินต่อไปยังกฎการผลิตที่ใช้งานอยู่ และทั้งกฎการบังคับใช้ล่วงหน้าที่ตรงกันและกฎที่ใช้งานอยู่จะถูกรายงานไปยัง aNI หากคำขอตรงกับกฎการผลิตที่ใช้งานอยู่ก่อน การจับคู่กฎจะสิ้นสุดลง และกฎที่ใช้งานอยู่ที่ตรงกันจะถูกรายงานไปยัง aNI
ข้อมูลที่อาจถูกปฏิเสธโดยกฎ DFW ที่ตั้งค่าไว้จะถูกเน้นให้เห็นว่าเป็นบล็อกที่ไม่พึงประสงค์ เนื่องจากกฎที่ตั้งค่าไว้ทำงานในโหมดตรวจสอบเท่านั้น การรับส่งข้อมูลในระบบจริงจึงไม่ถูกขัดจังหวะ
Sangfor นำเสนอความสามารถในการตรวจสอบก่อนการบังคับใช้ที่เป็นนวัตกรรมใหม่ สำหรับการแนะนำนโยบายอัจฉริยะ ซึ่งช่วยให้ผู้ดูแลระบบสังเกตพฤติกรรมของนโยบายและทำการปรับเปลี่ยนเพิ่มเติมก่อนการเปิดใช้งาน ป้องกันไม่ให้นโยบายที่แนะนำซึ่งยังไม่ได้รับการตรวจสอบอย่างเพียงพอส่งผลกระทบต่อบริการที่ใช้งานจริง
การแจ้งเตือนที่อาจผิดพลาด (False-Positive Alerts)
หลังจากผู้ดูแลระบบดำเนินการตรวจสอบและปรับแต่งก่อนการบังคับใช้เสร็จสิ้นแล้ว พวกเขาสามารถแปลงกฎเหล่านั้นให้เป็นกฎ DFW ที่ใช้งานได้จริง จากนั้นทราฟฟิกที่ตรงกันจะดำเนินการตามการตั้งค่า เช่น บล็อกหรืออนุญาต การแจ้งเตือนที่อาจผิดพลาดจะยังคงมีอยู่ ทำให้ผู้ดูแลระบบสามารถอนุญาตทราฟฟิกที่ถูกต้องซึ่งถูกบล็อกอย่างไม่ถูกต้องได้อย่างรวดเร็ว