Khi các tổ chức đánh giá lại môi trường VMware của mình, bảo mật ngày càng trở thành một phần quan trọng trong quyết định hiện đại hóa ảo hóa. Mục tiêu không chỉ là di chuyển khối lượng công việc, mà còn là giảm thiểu rủi ro di chuyển ngang, cải thiện khả năng hiển thị lưu lượng truy cập giữa các máy chủ và áp dụng các chính sách bảo mật có thể theo kịp hoạt động đám mây năng động.
Thách thức này ngày càng trở nên cấp bách hơn khi môi trường ứng dụng ngày càng phân tán và việc lập bản đồ các phụ thuộc kinh doanh trở nên khó khăn hơn. Các biện pháp kiểm soát biên truyền thống không thể bảo vệ hoàn toàn lưu lượng truy cập giữa các khối lượng công việc bên trong trung tâm dữ liệu, trong khi việc duy trì thủ công các quy tắc cho hàng trăm hoặc hàng nghìn máy ảo có thể tạo ra sự phức tạp trong vận hành và làm tăng nguy cơ chặn các dịch vụ hợp pháp.
Bài viết này xem xét sự phát triển của phân đoạn vi mô , lý do tại sao việc thiết kế chính sách vẫn còn khó khăn và cách Sangfor kết hợp khả năng hiển thị lưu lượng truy cập, tường lửa phân tán dựa trên định danh, đề xuất chính sách thông minh và xác thực trước khi thực thi để tăng cường bảo mật đám mây trong quá trình thay thế VMware .
PHẦN 1. Phân khúc vi mô và các phương pháp đề xuất chính sách
1. Mô hình triển khai phân đoạn vi mô
Mô hình ảo hóa gốc
Nền tảng ảo hóa (hypervisor) cung cấp khả năng bảo vệ giữa các máy ảo như một tính năng tích hợp sẵn. Mô hình này mang lại sự linh hoạt, khả năng mở rộng và tích hợp chặt chẽ với mạng, bảo mật và quản lý máy ảo.
Mô hình tập trung vào phần cứng
Các thiết bị bảo mật vật lý hoặc thiết bị chuyển mạch sử dụng API của nền tảng đám mây để bảo vệ lưu lượng truy cập đám mây. Mô hình này có thể phù hợp với các đám mây riêng tương đối tĩnh nhưng kém hiệu quả hơn đối với các môi trường lai năng động với khối lượng công việc di động hoặc tạm thời và có thể tạo ra các điểm nghẽn lưu lượng.
Mô hình dựa trên tác nhân
Các nhà cung cấp giải pháp bảo mật hoạt động độc lập với phần cứng và hypervisor, thường yêu cầu một agent trong mỗi máy ảo hoặc tích hợp với nhiều hypervisor. Điều này có thể hỗ trợ các tác vụ di động, nhưng việc triển khai và vận hành chính sách có thể trở nên phức tạp ở quy mô lớn.
Do đó, Sangfor tích hợp khả năng tường lửa phân tán và phân đoạn vi mô của mình trực tiếp vào nền tảng ảo hóa.
2. Tại sao các quy tắc phân đoạn nhỏ lại khó quản lý
Phân đoạn vi mô đòi hỏi các chính sách cho từng máy ảo và loại ứng dụng riêng lẻ, cùng với việc cập nhật liên tục. Các ứng dụng hiện có và ứng dụng mới có thể có các phụ thuộc phức tạp theo hướng đông-tây và bắc-nam, và chủ sở hữu các ứng dụng cũ có thể không còn khả dụng. Việc bỏ sót một luồng hợp lệ có thể khiến một quy tắc mới làm gián đoạn quá trình truy cập bình thường.
Các máy ảo cũng được tạo, xóa, dừng, khởi động và di chuyển thường xuyên. Địa chỉ IP, mã định danh khối lượng công việc và phiên bản ứng dụng thay đổi, đòi hỏi các chính sách bảo mật phải được cập nhật liên tục.
3. Các phương pháp đề xuất chính sách phân khúc vi mô
Một số sản phẩm sử dụng máy học để phân tích lưu lượng truy cập và bối cảnh khối lượng công việc trong quá khứ, tự động tạo nhóm, nhãn và các chính sách được đề xuất. Mặc dù mạnh mẽ, việc liên tục tạo ra các nhóm và nhãn mới có thể làm tăng độ phức tạp trong quản lý.
Sangfor sử dụng các nhãn VM hiện có, nhóm VM hoặc các khối lượng công việc đã chọn để xác định phạm vi chính sách, sau đó suy ra các quy tắc DFW được đề xuất từ các luồng lưu lượng truy cập lịch sử đã quan sát được. Điều này giúp bảo toàn cấu trúc khối lượng công việc hiện có của khách hàng đồng thời giảm nhu cầu tạo thêm các nhãn được tạo tự động.
PHẦN 2. Chi tiết về phân đoạn vi mô Sangfor
1. Trực quan hóa lưu lượng mạng và quyền truy cập
Bộ thu thập dữ liệu trực quan hóa lưu lượng mạng và truy cập gửi lưu lượng đến aNI (Network Insights) thông qua một đường dẫn ngoài băng tần. aNI phân tích lưu lượng đã thu thập và lưu trữ kết quả trong cơ sở dữ liệu aNI để quản trị viên truy vấn.
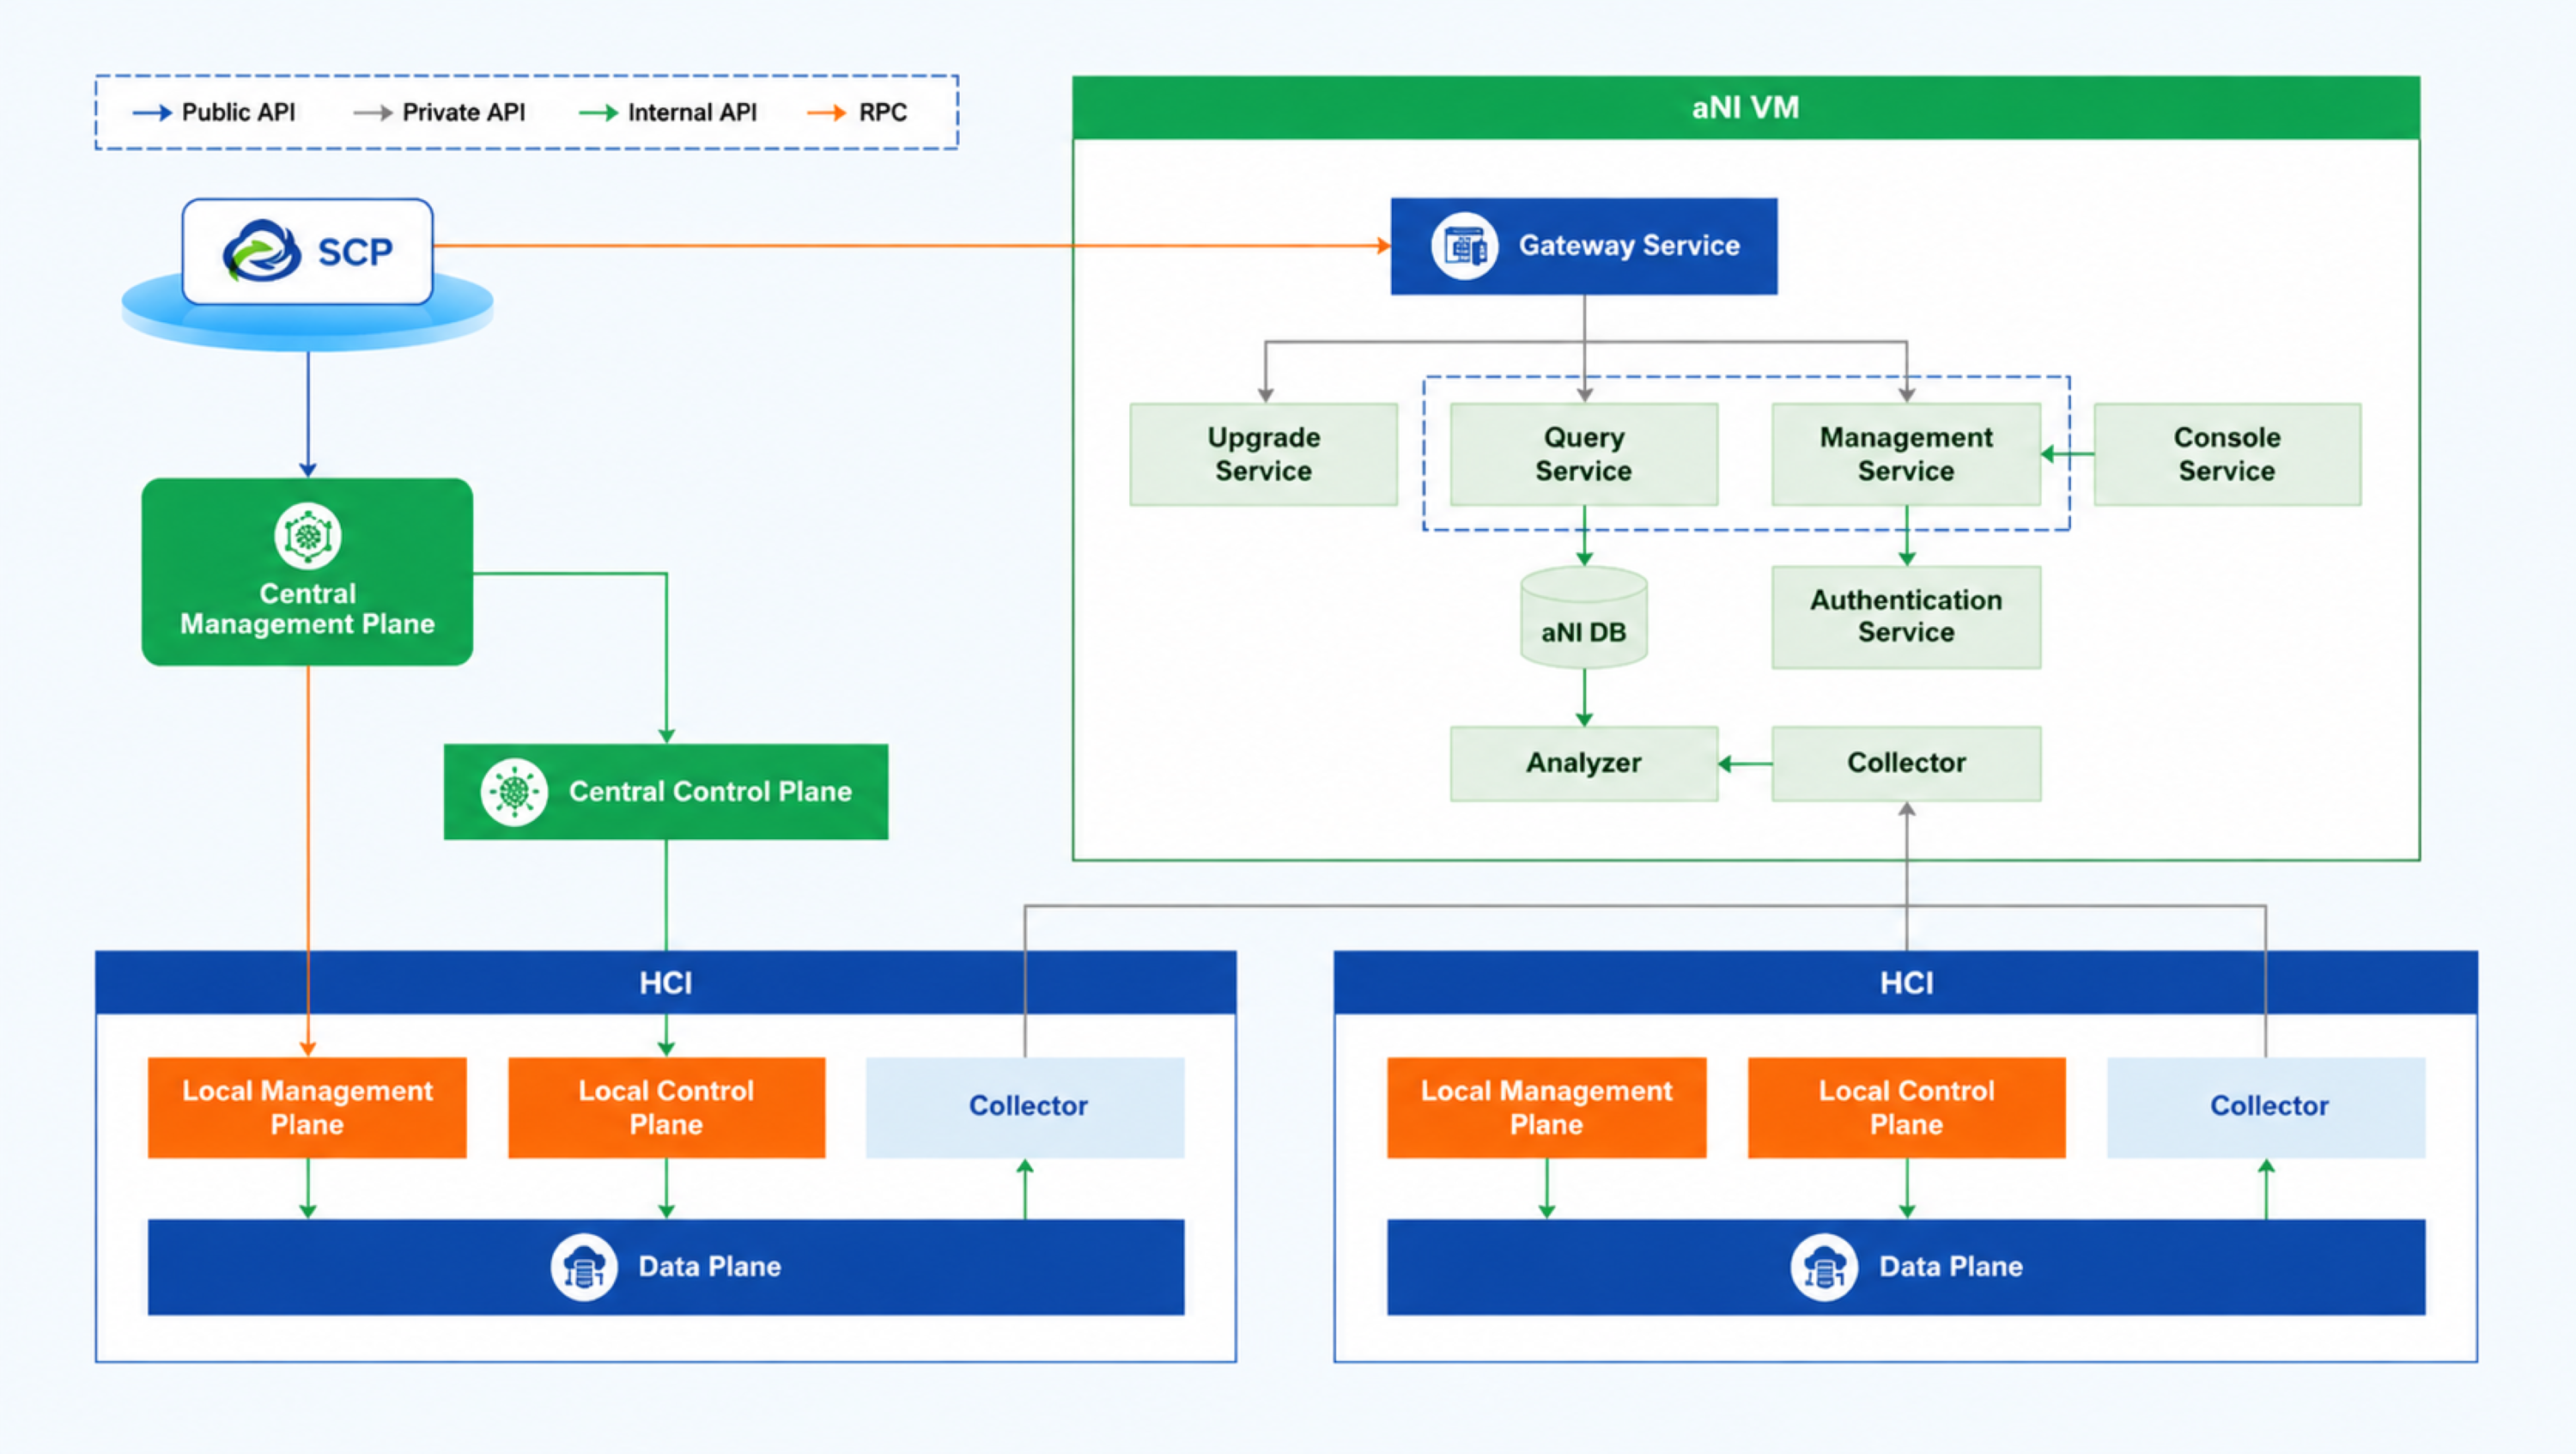
Hình 1. Kiến trúc logic của hệ thống trực quan hóa lưu lượng mạng và truy cập Sangfor.
Các khả năng cụ thể bao gồm:
- Xác thực mục đích của quy tắc tường lửa để xác định xem lưu lượng truy cập có tuân thủ chính sách hay không, nhanh chóng cô lập lưu lượng truy cập bất thường và giúp quản trị viên cấu hình chính sách truy cập hiệu quả hơn.
- Công cụ trực quan hóa lưu lượng truy cập nghiệp vụ và các mối quan hệ truy cập giúp quản trị viên tối ưu hóa cấu trúc ứng dụng.
- Xác định phạm vi ảnh hưởng của cuộc tấn công, cho phép các quản trị viên nhanh chóng cô lập tập hợp nhỏ nhất các khối lượng công việc bị ảnh hưởng cần thiết.
- Các truy vấn chi tiết truy cập lịch sử giúp quản trị viên phân tích mối quan hệ truy cập cho các ứng dụng cụ thể, nhanh chóng xác định vấn đề và cải thiện hiệu quả hoạt động.
- Xuất dữ liệu chi tiết về quyền truy cập trước đây để phân tích và xử lý thống kê trên các nền tảng phân tích nội bộ.
- Lấy mẫu 100% lưu lượng truy cập doanh nghiệp với hầu như không làm giảm hiệu suất chuyển tiếp mạng trong phạm vi triển khai được hỗ trợ, đảm bảo không bỏ sót lưu lượng truy cập và các mối quan hệ truy cập.
Việc trực quan hóa lưu lượng giao thông và khả năng tiếp cận mang lại những lợi ích sau:
- Dữ liệu về mối quan hệ truy cập được xuất thông qua một đường dẫn ngoài băng tần, hỗ trợ các kịch bản xử lý đồng thời và thông lượng cao với tác động tối thiểu đến hiệu suất chuyển tiếp mạng.
- Cơ sở dữ liệu aNI sử dụng cơ sở dữ liệu chuỗi thời gian để lưu trữ dữ liệu phân tích. Nó hỗ trợ tổng hợp và nén dữ liệu, giảm dung lượng lưu trữ và yêu cầu hiệu năng. Nó cũng hỗ trợ các truy vấn mở rộng trên phạm vi 30 ngày, thu thập dữ liệu thời gian thực, tổng hợp và phân tích nhanh chóng, và phản hồi giao diện trong vòng ba giây.
2. Phân đoạn vi mô dựa trên định danh (Tường lửa phân tán)
Nền tảng đám mây Sangfor cung cấp tường lửa phân tán (DFW) mở rộng bảo mật từ ranh giới trung tâm dữ liệu đến lõi cơ sở hạ tầng. Nó cho phép phân đoạn vi mô giữa các máy ảo và cung cấp khả năng bảo vệ từ Lớp 3 đến Lớp 4 cho lưu lượng truy cập nội bộ trung tâm dữ liệu, giảm thiểu tác động tiềm tàng của các cuộc tấn công bên trong trung tâm dữ liệu.
- Bảo vệ toàn diện cho tất cả các máy ảo: Chức năng bảo vệ có thể được cấu hình trên bất kỳ cổng chuyển mạch phân tán nào để kiểm soát quyền truy cập. Lưu lượng truy cập vào và ra khỏi vùng nền tảng có thể được bảo vệ để thực hiện phân đoạn vi mô, và các chính sách sẽ theo các máy ảo khi vị trí hoạt động của chúng thay đổi.
- Kích hoạt chính sách nhanh chóng: Nền tảng đám mây Sangfor có thể triển khai tường lửa phân tán trực tiếp mà không yêu cầu người dùng cài đặt plugin. Kiến trúc đơn giản, thiết kế chính sách trực quan giúp đơn giản hóa thao tác và tích hợp với tính năng phát hiện kết nối giúp tăng tốc quá trình khắc phục sự cố và rút ngắn thời gian xác định vị trí vấn đề.
- Kiến trúc mạng và khắc phục sự cố được đơn giản hóa: Tường lửa phân tán được cung cấp sẵn bởi nền tảng. Kết hợp với thiết kế chính sách trực quan, kiến trúc này đơn giản và dễ vận hành. Chế độ BYPASS và hiển thị nhật ký chặn giúp quản trị viên nhanh chóng xác minh hiệu quả của quy tắc. Phát hiện kết nối giúp tăng tốc quá trình khắc phục sự cố và giảm thời gian xác định vị trí vấn đề.
- Bảo vệ kết hợp với tường lửa thế hệ tiếp theo ảo Sangfor Athena vNGFW: DFW sử dụng kiến trúc phân tán, cho phép các chính sách có hiệu lực trên toàn nền tảng và kiểm soát lưu lượng truy cập bên trong các mạng ảo. Athena vNGFW thường được triển khai ở vùng biên để cung cấp khả năng bảo vệ tối đa chống lại các cuộc tấn công từ lưu lượng truy cập bên ngoài.
- Các đối tượng chính sách linh hoạt: Chính sách có thể chỉ định máy ảo (VM), nhóm VM, nhãn VM, địa chỉ IP, nhóm IP và phạm vi IP. Nhóm VM và nhãn VM có thể đóng vai trò là thuộc tính nhận dạng ứng dụng cho VM.
- Bảo vệ toàn diện từ bên trong và bên ngoài: Tường lửa phân tán (DFW) khả dụng ngay khi dịch vụ mạng ảo (aNET) được kích hoạt. DFW và Athena vNGFW hoạt động cùng nhau trên các luồng dữ liệu bắc-nam và đông-tây, cũng như trên các đường dẫn bên ngoài và bên trong, để cung cấp khả năng bảo vệ toàn diện cho trung tâm dữ liệu.
3. Tạo chính sách phân đoạn vi mô thông minh
Tạo ra các quy tắc phân đoạn nhỏ một cách thông minh dựa trên dữ liệu lịch sử về lưu lượng giao thông và khả năng quan sát.
Hệ thống aNI thu thập các mối quan hệ truy cập được báo cáo bởi mặt phẳng dữ liệu (DP) và lưu trữ chúng trong cơ sở dữ liệu Druid. Dựa trên các thiết lập của quản trị viên, bao gồm đối tượng được bảo vệ, ngày tháng, hướng bảo vệ và độ chi tiết của quy tắc, dịch vụ phân đoạn vi mô (SEG) lọc các mối quan hệ truy cập từ cơ sở dữ liệu Druid, tạo ra các quy tắc DFW và cung cấp bản xem trước quy tắc mà quản trị viên có thể chỉnh sửa.
Đổi mới: Xác thực trước khi thực thi đối với các quy tắc phân đoạn vi mô
aNET và mặt phẳng dữ liệu cung cấp khả năng thực thi trước DFW. Sau khi quản trị viên đưa các quy tắc được tạo vào chế độ thực thi trước, các quy tắc DFW đó chỉ thực hiện việc khớp và ghi nhật ký, mà không thực thi hành động đã cấu hình. Nếu yêu cầu khớp với một quy tắc thực thi trước, quá trình xử lý sẽ tiếp tục với các quy tắc sản xuất đang hoạt động, và cả quy tắc thực thi trước khớp và quy tắc đang hoạt động đều được báo cáo cho aNI. Nếu yêu cầu khớp với một quy tắc sản xuất đang hoạt động trước, quá trình khớp quy tắc kết thúc và quy tắc đang hoạt động khớp được báo cáo cho aNI.
Các luồng dữ liệu bị từ chối bởi các quy tắc DFW được thiết lập sẵn sẽ được đánh dấu là các khối tiềm ẩn không mong muốn. Vì các quy tắc được thiết lập sẵn hoạt động ở chế độ chỉ giám sát, nên lưu lượng truy cập sản xuất không bị gián đoạn.
Sangfor cung cấp khả năng tiền thực thi tiên tiến cho các đề xuất chính sách thông minh. Điều này giúp các quản trị viên quan sát hành vi của chính sách và thực hiện các điều chỉnh bổ sung trước khi kích hoạt, ngăn chặn các chính sách được đề xuất chưa được xác thực đầy đủ ảnh hưởng đến các dịch vụ sản xuất.
Cảnh báo sai tiềm ẩn
Sau khi quản trị viên hoàn tất quá trình quan sát và điều chỉnh trước khi thực thi, họ có thể chuyển đổi các quy tắc thành quy tắc DFW hoạt động. Lưu lượng truy cập phù hợp sau đó sẽ tuân theo hành động đã được cấu hình, chẳng hạn như chặn hoặc cho phép. Các thông báo về lỗi chặn nhầm vẫn khả dụng, cho phép quản trị viên nhanh chóng cho phép lưu lượng truy cập hợp lệ đã bị chặn sai.