Riassumi questo articolo di notizie con l'intelligenza artificiale:
 Chiedi a ChatGPT
 Chiedi a Grok
 Chiedi a Perplexity
 Chiedi a Claude
 Chiedi a Google AI
Con il riesame degli ambienti VMware da parte delle organizzazioni, la sicurezza sta diventando un elemento sempre più centrale nelle decisioni legate alla modernizzazione della virtualizzazione. L'obiettivo non è soltanto migrare i workload, ma anche ridurre il rischio di movimenti laterali, migliorare la visibilità sul traffico est-ovest e applicare policy di sicurezza in grado di adattarsi al ritmo delle moderne operazioni cloud.
Questa sfida è sempre più urgente man mano che gli ambienti applicativi diventano più distribuiti e le dipendenze tra le applicazioni risultano più difficili da mappare. I tradizionali controlli perimetrali non sono sufficienti a proteggere il traffico tra i workload all'interno del data center, mentre la gestione manuale delle regole per centinaia o migliaia di macchine virtuali può aumentare la complessità operativa e il rischio di bloccare servizi legittimi.
Questo articolo analizza l'evoluzione della microsegmentazione, spiega perché la progettazione delle policy rimane una sfida e illustra come Sangfor combini visibilità del traffico, firewall distribuito basato sull'identità, raccomandazioni intelligenti per le policy e validazione preventiva prima dell'applicazione delle regole per rafforzare la sicurezza del cloud durante la sostituzione di VMware.
PARTE 1. Microsegmentazione e raccomandazioni per le policy
1. Modelli di implementazione della microsegmentazione
Modello nativo della piattaforma di virtualizzazione
L'hypervisor o la piattaforma di virtualizzazione fornisce la protezione tra le VM come funzionalità nativa. Questo modello garantisce flessibilità, scalabilità e una stretta integrazione con networking, sicurezza e gestione delle macchine virtuali.
Modello hardware-centrico
Gli appliance fisici di sicurezza o di switching utilizzano le API della piattaforma cloud per proteggere il traffico cloud. Questo approccio può essere adatto a cloud privati relativamente statici, ma risulta meno efficace negli ambienti ibridi dinamici, caratterizzati da workload mobili o temporanei, e può introdurre colli di bottiglia nel traffico.
Modello basato su agent
I fornitori di soluzioni di sicurezza operano indipendentemente dall'hardware e dall'hypervisor, richiedendo generalmente l'installazione di un agent su ogni VM oppure l'integrazione con più hypervisor. Questo modello supporta i workload mobili, ma la distribuzione e la gestione delle policy possono diventare complesse su larga scala.
Per questo motivo, Sangfor implementa le proprie funzionalità di firewall distribuito e microsegmentazione direttamente all'interno della piattaforma di virtualizzazione.
2. Perché le regole di microsegmentazione sono difficili da gestire
La microsegmentazione richiede policy specifiche per le singole VM e per le diverse tipologie di applicazioni, oltre a continui aggiornamenti. Le applicazioni esistenti e quelle di nuova introduzione possono presentare dipendenze complesse sia sul traffico est-ovest sia su quello nord-sud, mentre i responsabili delle applicazioni legacy potrebbero non essere più disponibili. La mancata identificazione di un flusso di traffico legittimo può causare l'interruzione dell'accesso ai servizi quando viene applicata una nuova regola.
Inoltre, le VM vengono create, eliminate, arrestate, avviate e migrate con frequenza. Indirizzi IP, identificativi dei workload e versioni delle applicazioni cambiano continuamente, rendendo necessario l'aggiornamento costante delle policy di sicurezza.
3. Raccomandazioni per le policy di microsegmentazione
Alcuni prodotti utilizzano algoritmi di machine learning per analizzare il traffico storico e il contesto dei workload, creando automaticamente gruppi, etichette (label) e policy consigliate. Sebbene questo approccio sia molto potente, la continua generazione di nuovi gruppi e label può aumentare la complessità della gestione.
Sangfor utilizza invece le label delle VM già esistenti, i gruppi di VM oppure workload selezionati per definire l'ambito delle policy e ricava le regole consigliate del Distributed Firewall (DFW) dai flussi di traffico storici osservati. In questo modo viene preservata l'organizzazione dei workload già adottata dal cliente, riducendo al contempo la necessità di creare ulteriori label generate automaticamente.
PARTE 2. La microsegmentazione di Sangfor nel dettaglio
1. Visualizzazione del traffico di rete e degli accessi
Il collector per la visualizzazione del traffico di rete e degli accessi invia il traffico ad aNI (Network Insights) attraverso un percorso out-of-band. aNI analizza il traffico raccolto e memorizza i risultati nel database aNI, rendendoli disponibili per le query degli amministratori.
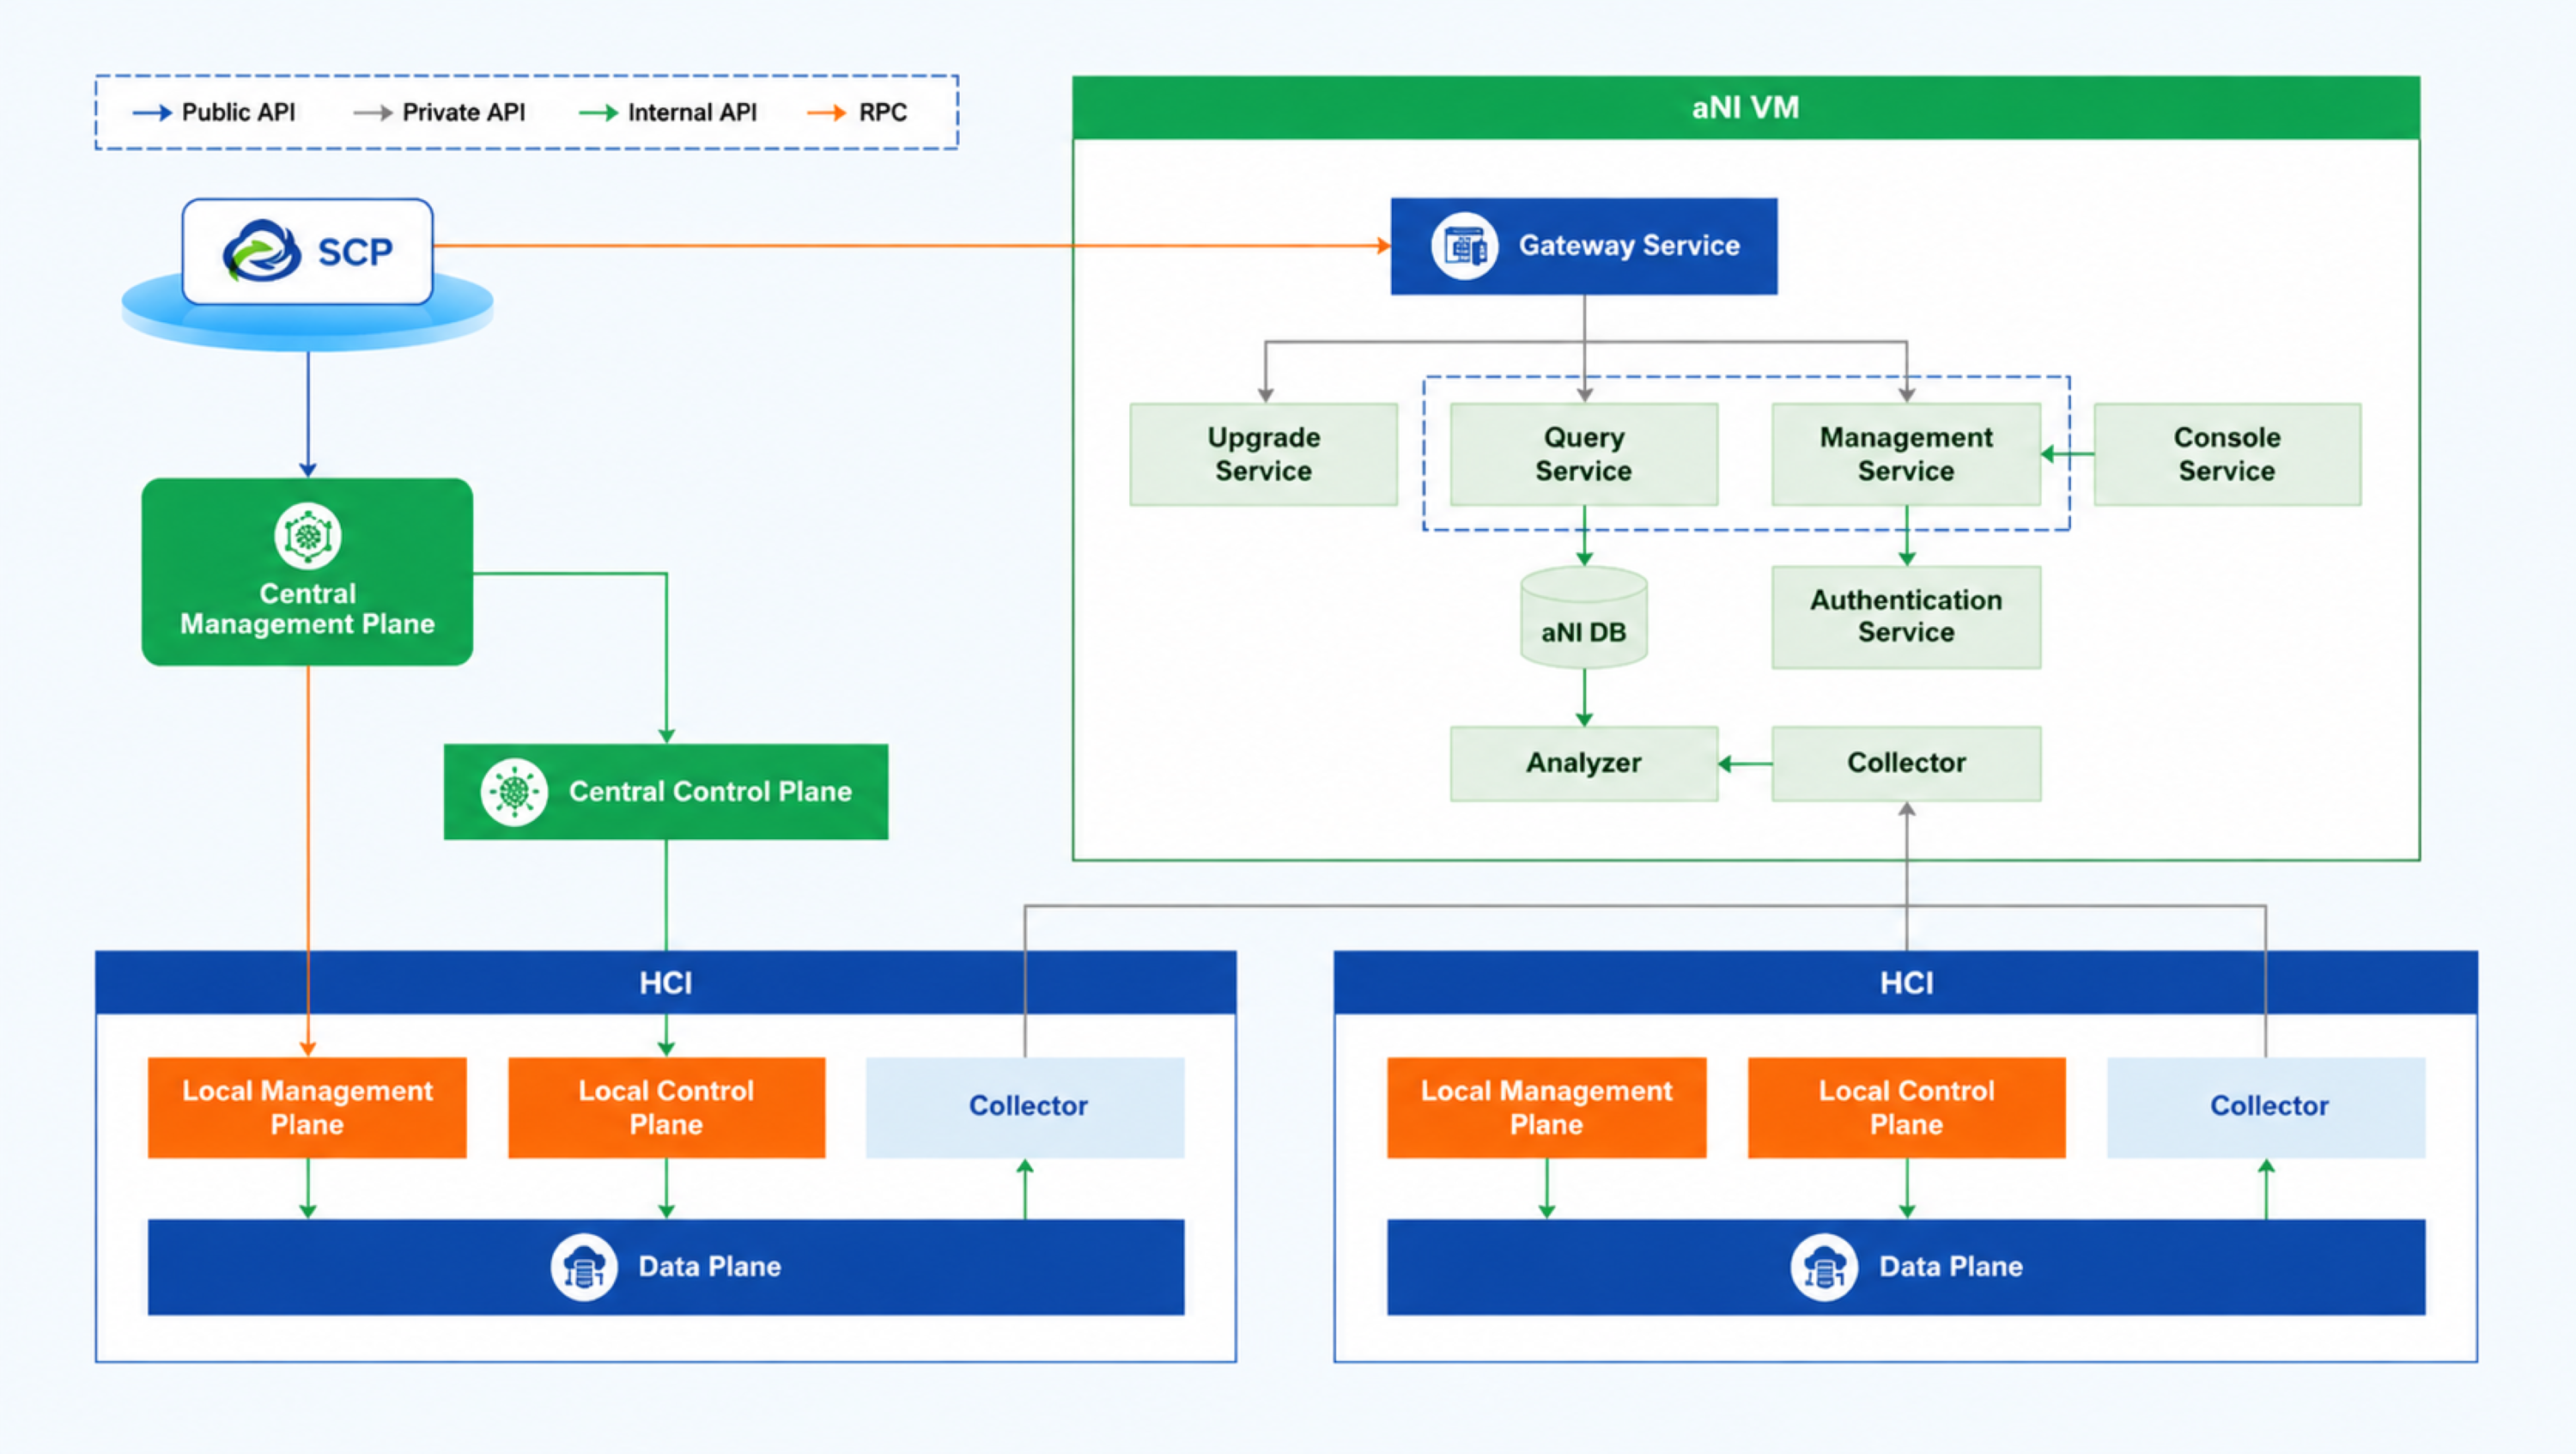
Figura 1. Architettura logica della visualizzazione del traffico di rete e degli accessi di Sangfor.
Le funzionalità specifiche includono:
- Validazione dell'intento delle regole firewall per determinare se il traffico di accesso è conforme alle policy, isolare rapidamente il traffico anomalo e aiutare gli amministratori a configurare le policy di accesso in modo più efficace.
- Visualizzazione del traffico di accesso delle applicazioni e delle relative relazioni di accesso, per aiutare gli amministratori a ottimizzare la topologia applicativa.
- Identificazione del blast radius di un attacco, consentendo agli amministratori di isolare rapidamente il più piccolo insieme necessario di workload interessati.
- Query sui dettagli storici degli accessi per aiutare gli amministratori ad analizzare le relazioni di accesso di applicazioni specifiche, individuare più rapidamente i problemi e migliorare l'efficienza operativa.
- Esportazione dei dettagli storici degli accessi per attività di analisi ed elaborazione statistica sulle piattaforme di analytics interne.
- Campionamento del 100% del traffico di accesso delle applicazioni, praticamente senza perdita di prestazioni nel forwarding di rete entro la scala di deployment supportata, assicurando che il traffico e le relazioni di accesso non vengano tralasciati.
La visualizzazione del traffico e degli accessi offre i seguenti vantaggi:
- I dati relativi alle relazioni di accesso vengono esportati attraverso un percorso out-of-band, supportando scenari ad alta concorrenza e throughput elevato con un impatto minimo sulle prestazioni di forwarding della rete.
- Il database aNI utilizza un database time-series per archiviare i dati analitici. Supporta l'aggregazione e la compressione dei dati, riducendo i requisiti di capacità di storage e di performance. Supporta inoltre query estese su un periodo di 30 giorni, acquisizione dei dati in tempo reale, aggregazione e analisi rapide e tempi di risposta dell'interfaccia entro tre secondi.
2. Microsegmentazione basata sull'identità (Distributed Firewall)
Sangfor Cloud Platform fornisce un Distributed Firewall (DFW) che estende la sicurezza dal perimetro del data center fino al cuore dell'infrastruttura. Consente la microsegmentazione tra macchine virtuali e fornisce una protezione Layer 3-Layer 4 per il traffico interno al data center, riducendo il potenziale impatto degli attacchi all'interno del data center.
Protezione completa per tutte le VM: la protezione può essere configurata su qualsiasi porta dello switch distribuito per controllare gli accessi. Il traffico in entrata e in uscita da una zona della piattaforma può essere protetto per implementare la microsegmentazione e le policy seguono le VM quando cambia la loro posizione di esecuzione.
Attivazione rapida delle policy: Sangfor Cloud Platform può implementare direttamente il Distributed Firewall senza richiedere agli utenti l'installazione di plug-in. L'architettura è semplice, la progettazione visuale delle policy semplifica le operazioni e l'integrazione con il rilevamento della connettività accelera il troubleshooting e riduce i tempi necessari per individuare i problemi.
Architettura di rete e troubleshooting semplificati: il Distributed Firewall è fornito nativamente dalla piattaforma. In combinazione con la progettazione visuale delle policy, offre un'architettura semplice e facile da gestire. La modalità BYPASS e la visualizzazione dei log dei blocchi aiutano gli amministratori a verificare rapidamente l'efficacia delle regole. Il rilevamento della connettività accelera ulteriormente il troubleshooting e riduce i tempi necessari per individuare i problemi.
Protezione congiunta con Sangfor virtual Next-Generation Firewall vNGFW: il DFW utilizza un'architettura distribuita, consentendo alle policy di essere applicate sull'intera piattaforma e di controllare comunemente il traffico all'interno delle reti virtuali. Athena vNGFW viene generalmente implementato sul perimetro per fornire la massima protezione contro gli attacchi provenienti dal traffico esterno.
Oggetti di policy flessibili: le policy possono specificare VM, gruppi di VM, label delle VM, indirizzi IP, gruppi di IP e intervalli di indirizzi IP. I gruppi di VM e le label delle VM possono essere utilizzati come attributi di identità applicativa delle macchine virtuali.
Protezione completa interna ed esterna: il Distributed Firewall è disponibile una volta abilitato il servizio di rete virtuale (aNET). DFW e Athan vNGFW operano congiuntamente sul traffico nord-sud ed est-ovest e sui percorsi esterni e interni, fornendo una protezione completa del data center.
3. Generazione intelligente delle policy di microsegmentazione
Generazione intelligente delle regole di microsegmentazione a partire dai dati storici di visibilità del traffico
aNI raccoglie le relazioni di accesso segnalate dal data plane (DP) e le memorizza nel database Druid. Sulla base delle impostazioni definite dall'amministratore, tra cui l'oggetto protetto, la data, la direzione della protezione e la granularità delle regole, il servizio di microsegmentazione (SEG) filtra le relazioni di accesso dal database Druid, genera le regole DFW e fornisce un'anteprima delle regole che gli amministratori possono modificare.
Innovazione: validazione preventiva delle regole di microsegmentazione prima dell'applicazione
aNET e il data plane forniscono funzionalità di pre-enforcement del DFW. Dopo che gli amministratori inseriscono le regole generate in modalità pre-enforcement, tali regole DFW eseguono esclusivamente il matching e il logging, senza applicare l'azione configurata. Se una richiesta corrisponde prima a una regola in pre-enforcement, l'elaborazione prosegue con le regole di produzione attive e sia la regola in pre-enforcement corrispondente sia la regola attiva vengono segnalate ad aNI. Se invece la richiesta corrisponde prima a una regola di produzione attiva, il matching delle regole termina e la regola attiva corrispondente viene segnalata ad aNI.
I flussi che verrebbero negati dalle regole DFW in fase di staging vengono evidenziati come potenziali blocchi involontari. Poiché le regole in staging operano esclusivamente in modalità di monitoraggio, il traffico di produzione non viene interrotto.
Sangfor offre un'innovativa funzionalità di pre-enforcement per le raccomandazioni intelligenti delle policy. Questa consente agli amministratori di osservare il comportamento delle policy e apportare ulteriori modifiche prima dell'attivazione, evitando che policy raccomandate non sufficientemente validate possano influire sui servizi di produzione.
Avvisi relativi a potenziali falsi positivi
Dopo aver completato il processo di osservazione e modifica in modalità pre-enforcement, gli amministratori possono convertire le regole in regole DFW attive. Il traffico corrispondente segue quindi l'azione configurata, ad esempio blocco o autorizzazione. Le notifiche relative a potenziali falsi positivi rimangono disponibili, consentendo agli amministratori di autorizzare rapidamente il traffico legittimo che è stato bloccato erroneamente.