Seiring organisasi mengevaluasi kembali lingkungan VMware mereka, keamanan semakin menjadi bagian dari keputusan modernisasi virtualisasi. Tujuannya bukan hanya untuk memigrasikan beban kerja, tetapi juga untuk mengurangi risiko pergerakan lateral, meningkatkan visibilitas terhadap lalu lintas timur-barat, dan menerapkan kebijakan keamanan yang dapat mengikuti perkembangan operasi cloud yang dinamis.
Tantangan ini menjadi semakin mendesak seiring dengan semakin terdistribusinya lingkungan aplikasi dan semakin sulitnya memetakan ketergantungan bisnis. Kontrol perimeter tradisional tidak dapat sepenuhnya melindungi lalu lintas antar beban kerja di dalam pusat data, sementara pemeliharaan aturan secara manual untuk ratusan atau ribuan VM dapat menciptakan kompleksitas operasional dan meningkatkan risiko pemblokiran layanan yang sah.
Artikel ini mengkaji bagaimana mikrosegmentasi telah berevolusi, mengapa desain kebijakan tetap sulit, dan bagaimana Sangfor menggabungkan visibilitas lalu lintas, firewall terdistribusi berbasis identitas, rekomendasi kebijakan cerdas, dan validasi pra-penegakan untuk memperkuat keamanan cloud selama penggantian VMware.
BAGIAN 1. Mikrosegmentasi dan Pendekatan Rekomendasi Kebijakan
1. Model Implementasi Mikrosegmentasi
Model Asli Virtualisasi
Hypervisor atau platform virtualisasi menyediakan perlindungan antar VM sebagai kemampuan bawaan. Model ini menawarkan fleksibilitas, skalabilitas, dan integrasi erat dengan jaringan, keamanan, dan manajemen VM.
Model Berbasis Perangkat Keras
Perangkat keamanan fisik atau perangkat switching menggunakan API platform cloud untuk melindungi lalu lintas cloud. Model ini cocok untuk cloud privat yang relatif statis tetapi kurang efektif untuk lingkungan hybrid dinamis dengan beban kerja seluler atau sementara dan dapat menimbulkan hambatan lalu lintas.
Model Berbasis Agen
Vendor keamanan beroperasi secara independen dari perangkat keras dan hypervisor, biasanya memerlukan agen di setiap VM atau integrasi dengan beberapa hypervisor. Hal ini dapat mendukung beban kerja seluler, tetapi penerapan dan operasi kebijakan dapat menjadi kompleks dalam skala besar.
Oleh karena itu, Sangfor mengimplementasikan kemampuan firewall terdistribusi dan mikrosegmentasi secara native di dalam platform virtualisasi.
2. Mengapa Aturan Mikrosegmentasi Sulit Dikelola
Mikrosegmentasi memerlukan kebijakan untuk setiap VM dan jenis aplikasi, beserta pembaruan berkelanjutan. Aplikasi yang ada dan yang baru mungkin memiliki ketergantungan timur-barat dan utara-selatan yang kompleks, dan pemilik aplikasi lama mungkin sudah tidak tersedia lagi. Hilangnya alur yang sah dapat menyebabkan aturan baru mengganggu akses normal.
Mesin virtual (VM) juga sering dibuat, dihapus, dihentikan, dimulai, dan dimigrasikan. Alamat IP, pengenal beban kerja, dan versi aplikasi berubah, sehingga kebijakan keamanan perlu diperbarui secara terus-menerus.
3. Pendekatan Rekomendasi Kebijakan Mikrosegmentasi
Beberapa produk menggunakan pembelajaran mesin untuk menganalisis lalu lintas historis dan konteks beban kerja, secara otomatis membuat grup, label, dan kebijakan yang direkomendasikan. Meskipun ampuh, pembuatan grup dan label baru secara berulang dapat meningkatkan kompleksitas manajemen.
Sangfor menggunakan label VM, grup VM, atau beban kerja terpilih yang sudah ada untuk menentukan cakupan kebijakan, lalu menurunkan aturan DFW yang direkomendasikan dari aliran lalu lintas historis yang diamati. Hal ini mempertahankan organisasi beban kerja pelanggan yang sudah ada sekaligus mengurangi kebutuhan untuk membuat label tambahan yang dihasilkan secara otomatis.
BAGIAN 2. Segmentasi Mikro Sangfor Secara Detail
1. Visualisasi Lalu Lintas dan Akses Jaringan
Pengumpul lalu lintas jaringan dan visualisasi akses mengirimkan lalu lintas ke aNI (Network Insights) melalui jalur out-of-band. aNI menganalisis lalu lintas yang dikumpulkan dan menyimpan hasilnya dalam basis data aNI untuk kueri administrator.
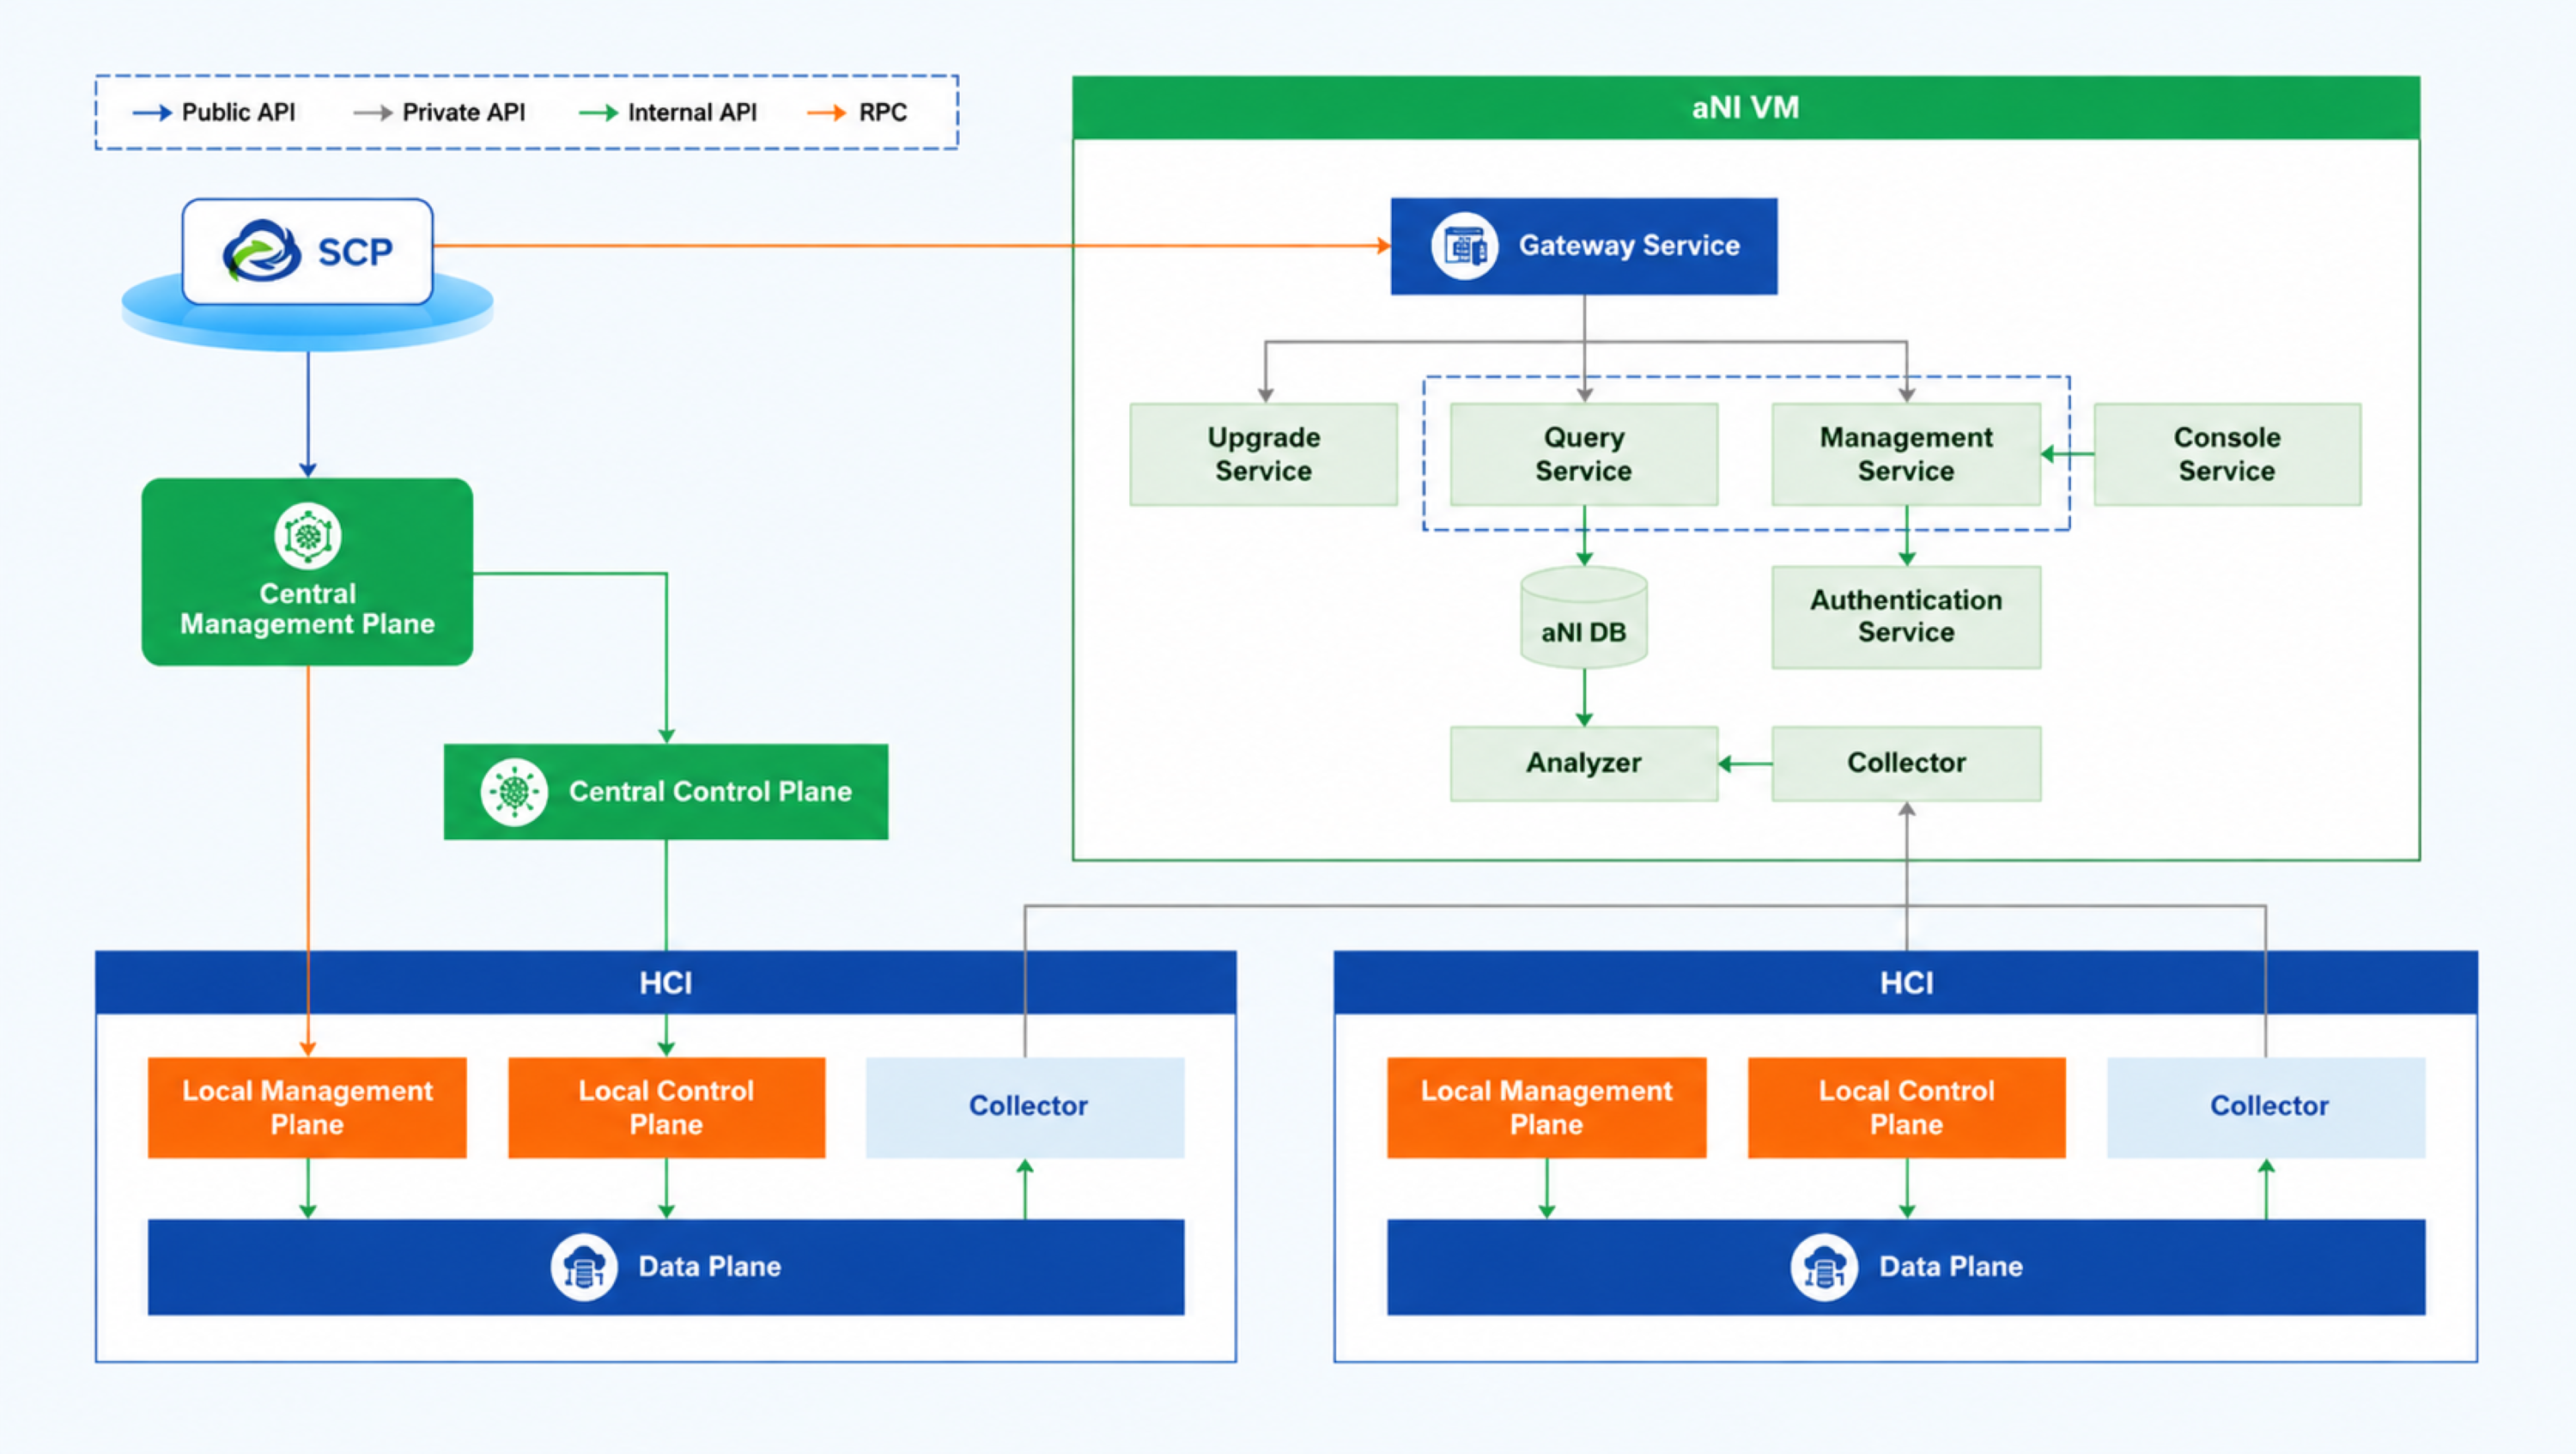
Gambar 1. Arsitektur logis visualisasi lalu lintas dan akses jaringan Sangfor.
Kemampuan spesifik meliputi:
- Validasi tujuan aturan firewall untuk menentukan apakah lalu lintas akses sesuai dengan kebijakan, dengan cepat mengisolasi lalu lintas abnormal, dan membantu administrator mengkonfigurasi kebijakan akses secara lebih efektif.
- Visualisasi lalu lintas akses bisnis dan hubungan akses untuk membantu administrator mengoptimalkan topologi aplikasi.
- Identifikasi radius dampak serangan, memungkinkan administrator untuk dengan cepat mengisolasi sejumlah kecil beban kerja yang terpengaruh.
- Kueri detail akses historis untuk membantu administrator menganalisis hubungan akses untuk aplikasi tertentu, menemukan masalah lebih cepat, dan meningkatkan efisiensi operasional.
- Ekspor detail akses historis untuk analisis dan pemrosesan statistik pada platform analitik internal.
- Pengambilan sampel 100% dari lalu lintas akses bisnis dengan hampir tanpa kehilangan kinerja penerusan jaringan dalam skala penerapan yang didukung, memastikan bahwa lalu lintas akses dan hubungan akses tidak terlewatkan.
Visualisasi lalu lintas dan akses memberikan keuntungan sebagai berikut:
- Data hubungan akses diekspor melalui jalur di luar jalur utama, mendukung skenario konkurensi tinggi dan throughput tinggi dengan dampak minimal pada kinerja penerusan jaringan.
- Basis data aNI menggunakan basis data deret waktu untuk menyimpan data analitik. Basis data ini mendukung agregasi dan kompresi data, mengurangi kapasitas penyimpanan dan kebutuhan kinerja. Basis data ini juga mendukung kueri luas hingga 30 hari, penyerapan data secara real-time, agregasi dan analisis cepat, serta respons antarmuka dalam waktu tiga detik.
2. Mikrosegmentasi Berbasis Identitas (Firewall Terdistribusi)
Sangfor Cloud Platform menyediakan firewall terdistribusi (DFW) yang memperluas keamanan dari perimeter pusat data ke inti infrastruktur. DFW memungkinkan mikrosegmentasi antar mesin virtual dan menyediakan perlindungan Layer 3 hingga Layer 4 untuk lalu lintas internal pusat data, mengurangi potensi dampak serangan di dalam pusat data.
- Perlindungan komprehensif untuk semua VM: Perlindungan dapat dikonfigurasi pada port switch terdistribusi mana pun untuk mengontrol akses. Lalu lintas yang masuk dan keluar dari zona platform dapat dilindungi untuk menerapkan mikrosegmentasi, dan kebijakan mengikuti VM ketika lokasi runtime-nya berubah.
- Aktivasi kebijakan yang cepat: Sangfor Cloud Platform dapat menerapkan firewall terdistribusi secara langsung tanpa mengharuskan pengguna untuk menginstal plug-in. Arsitekturnya sederhana, desain kebijakan visual menyederhanakan pengoperasian, dan integrasi dengan deteksi konektivitas mempercepat pemecahan masalah dan mempersingkat waktu pencarian masalah.
- Arsitektur jaringan dan pemecahan masalah yang disederhanakan: Firewall terdistribusi disediakan secara bawaan oleh platform. Dikombinasikan dengan desain kebijakan visual, arsitekturnya sederhana dan mudah dioperasikan. Mode BYPASS dan tampilan log pemblokiran membantu administrator memverifikasi efektivitas aturan dengan cepat. Deteksi konektivitas semakin mempercepat pemecahan masalah dan mengurangi waktu pencarian masalah.
- Perlindungan bersama dengan Sangfor Virtual Next-Generation Firewall Athena vNGFW: DFW menggunakan arsitektur terdistribusi, memungkinkan kebijakan berlaku di seluruh platform dan secara umum mengontrol lalu lintas di dalam jaringan virtual. Athena vNGFW biasanya diterapkan di perimeter untuk memberikan perlindungan maksimal terhadap serangan dari lalu lintas eksternal.
- Objek kebijakan yang fleksibel: Kebijakan dapat menentukan VM, grup VM, label VM, alamat IP, grup IP, dan rentang IP. Grup VM dan label VM dapat berfungsi sebagai atribut identitas aplikasi untuk VM.
- Perlindungan internal dan eksternal yang komprehensif: Firewall terdistribusi tersedia setelah layanan jaringan virtual (aNET) diaktifkan. DFW dan Athena vNGFW bekerja sama di seluruh lalu lintas utara-selatan dan timur-barat, serta di seluruh jalur eksternal dan internal, untuk menyediakan perlindungan pusat data yang komprehensif.
3. Pembuatan Kebijakan Mikrosegmentasi Cerdas
Menghasilkan Aturan Mikrosegmentasi Secara Cerdas dari Data Lalu Lintas-Visibilitas Historis
aNI mengumpulkan relasi akses yang dilaporkan oleh data plane (DP) dan menyimpannya dalam basis data Druid. Berdasarkan pengaturan administrator, termasuk objek yang dilindungi, tanggal, arah perlindungan, dan granularitas aturan, layanan mikrosegmentasi (SEG) menyaring relasi akses dari basis data Druid, menghasilkan aturan DFW, dan menyediakan pratinjau aturan yang dapat dimodifikasi oleh administrator.
Inovasi: Validasi Pra-Penegakan untuk Aturan Mikrosegmentasi
aNET dan bidang data menyediakan kemampuan pra-penegakan DFW. Setelah administrator menempatkan aturan yang dihasilkan ke dalam pra-penegakan, aturan DFW tersebut hanya melakukan pencocokan dan pencatatan, tanpa memberlakukan tindakan yang dikonfigurasi. Jika permintaan pertama kali cocok dengan aturan pra-penegakan, pemrosesan berlanjut ke aturan produksi aktif, dan baik aturan pra-penegakan yang cocok maupun aturan aktif dilaporkan ke aNI. Jika permintaan pertama kali cocok dengan aturan produksi aktif, pencocokan aturan berakhir dan aturan aktif yang cocok dilaporkan ke aNI.
Alur yang akan ditolak oleh aturan DFW bertahap ditandai sebagai potensi pemblokiran yang tidak disengaja. Karena aturan bertahap beroperasi dalam mode pemantauan saja, lalu lintas produksi tidak terganggu.
Sangfor menyediakan kemampuan pra-penegakan yang inovatif untuk rekomendasi kebijakan cerdas. Hal ini membantu administrator mengamati perilaku kebijakan dan melakukan penyesuaian lebih lanjut sebelum aktivasi, mencegah kebijakan yang direkomendasikan yang belum divalidasi dengan cukup baik memengaruhi layanan produksi.
Potensi Peringatan Positif Palsu
Setelah administrator menyelesaikan proses pengamatan dan penyesuaian pra-penegakan, mereka dapat mengubah aturan menjadi aturan DFW aktif. Lalu lintas yang sesuai kemudian mengikuti tindakan yang dikonfigurasi, seperti memblokir atau mengizinkan. Notifikasi potensi kesalahan positif tetap tersedia, memungkinkan administrator untuk dengan cepat mengizinkan lalu lintas sah yang diblokir secara tidak benar.