Kuruluşlar VMware ortamlarını yeniden değerlendirirken, güvenlik sanallaştırma modernizasyon kararının giderek daha önemli bir parçası haline geliyor. Amaç sadece iş yüklerini taşımak değil, aynı zamanda yatay hareket riskini azaltmak, doğu-batı trafiğine ilişkin görünürlüğü artırmak ve dinamik bulut operasyonlarına ayak uydurabilecek güvenlik politikaları uygulamaktır.
Uygulama ortamları daha dağıtık hale geldikçe ve iş bağımlılıklarını haritalamak zorlaştıkça bu sorun daha da acil hale geliyor. Geleneksel çevre kontrolleri, veri merkezi içindeki iş yükleri arasındaki trafiği tam olarak koruyamazken, yüzlerce veya binlerce sanal makine için kuralları manuel olarak sürdürmek operasyonel karmaşıklık yaratabilir ve meşru hizmetlerin engellenmesi riskini artırabilir.
Bu makale, mikro segmentasyonun nasıl geliştiğini, politika tasarımının neden zor olmaya devam ettiğini ve Sangfor'un VMware değişimi sırasında bulut güvenliğini güçlendirmek için trafik görünürlüğünü, kimlik tabanlı dağıtılmış güvenlik duvarını, akıllı politika önerisini ve ön uygulama doğrulamasını nasıl birleştirdiğini incelemektedir.
BÖLÜM 1. Mikro segmentasyon ve Politika Önerisi Yaklaşımları
1. Mikrosegmentasyon Uygulama Modelleri
Sanallaştırma Yerel Modeli
Hipervizör veya sanallaştırma platformu, sanal makineler arasında korumayı yerleşik bir özellik olarak sağlar. Bu model esneklik, ölçeklenebilirlik ve ağ, güvenlik ve sanal makine yönetimiyle yakın entegrasyon sunar.
Donanım Odaklı Model
Fiziksel güvenlik veya anahtarlama aygıtları, bulut trafiğini korumak için bulut platformu API'lerini kullanır. Bu model, nispeten statik özel bulutlar için uygun olabilir, ancak mobil veya geçici iş yüklerine sahip dinamik hibrit ortamlar için daha az etkilidir ve trafik tıkanıklık noktaları oluşturabilir.
Ajan Tabanlı Model
Güvenlik yazılımı sağlayıcıları, donanım ve hipervizörden bağımsız olarak çalışır ve genellikle her sanal makinede bir ajana veya birden fazla hipervizörle entegrasyona ihtiyaç duyar. Bu, mobil iş yüklerini destekleyebilir, ancak büyük ölçekte dağıtım ve politika işlemleri karmaşık hale gelebilir.
Bu nedenle Sangfor, dağıtık güvenlik duvarı ve mikro segmentasyon özelliklerini sanallaştırma platformu içinde yerel olarak uygulamaktadır.
2. Mikro segmentasyon kurallarını yönetmek neden zordur?
Mikro segmentasyon, sürekli güncellemelerle birlikte, her bir sanal makine ve uygulama türü için politikalar gerektirir. Mevcut ve yeni uygulamalar karmaşık doğu-batı ve kuzey-güney bağımlılıklarına sahip olabilir ve eski uygulama sahipleri artık mevcut olmayabilir. Geçerli bir akışın gözden kaçması, yeni bir kuralın normal erişimi kesintiye uğratmasına neden olabilir.
Sanal makineler de sık sık oluşturulur, silinir, durdurulur, başlatılır ve taşınır. IP adresleri, iş yükü tanımlayıcıları ve uygulama sürümleri değiştiğinden, güvenlik politikalarının sürekli olarak güncellenmesi gerekir.
3. Mikro segmentasyon Politikası Öneri Yaklaşımları
Bazı ürünler, geçmiş trafik ve iş yükü bağlamını analiz etmek için makine öğrenimini kullanır ve otomatik olarak gruplar, etiketler ve önerilen politikalar oluşturur. Güçlü olmasına rağmen, yeni grupların ve etiketlerin tekrar tekrar oluşturulması yönetim karmaşıklığını artırabilir.
Sangfor, politika kapsamını tanımlamak için mevcut VM etiketlerini, VM gruplarını veya seçili iş yüklerini kullanır ve ardından gözlemlenen geçmiş trafik akışlarından önerilen DFW kurallarını türetir. Bu, müşterinin mevcut iş yükü organizasyonunu korurken, ek otomatik olarak oluşturulan etiketler oluşturma ihtiyacını azaltır.
BÖLÜM 2. Ayrıntılı Olarak Sangfor Mikrosegmentasyonu
1. Ağ Trafiği ve Erişim Görselleştirmesi
Ağ trafiği ve erişim görselleştirme toplayıcısı, trafiği bant dışı bir yol üzerinden aNI'ye (Ağ Analizleri) gönderir. aNI, toplanan trafiği analiz eder ve sonuçları yöneticilerin sorguları için aNI veritabanında saklar.
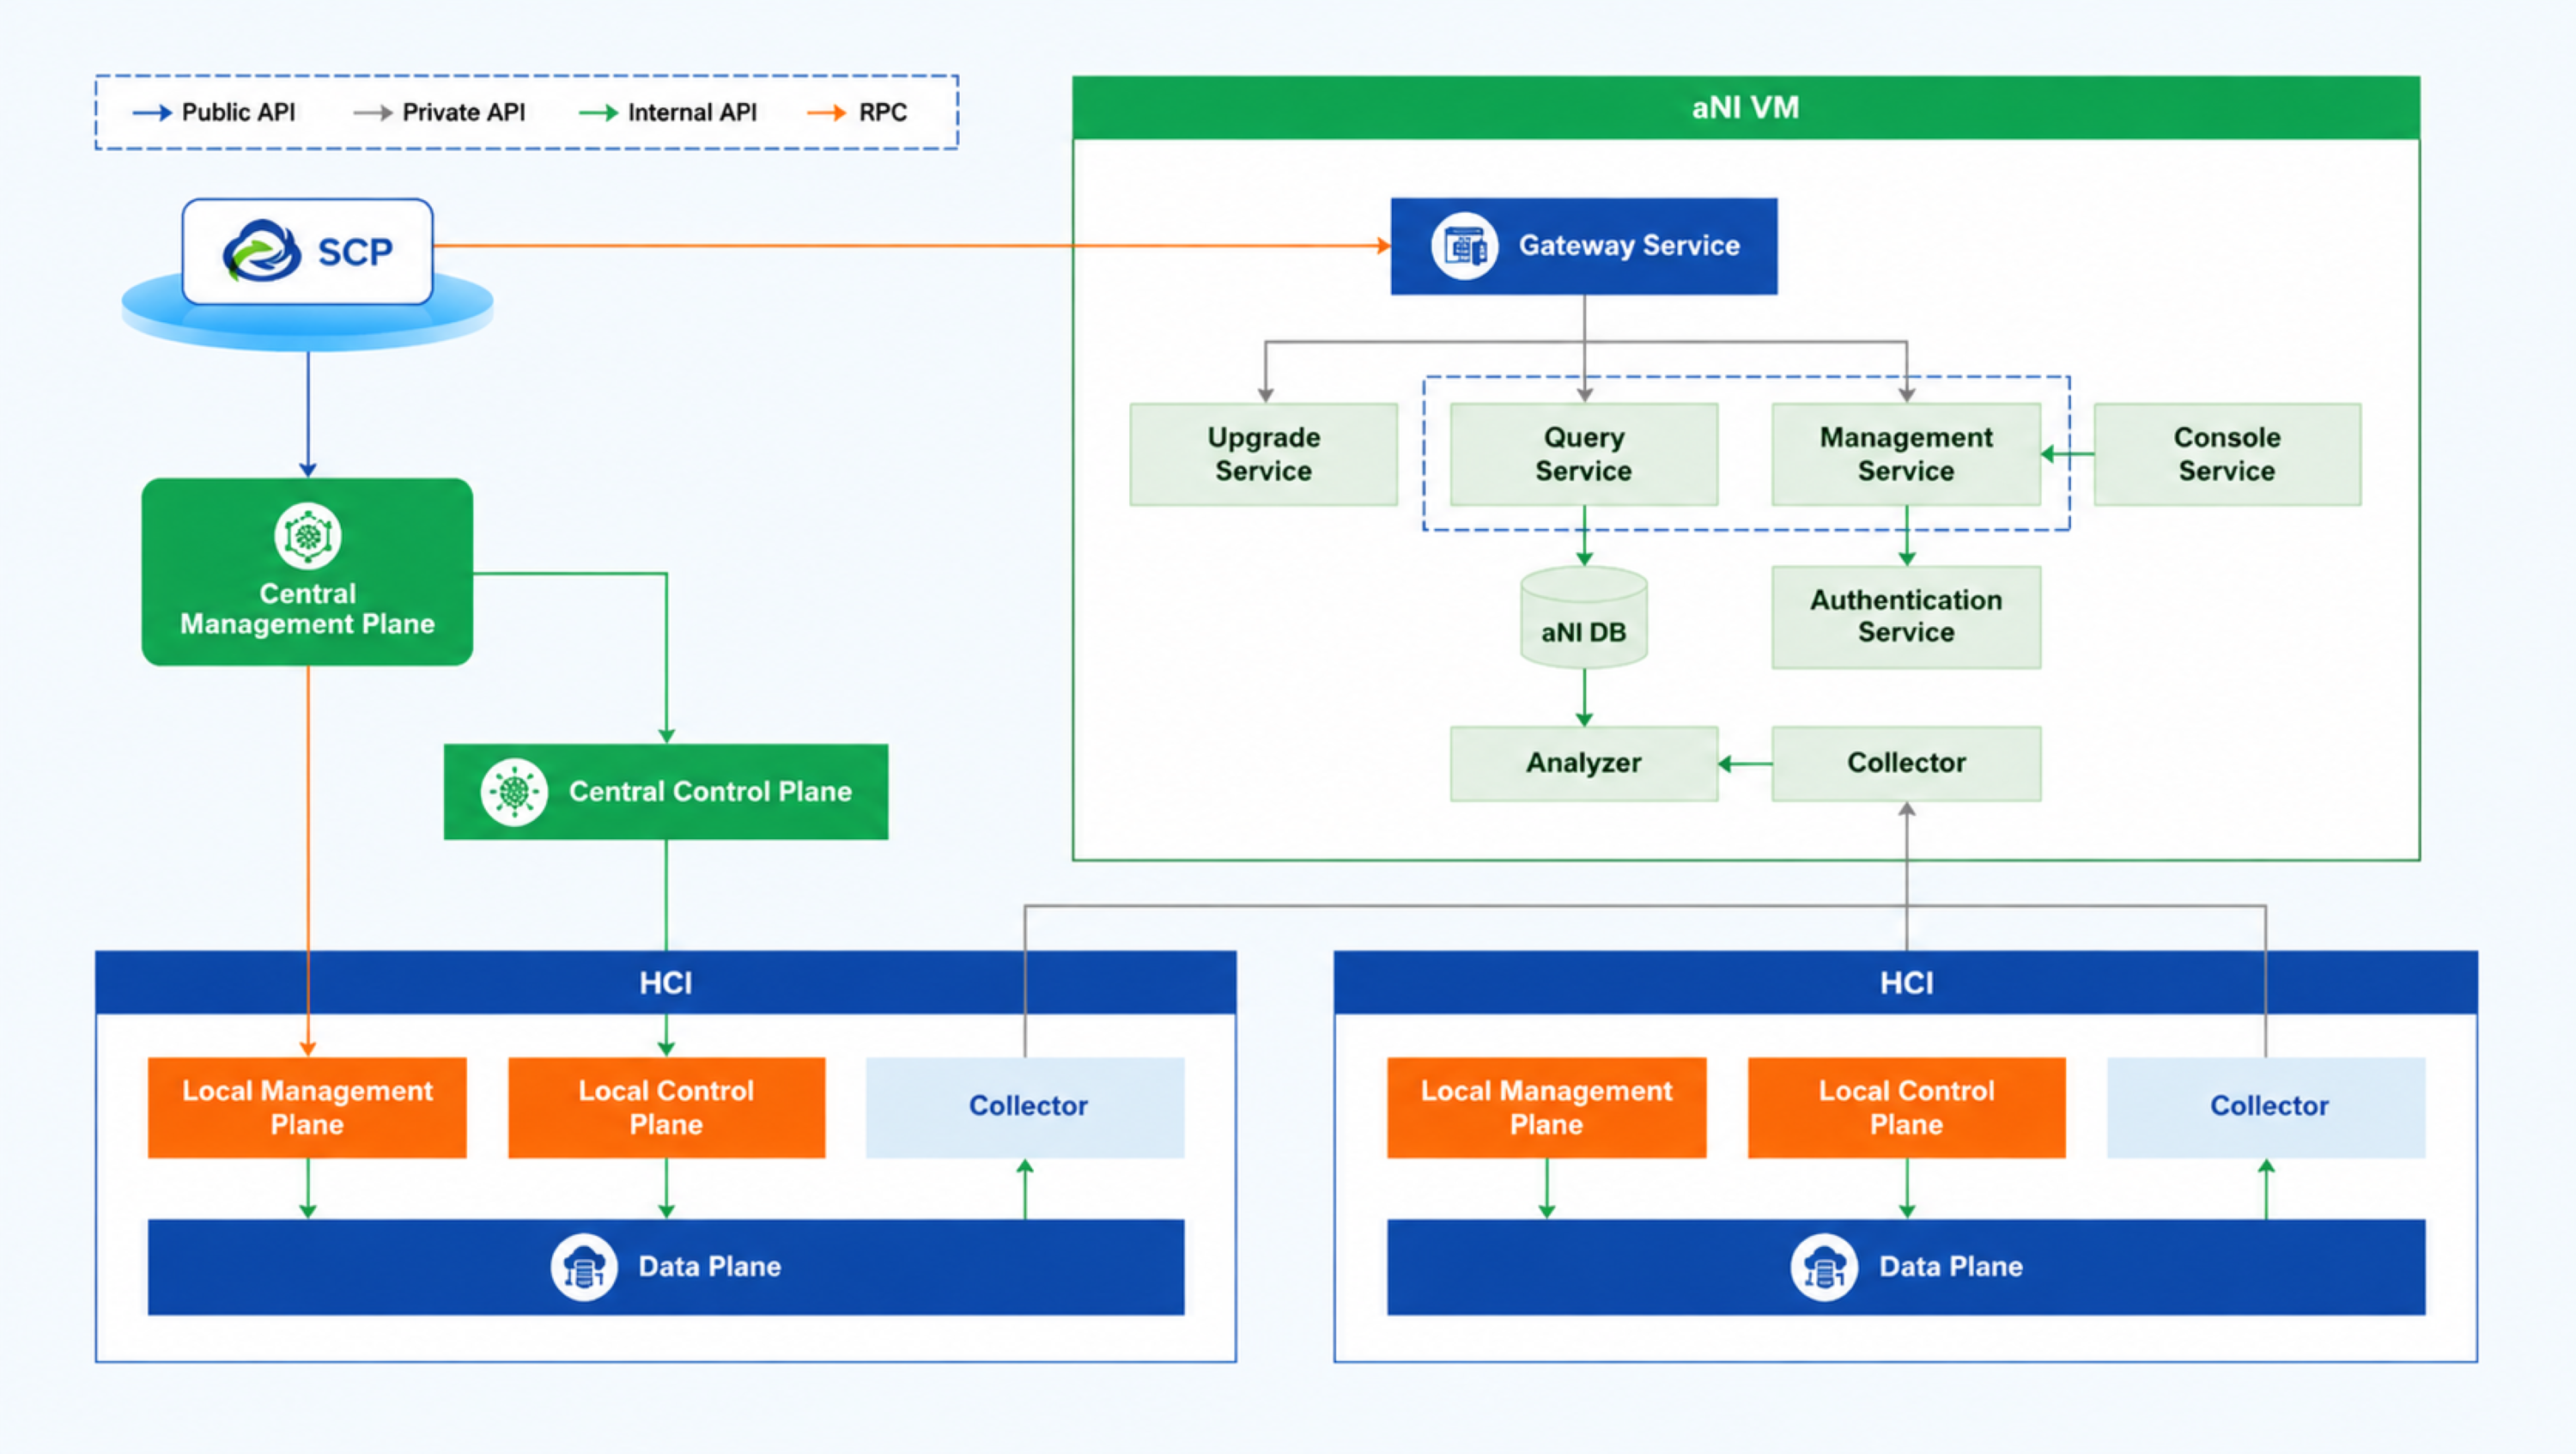
Şekil 1. Sangfor ağ trafiği ve erişim görselleştirmesinin mantıksal mimarisi.
Özgün yetenekler şunlardır:
- Güvenlik duvarı kuralı amacının doğrulanması, erişim trafiğinin politikaya uygun olup olmadığını belirlemek, anormal trafiği hızlı bir şekilde izole etmek ve yöneticilerin erişim politikalarını daha etkili bir şekilde yapılandırmasına yardımcı olmak için kullanılır.
- İşletme erişim trafiğinin ve erişim ilişkilerinin görselleştirilmesi, yöneticilerin uygulama topolojisini optimize etmelerine yardımcı olur.
- Saldırı etki alanının belirlenmesi, yöneticilerin etkilenen iş yüklerinin en küçük ve gerekli kümesini hızla izole etmelerini sağlar.
- Yöneticilerin belirli uygulamalar için erişim ilişkilerini analiz etmelerine, sorunları daha hızlı bulmalarına ve operasyonel verimliliği artırmalarına yardımcı olmak amacıyla geçmişe dönük erişim detayı sorguları.
- Geçmişe ait erişim bilgilerinin, dahili analiz platformlarında analiz ve istatistiksel işlem için dışa aktarılması.
- Desteklenen dağıtım ölçeğinde ağ yönlendirme performansında neredeyse hiç kayıp olmadan iş erişim trafiğinin %100'ünün örneklenmesi, erişim trafiğinin ve erişim ilişkilerinin gözden kaçmamasını sağlar.
Trafik ve erişim görselleştirmesi aşağıdaki avantajları sağlar:
- Erişim ilişkisi verileri, ağ yönlendirme performansını minimum düzeyde etkileyerek yüksek eşzamanlılık ve yüksek verimlilik senaryolarını destekleyen, bant dışı bir yol üzerinden dışa aktarılır.
- aNI veritabanı, analitik verileri depolamak için zaman serisi veritabanı kullanır. Veri toplama ve sıkıştırmayı destekleyerek depolama kapasitesini ve performans gereksinimlerini azaltır. Ayrıca 30 güne kadar geniş sorguları, gerçek zamanlı veri alımını, hızlı toplama ve analizi ve üç saniye içinde arayüz yanıtını destekler.
2. Kimlik Tabanlı Mikro Segmentasyon (Dağıtılmış Güvenlik Duvarı)
Sangfor Bulut Platformu, veri merkezi çevresinden altyapı çekirdeğine kadar güvenliği genişleten dağıtılmış bir güvenlik duvarı (DFW) sağlar. Sanal makineler arasında mikro segmentasyona olanak tanır ve veri merkezi içindeki trafik için Katman 3'ten Katman 4'e kadar koruma sağlayarak veri merkezi içindeki saldırıların potansiyel etkisini azaltır.
- Tüm sanal makineler için kapsamlı koruma: Erişim kontrolü için herhangi bir dağıtılmış anahtar portunda koruma yapılandırılabilir. Platform bölgesine giren ve çıkan trafik, mikro segmentasyon uygulamak için korunabilir ve politikalar, sanal makinelerin çalışma zamanı konumları değiştiğinde de devam eder.
- Hızlı politika etkinleştirme: Sangfor Cloud Platform, kullanıcıların eklenti yüklemesine gerek kalmadan dağıtılmış güvenlik duvarını doğrudan devreye alabilir. Mimari basittir, görsel politika tasarımı işlemleri kolaylaştırır ve bağlantı algılama ile entegrasyon, sorun gidermeyi hızlandırır ve sorun tespit süresini kısaltır.
- Basitleştirilmiş ağ mimarisi ve sorun giderme: Dağıtılmış güvenlik duvarı platform tarafından yerleşik olarak sağlanır. Görsel politika tasarımıyla birleştiğinde, mimari basit ve kullanımı kolaydır. BYPASS modu ve engelleme günlüğü ekranı, yöneticilerin kural etkinliğini hızlı bir şekilde doğrulamasına yardımcı olur. Bağlantı tespiti, sorun gidermeyi daha da hızlandırır ve sorun bulma süresini azaltır.
- Sangfor sanal yeni nesil güvenlik duvarı Athena vNGFW ile ortak koruma: DFW, dağıtılmış bir mimari kullanır ve politikaların platform genelinde etkili olmasını ve sanal ağlar içindeki trafiği kontrol etmesini sağlar. Athena vNGFW, dış trafikten gelen saldırılara karşı maksimum koruma sağlamak için genellikle çevre bölgesine yerleştirilir.
- Esnek politika nesneleri: Politikalar, sanal makineleri, sanal makine gruplarını, sanal makine etiketlerini, IP adreslerini, IP gruplarını ve IP aralıklarını belirtebilir. Sanal makine grupları ve sanal makine etiketleri, sanal makineler için uygulama kimliği öznitelikleri olarak kullanılabilir.
- Kapsamlı iç ve dış koruma: Dağıtılmış güvenlik duvarı, sanal ağ hizmeti (aNET) etkinleştirildikten sonra kullanılabilir hale gelir. DFW ve Athena vNGFW, kuzey-güney ve doğu-batı trafiği boyunca ve dış ve iç yollar boyunca birlikte çalışarak kapsamlı veri merkezi koruması sağlar.
3. Akıllı Mikro Segmentasyon Politikası Oluşturma
Geçmiş Trafik-Görünürlük Verilerinden Akıllıca Mikro Segmentasyon Kuralları Oluşturma
aNI, veri düzlemi (DP) tarafından bildirilen erişim ilişkilerini toplar ve bunları Druid veritabanında saklar. Korunan nesne, tarih, koruma yönü ve kural ayrıntı düzeyi dahil olmak üzere yönetici ayarlarına bağlı olarak, mikro segmentasyon hizmeti (SEG), Druid veritabanından erişim ilişkilerini filtreler, DFW kuralları oluşturur ve yöneticilerin değiştirebileceği bir kural önizlemesi sunar.
İnovasyon: Mikro Segmentasyon Kuralları için Uygulama Öncesi Doğrulama
aNET ve veri düzlemi, DFW ön uygulama yeteneği sağlar. Yöneticiler oluşturulan kuralları ön uygulamaya aldıktan sonra, bu DFW kuralları yapılandırılmış eylemi uygulamadan yalnızca eşleştirme ve kayıt işlemlerini gerçekleştirir. Bir istek önce bir ön uygulama kuralıyla eşleşirse, işlem aktif üretim kurallarına devam eder ve hem eşleşen ön uygulama kuralı hem de aktif kural aNI'ye bildirilir. İstek önce aktif bir üretim kuralıyla eşleşirse, kural eşleştirmesi sona erer ve eşleşen aktif kural aNI'ye bildirilir.
Aşamalı DFW kuralları tarafından reddedilecek akışlar, potansiyel istenmeyen engellemeler olarak vurgulanır. Aşamalı kurallar yalnızca izleme modunda çalıştığı için üretim trafiği kesintiye uğramaz.
Sangfor, akıllı politika önerileri için yenilikçi bir ön uygulama yeteneği sunar. Bu, yöneticilerin politika davranışını gözlemlemelerine ve etkinleştirmeden önce daha fazla ayarlama yapmalarına yardımcı olarak, yeterince doğrulanmamış önerilen politikaların üretim hizmetlerini etkilemesini önler.
Potansiyel Yanlış Pozitif Uyarılar
Yöneticiler ön uygulama gözlem ve ayarlama sürecini tamamladıktan sonra, kuralları aktif DFW kurallarına dönüştürebilirler. Eşleşen trafik daha sonra engelleme veya izin verme gibi yapılandırılmış eylemi izler. Olası yanlış pozitif bildirimler kullanılabilir durumda kalır ve yöneticilerin yanlışlıkla engellenen meşru trafiğe hızlı bir şekilde izin vermesini sağlar.