組織がVMware環境を見直すにつれ、セキュリティは仮想化の近代化における意思決定においてますます重要な要素となっています。その目的は、ワークロードの移行だけでなく、横方向の移動リスクを低減し、東西トラフィックの可視性を向上させ、動的なクラウド運用に対応できるセキュリティポリシーを適用することにもあります。
アプリケーション環境の分散化が進み、ビジネス上の依存関係の把握が難しくなるにつれ、この課題はますます喫緊の課題となっています。従来の境界制御では、データセンター内のワークロード間のトラフィックを完全に保護することはできません。また、数百、数千もの仮想マシンに対して手動でルールを維持することは、運用上の複雑さを増大させ、正当なサービスをブロックしてしまうリスクを高める可能性があります。
この記事では、 マイクロセグメンテーションがどのように進化してきたか、ポリシー設計が依然として難しい理由、そしてSangforがトラフィックの可視化、IDベースの分散ファイアウォール、インテリジェントなポリシー推奨、および事前適用検証をどのように組み合わせてVMwareの置き換え時にクラウドセキュリティを強化しているかを検証します。
第1部 マイクロセグメンテーションと政策提言のアプローチ
1. マイクロセグメンテーションの実装モデル
仮想化ネイティブモデル
ハイパーバイザーまたは仮想化プラットフォームは、 仮想マシン間の保護をネイティブ機能として提供します。このモデルは、柔軟性、拡張性、そしてネットワーク、セキュリティ、仮想マシン管理との緊密な統合を実現します。
ハードウェア中心モデル
物理セキュリティ機器やスイッチング機器は、クラウドプラットフォームのAPIを利用してクラウドトラフィックを保護します。このモデルは比較的静的なプライベートクラウドには適していますが、モバイルワークロードや一時的なワークロードを含む動的なハイブリッド環境には効果が低く、トラフィックのボトルネックが発生する可能性があります。
エージェントベースモデル
セキュリティベンダーはハードウェアやハイパーバイザーとは独立して動作するため、通常は各仮想マシンにエージェントをインストールするか、複数のハイパーバイザーとの統合が必要となります。これによりモバイルワークロードをサポートできますが、規模が大きくなると展開やポリシー運用が複雑になる可能性があります。
そのため、Sangforは分散ファイアウォールとマイクロセグメンテーション機能を仮想化プラットフォーム内にネイティブに実装している。
2. マイクロセグメンテーションルールの管理が難しい理由
マイクロセグメンテーションでは、個々の仮想マシンとアプリケーションの種類ごとにポリシーを設定し、継続的に更新する必要があります。既存および新規のアプリケーションは、東西方向および南北方向に複雑な依存関係を持つ場合があり、また、従来のアプリケーションの所有者が既に不在である可能性もあります。正当なトラフィックフローを見落とすと、新しいルールによって通常のアクセスが中断される可能性があります。
仮想マシンは頻繁に作成、削除、停止、起動、移行されます。IPアドレス、ワークロード識別子、アプリケーションバージョンも変更されるため、セキュリティポリシーを継続的に更新する必要があります。
3. マイクロセグメンテーションポリシー推奨アプローチ
一部の製品は、機械学習を用いて過去のトラフィックとワークロードの状況を分析し、グループ、ラベル、推奨ポリシーを自動的に作成します。強力な機能ではありますが、新しいグループやラベルを繰り返し生成すると、管理が複雑になる可能性があります。
Sangforは、既存のVMラベル、VMグループ、または選択されたワークロードを使用してポリシーの適用範囲を定義し、観測された過去のトラフィックフローから推奨されるDFWルールを導き出します。これにより、顧客の既存のワークロード構成を維持しつつ、追加の自動生成ラベルを作成する必要性を軽減できます。
パート 2. Sangfor マイクロセグメンテーションの詳細
1. ネットワークトラフィックとアクセスの可視化
ネットワークトラフィックおよびアクセス可視化コレクターは、帯域外パスを介してトラフィックをaNI(Network Insights)に送信します。aNIは収集されたトラフィックを分析し、管理者がクエリを実行できるように結果をaNIデータベースに保存します。
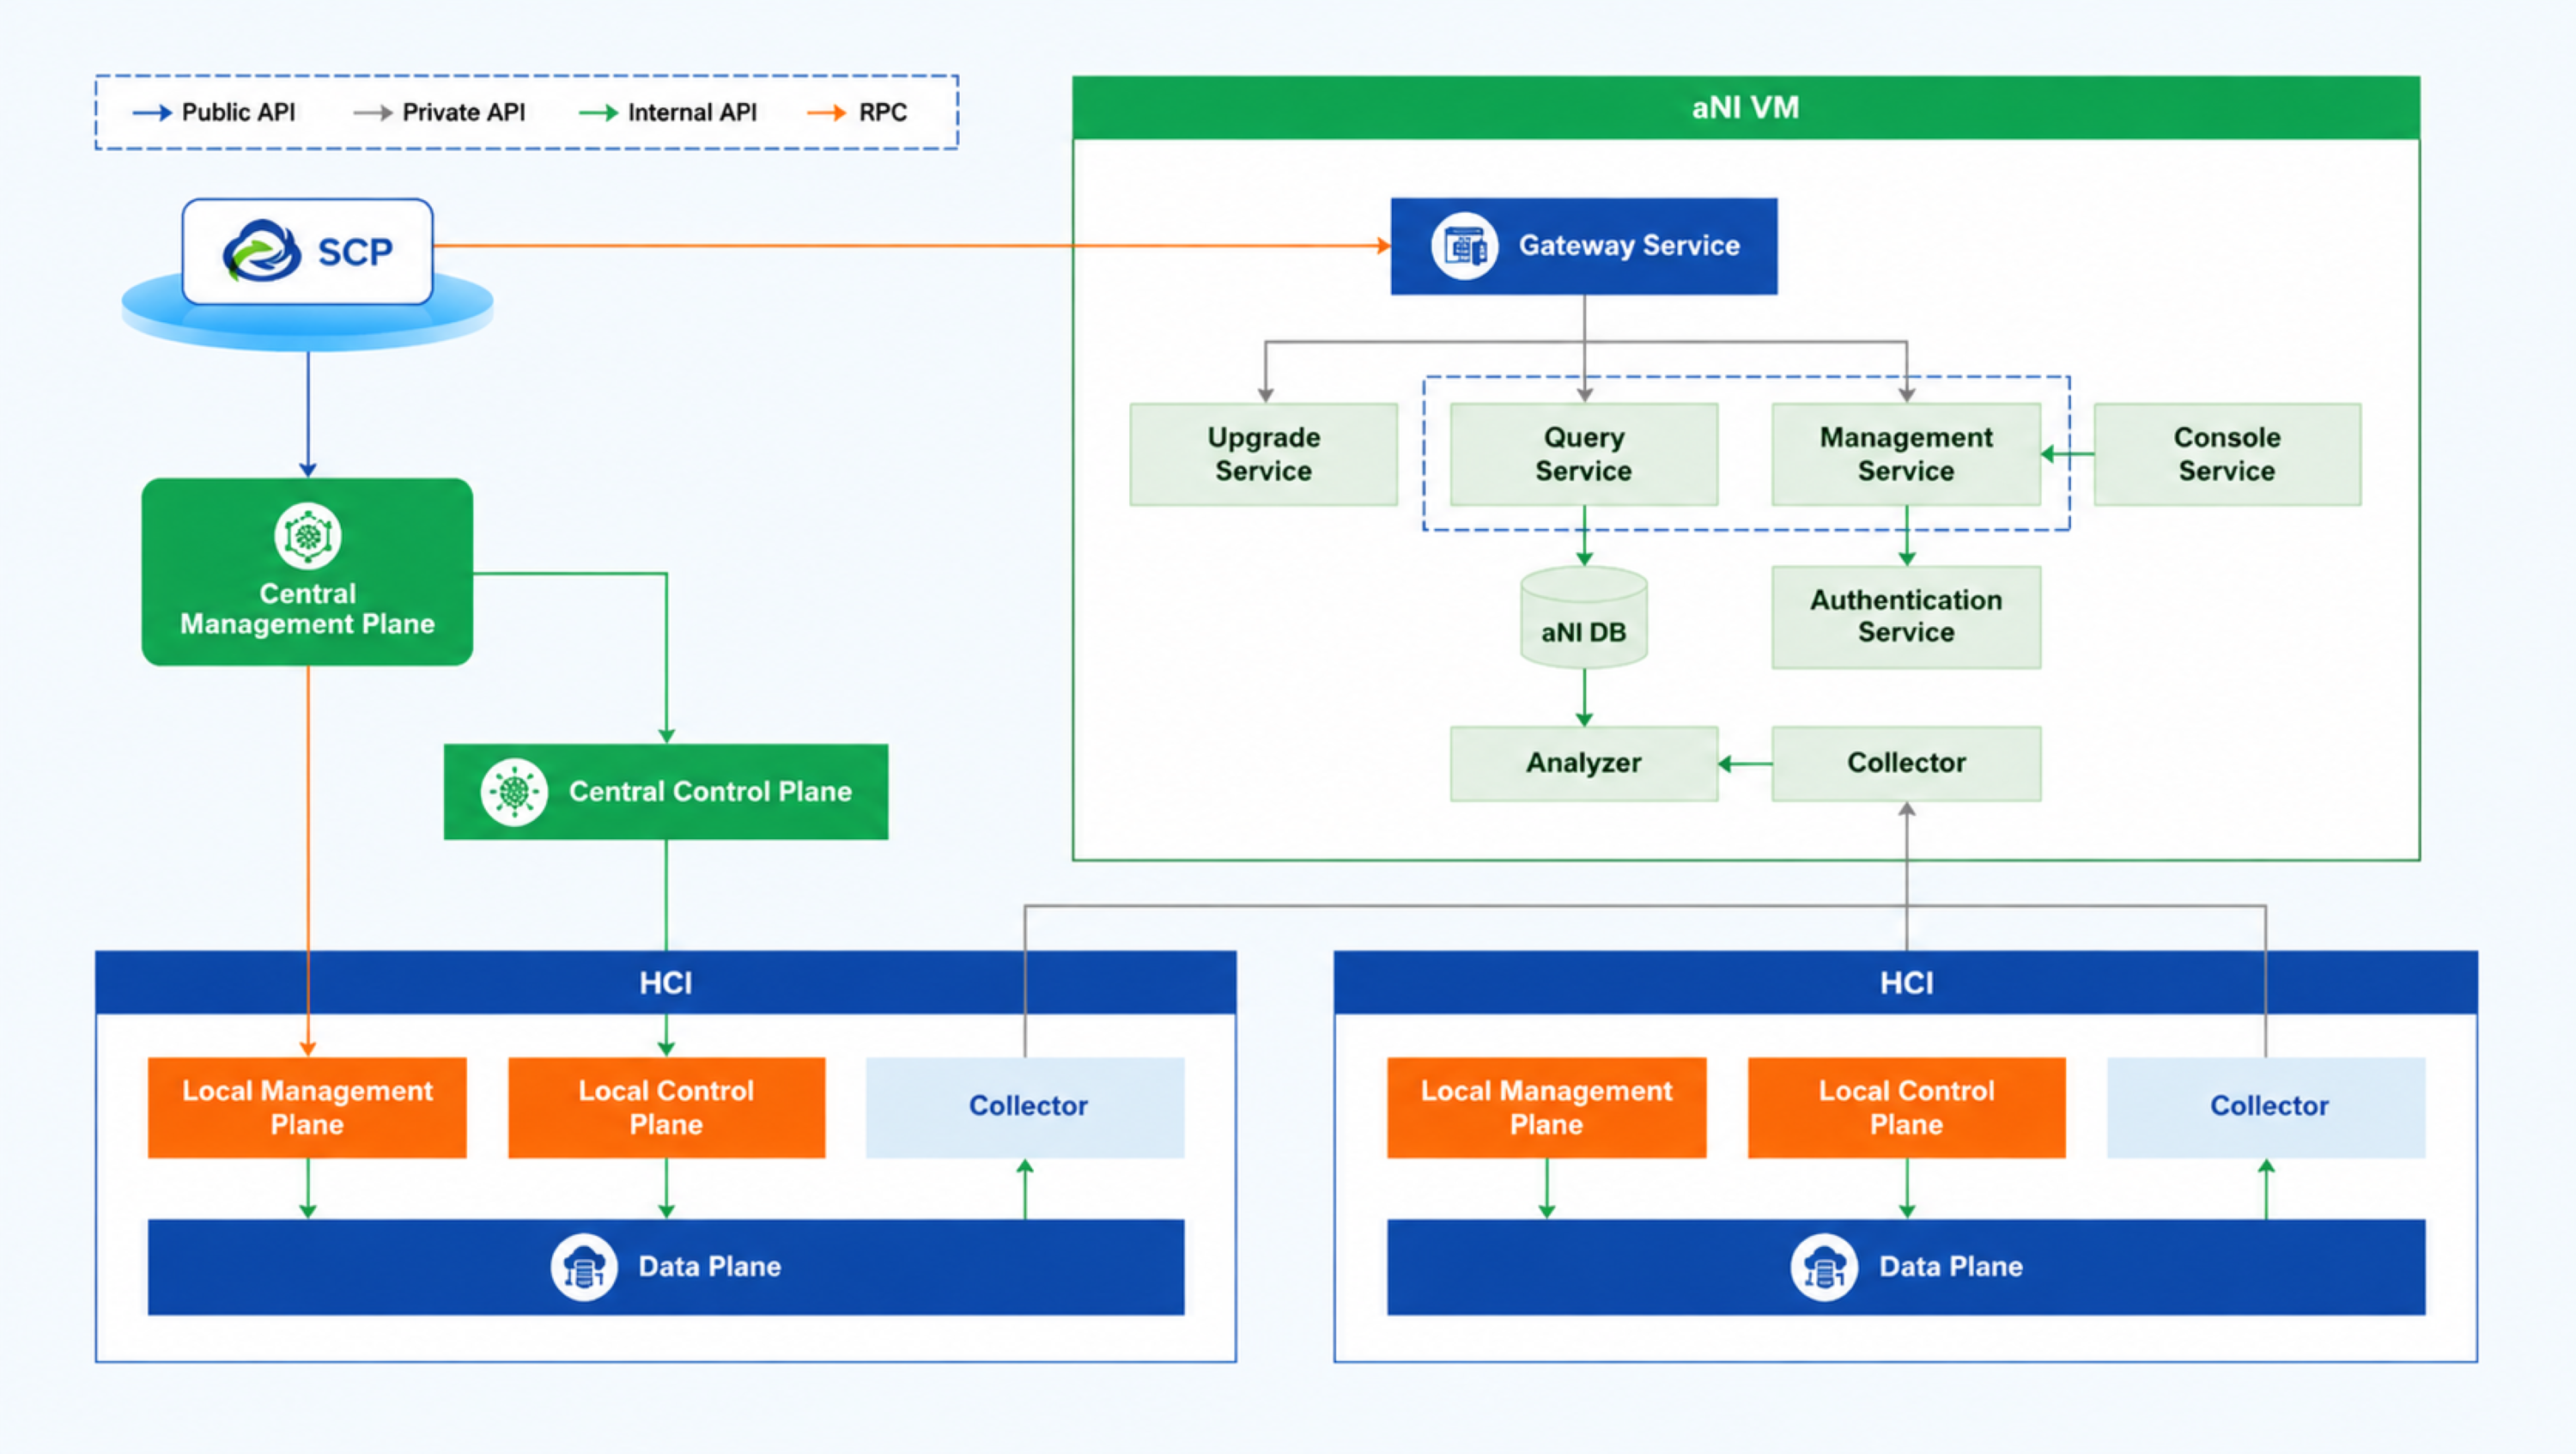
図1. Sangforネットワークトラフィックおよびアクセス可視化の論理アーキテクチャ。
具体的な機能は以下のとおりです。
- ファイアウォールルールの意図検証により、アクセストラフィックがポリシーに準拠しているかどうかを判断し、異常なトラフィックを迅速に隔離し、管理者がアクセスポリシーをより効果的に設定できるよう支援します。
- 管理者がアプリケーションのトポロジーを最適化できるよう、ビジネスアクセストラフィックとアクセス関係を可視化する。
- 攻撃の爆発範囲を特定することで、管理者は影響を受ける最小限のワークロードを迅速に隔離できるようになります。
- 履歴アクセス詳細クエリは、管理者が特定のアプリケーションのアクセス関係を分析し、問題をより迅速に特定し、運用効率を向上させるのに役立ちます。
- 社内分析プラットフォームでの分析および統計処理のために、過去のアクセス履歴の詳細をエクスポートします。
- サポートされている展開規模内で、ネットワーク転送性能をほとんど損なうことなく、ビジネスアクセストラフィックを100%サンプリングし、アクセストラフィックとアクセス関係が漏れることがないようにします。
交通状況とアクセス状況を可視化することで、以下の利点が得られます。
- アクセス関係データは帯域外パスを介してエクスポートされるため、ネットワーク転送性能への影響を最小限に抑えつつ、高同時接続性および高スループットのシナリオをサポートします。
- aNIデータベースは、時系列データベースを使用して分析データを保存します。データ集計と圧縮をサポートし、ストレージ容量とパフォーマンス要件を削減します。また、30日間にわたる広範囲なクエリ、リアルタイムのデータ取り込み、高速な集計と分析、および3秒以内のインターフェース応答をサポートします。
2. IDベースのマイクロセグメンテーション(分散型ファイアウォール)
Sangfor Cloud Platformは、データセンターの境界からインフラストラクチャの中核までセキュリティを拡張する分散ファイアウォール(DFW)を提供します。これにより、仮想マシン間の マイクロセグメンテーションが可能になり、データセンター内部のトラフィックに対してレイヤー3からレイヤー4の保護を提供することで、データセンター内部での攻撃による潜在的な影響を軽減します。
- すべての仮想マシンを包括的に保護:アクセス制御のため、分散スイッチの任意のポートで保護を設定できます。プラットフォームゾーンに出入りするトラフィックを保護してマイクロセグメンテーションを実装でき、仮想マシンの実行時ロケーションが変更されてもポリシーは仮想マシンに追従します。
- 迅速なポリシー有効化:Sangfor Cloud Platformは、ユーザーがプラグインをインストールする必要なく、分散ファイアウォールを直接展開できます。シンプルなアーキテクチャ、視覚的なポリシー設計による操作の簡素化、接続検出機能との統合によるトラブルシューティングの迅速化と問題特定時間の短縮を実現します。
- ネットワークアーキテクチャとトラブルシューティングの簡素化:分散ファイアウォールはプラットフォームに標準搭載されています。ビジュアルポリシー設計と組み合わせることで、アーキテクチャはシンプルで操作も容易です。バイパスモードとブロックログ表示により、管理者はルールの有効性を迅速に確認できます。接続検出機能により、トラブルシューティングがさらに迅速化され、問題箇所の特定時間が短縮されます。
- Sangforの仮想次世代ファイアウォールAthena vNGFWとの連携による保護:DFWは分散アーキテクチャを採用しており、ポリシーをプラットフォーム全体に適用し、仮想ネットワーク内のトラフィックを共通制御できます。Athena vNGFWは通常、外部トラフィックからの攻撃に対する最大限の保護を提供するために、ネットワーク境界に配置されます。
- 柔軟なポリシーオブジェクト:ポリシーでは、VM、VMグループ、VMラベル、IPアドレス、IPグループ、IP範囲を指定できます。VMグループとVMラベルは、VMのアプリケーション識別属性として使用できます。
- 包括的な内部および外部保護:分散ファイアウォールは、仮想ネットワークサービス(aNET)が有効になると利用可能になります。DFWとAthena vNGFWは、南北方向および東西方向のトラフィック、そして外部および内部パス全体にわたって連携し、データセンターを包括的に保護します。
3. インテリジェントなマイクロセグメンテーションポリシーの生成
過去のトラフィック可視性データからマイクロセグメンテーションルールをインテリジェントに生成する
aNIは、データプレーン(DP)から報告されたアクセス関係を収集し、Druidデータベースに保存します。マイクロセグメンテーションサービス(SEG)は、保護対象オブジェクト、日付、保護方向、ルール粒度などの管理者設定に基づいて、Druidデータベースからアクセス関係をフィルタリングし、DFWルールを生成し、管理者が変更可能なルールプレビューを提供します。
イノベーション:マイクロセグメンテーションルールの施行前検証
aNETとデータプレーンは、DFWの事前適用機能を提供します。管理者が生成されたルールを事前適用に設定すると、それらのDFWルールはマッチングとログ記録のみを実行し、設定されたアクションは適用しません。リクエストが最初に事前適用ルールに一致した場合、処理はアクティブな本番ルールに進み、一致した事前適用ルールとアクティブなルールの両方がaNIに報告されます。リクエストが最初にアクティブな本番ルールに一致した場合、ルールマッチングは終了し、一致したアクティブなルールがaNIに報告されます。
段階的に設定されたDFWルールによって拒否される可能性のあるトラフィックフローは、意図しないブロックの可能性として強調表示されます。段階的なルールは監視専用モードで動作するため、本番環境のトラフィックは中断されません。
Sangforは、インテリジェントなポリシー推奨のための革新的な事前適用機能を提供します。これにより、管理者はポリシーの動作を監視し、有効化前にさらに調整を行うことができ、検証が不十分な推奨ポリシーが本番サービスに影響を与えることを防ぎます。
誤検知の可能性
管理者は、事前監視と調整プロセスを完了した後、ルールをアクティブなDFWルールに変換できます。一致するトラフィックは、ブロックや許可などの設定されたアクションに従います。誤検知の可能性に関する通知は引き続き利用できるため、管理者は誤ってブロックされた正当なトラフィックを迅速に許可できます。