コンテナと仮想マシンは今後もインフラ内で共存し続けると考えられ、個別に管理するのは非効率です。
SKEをSangfor HCIと統合することで、ユーザーはコンテナと仮想マシンの統合管理の恩恵を受けることができます。これには、アカウント、権限、監視、およびアラートの一元管理が含まれ、全体的な管理効率が大幅に向上します。
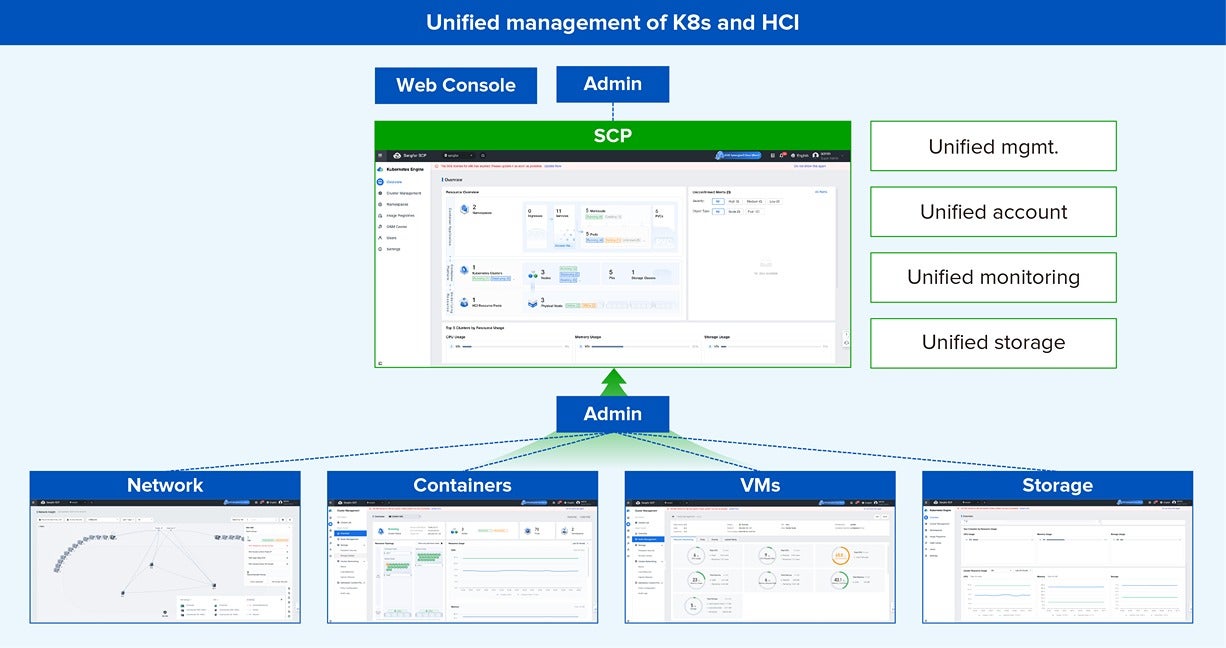
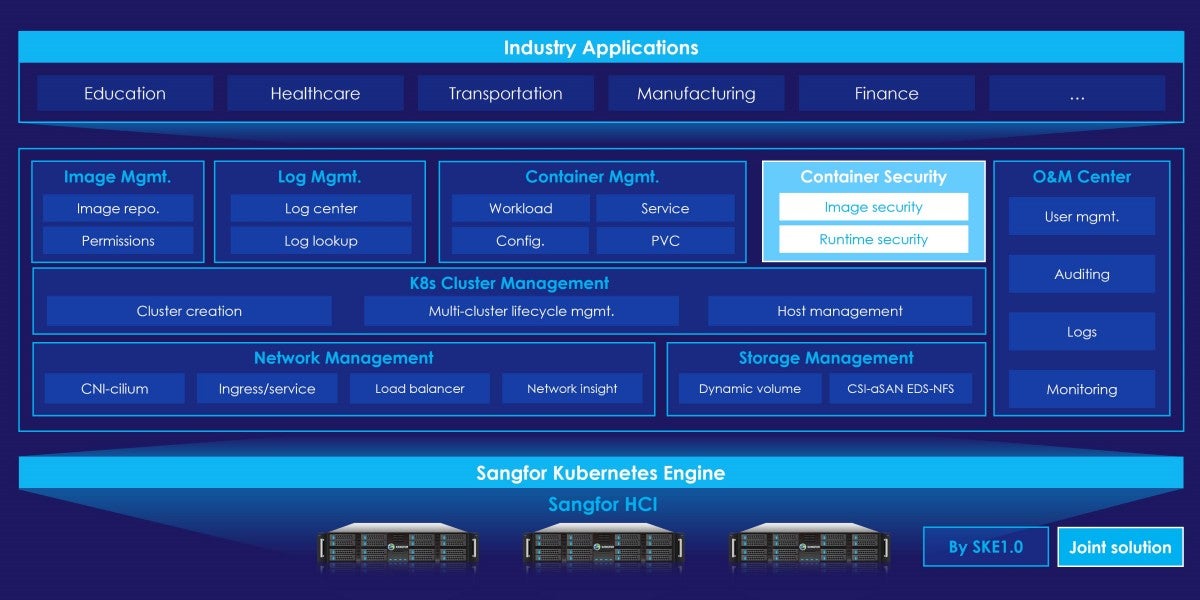
Sangfor Kubernetesエンジン(SKE)は、Kubernetes上に構築されたコンテナ管理プラットフォームです。Sangfor HCIに統合され、Sangforクラウドプラットフォーム(SCP)によって管理されます。シンプルさ、信頼性、セキュリティを備えたコンテナと仮想マシンを実行および管理するための統合プラットフォームを提供します。
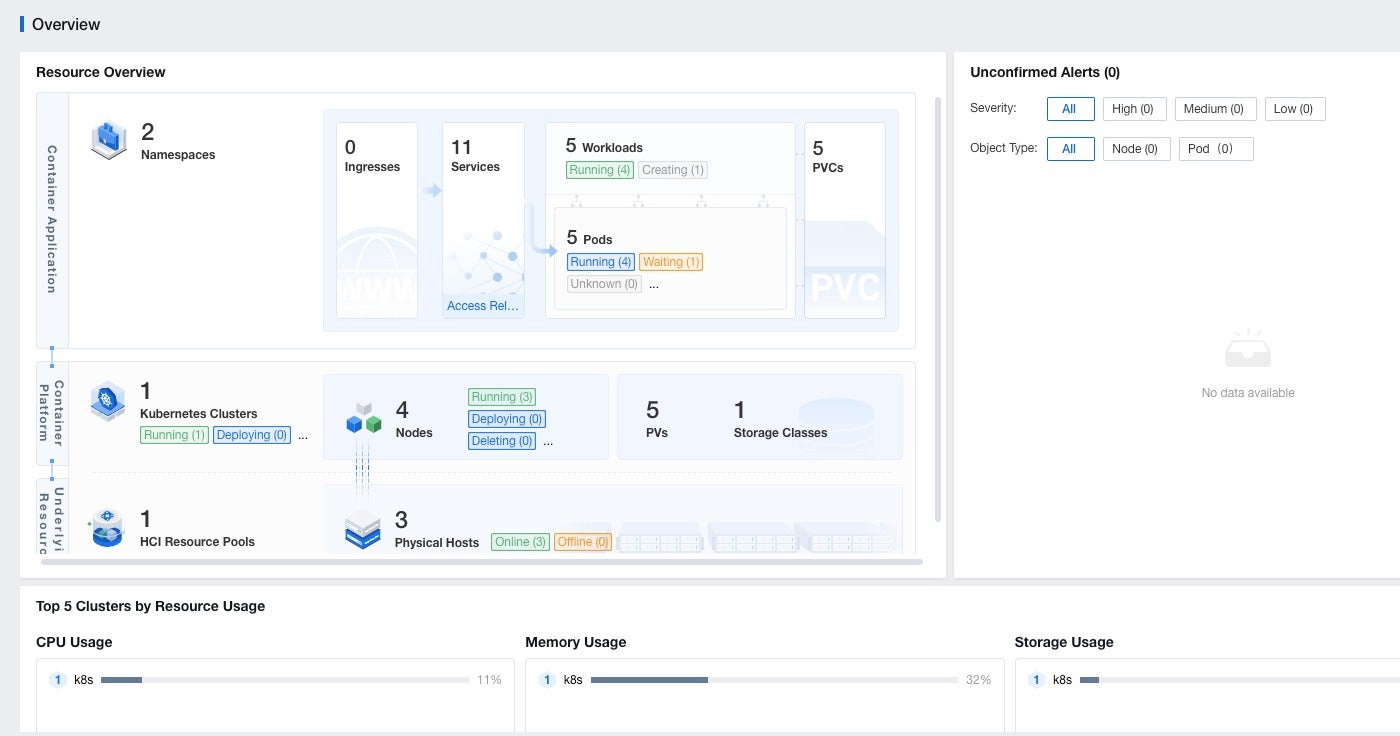
統合管理
コンテナと仮想マシンは今後もインフラ内で共存し続けると考えられ、個別に管理するのは非効率です。
SKEをSangfor HCIと統合することで、ユーザーはコンテナと仮想マシンの統合管理の恩恵を受けることができます。これには、アカウント、権限、監視、およびアラートの一元管理が含まれ、全体的な管理効率が大幅に向上します。
Kubernetesクラスターの自動デプロイ
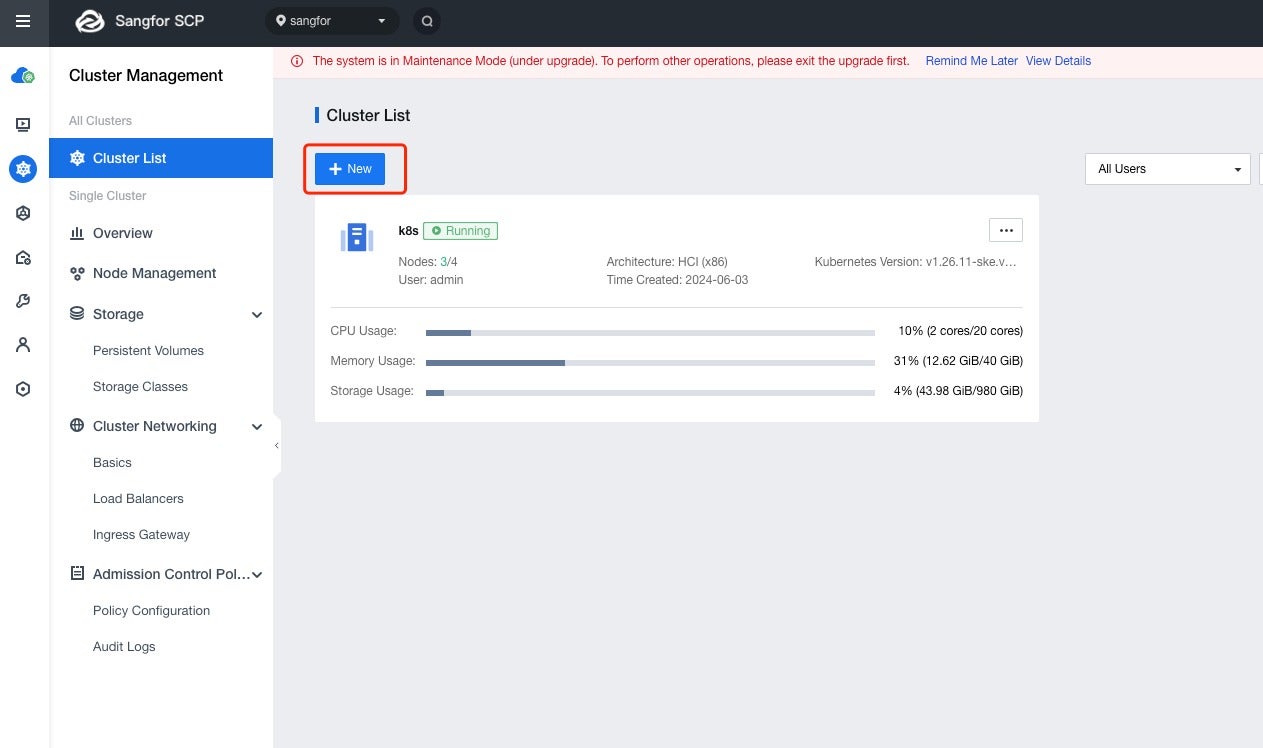
Kubernetesクラスターの構築には、少なくとも8つのバックエンド操作と数十のコマンド実行が必要となり、プロセスは複雑でエラーが発生しやすくなります。
SKEを使用すると、ユーザーは通常15分以内に、わずか数ステップで本番稼働可能なKubernetesクラスターをすばやく作成できます。このプロセスにより、手動でのオペレーティングシステムのインストールと構成が不要になり、ビジネスアプリケーションの迅速な展開が保証されます。
すぐに使えるコンポーネント
本プラットフォームには豊富な事前構築コンポーネントが含まれており、迅速なアプリケーション展開と包括的な可視化監視をすぐに利用できます。これにより、安定した実行環境のもとでビジネスワークロードの迅速な導入が可能になります。
トラブルシューティングを支援するため、さまざまなログタイプを提供します。さらに、高性能なロードバランシング機能を標準搭載しており、継続的な運用保守の複雑さを軽減します。
高可用性と信頼性
Kubernetesには、基盤となる物理または仮想マシンの不完全な状態を検知する有効な手段が不足しており、信頼性リスクを引き起こす可能性があります。
SKEは、サブヘルス監視や分散リソーススケジューラ(DRS)などのSangfor HCIの高可用性機能を活用し、不健全なノード上でのアプリケーション実行を回避することで、安定した業務運用を実現します。さらに、クラスターノードのホスト排他機能により、Kubernetesノードをホストする仮想マシンはデフォルトで相互排他ポリシーに従い、異なる物理ホストへの分散配置が優先されます。
包括的なセキュリティ
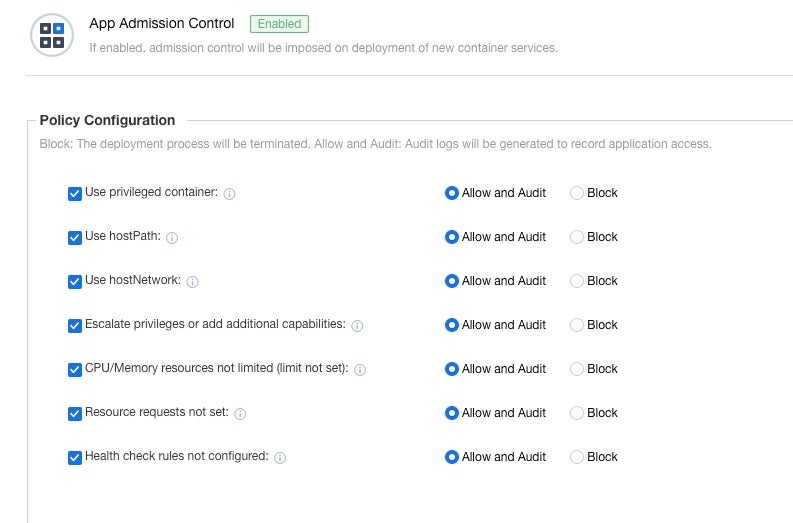
SKEは、Sangfor HCIの組み込みセキュリティ機能、セキュリティポリシー、およびパッチ適用などのオペレーティングシステムの強化を活用することで、Kubernetesクラスターに堅牢なセキュリティを提供します。クラスタノードの場合、分散ファイアウォールポリシーが自動的に作成され、必要なポートをホワイトリストに登録しながら高リスクポートをブロックします。
Kubernetesが進化するにつれて、その多数のパラメータは、構成がベストプラクティスに従わない場合にセキュリティリスクを引き起こす可能性があります。SKEは、アプリケーションの受け入れを制御する組み込みのAdmissionポリシーを提供し、監査ログによって高リスク設定を迅速に特定・追跡します。コンプライアンスに準拠していないアクションの場合、監査付き許可やブロックなどの是正措置を提案します。
HCIの分散ストレージの共有
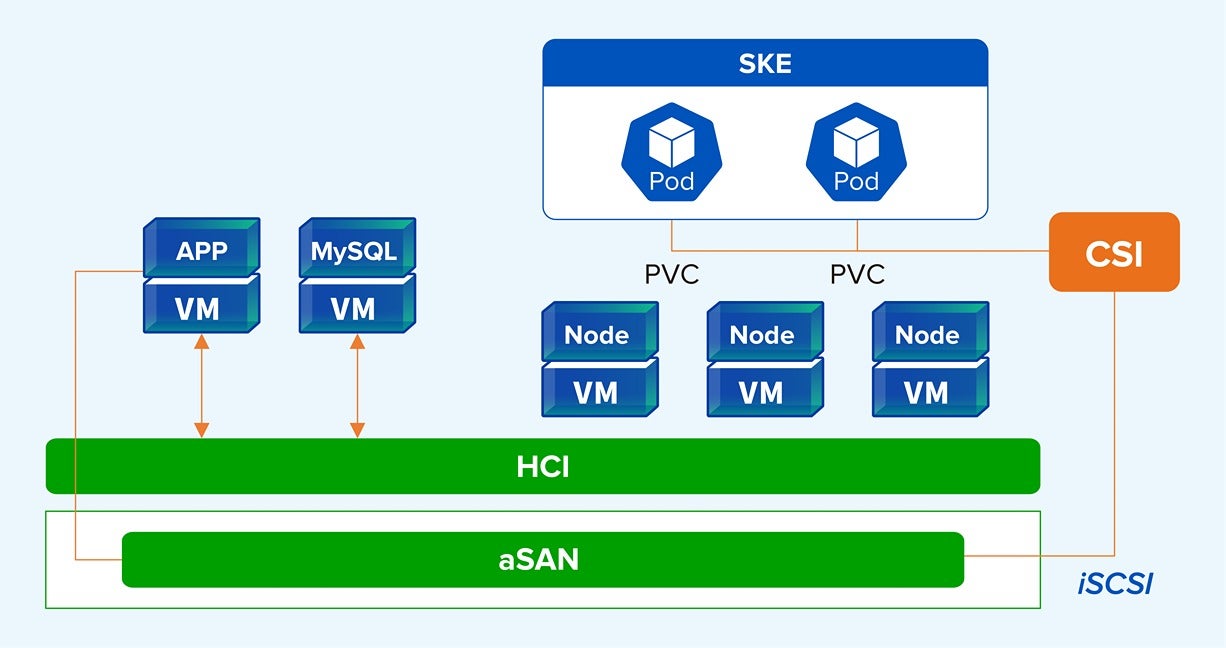
クラウドネイティブアプリケーションでは、業務データ、キャッシュデータ、ログデータなど、長期的に保持すべきさまざまなデータのための永続ストレージが必要です。
SKEを利用すれば、クラウドネイティブアプリケーションは追加のストレージリソースプールを必要とせず、Sangfor HCIの分散ストレージを直接利用できます。これにより、高性能で信頼性の高いエンタープライズ級ストレージを提供し、総所有コスト(TCO)を削減します。本ソリューションは、コンテナ化されたデータベースの展開など、高性能ワークロードの要件を満たしています。
HCIでホストされるSKEネットワークアーキテクチャ
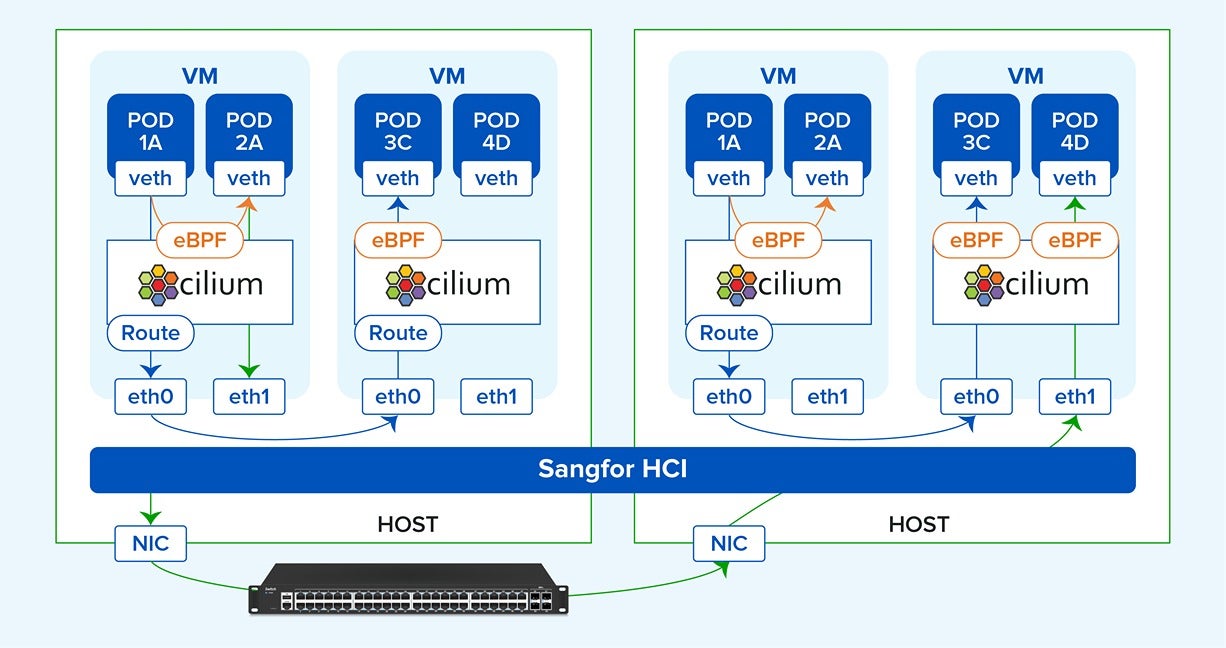
SKEネットワークは仮想ネットワーク上に構築されています。物理ホストをまたぐPod間通信は、CNI(Container Network Interface)の統合と仮想・物理ネットワークリンクの併用によって実現されます。
CiliumのBPF(Berkeley Packet Filter)モードにより、ユーザースペースでのネットワークパケット処理を最小限に抑え、遅延を低減します。そのゼロコピー、直接のカーネル内パケット処理機能は、DPDK(Data Plane Development Kit)と同等のパフォーマンス速度を達成することができます。
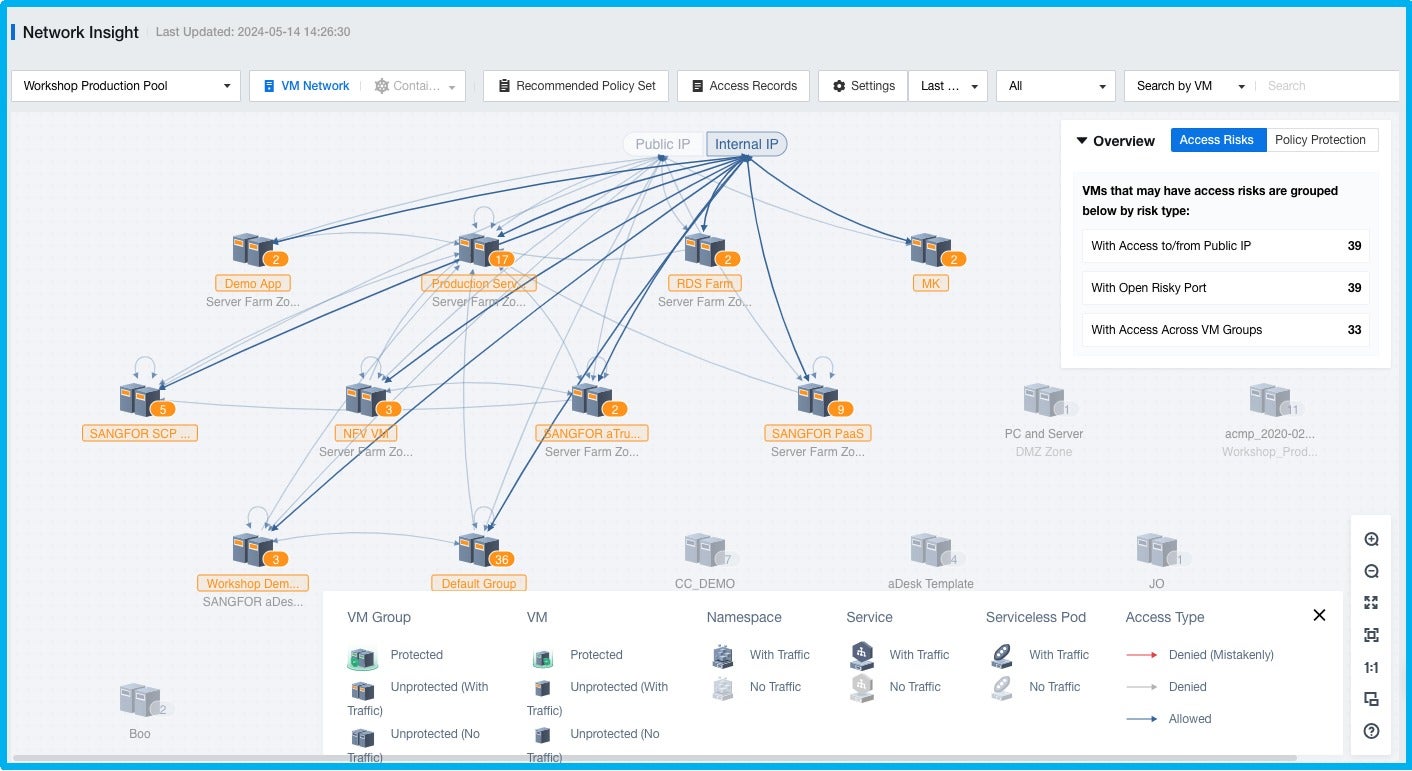
コンテナネットワークトラフィックの可視化
クラウドネイティブアーキテクチャへの移行により、マイクロサービスの数が増加し、内部アクセス関係やトラフィックも増加しています。その結果、業務に必要なポートの特定が困難になり、セキュリティ保護や制御が複雑化します。
SKEは、クラウドネイティブアプリケーションのアクセス関係を可視化し、問題の特定とトラブルシューティングの効率を向上させることで、この問題に対処します。これにより、コンテナネットワークの状態を迅速に評価し、セキュリティ対策を支援するために公開されたサービスの詳細(プロトコル、ポート)を識別することができます。
コンテナと仮想マシンは今後もインフラ内で共存し続けると考えられ、個別に管理するのは非効率です。
SKEをSangfor HCIと統合することで、ユーザーはコンテナと仮想マシンの統合管理の恩恵を受けることができます。これには、アカウント、権限、監視、およびアラートの一元管理が含まれ、全体的な管理効率が大幅に向上します。
Kubernetesクラスターの構築には、少なくとも8つのバックエンド操作と数十のコマンド実行が必要となり、プロセスは複雑でエラーが発生しやすくなります。
SKEを使用すると、ユーザーは通常15分以内に、わずか数ステップで本番稼働可能なKubernetesクラスターをすばやく作成できます。このプロセスにより、手動でのオペレーティングシステムのインストールと構成が不要になり、ビジネスアプリケーションの迅速な展開が保証されます。
本プラットフォームには豊富な事前構築コンポーネントが含まれており、迅速なアプリケーション展開と包括的な可視化監視をすぐに利用できます。これにより、安定した実行環境のもとでビジネスワークロードの迅速な導入が可能になります。
トラブルシューティングを支援するため、さまざまなログタイプを提供します。さらに、高性能なロードバランシング機能を標準搭載しており、継続的な運用保守の複雑さを軽減します。
Kubernetesには、基盤となる物理または仮想マシンの不完全な状態を検知する有効な手段が不足しており、信頼性リスクを引き起こす可能性があります。
SKEは、サブヘルス監視や分散リソーススケジューラ(DRS)などのSangfor HCIの高可用性機能を活用し、不健全なノード上でのアプリケーション実行を回避することで、安定した業務運用を実現します。さらに、クラスターノードのホスト排他機能により、Kubernetesノードをホストする仮想マシンはデフォルトで相互排他ポリシーに従い、異なる物理ホストへの分散配置が優先されます。
SKEは、Sangfor HCIの組み込みセキュリティ機能、セキュリティポリシー、およびパッチ適用などのオペレーティングシステムの強化を活用することで、Kubernetesクラスターに堅牢なセキュリティを提供します。クラスタノードの場合、分散ファイアウォールポリシーが自動的に作成され、必要なポートをホワイトリストに登録しながら高リスクポートをブロックします。
Kubernetesが進化するにつれて、その多数のパラメータは、構成がベストプラクティスに従わない場合にセキュリティリスクを引き起こす可能性があります。SKEは、アプリケーションの受け入れを制御する組み込みのAdmissionポリシーを提供し、監査ログによって高リスク設定を迅速に特定・追跡します。コンプライアンスに準拠していないアクションの場合、監査付き許可やブロックなどの是正措置を提案します。
クラウドネイティブアプリケーションでは、業務データ、キャッシュデータ、ログデータなど、長期的に保持すべきさまざまなデータのための永続ストレージが必要です。
SKEを利用すれば、クラウドネイティブアプリケーションは追加のストレージリソースプールを必要とせず、Sangfor HCIの分散ストレージを直接利用できます。これにより、高性能で信頼性の高いエンタープライズ級ストレージを提供し、総所有コスト(TCO)を削減します。本ソリューションは、コンテナ化されたデータベースの展開など、高性能ワークロードの要件を満たしています。
SKEネットワークは仮想ネットワーク上に構築されています。物理ホストをまたぐPod間通信は、CNI(Container Network Interface)の統合と仮想・物理ネットワークリンクの併用によって実現されます。
CiliumのBPF(Berkeley Packet Filter)モードにより、ユーザースペースでのネットワークパケット処理を最小限に抑え、遅延を低減します。そのゼロコピー、直接のカーネル内パケット処理機能は、DPDK(Data Plane Development Kit)と同等のパフォーマンス速度を達成することができます。
クラウドネイティブアーキテクチャへの移行により、マイクロサービスの数が増加し、内部アクセス関係やトラフィックも増加しています。その結果、業務に必要なポートの特定が困難になり、セキュリティ保護や制御が複雑化します。
SKEは、クラウドネイティブアプリケーションのアクセス関係を可視化し、問題の特定とトラブルシューティングの効率を向上させることで、この問題に対処します。これにより、コンテナネットワークの状態を迅速に評価し、セキュリティ対策を支援するために公開されたサービスの詳細(プロトコル、ポート)を識別することができます。