Bu blog yazısını yapay zeka kullanarak özetleyin:
 ChatGPT'ye sorun
 Grok'a Sor
 Şaşkınlığı Sor
 Claude'a sor
 Google Yapay Zekaya Sor
Yıllarca, sanal makine geçişi, çoğu kurumsal BT ekibinin temel altyapı stratejisini değiştirmeden gerçekleştirebileceği operasyonel bir görevdi. Bir iş yükü bakım için sunucular arasında taşınıyor, depolama yeni bir veri deposuna taşınıyor veya bir uygulama farklı bir veri merkezine aktarılıyordu. Amaç basitti: Altyapı değişirken uygulamanın çalışmaya devam etmesini sağlamak.
2026 yılında, bu tanıdık süreç stratejik bir karar haline geldi. Kuruluşlar VMware lisanslama ve altyapı maliyetlerini yeniden değerlendiriyor, veri merkezlerini modernize ediyor, seçilen iş yüklerini genel buluttan geri getiriyor ve yeni yapay zeka ve veri yoğun uygulamalar için platformlar hazırlıyor. Soru artık sadece bir sanal makinenin nasıl taşınacağı değil; geçişin önümüzdeki beş yıl boyunca altyapı operasyonlarını destekleyip desteklemeyeceği.
Günümüzde VMware, altyapı değişiminde önemli bir katalizör haline geldi. Broadcom'un 2023'te VMware'i satın almasının ardından, lisanslama, ürün paketleme ve iş ortağı ekosistemindeki değişiklikler, kuruluşları yeni sanallaştırma platformları aramaya yöneltti. Bağımsız bir araştırma firması yakın zamanda, kuruluşların %48'inin 2028 yılına kadar VMware'den ayrılmayı planladığını tespit etti. Ancak yayın, niyetin uygulamaya eşit olmadığını, bu kuruluşların dörtte birinin henüz birebir VMware alternatifi bulamadığını ve VMware ortamını yeniden oluşturmanın çeşitli sağlayıcılardan çözümleri bir araya getirmek anlamına geleceğini belirtti.
Sonuç olarak, kötü planlanmış bir sanal makine geçişi uzun vadede çok daha fazla hasara yol açabilir; uygulama kesintilerine, bozulmuş veya erişilemez verilere, performans düşüşüne ve yedekleme korumasında boşluklara neden olabilir. İyi planlanmış bir geçişle şirketiniz daha yönetilebilir ve sürdürülebilir bir altyapı temeli oluşturabilir.
Bu kılavuzda, farklı sanal makine geçiş türlerini açıklıyor, pratik beş aşamalı bir planlama çerçevesi sunarken VMware iş yükü geçişinin özel zorluklarını ve başarısızlık noktalarını inceliyoruz. Ayrıca, işletmelerin VMware'den uzaklaşırken özellikle nelere dikkat etmeleri gerektiğini de ele alıyoruz.
Sanal Makine Geçişi Nedir ve Farklı Türleri Nelerdir?
Sanal makine geçişi, sanal diskleri, işlem yapılandırmaları, işletim sistemi ve ilgili verileri de içeren bir sanal makinenin bir sunucudan, depolama sisteminden veya sanallaştırma platformundan diğerine taşınması işlemidir. Yönteme bağlı olarak, sanal makine taşıma sırasında çalışmaya devam edebilir veya geçici olarak kapatılabilir. Geçiş türü, gerekli araçları, kesinti süresini ve uyumluluk kontrollerini belirler. Aşağıdaki sınıflandırma, altyapı ekiplerinin kolaylıktan ziyade iş gereksinimlerine dayalı bir yaklaşım seçmelerine yardımcı olur.
- Canlı Geçiş (Sıcak Geçiş): Çalışmakta olan bir sanal makine, bellek durumu artımlı olarak kopyalanırken uyumlu sunucular arasında taşınır. Son geçiş kısa sürer ve uygulamaların kullanılabilir kalmasına olanak tanır. VMware vMotion ve Sangfor aSV canlı geçişi bu yaklaşımın örnekleridir.
- Soğuk Geçiş (Çevrimdışı Geçiş): Bu durumda, diskler ve yapılandırma taşınmadan önce sanal makine kapatılır. Bu, canlı bellek aktarımından daha basittir ve kritik olmayan sistemler veya planlı bakım pencerelerine sahip iş yükleri için faydalı olabilir. Buradaki tek dezavantaj, uygulama kesinti süresidir.
- Depolama Taşıma: Bu yöntemle, sanal makine çalışmaya devam ederken VM disk dosyaları veri depoları veya depolama sistemleri arasında taşınır. Bu, genellikle depolama yenilemeleri, veri merkezi konsolidasyonu ve depolama katmanlandırması sırasında kullanılır ve işlem sunucusunun değişmeden kalmasına olanak tanır.
- Çapraz Platform Geçişi: Burada, bir iş yükü, Fizikselden Sanala (P2V), Sanaldan Sanala (V2V) veya Sanaldan Buluta (V2C) gibi temelde farklı ortamlar arasında taşınır. Geçiş, disk formatı dönüştürme, konuk işletim sistemi sürücüsü değişiklikleri, ağ yeniden yapılandırması ve kapsamlı doğrulama gerektirebilir.
- Çapraz Hipervizör Geçişi: Bu, bir sanal makinenin VMware ESXi'den Sangfor aSV, KVM veya Hyper-V'ye taşınması gibi özel bir V2V geçiş türüdür. Uyumlu dönüştürme yardımcı programları veya yapılandırılmış bir geçiş platformu gerektirir.
Temel fark şudur: Canlı geçiş ve soğuk geçiş, iş yükünün nasıl taşındığını tanımlarken, çapraz hipervizör geçişi ise nereye taşındığını tanımlar. Bir VMware iş yükü, farklı bir hipervizöre soğuk geçişe veya uyumlu bir hedef ortam içinde canlı geçişe tabi tutulabilir. Peki, bu bilgiyi pratik bir geçiş planına nasıl dönüştürürsünüz?
Sanal Makine Geçişini Planlama: Beş Aşamalı Çerçeve
Kurumsal sanal makine geçişi, tek seferlik işlemlerden oluşan bir koleksiyon yerine, tekrarlanabilir bir süreç olarak yönetilmelidir. Aşağıdaki beş aşama, operasyonel riski azaltmak için pratik bir çerçeve sunmaktadır.
Aşama 1: Envanter ve Bağımlılık Haritalaması
Tek bir sanal makineyi taşımadan önce, mevcut durumu ve ona bağlı olan unsurları belirleyin. Bir veritabanı sunucusu birden fazla uygulama sunucusunu destekleyebilirken, bu uygulamalar DNS, kimlik doğrulama, dosya paylaşımı veya harici API'lere bağımlı olabilir. Unutmayın, sanal makine düzeyinde başarılı bir geçiş bile iş uygulaması düzeyinde başarısız olabilir.
Envanterinizde CPU ve bellek tahsisi, depolama alanı kullanımı, işletim sistemleri, IP adresleri, VLAN'lar, sanal anahtarlar, uygulama sahipleri, yedekleme planları ve kurtarma hedefleri yer almalıdır. Bağımlılık haritalaması, özellikle belgelenmemiş bağlantıların beklenmedik kesintilere yol açabileceği büyük sistemler için önemlidir.
2. Aşama: Uyumluluk Değerlendirmesi
Farklı hipervizörler arasında geçiş, hedef sistemin yeterli CPU ve belleğe sahip olup olmadığını kontrol etmekten biraz daha fazlasını gerektirir. Ekibiniz disk biçimlerini, sanal donanım sürümlerini, konuk işletim sistemlerini, önyükleme yapılandırmalarını, ağ bağdaştırıcılarını ve depolama denetleyicilerini değerlendirmelidir. Ardından, sürücü güncellemeleri, işletim sistemi yükseltmeleri veya uygulamaya özgü düzeltmeler gerektiren iş yüklerini belirlemelidir.
VMware geçişleri için bu değerlendirme, VMware Tools, anlık görüntüler, yedekleme entegrasyonu, vSwitch ve dağıtılmış anahtar yapılandırmaları ve NSX bağımlılıklarını da kapsamalıdır. Dönüştürülmesi kolay bir iş yükü bile, geçiş sonrası önemli yapılandırmalar gerektirebilir.
3. Aşama: Göç Dalgası Planlaması
Tüm sanal makine ortamını tek bir geçiş olayı olarak ele almayın. İş yüklerini uygulama bağımlılığına, iş kritikliğine, bakım gereksinimlerine ve teknik benzerliğe göre dalgalar halinde gruplandırın. Mantıklı bir ilk dalga, izole edilmiş geliştirme sunucularını veya düşük etkili dahili uygulamaları içerebilirken, sonraki dalgalar sıkıca bağlantılı veritabanlarına, kimlik doğrulama hizmetlerine ve müşteriyle etkileşimli uygulamalara sahip üretim sistemlerini içerebilir.
Unutmayın, her dalganın belirlenmiş bir sahibi, onaylanmış bir bakım penceresi, bir doğrulama kontrol listesi ve belgelenmiş bir geri alma prosedürü olmalıdır.
4. Aşama: Doğrulama ile Yürütme
Taşıma işlemlerini her zaman kontrollü gruplar halinde gerçekleştirin. Her taşıma işleminden önce kaynak yapılandırmasını kaydedin, son yedeklemeleri doğrulayın ve beklenen performans temelini belirleyin. Taşıma sırasında, taşıma sürecini, kaynak ve hedef kaynak kullanımını ve uygulama kullanılabilirliğini izleyin.
Vardiya bittikten sonra, sanal makinenin çalışır durumda olup olmadığını kontrol etmeli ve uygulamaların bağımlılıklarına erişebildiğini, kullanıcıların kimlik doğrulaması yapabildiğini, planlanmış işlerin doğru şekilde çalıştığını ve yedekleme politikalarının etkin olduğunu doğrulamalısınız. Ancak bundan sonra bir sonraki aşamaya geçilmelidir.
Aşama 5: Devre Dışı Bırakma ve Temizlik
Son aşama, taşınan iş yükleri belirli bir süre boyunca istikrarlı bir şekilde çalışana kadar kaynak ortamın kullanılabilir durumda tutulmasıdır. Kritik sistemler için iki ila dört hafta uygun bir başlangıç noktası olabilir, ancak süre uygulama döngülerine, kurtarma gereksinimlerine ve iş riskine bağlı olarak değişmelidir.
Devre dışı bırakma işlemi, eski anlık görüntülerin, kullanılmayan depolama alanının, eski ağ yapılandırmalarının, izleme nesnelerinin ve kaynak yedekleme işlerinin kaldırılmasını içermelidir. Denetimler, sorun giderme ve gelecekteki platform değişiklikleri için geçiş kayıtlarını her zaman güvenli bir şekilde saklayın.
Bunlar, hiçbir detayı atlamadan başarılı bir VMware geçişi gerçekleştirmek için atabileceğiniz somut adımlardır. Ancak yine de bazı engellerle karşılaşabilirsiniz.
VMware Geçişi: Sanal Makinelerin Farklı Hipervizörlere Geçişinin Özel Zorlukları
VMware iş yüklerini alternatif bir platforma taşımak, sanal makineleri ESXi sunucuları arasında taşımaktan oldukça farklıdır. Hedef platform, sanal donanımı farklı şekilde sunabilir, farklı bir disk biçimi kullanabilir ve farklı ağ ve konuk entegrasyon mekanizmaları sağlayabilir. Bu süreçte dikkat etmeniz gereken zorluklardan bazıları bunlardır.
VMware Sanal Makinesi Sadece Bir Disk Dosyası Değildir
VMware sanal makineleri genellikle konuk işletim sistemi entegrasyonu için VMDK sanal disk dosyalarını, VMware sanal donanım soyutlamalarını ve VMware Araçlarını kullanır. Bir VMDK dosyasını yeni bir hipervizöre kopyalamak, otomatik olarak tamamen uyumlu bir sanal makine oluşturmaz. Hedef hipervizörün konuk işletim sistemini başlatabilmesi, sanal aygıtlarını tanıyabilmesi ve doğru sürücüleri sağlayabilmesi gerekir.
VMware Araçları ve Konuk Entegrasyonu
VMware Tools, VMware ortamlarında konuk işletim sistemi entegrasyonunu, optimize edilmiş aygıt sürücülerini ve operasyonel işlevleri destekler. Başka bir hipervizöre geçiş yaparken, kaynak araçlar hedef sanal donanım için artık uygun olmayabilir. Seçtiğiniz geçiş planı, VMware Tools'u kaldırmak ve hedef platformun konuk aracısını veya sürücülerini yüklemek için doğru noktayı belirleyebilmelidir. Bu, bir bakım penceresi ve kontrollü bir yeniden başlatma gerektirebilir. Bu adımı atlamak, performans düşüşüne, sürücü çakışmalarına veya beklenmedik konuk işletim sistemi davranışına yol açabilir.
Anlık Görüntü ve Yedekleme Uyumluluğu
VMware'e özgü yedekleme entegrasyonları da önemli bir husustur. VMware vSphere Veri Koruma API'lerine (VADP) dayanan yedekleme platformlarının, başka bir hipervizörde çalışan sanal makineler için aynı kapsamı otomatik olarak sağlayacağı varsayılamaz. Kaynak sunucuyu devre dışı bırakmadan önce, taşınan her sanal makinenin desteklenen bir yedekleme iş akışı tarafından korunduğunu doğrulayın. İlk başarılı yedekleme onaylanmalı ve kurtarma prosedürleri temsili iş yükleri için test edilmelidir.
Burada, Sangfor'un Veeam ve Cohesity ile olan ekosistem entegrasyonları, Sangfor aSV için yedekleme ve kurtarma desteği sağlıyor. Veeam yedekleme, kurtarma ve felaket kurtarma orkestrasyonunu kapsarken, Cohesity (Veritas ile birleşmesinin ardından) geçiş yapılan ortam genelinde veri dayanıklılığını, yönetimini ve güvenliğini genişletiyor. Bu ortaklıklar, işletmelerin hedef platform korumasını, sonradan yapılan bir proje olarak değil, geçiş planının bir parçası olarak oluşturmalarına olanak tanıyor.
Ağ Yapılandırması Yeniden Oluşturulmalıdır
Sanal anahtarlar, port grupları, dağıtılmış anahtar politikaları ve NSX ağ iletişimi farklı bir hipervizöre otomatik olarak aktarılmaz. Hedef ortamın, kendi ağ modeline göre yapılandırılmış eşdeğer bağlantı ve güvenlik politikalarına ihtiyacı vardır. VMware'den alternatif bir ortama geçişlerde, ağ doğrulaması ağ geçidi bağlantısını, DNS'i, uygulama-veritabanı iletişimini, güvenlik duvarı kurallarını ve herhangi bir yük dengeleyici veya kimlik hizmeti bağımlılığını içermelidir.
VMware'den Alternatif Platformlara Sanal Makine Geçiş Araçları
İşletmelerin genellikle üç farklı geçiş aracı yaklaşımı vardır:
1. Yerel Dönüştürme Yardımcı Programları: Bunlar, hedef hipervizör sağlayıcısı tarafından sağlanan ve disk dönüştürme, konuk işletim sistemi hazırlığı ve geçiş iş akışlarını otomatikleştirebilen araçlardır. Genellikle büyük bir sistemi tek bir hedef platforma taşırken tercih edilirler.
2. Üçüncü Taraf V2V Geçiş Platformları: Bağımsız araçlar birden fazla hipervizörü destekleyebilir ve dönüştürme, düzenleme ve doğrulama sağlayabilir. Konuk işletim sistemi sürümleriniz, disk türleriniz ve kurumsal ölçekli geçiş gereksinimleriniz için desteklerini değerlendirin.
3. Manuel Dönüştürme Araçları: qemu-img gibi yardımcı programlar disk formatlarını dönüştürebilir; bu, daha küçük sistemler veya özel iş yükleri için uygun olabilir, ancak konuk yapılandırması, sürücüler, ağ iletişimi ve doğrulama konularında geçiş ekibine daha fazla sorumluluk yükleyebilir.
Doğru araç seçimi, sanal makine sayısına, iş yüklerinin çeşitliliğine, gerekli kesinti süresine ve kuruluşunuzun destekleyebileceği otomasyon miktarına bağlıdır. Peki, sorunsuz bir geçişi nasıl sağlarsınız?
Sanal Makine Geçişinde En İyi Uygulamalar: Sorunsuz Geçişleri Felaketlerden Ayıran Unsurlar
Sanal makine geçiş planınızın başarılı olması için hassas, güvenli ve güvenilir olması gerekir. İşte şirketinizin daha kolay ve verimli bir geçiş sağlamak için izleyebileceği bazı en iyi uygulamalar.
Bağımlılık Haritalamasını Pazarlık Edilemez Hale Getirin
En büyük hasara yol açan geçiş hataları genellikle sanal makinenin kendisinin dışında meydana gelir. Geçişi yapılan bir uygulama, ağ yönlendirmesi, güvenlik duvarı politikası veya hizmet bağımlılığı gözden kaçırıldığı için veritabanına, kimlik sağlayıcısına, dosya paylaşımına veya API'ye erişimini kaybedebilir. Bu nedenle, kritik bağımlılıkları haritalamak ve uygulama sahiplerini doğrulama sürecine dahil etmek önemlidir. Uygulamanız hazır olsa bile, altyapınız hazır olmayabilir.
İhtiyaç duymadan önce geri alma işlemini test edin.
Her geçiş dalgasının net bir geri alma prosedürü olmalıdır. Bu, geri almayı tetikleyen koşulları tanımlamaya, kaynak sanal makineyi ve veri kurtarma noktasını belirlemeye ve kararı kimin yetkilendirebileceğini doğrulamaya yardımcı olur. Sadece bir belgede bulunan bir geri alma planı yeterli değildir. Üretim dalgasından önce temsili iş yüklerinde test etmeniz gerekir. Bu, özellikle hipervizörler arasında geçiş yaparken önemlidir; çünkü başarısız bir dönüşüm, canlı bir geçişi geri almak yerine orijinal sanal makineyi geri yüklemeyi gerektirebilir.
Devre dışı bırakmadan önce yedekleme kapsamını doğrulayın.
Yedekleme koruması, iş yüküne uygun olmalıdır. Hedef platformun desteklendiğinden, sanal makinenin doğru yedekleme politikasına dahil edildiğinden ve yedeklemenin başarılı olduğundan emin olun. Daha zorlu ortamlar için, geri yükleme testi yoluyla kurtarma süresini ve kurtarma noktası hedeflerini de doğrulamalısınız. Başarılı olduğunu bildiren bir yedekleme işi yararlı bir kanıttır, ancak kurtarma doğrulamasının yerini almaz.
Trafik yoğunluğunun düşük olduğu dönemlerde geçiş yapın
Canlı geçiş, kesinti süresini azaltır ancak kaynak çekişmesini ortadan kaldırmaz. Sanal makine belleğinin kopyalanması ve depolama alanının senkronize edilmesi, özellikle yüksek bellek değişim oranlarına sahip yoğun iş yüklerinde ağ bant genişliğini ve CPU kaynaklarını tüketebilir. Mümkün olduğunca geçişlerinizi düşük trafikli dönemlerde planlayın, ardından kaynak kullanımını izleyin ve altyapı bu yük için test edilmedikçe, yüksek değişim oranına sahip çok sayıda sanal makineyi aynı anda taşımaktan kaçının.
Mirasın ve Sonucun Belgelendirilmesi
Her zaman orijinal sanal makine yapılandırmasını, geçiş aracını ve sürümünü, konuk işletim sisteminde yapılan değişiklikleri, ağ atamalarını, doğrulama sonuçlarını ve karşılaşılan sorunları kaydedin. Tutarlı dokümantasyon, sonraki aşamaların önceki hataları tekrarlamak yerine iyileştirmeler yapmasını sağlar. İlk aşamaya katılmayan biri için de bir geçiş kılavuzu faydalı olacaktır. Bu, personel değişimine, aceleci bakıma ve eksik devir teslimlere karşı pratik bir önlemdir.
Şimdi, bu çerçeveyi büyük ölçekte uygulamak, özellikle uyumluluk değerlendirmesi, aşama sıralaması ve büyük bir sanal makine ortamında geri alma testleri için, şirket içi ekiplerin ek desteğe ihtiyaç duyduğu noktadır. İşte Sangfor'un geçiş araçları ve profesyonel hizmetleri tam da bu noktada devreye giriyor.
Sangfor Kurumsal VM Geçişini Nasıl Destekliyor?
Sangfor, büyük işletmelere hizmet veren, küresel çapta faaliyet gösteren çok uluslu bir şirkettir ve kurumsal veri merkezi modernizasyonu için tasarlanmış bir sanallaştırma ve altyapı portföyüne sahiptir. aSV hipervizörü ve HCI platformu, daha geniş bir altyapı stratejisinin parçası olarak VMware alternatiflerini değerlendiren kuruluşlar için bir hedef sunmaktadır.
Sangfor aSV, bağımsız bir bilgi işlem platformu olarak veya Sangfor HCI'nin bilgi işlem bileşeni olarak kullanılabilen Tip 1 bir hipervizördür. Kurumsal sanallaştırma iş yüklerini desteklemek ve VMware ESXi'den alternatif bir hipervizöre geçiş yapan kuruluşlar için bir geçiş yolu sağlamak üzere tasarlanmıştır.
VMware'i değiştirmeyi düşünen işletmeler için önemli soru, hedef ortamın mevcut sanal makineleri çalıştırıp çalıştıramayacağı değil; geçiş sürecinin standartlaştırılıp, test edilip ve üretim iş yüklerinde tekrarlanabilir olup olmadığıdır. Sangfor ayrıca, iş yüklerini hedef ortama taşımak için gereken dönüştürme ve hazırlık adımlarını destekleyen, VMware ESXi'den aSV'ye iş yükü geçişi için geçiş yardımcı programları da sunmaktadır. Desteklenen konuk işletim sistemi sürümlerinin, kaynak yapılandırmalarının ve otomasyon yeteneklerinin teknik değerlendirme sırasında kesin olarak doğrulanması gerektiğini unutmayın.
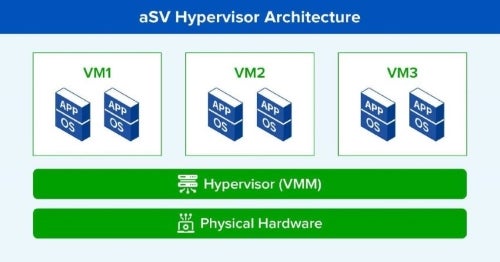
İşte burada yapılandırılmış bir geçiş iş akışı önem kazanıyor. Disk dönüştürmeyi tüm proje olarak ele almak yerine, işletmeler araçların sanal makine keşfi, konuk hazırlığı, ağ yapılandırması, doğrulama ve geri alma planlamasını nasıl desteklediğini değerlendirmelidir. Sangfor aSV ayrıca uyumlu sunucular arasında canlı geçişi destekleyerek, iş yükleri aSV üzerinde kurulduktan sonra bakım, yük dengeleme ve donanım yenilemeleri için tanıdık bir operasyonel kapasite sağlar. Canlı geçiş, çapraz hipervizör dönüştürmenin yerini tutmasa da, sanal makineler aSV üzerinde çalışmaya başladıktan sonra hedef ortam içinde taşınırken yardımcı olabilir.
Sangfor'un HCI çözümü, bilgi işlem, depolama, ağ oluşturma ve yönetim yeteneklerini entegre bir altyapı platformunda birleştirir. Daha geniş kapsamlı bir veri merkezi modernizasyon projesi yürüten kuruluşlar için HCI, hipervizör geçişiyle birlikte tutarlı bir işletim modeli sağlayabilir. Sangfor Cloud platformu ayrıca sanallaştırılmış altyapı genelinde merkezi yönetim ve görünürlük sunar. Bir geçiş programı sırasında, merkezi bir yönetim katmanı, ekiplerin VM yerleşimini, kaynak kullanımını, geçiş durumunu ve geçiş sonrası sağlığı izlemesine yardımcı olarak, altyapı bir platformdan diğerine taşınırken operasyonel parçalanmayı azaltır.
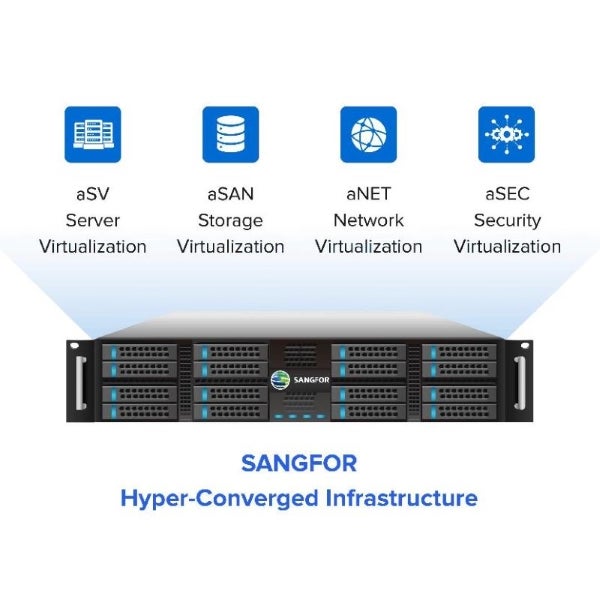
Sangfor'un daha geniş altyapı portföyü, depolama, ağ oluşturma ve güvenlik konularında da aynı entegre yaklaşımı sunmaktadır. VMware müşterileri genellikle vSAN'ı ayrı lisanslı bir depolama katmanı olarak eklerken, aSAN, tamamen entegre, dağıtılmış yazılım tanımlı depolama olarak HCI yığınına entegre edilmiştir. NSX, ağ sanallaştırmasını gelişmiş, ayrı lisanslı ve uzmanlık gerektiren bir katman olarak eklerken, aNET aynı platformun bir parçası olarak yerleşik, görselleştirilmiş ağ sanallaştırması sağlar; aSEC ise mikro segmentasyon ve güvenliği yönetir. Bu bileşenler, bir VMware geçişi daha büyük bir altyapı dönüşümünün parçası olduğunda aSV ile birlikte değerlendirilebilir.
Geçiş ekibiniz, kendi özel ortamı için desteklenen entegrasyonu, yapılandırma gereksinimlerini ve kurtarma iş akışlarını doğrulamalıdır. Yedekleme kapsamınız nihayetinde bir proje çıktısıdır, geçiş sonrası düşünülen bir şey değildir.
Çoğu zaman, büyük ölçekli VMware değiştirme programları birden fazla veri merkezi, çeşitli konuk işletim sistemleri, karmaşık uygulama bağımlılıkları ve sıkı değişiklik kontrolü gereksinimlerini içerir. Sangfor'un küresel profesyonel hizmetler organizasyonu, bu programları yöneten işletmeler için geçiş planlaması, yürütme ve geçiş sonrası doğrulama konularında destek sağlayabilir. VMware alternatifi arayan kuruluşlar için karar, hem platform yeteneklerini hem de gerekli ölçekte geçişi gerçekleştirme pratik yeteneğini içermelidir.
Sanal Makine Geçişinizi Kontrollü Bir İş Dönüşümüne Dönüştürün
2026'da sanal makine geçişi artık sadece teknik bir işlem değil. Altyapı ekonomisini iyileştirme, işlemleri basitleştirme ve değişen iş gereksinimlerini destekleyen bir platform oluşturma fırsatı sunuyor. En güvenli yaklaşım disiplinli bir yaklaşımdır: mevcut sistemi envanterleyin, bağımlılıkları haritalayın, uyumluluğu doğrulayın, dalgalar halinde geçiş yapın, geri alma işlemlerini test edin ve kaynak sistemi devre dışı bırakmadan önce yedekleme korumasını onaylayın. Bu uygulamalar, hedef ister başka bir VMware kümesi, ister bir bulut platformu, isterse Sangfor aSV ve HCI gibi kurumsal düzeyde bir alternatif olsun, geçerlidir.
VMware geçişini düşünen kuruluşlar için karar, iş yükü gereksinimleri, operasyonel risk, toplam sahip olma maliyeti ve geçiş boyunca güvenilir uygulama ve veri korumasını sürdürme yeteneğine dayanmalıdır. Sonuç olarak, doğru çerçeve ve araçlar, karmaşık bir geçişi kontrollü, tekrarlanabilir bir altyapı dönüşümüne dönüştürebilir.
SSS
Sanal makinenin ve ona ait verilerin, yapılandırmanın ve işletim sisteminin bir sunucudan, depolama sisteminden veya sanallaştırma platformundan diğerine taşınması işlemidir. Bu işlem, sanal makine çalışırken (canlı geçiş) veya kapatıldıktan sonra (soğuk geçiş) gerçekleştirilebilir.
Canlı geçiş, çalışan bir sanal makineyi minimum kesintiyle taşırken, soğuk geçiş, taşınmadan önce sanal makinenin kapatılmasını gerektirir. Canlı geçiş, bakım ve yük dengeleme için kullanışlıdır, soğuk geçiş ise genellikle çevrimdışı iş yükleri veya farklı hipervizörler arası geçişler için daha basittir.
Öncelikle sanal makineleri ve bağımlılıklarını envanterleyin, ardından disk biçimlerini, konuk işletim sistemi uyumluluğunu, sürücüleri, ağ yapılandırmasını ve yedekleme gereksinimlerini değerlendirin. Desteklenen bir dönüştürme yardımcı programı veya geçiş platformu kullanın, hedef iş yükünü doğrulayın ve geri alma ve kurtarma gereksinimleri karşılanana kadar kaynak sistemi saklayın.
Uygulama kesintileri, bozulan bağımlılıklar, uyumsuz konuk sürücüler, ağ bağlantısı hataları, veri bütünlüğü sorunları ve yedekleme kapsamı boşlukları. Sanallaştırma platformları arası geçişler, disk biçimi ve sanal donanım uyumsuzluğu riskini de beraberinde getirerek test ve geri alma planlamasını özellikle önemli hale getirir.
Hedef hipervizör sağlayıcılarının yerel dönüştürme yardımcı programları, üçüncü taraf V2V geçiş platformları ve qemu-img gibi manuel disk dönüştürme yardımcı programları mevcuttur. En iyi seçim, kaynak ve hedef hipervizörlere, iş yükü çeşitliliğine, ölçeğe, kesinti süresi gereksinimlerine ve gereken otomasyon seviyesine bağlıdır.



